
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 luckythandel/cve-2021-4034
Это POC для уязвимости, обнаруженной в бинарном файле pkexec из polkit, который используется для запуска программ от имени других пользователей.
 lorenzobruno7/cve-2026-26744
Демонстрирует перечисление пользователей в FormaLMS через различие в ответах на конечной точке /lostpwd, что позволяет неавторизованно обнаруживать…
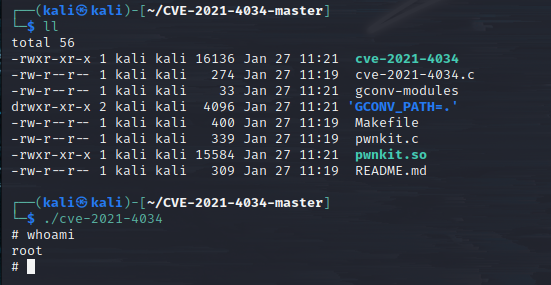 locksec/cve-2021-4034
Эксплойт PoC для уязвимости polkit pkexec (PWNKIT)
 llhala/cve-2021-21311
Доказательство концепции для CVE-2021-21311, подделки серверных запросов (SSRF) в Adminer до версии 4.7.9, демонстрирующее эксплуатацию SSRF в…
 llgsjsm/cve-2026-3008
Технический анализ и proof-of-concept для CVE-2026-3008, инъекции строки формата в Notepad++ 8.9.3 через nativeLang.xml, позволяющей осуществить…
 ll104567/cve-2023-5966
Доказательство концепции эксплуатации для CVE-2023-5966, уязвимости произвольной загрузки файлов в EspoCRM 2.7.4 и более ранних версиях, позволяющей…
 livepwn/cve-2025-55616
Эксплойт для CVE-2025-55616 — локальное выполнение произвольного кода (RCE) в Zsh через history expression, позволяющее выполнить произвольный код с…
 limmmw/cve-2025-54352
Эксплойт для проверки концепции CVE-2025-54352 — уязвимости WordPress, которая раскрывает заголовки приватных и черновых записей. Демонстрирует атаку…
 lamaper/cve-2026-52200
Security advisory, описывающий нарушенный контроль доступа в веб-API MifiService устройств UZ801/ES-U3TS, позволяющий неавторизованное извлечение…
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
Скрипт обнаружения для CVE-2026-31431 (Copy Fail), который проверяет версию ядра, наличие патча, конфигурации ядра, доступность сокета AF_ALG,…
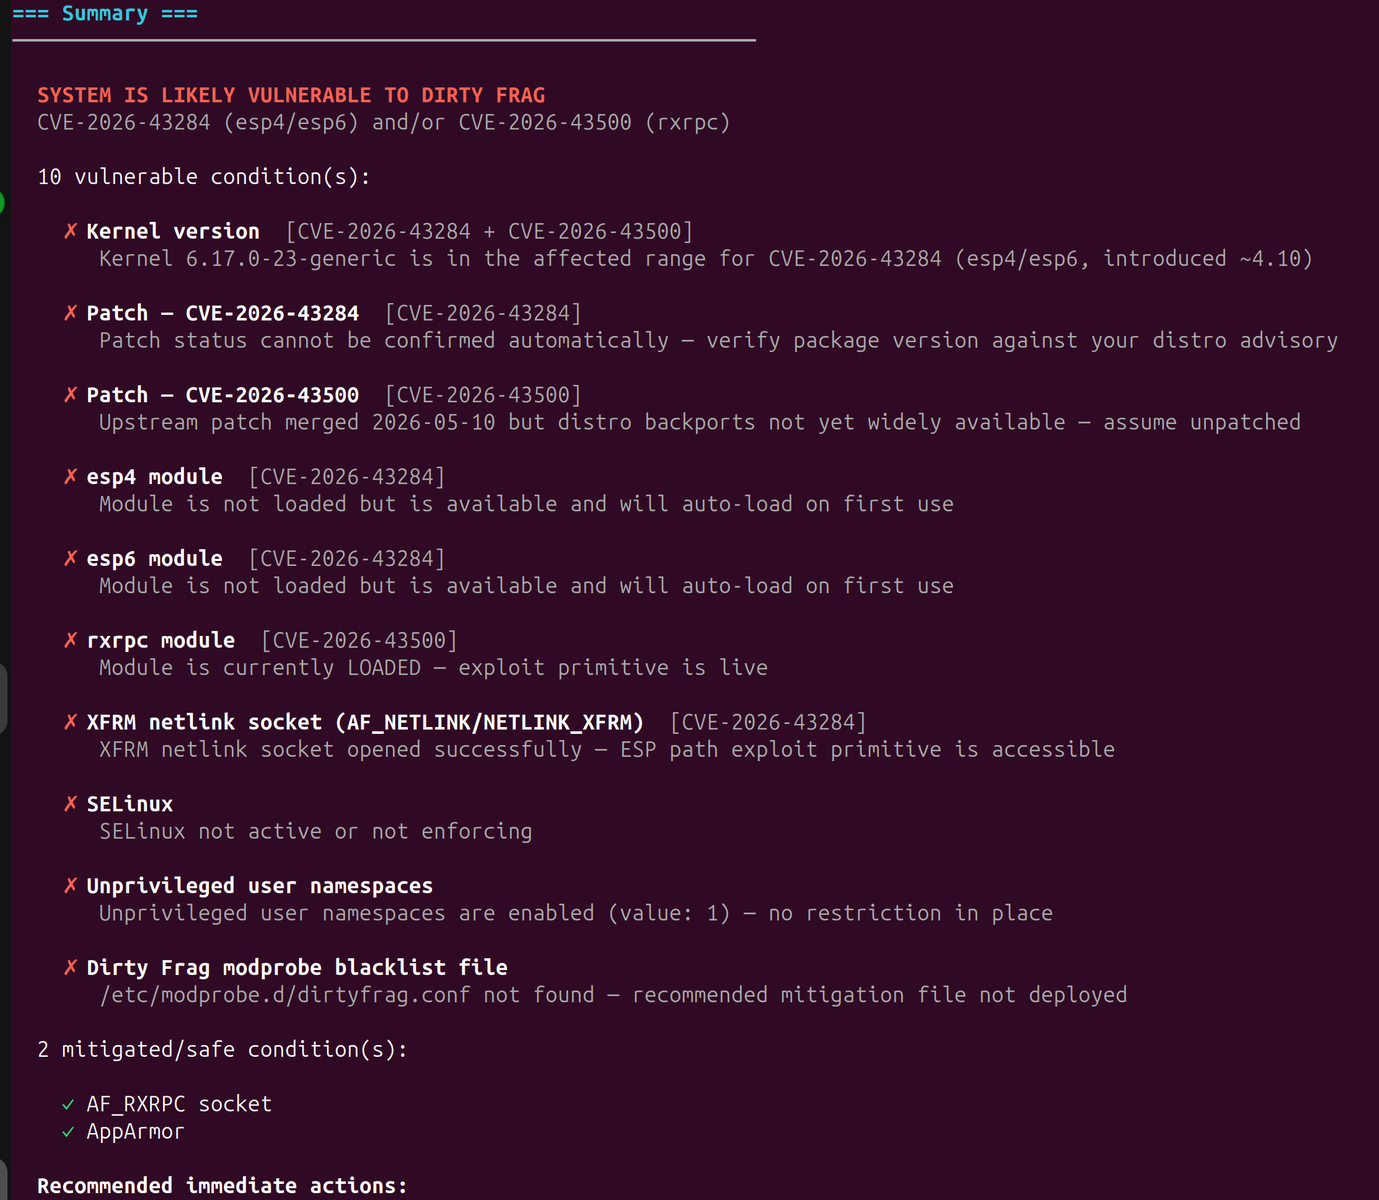 liamromanis101/dirtyfrag-detector
CVE-2026-43284/CVE-2026-43500 'DirtyFrag' — скрипт обнаружения безвредных патчей и мер смягчения
 leonjza/inetutils-telnetd-auth-bypass
Небольшая docker-лаборатория для экспериментов с cve-2026-24061, обходом аутентификации в inetutils-telnetd.
 learningsurface/proxyshell-cve-2021-34473.py
Проверяет уязвимость ProxyShell (CVE-2021-34473) на серверах Microsoft Exchange, помогая в оценке безопасности и тестировании на проникновение.
 lastvocher/redis-cve-2025-49844
Учебная лабораторная среда с proof-of-concept эксплойтом для CVE-2025-49844 (RediShell), критической уязвимостью use-after-free в Lua-интерпретаторе…
 lap1nou/cve-2025-11371
Доказательство концепции эксплуатации для CVE-2025-11371, уязвимости локального включения файлов в Gladinet CentreStack/Triofox, демонстрирующей…
 lalkaltest/cve-2021-43798
Эксплойт proof-of-concept для уязвимости произвольного чтения файлов в Grafana (CVE-2021-43798), затрагивающей версии с 8.0.0 по 8.3.0,…
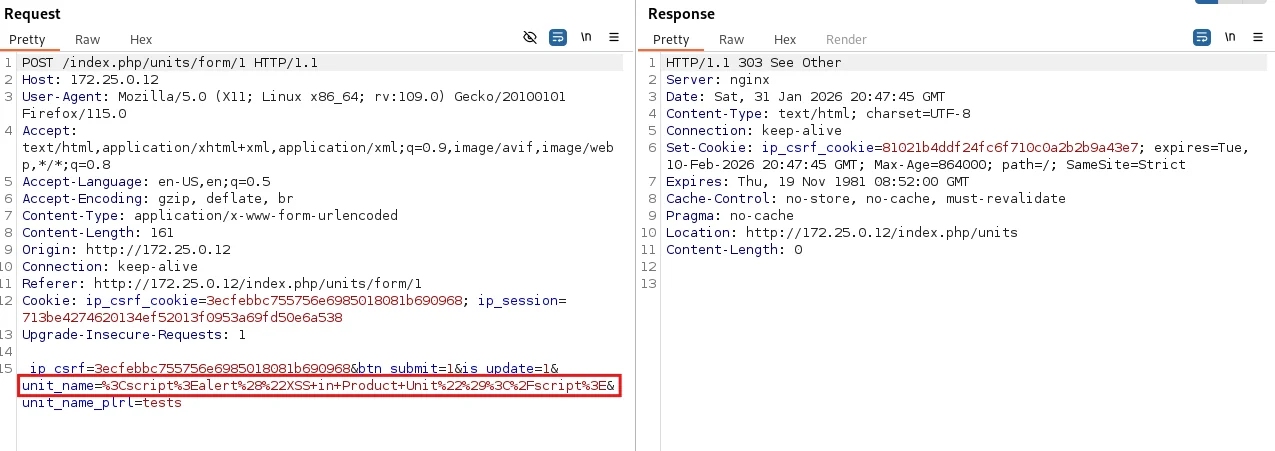 lagathos/cve-2026-25596
Доказательство концепции для хранимой XSS-уязвимости в InvoicePlane 1.7.0 через поле названия единицы измерения товара, включая расположение…
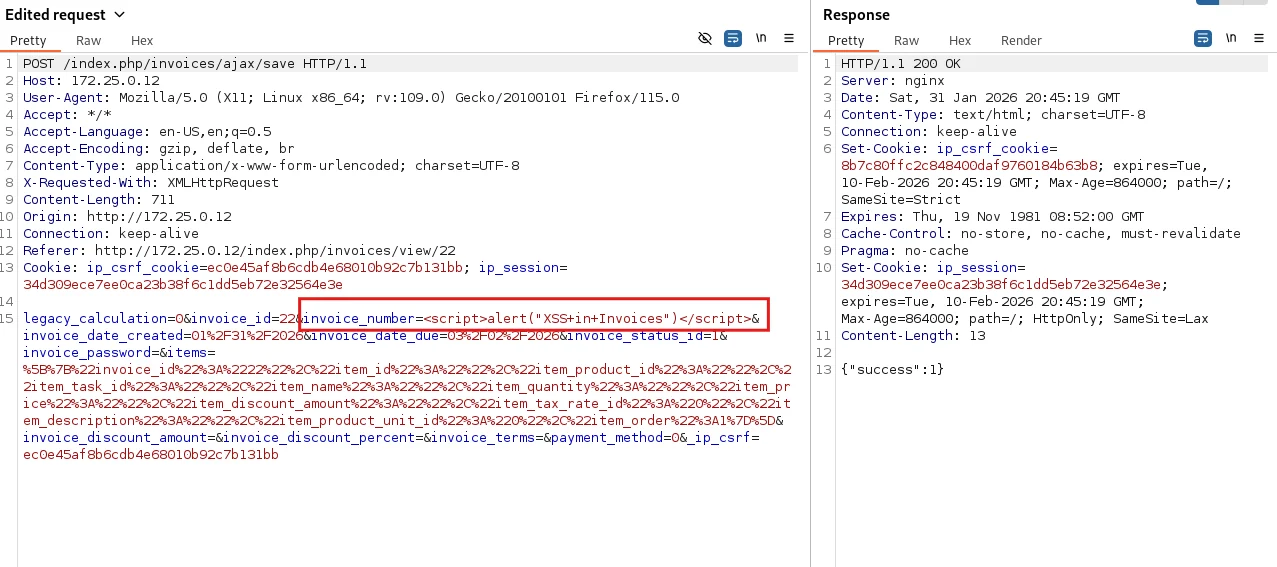 lagathos/cve-2026-25595
# Уязвимость хранимого XSS в InvoicePlane 1.7.0 через несанитизированное поле номера счёта, с доказательством концепции и деталями устранения.








