
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 prot0tw/keycloak_cve-2026-18963_poc
This repo is poc of cve-2026-18963. Please use it on legal products (lab, local,...).
 ppwwiinn/cve-2026-2763-poc
Эксплойт-доказательство концепции для CVE-2026-2763, use-after-free в движке JavaScript от Mozilla, демонстрирующий ограниченный примитив записи в 1…
 poyea/cve-2026-31431.c
C-реализация proof-of-concept эксплойта для CVE-2026-31431, демонстрирующая уязвимость в образовательных и исследовательских целях.
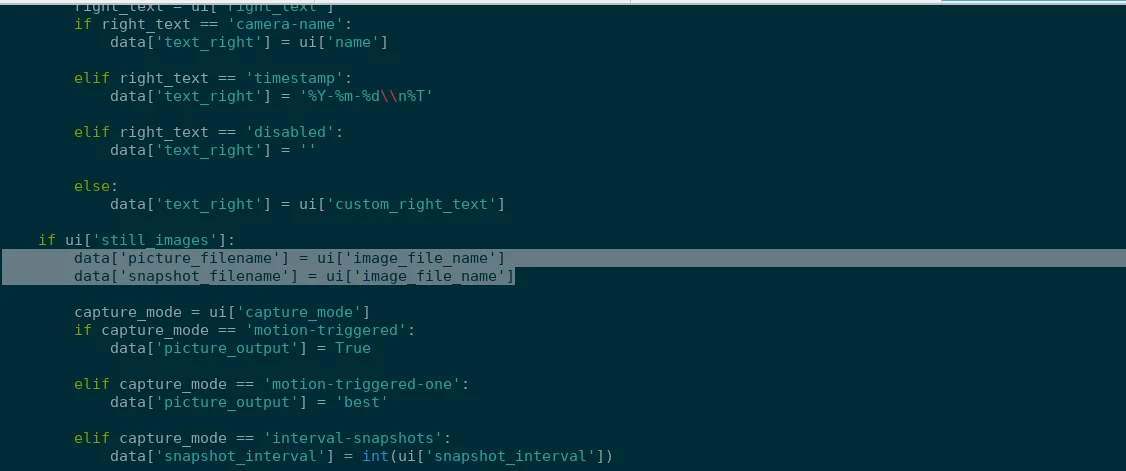 prabhatverma47/cve-2025-60787
Доказательство концепции для CVE-2025-60787, демонстрирующее удалённое выполнение кода в MotionEye <= 0.43.1b4 через обход проверки на стороне…
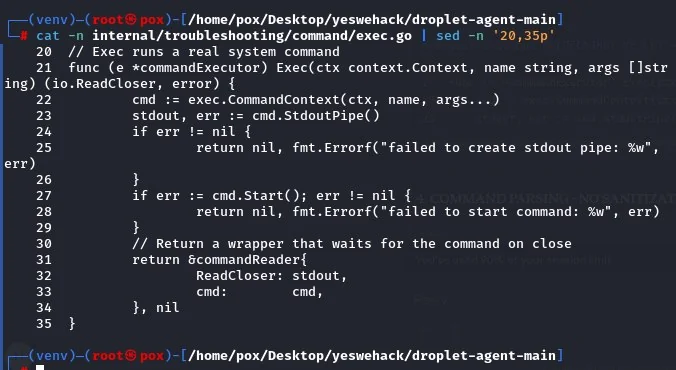 poxsky/cve-2026-24516-digitalocean-rce
Критическая Pre-Auth Root RCE (CVSS 10.0) в DigitalOcean Droplet Agent до версии v1.3.2 через внедрение команд.
 plutosecurity/mcpwnfluence
Информация о CVE-2026-27825 и CVE-2026-27826, обнаруженных Pluto Security, а также bash-скрипт для выявления уязвимых экземпляров mcp-atlassian,…
 pl4tyz/cve-2026-33701-unsafe-deserialization-in-opentelemetry-java-agent-rmi-instrumentation
Технический анализ CVE-2026-33701 — уязвимости небезопасной десериализации в RMI-инструментации OpenTelemetry Java Agent, включая условия…
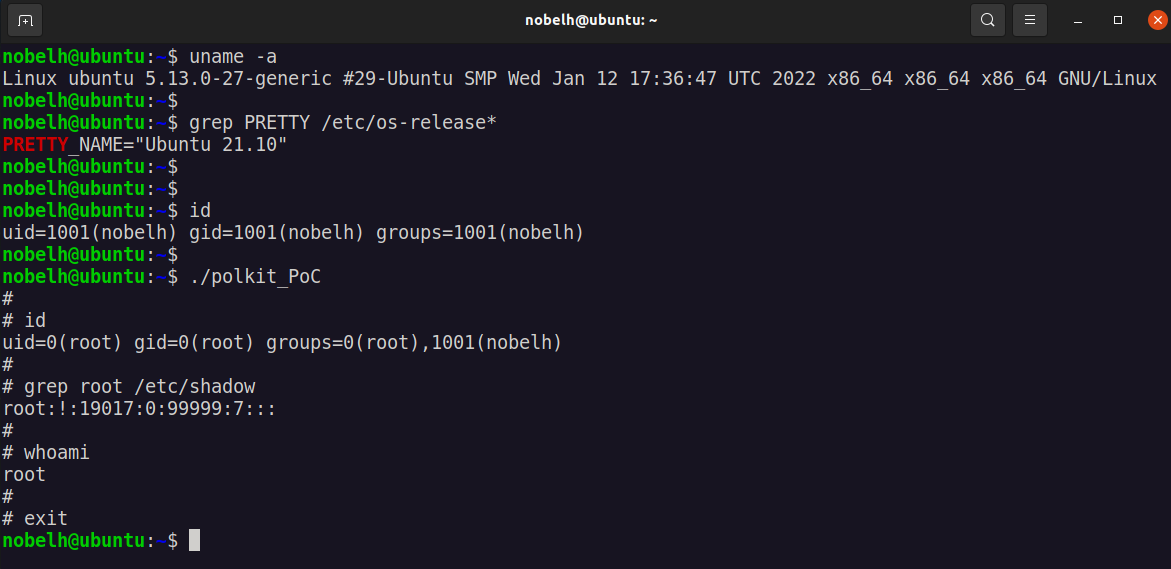 pombredanne/cve-2021-4034
Эксплойт proof-of-concept для локального повышения привилегий в pkexec из Polkit (CVE-2021-4034), включающий рабочий эксплойт и инструкции по…
 philfry/cve-2026-31431-ftrace
Модуль ядра, использующий ftrace для блокировки запросов AF_ALG/AEAD, устраняющий CVE-2026-31431 без необходимости в LSM BPF. Обеспечивает ведение…
 pengalaman-1t/cve-2021-4034
Эксплойт для CVE-2021-4034 (PwnKit), который предоставляет root-оболочку через уязвимость polkit pkexec. Включает исходный код и инструкции по сборке.
 pedrorichil/cve-2025-49844
Учебная лабораторная среда, демонстрирующая CVE-2025-49844 (RediShell) в Redis. Включает настройку Docker, PoC-скрипт эксплойта и рекомендации по…
 pazhanivel07/system_bt_a10_r33_cve-2021-0474
# Android Bluetooth стек (Fluoride) с конкретным патчем для CVE-2021-0474, предоставляющий исходный код для сборки и тестирования…
 pazhanivel07/system_bt_a10-r33_cve-2021-0474
# Исходный код стека Bluetooth Android Fluoride с акцентом на CVE-2021-0474, обеспечивающий основу для исследования уязвимостей и анализа…
 paulvkitor/log4shellwithlog4j2_13_3
Springboot веб-приложение принимает параметр name в GET-запросе и записывает его значение в log4j2. Уязвимо к CVE-2021-44228.
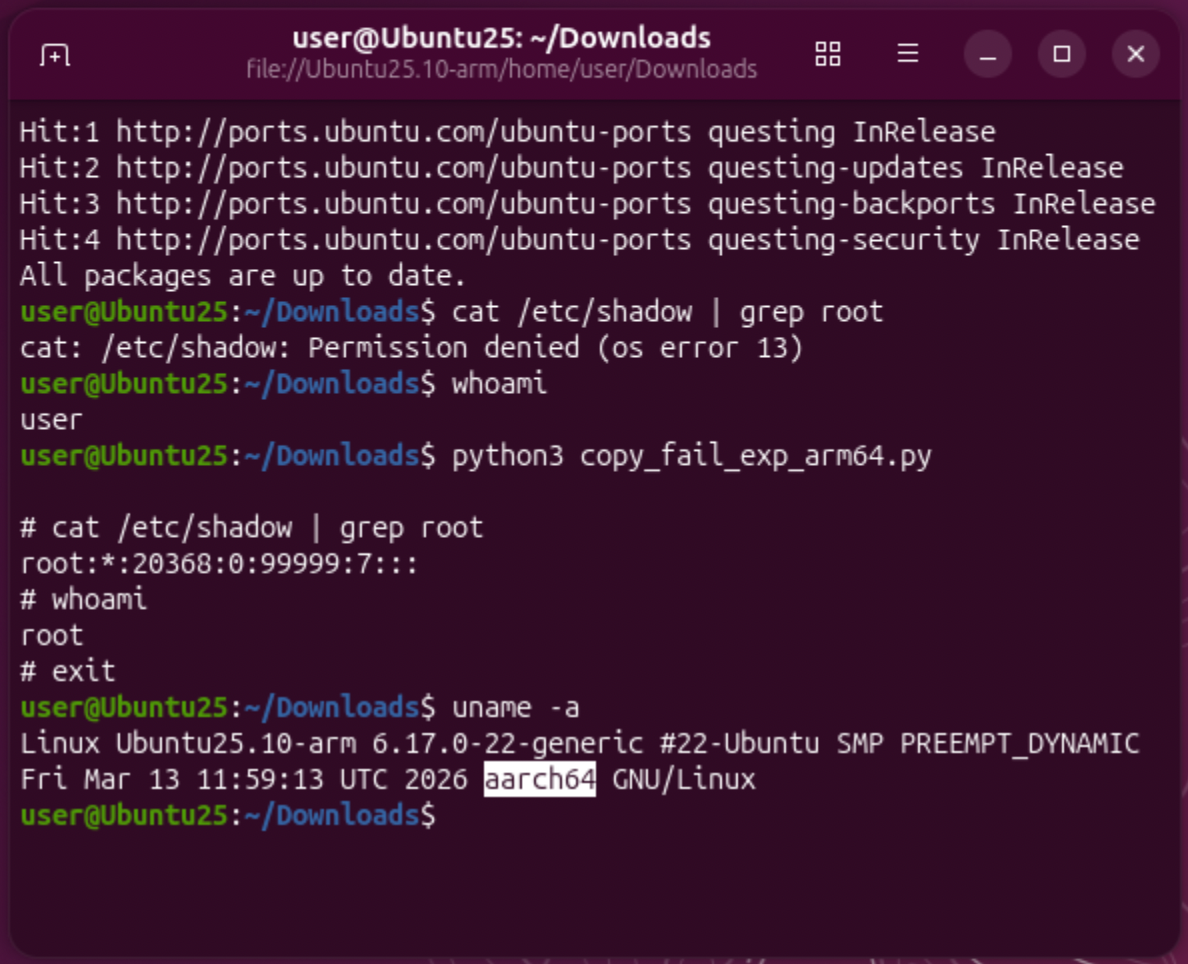 pascal-gujer/cve-2026-31431
Эксплойт-доказательство концепции для CVE-2026-31431, локальное повышение привилегий в Linux через логическую ошибку в authencesn, с вариантом для…
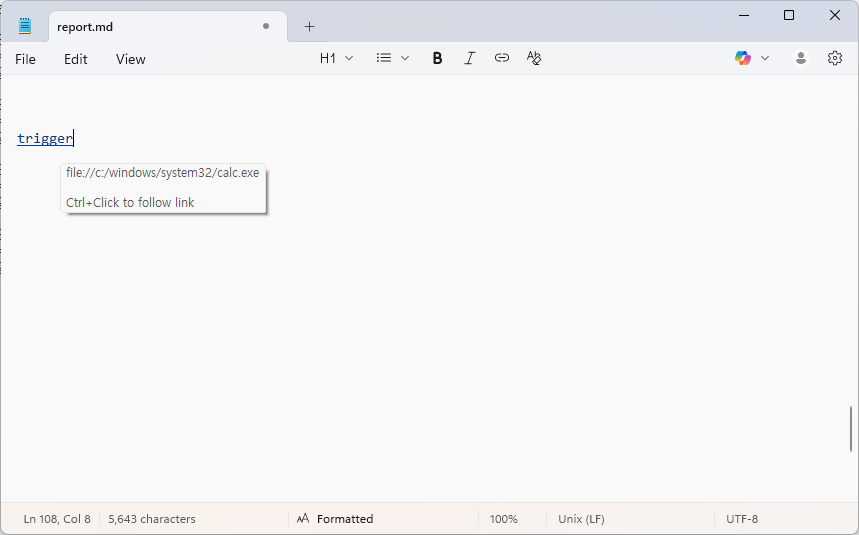 patchpoint/cve-2026-20841
Технический анализ и proof-of-concept для уязвимости внедрения команд в рендеринге Markdown в Блокноте Windows, срабатывающей при Control+Click на…
 papcaii2004/cve-2025-8088-winrar-builder
Эксплойт PoC для уязвимости WinRAR (CVE-2025-8088), затрагивающей версии 7.12 и ниже
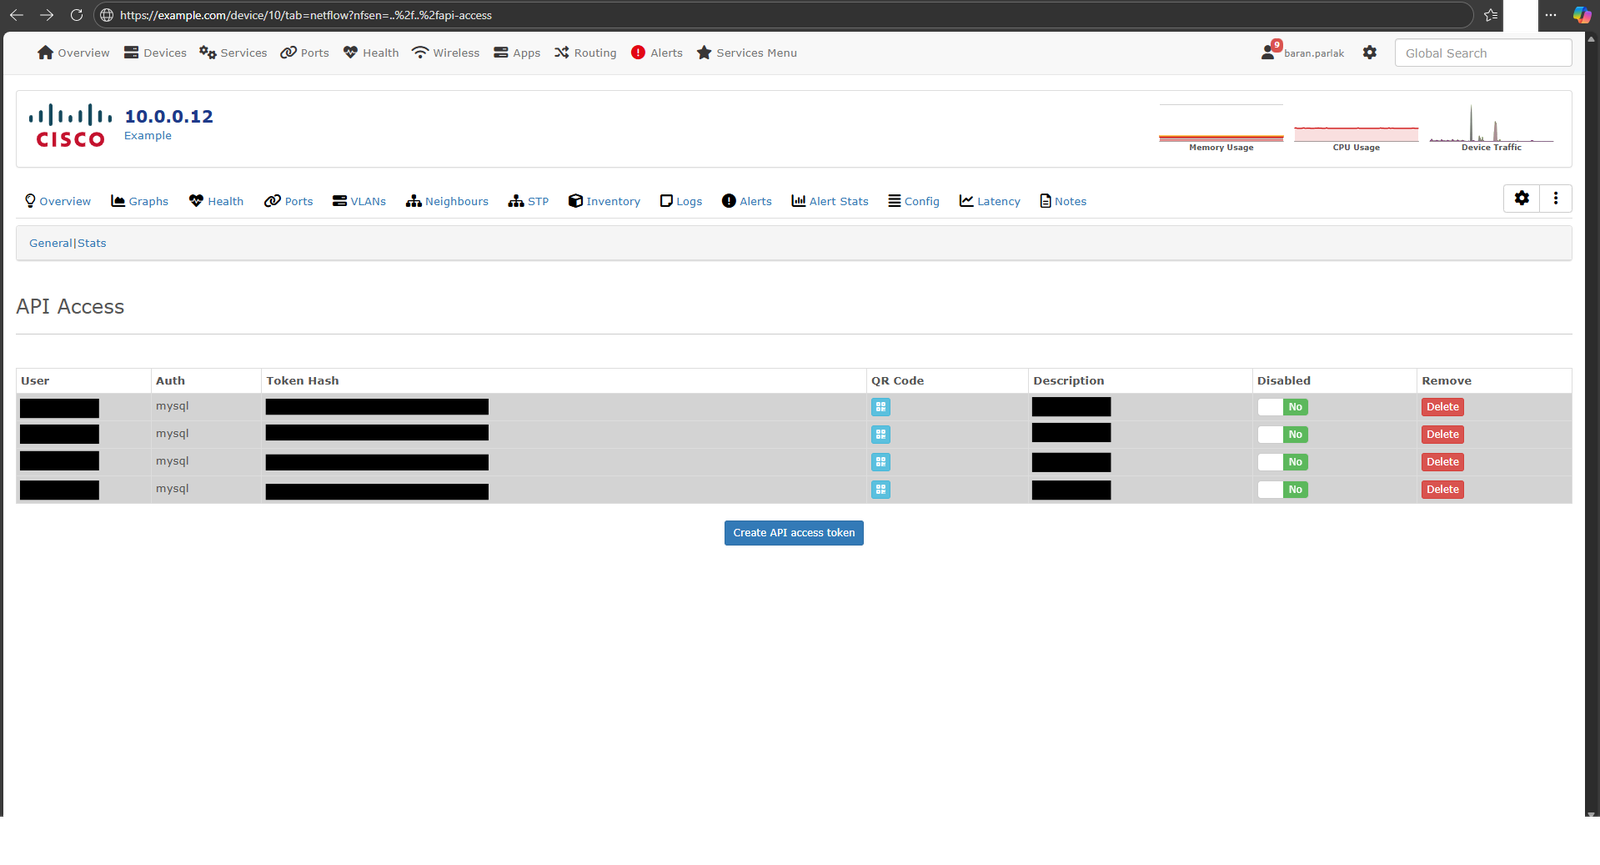 parlakbarann/cve-2026-30480
Доказательство концепции для CVE-2026-30480, уязвимости локального включения файлов (Local File Inclusion) в модуле NFSen системы LibreNMS,…








