
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 rifting/unrestrictedusercreator
Простой скрипт для добавления нового пользователя без ограничений на устройствах с Family Link через эксплуатацию CVE-2025-32324 (до сентябрьского…
 ricardomaia/cve-2025-32463
Предоставляет контейнеризированную среду и подписанный шаблон Nuclei для безопасного тестирования CVE-2025-32463, уязвимости повышения привилегий в…
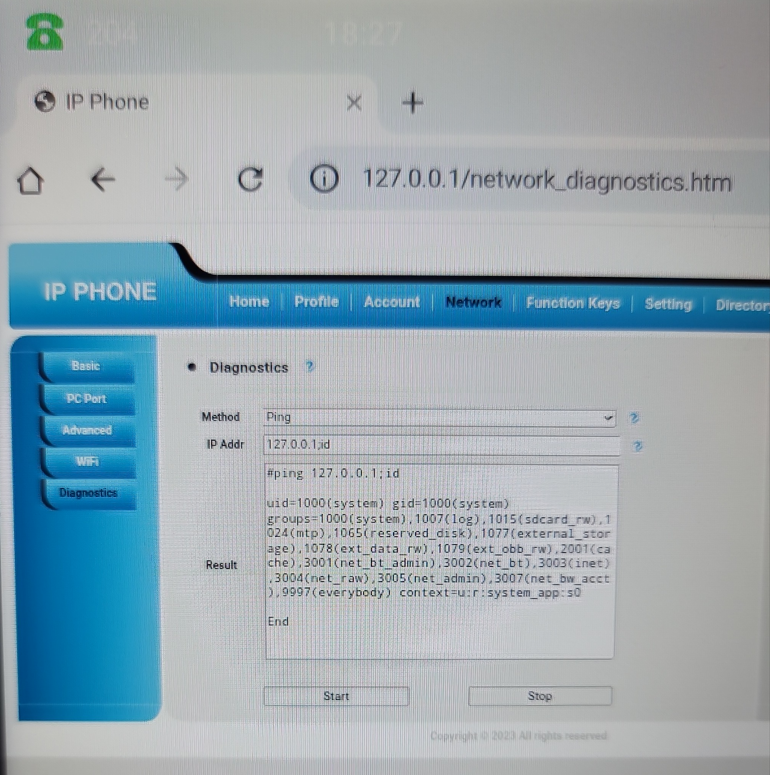 restdone/cve-2025-57457
Доказательство концепции внедрения OS-команд в административную панель IP-телефона Curo UC300, демонстрирующее произвольное выполнение команд через…
 revanslbw/cve-2024-47575-poc
Эксплойт proof-of-concept для CVE-2024-47575, демонстрирующий уязвимость и предоставляющий рабочий эксплойт для тестирования безопасности и…
 ret2basic/sudoscience
Глубокий технический анализ CVE-2021-3156, переполнения буфера в куче в sudo, охватывающий первопричину, методы эксплуатации и меры смягчения.
 redyank/cve-2026-39376
Доказательство концепции для CVE-2026-39376, демонстрирующее отказ в обслуживании через бесконечный цикл перенаправлений с помощью цепочек…
 redyank/cve-2026-35492
Демонстрирует CVE-2026-35492, уязвимость обхода пути в kedro-datasets PartitionedDataset, позволяющую произвольную запись файлов, с анализом…
 redyank/cve-2026-34444
Доказательство концепции для CVE-2026-34444, демонстрирующее выход из песочницы и удалённое выполнение кода через неполное применение…
 redyank/cve-2026-33752
Демонстрирует SSRF-уязвимость на основе перенаправлений в curl_cffi, позволяющую получить доступ к внутренней сети, с PoC-кодом и анализом обхода…
 redyank/cve-2026-33154
Эксплойт proof-of-concept для CVE-2026-33154, демонстрирующий удалённое выполнение кода через SSTI в Jinja-резолвере Dynaconf, с анализом и…
 redyank/cve-2026-33310
Proof-of-concept, демонстрирующий внедрение команд через расширение shell() в значениях параметров по умолчанию в каталогах Intake, с эксплойт-YAML и…
 redyank/cve-2026-33147
Эксплойт для проверки концепции переполнения буфера на основе стека в gmt_remote_dataset_id из GMT, демонстрирующий сбой и потенциальное выполнение…
 redyank/cve-2026-29780
Демонстрирует уязвимость обхода пути в официальном примере скрипта eml-parser, позволяющую произвольную запись файлов через специально сформированные…
 redpack-kr/ashwesker-cve-2026-21440
Эксплойт-доказательство концепции для CVE-2026-21440, критического обхода пути в multipart-загрузках AdonisJS, позволяющего произвольную запись…
 rav1010/cve-2026-27636
Пассивный инструмент разведки и снятия отпечатков для обнаружения развёртываний FreeScout и анализа подверженности, связанной с CVE-2026-28289,…
 randeepajayasekara/cve-2026-20127
Разбор обхода аутентификации CVSS 10.0 в Cisco Catalyst SD-WAN: от первого некорректного запроса пиринга до получения root на плоскости управления.
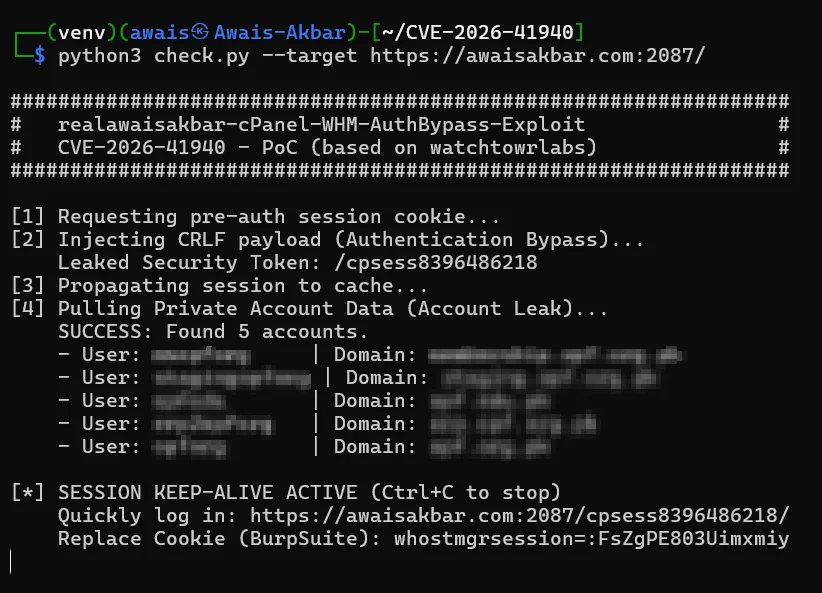 realawaisakbar/cve-2026-41940-exploit-poc
Доказательство концепции эксплуатации для CVE-2026-41940, обход аутентификации в cPanel & WHM, позволяющий неавторизованный доступ к панели…
 rakeshelamaran98/cve-2026-30081
Документация по CVE-2026-30081 — уязвимости высокой степени серьёзности, связанной с передачей данных в открытом виде в прошивке 6.1.1.B1…








