
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-57457 — Доказательство концепции внедрения OS-команд в административную панель IP-телефона Curo UC300, демонстрирующее произвольное выполнение команд через параметр IP Addr. | Kitploit
Инструменты/GitHubGitHub/restdone/cve-2025-57457
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и Управление
GitHubrestdone/cve-2025-57457

CVE-2025-57457

Доказательство концепции внедрения OS-команд в административную панель IP-телефона Curo UC300, демонстрирующее произвольное выполнение команд через параметр IP Addr.

Репозиторий
371 год назадЕщё не проверено
Поделиться

OS Command Injection в IP-телефоне CURO UC300

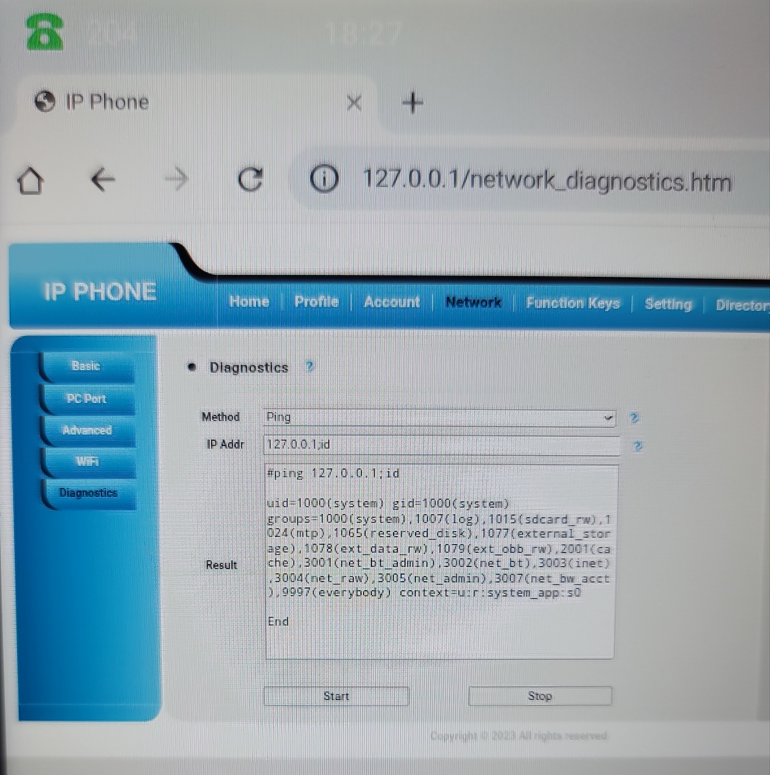
Уязвимость внедрения OS-команд в панели администратора Curo UC300 5.42.1.7.1.63R1 позволяет локальным злоумышленникам внедрять произвольные OS-команды через параметр «IP Addr».
image

PoC: https://github.com/restdone/CVE-2025-57457/blob/main/os_commandinject.mp4

Шаги

  1. Войдите в панель администратора UC300 (IP-адрес телефона и порт 80)
  2. Перейдите в раздел Network, затем Diagnostics
  3. Внедрите OS-команду в поле IP Addr.
  4. Нажмите Start и выполните Linux-команду на телефоне.

Хронология

3 июля 2025 г.:

Сообщили о проблеме вендору. Вендор ответил в тот же день.

4 июля 2025 г.:

Вендор передал проблему внутренней команде для дальнейшего расследования и подтверждения.

19 сентября 2025 г.:

Вендор подтвердил проблему, провёл расследование, разработал обновлённую прошивку, протестировал её и развернул в производстве затронутых аппаратов.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    310
  • 5

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    306
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    301

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




