
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 yahiahamza/cve-2026-25099
Python-эксплойт для Bludit CMS API, использующий неограниченную загрузку файлов, приводящую к удалённому выполнению кода, с возможностью выполнения…
 yadhukrishnam/cve-2026-25053
Уязвимости в узле Git позволяли аутентифицированным пользователям с разрешением на создание или изменение рабочих процессов выполнять произвольные…
 y-security/ylog4j
Плагин PortSwigger Burp для Log4j (CVE-2021-44228)
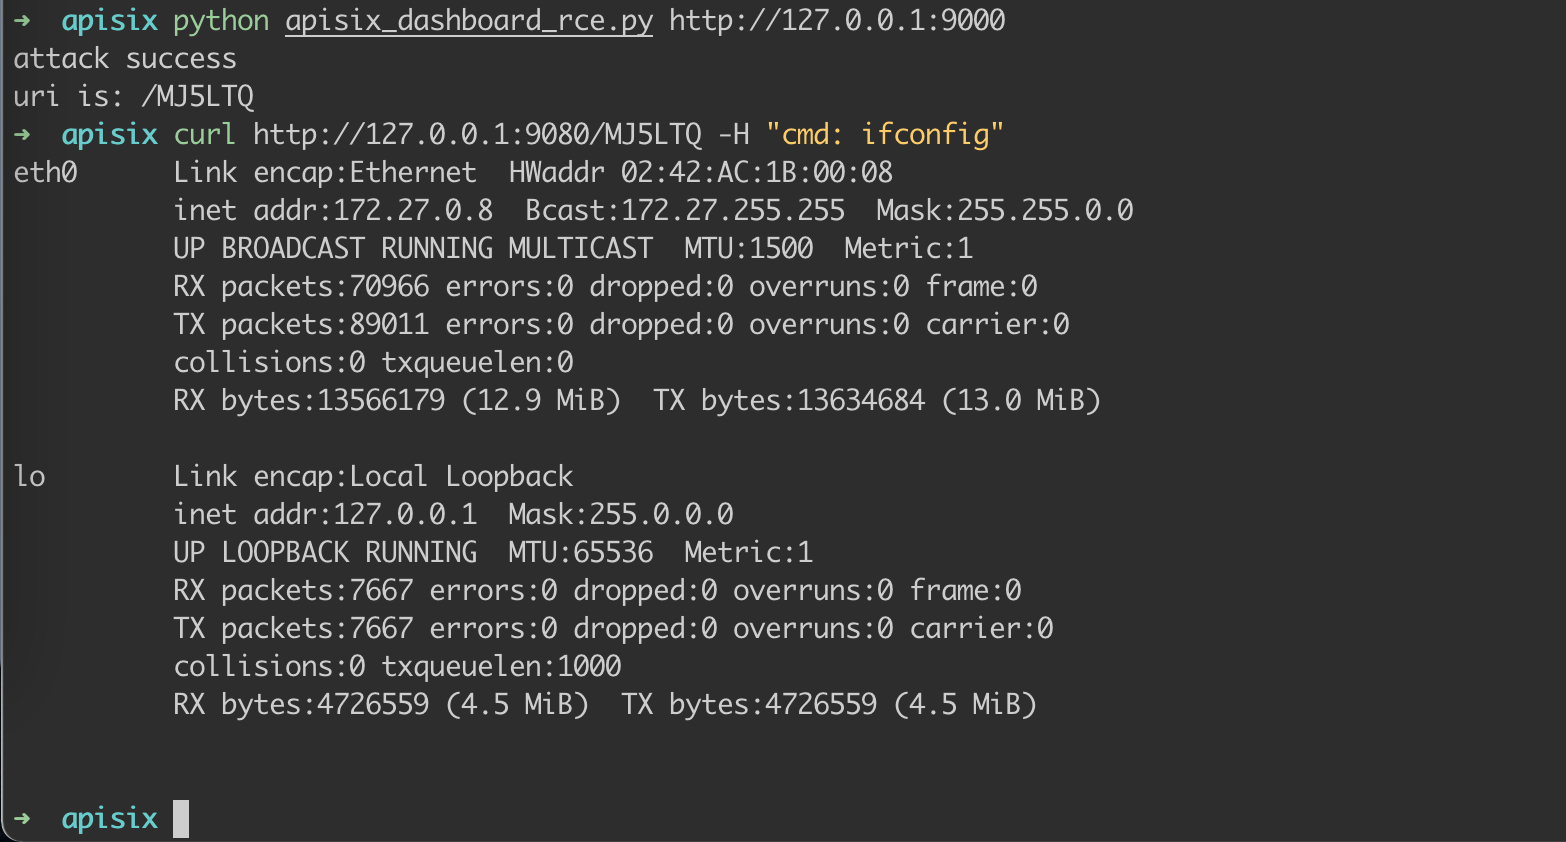 xiju2003/-cve-2021-45232
Уязвимость затрагивает Apache APISIX Dashboard версии 2.10.1
 xf-secops/cve-2026-32662
Консультация, описывающая активный отладочный код в облачном API Gardyn Home Kit, раскрывающий точки разработки и встроенные учётные данные, с…
 xshadow-here/cve-2026-0740
Автоматический массовый эксплоататор для CVE-2026-0740 — неаутентифицированной произвольной загрузки файлов в плагине Ninja Forms File Uploads,…
 xal6/cve-2026-64638-banner-poc
Генерирует самоподставляющуюся HTML-страницу-триггер, которая использует отражённую HTML-инъекцию в WordPress login (CVE-2026-64638) для отображения…
 x41sec/cve-2021-34600
Доказательство концепции эксплуатации CVE-2021-34600, демонстрирующее уязвимость генерации ключей в системах контроля доступа Telenot с…
 x04000/cve-2021-4034
Готовый эксплойт PWNKIT для CVE-2021-4034, локальной уязвимости повышения привилегий, предоставляющий готовую к использованию нагрузку для учебного…
 x04000/autopwnkit
Инструмент для автоматизации эксплуатации PWNKIT (CVE-2021-4034)
 wongwaituck/cve-2021-4034
Эксплойт для проверки концепции CVE-2021-4034 (PwnKit), который повышает привилегии до root на уязвимых системах Linux.
 whyiamsobusy/cve-2026-4350
Эксплойт и proof-of-concept для произвольного удаления файлов в плагине Perfmatters для WordPress (CVE-2026-4350), с эксплойтом на Python и…
 whokilleddb/cve-2021-4034
Локальный эксплойт для повышения привилегий для CVE-2021-4034 (PwnKit), нацеленный на pkexec из polkit, предоставляющий доступ к root-оболочке на…
 wgnet/wg.copyfail.patch
eBPF-обходной путь для CVE-2026-31431 (Copy.Fail), который фильтрует или завершает создание сокетов AF_ALG для предотвращения локального повышения…
 weirdindiankid/copy-fail
Эксплойт proof-of-concept для CVE-2026-31431, который повышает привилегии обычного пользователя до root на большинстве дистрибутивов Linux и…
 wdragondragon/spring-framework
Предоставляет пропатченную версию Spring Framework, устраняющую CVE-2024-38816, с исчерпывающей документацией и ресурсами для разработки…
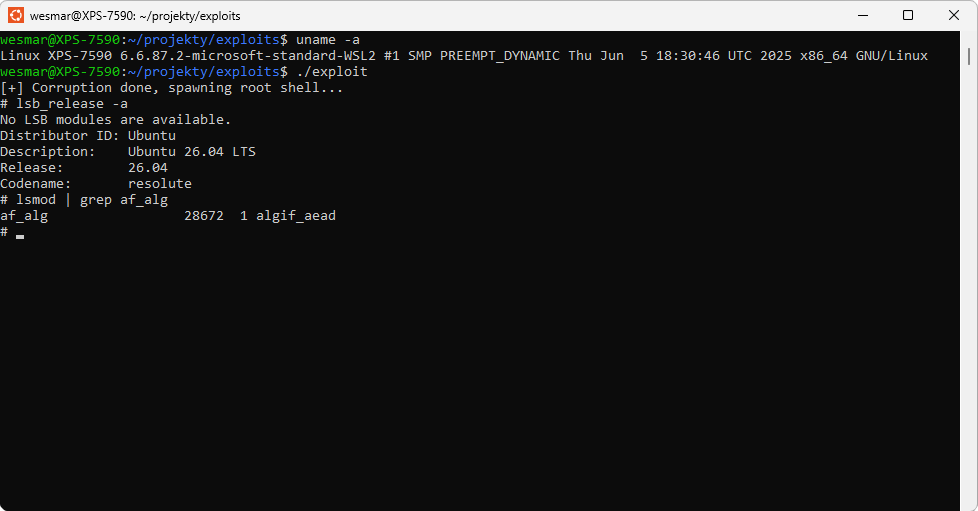 wesmar/cve-2026-31431
Рабочий proof-of-concept эксплойт для CVE-2026-31431 — локальное повышение привилегий в ядре Linux через повреждение page cache в AF_ALG AEAD,…
 websecnl/cve-2026-31431
Linux algif_aead page-cache write to root - локальный эксплойт для повышения привилегий до root








