
 #1
Инструменты для выявления, оценки и приоритизации слабых мест безопасности в системах и приложениях.
Рекомендация Kitploit
 ming1700/cve-2026-38192
pluck-CMS-4.7.20-уязвимость-инъекции-кода
 pvharmo2/gha-lab-b9842b12c0
Авторизованная исследовательская лаборатория безопасности, воспроизводящая CVE-2021-21423 (GHSA-gg2g-m5wc-vccq): pwn-запрос rebuild-bot в projen…
 franklinf25/cve-2026-42945
Анализирует CVE-2026-42945 — переполнение кучи в rewrite-модуле NGINX, предоставляя дифференциальный детектор, детерминированный PoC для DoS и…
 jotaespig/cve-2025-66478-poc-reverse-shell
Эксплойт класса proof-of-concept для CVE-2025-55182/66478 — десериализация React Server Components с удалённым выполнением кода (RCE), доставляющая…
 m4xsec/my-exploits
Модули Metasploit, Python PoC и одноразовые Docker-лаборатории для четырёх CVE на разных платформах: Keycloak (CVE-2026-18963), Apache NiFi…
 joaovicdev/exploit-cve-2026-56121
Эксплойт proof-of-concept для CVE-2026-56121 — неаутентифицированное удалённое выполнение кода (RCE) в gRPC-сервере реестра Feast через небезопасную…
 pvharmo2/gha-lab-e4a85583c3
Лаборатория исследований безопасности, воспроизводящая CVE-2020-36762 (GHSA-h9gr-83jq-f3xc): внедрение bash-команд через github.event.comment.body в…
 alvarosr/cve-2025-5548
Документированный технический анализ и контролируемая эксплуатация CVE-2025-5548 в FreeFloat FTP Server, охватывающие настройку лабораторной среды,…
 ethicalgrey/phpbb-cve-2026-48611
Автоматизированный PoC для CVE-2026-48611 — обход аутентификации login_link OAuth в phpBB
 lulztigre/cve-2026-67363-67364
PoC и шаблоны обнаружения для RCE без аутентификации и подмены платежей в Balbooa Forms (Joomla), включая эксплойт на Python и шаблон обнаружения…
 raajgupta01/htb-machine-ringdown
Подробный разбор дизайна и эксплуатации Ringdown — оригинальной уязвимой машины на Debian/Asterisk с CVE-2024-42365 (AMI), взломом предварительного…
 sec-dan/wp2shell-scanner
# Read-only CLI для проверки того, подвержен ли сайт WordPress уязвимости WP2Shell (CVE-2026-63030 / CVE-2026-60137)
 e4zyy/project-cve-2026-45833
Инструмент эксплуатации для CVE-2026-45833 в ChromaDB, позволяющий создавать вредоносные модели, проводить разведку и осуществлять эксфильтрацию…
 e4zyy/project-cve-2026-65351
# Нагрузка для истощения ресурсов браузера Полезная нагрузка, вызывающая исчерпание ресурсов браузера и приводящая к сбою целевых систем за счёт…
 paulorlima9/copyfail-fix
Быстрый скрипт для смягчения последствий и установки патча для CVE-2026-31431 (Copy Fail) на Ubuntu/Debian VPS
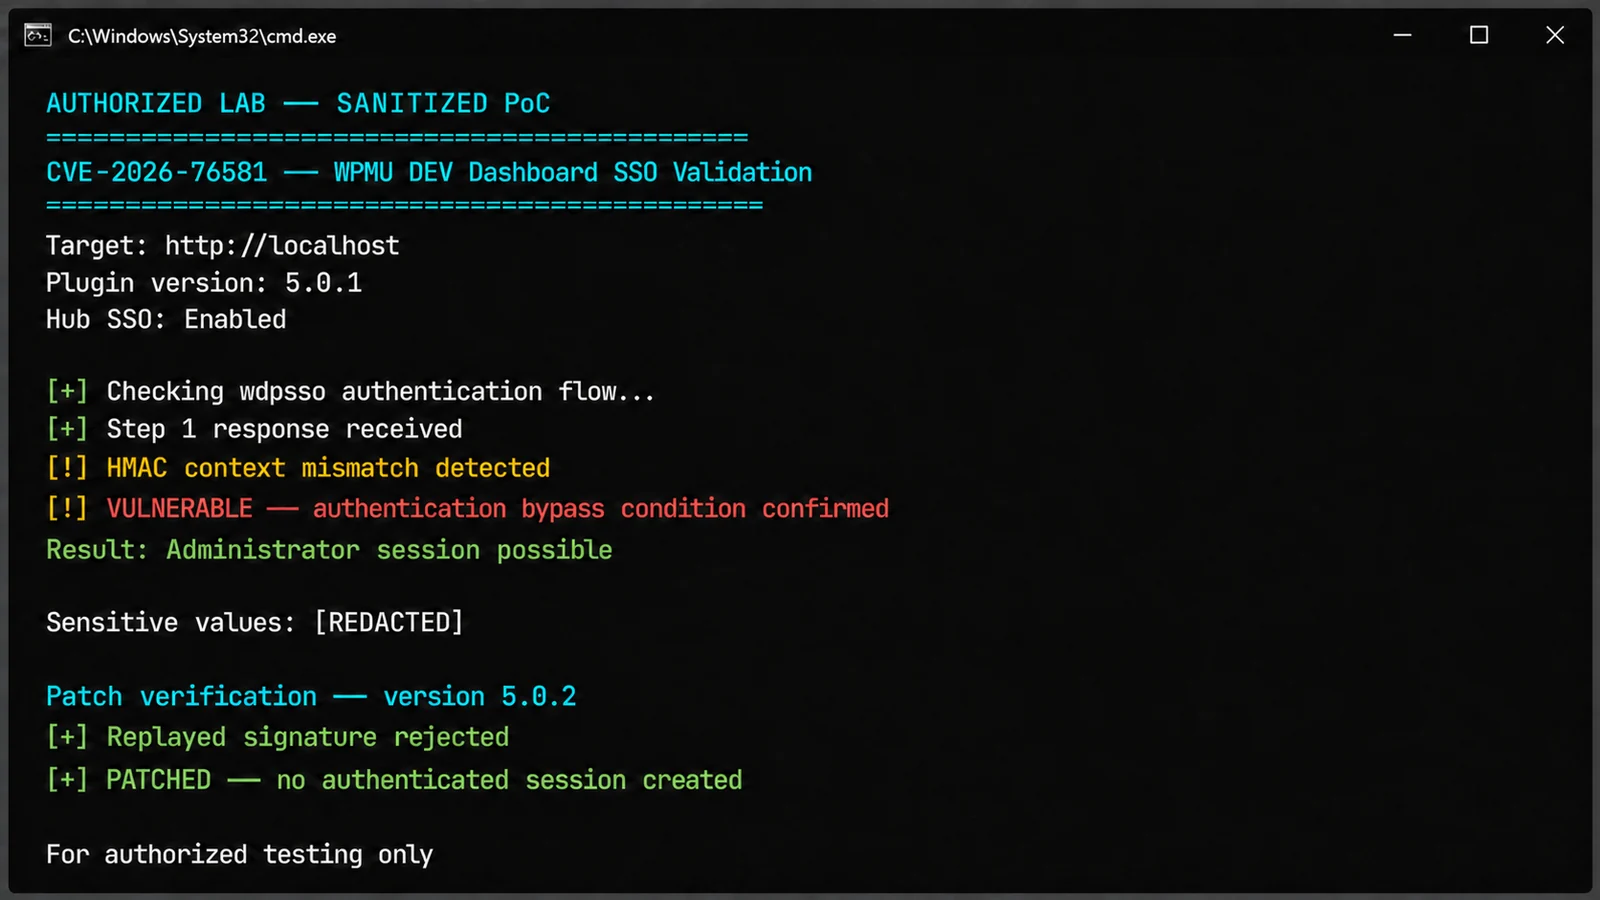 hackersroot/cve-2026-76581-detector
Безопасный пассивный детектор для определения версий WPMU DEV Dashboard, затронутых уязвимостью CVE-2026-76581.
 pvharmo2/gha-lab-83342297e0
Авторизованная исследовательская лаборатория безопасности, воспроизводящая CVE-2024-41127 (GHSA-wcjf-5464-4wq9): выполнение отравленного конвейера…
 suruurism/cve-writeups-and-pocs
CVE-2026-80724 PoC + полное описание — в ядре Linux отображение ptp/vmclock только для чтения становится доступным для записи (VM_MAYWRITE).…








