
 #1
Инструменты общего назначения, фреймворки и среды, поддерживающие различные рабочие процессы и задачи кибербезопасности.
Рекомендация Kitploit

 bishopfox/joro
Совместный фреймворк для эксплуатации веб-уязвимостей.
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 dev-sec/chef-mysql-hardening
Этот поваренный рецепт chef обеспечивает конфигурацию безопасности для mysql.
 pard0p/remote-bof-runner
Remote BOF Runner — это фреймворк расширения Havoc для удалённого выполнения Beacon Object Files (BOFs) с использованием PIC-загрузчика, созданного с…
 guneykabel/cve-2026-85706
Python PoC-эксплойт для CVE-2026-85706 — неаутентифицированное произвольное чтение файлов в GitLab CE/EE через обход кодирования пути в Workhorse, с…
 n0qword/mythic_ornn
LLM-управляемый генератор для Mythic Agents, Payload-Type и C2 Profiles.
 averagesecurityguy/c2
Простая расширяемая система маячковой связи C&C.
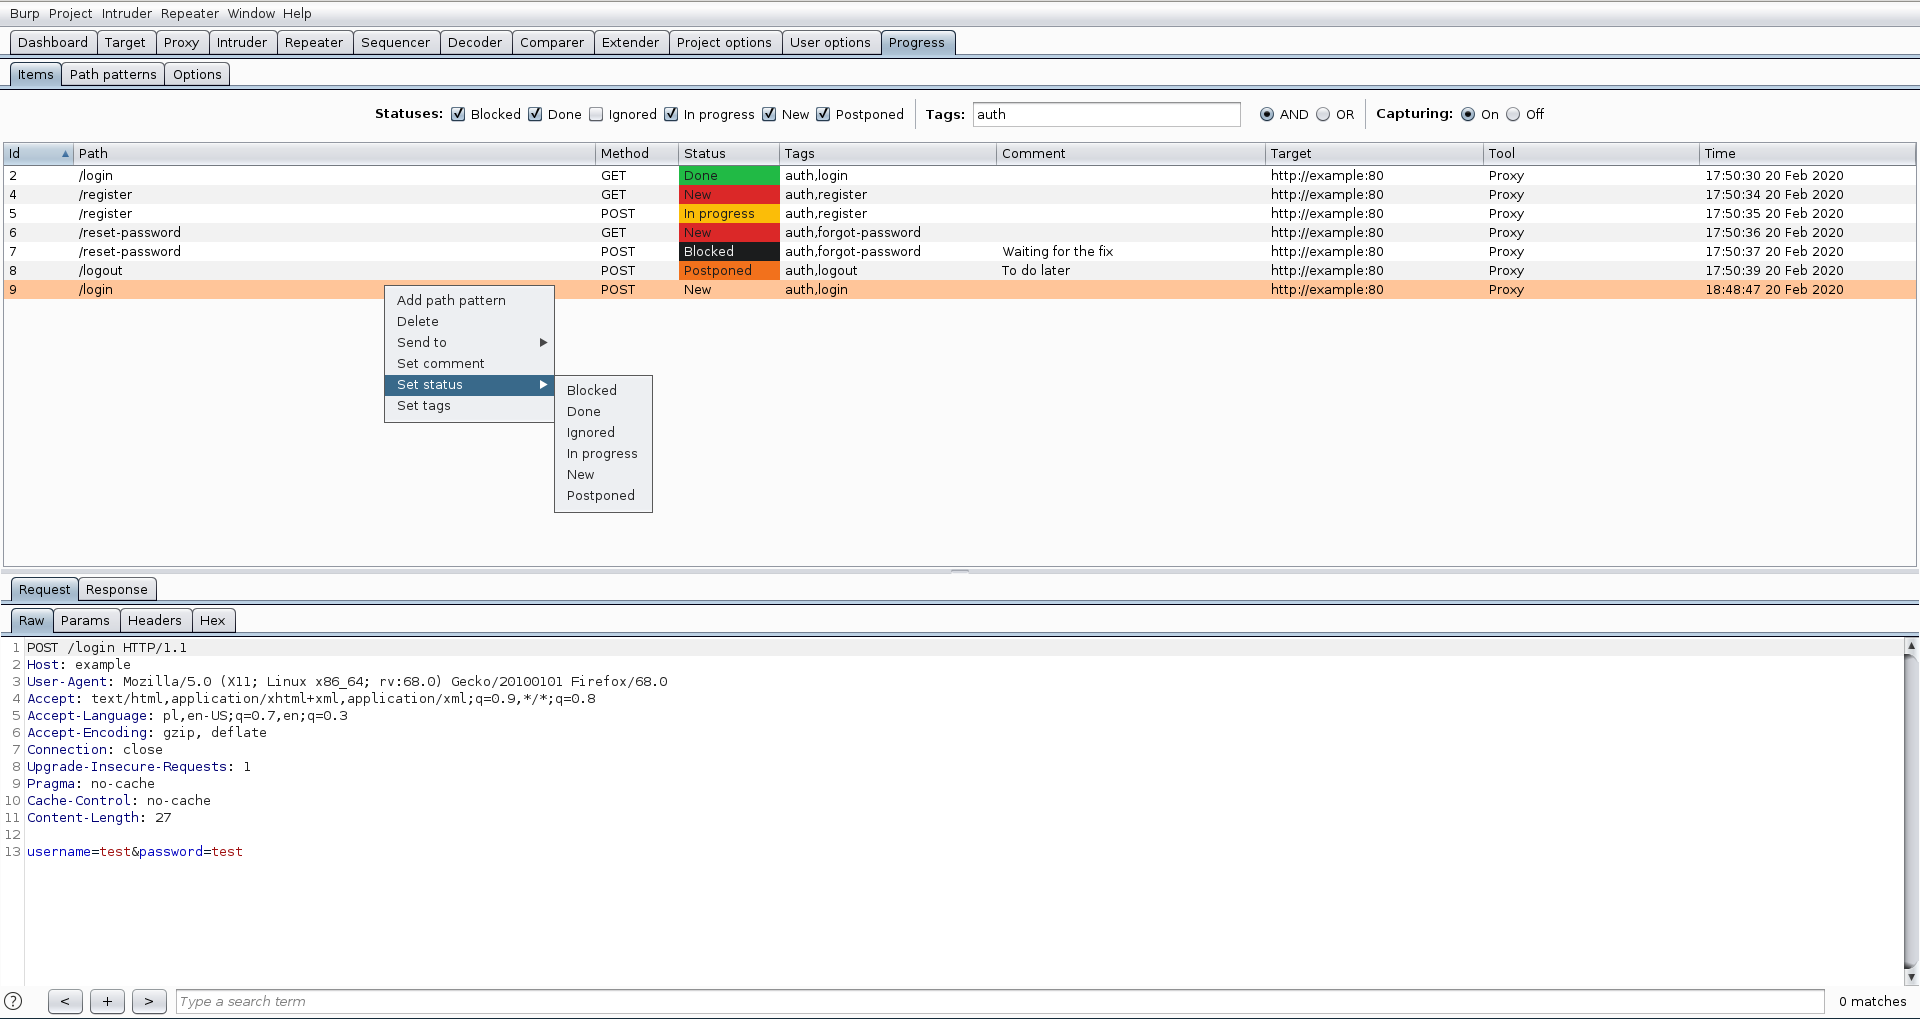 dariusztytko/progress-burp
Расширение Burp Suite для отслеживания прогресса оценки уязвимостей
 onescripter/wmiexec
Удалённое выполнение команд Windows и захват вывода с использованием только WMI и PowerShell (без remoting).
 xenoncyber/envy
Инструмент на основе терминала для управления секретами с поддержкой как tui, так и cli
 pho5nix/red-team-goad-lab-proxmox
Руководство по созданию домашней лаборатории для Red Teaming. Настройка лаборатории GOAD в Proxmox и pfSense, Operator/C2 и редиректоры.
 xchwarze/magic-extractor
Универсальный инструмент извлечения для Windows, который распознаёт неизвестные файлы и направляет их в соответствующий встроенный экстрактор.
 n1ght-w0lf/uchihash
Небольшая утилита для работы с встроенными хешами вредоносных программ.
 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 v9mirza/lazyports
lazyports — это инструмент с терминальным пользовательским интерфейсом для визуализации и управления сетевыми портами. Он предоставляет интерактивную…

 kalilinux/build-scripts/kali-packer
Создавайте и настраивайте лёгкие, воспроизводимые и переносимые среды разработки Конфигурации HashiCorp Packer от Kali для создания Vagrant-боксов…
 fabiobaroni/cve-2024-3094-checker
Быстрый и грязный PoC для проверки, установлена ли уязвимая версия xz-utils (CVE-2024-3094)
 charmve/pystegosploit
PoC - Доставка эксплойта через стеганографию и полиглоты, CVE-2014-0282








