
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 hpfeeds/hpfeeds
Общий аутентифицированный протокол канала данных проекта Honeynet
 3xp0rt/lockbit-tattoo
Структурированный набор данных OSINT об идентичностях, связанных с программой-вымогателем LockBit, включающий имена пользователей, идентификаторы,…
 swimlane/pyattck
Python-пакет для взаимодействия с фреймворком Mitre ATT&CK
 kenbuckler/ws_ftp-cve-2023-40044
Отслеживает влияние CVE-2023-40044 на WS_FTP, включая затронутые организации, домены и анализ методов заголовков. Содержит новостную ленту со…
 embee-research/agenttesla-config-extractor
Извлекатель конфигурации AgentTesla - вариант Discord/Telegram
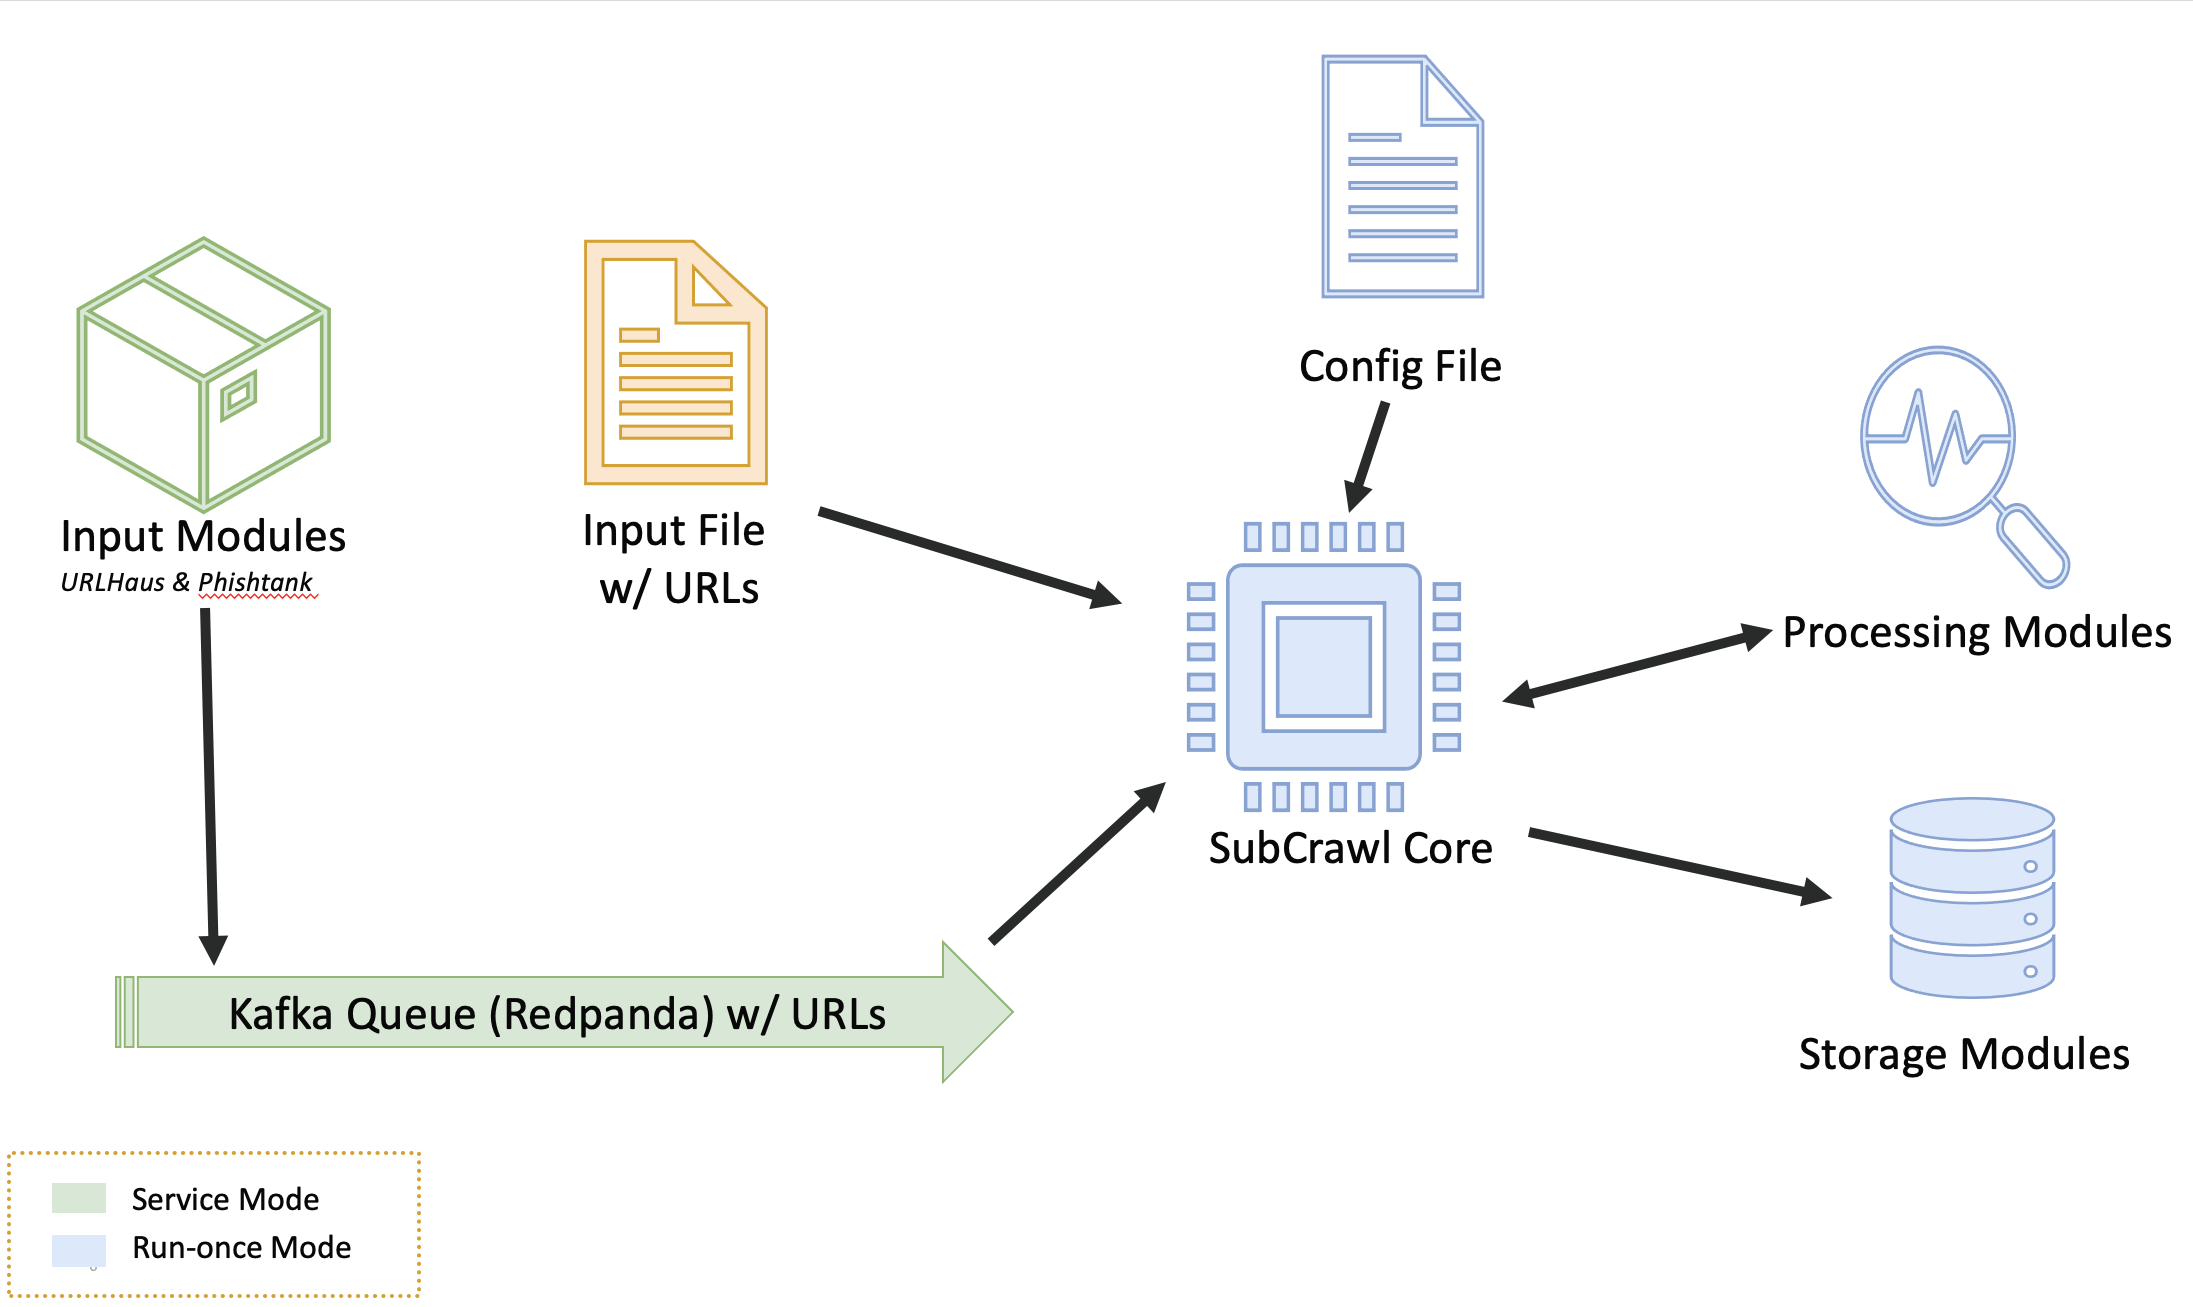 hpthreatresearch/subcrawl
Модульная платформа для обнаружения и анализа открытых каталогов в интернете. Сканирует URL-адреса, извлекает содержимое, применяет сканирование…
 otrf/security-datasets
Воспроизведение событий безопасности
 ion-storm/sysmon-config
Расширенная конфигурация Sysmon для ATT&CK, ориентированная на обнаружение наибольшего количества техник по источникам данных в MITRE ATT&CK,…

 embee-research/asyncrat-venom-dcrat-config-extractor
Извлечение конфигурации для Asyncrat/Dcrat/VenomRat
 corelight/c2-detection-manjusaka
Обнаружение C2-фреймворка Manjusaka
 vc0rexor/quick-analysis
Обеспечивает быстрый триаж и обобщение образцов вредоносного ПО и индикаторов угроз, выделяя ключевые поведенческие и контекстные детали для…
 mandiant/citrix-ioc-scanner-cve-2023-3519
Bash-сканер, обнаруживающий индикаторы компрометации при эксплуатации CVE-2023-3519 на устройствах Citrix ADC, поддерживающий анализ в реальном…
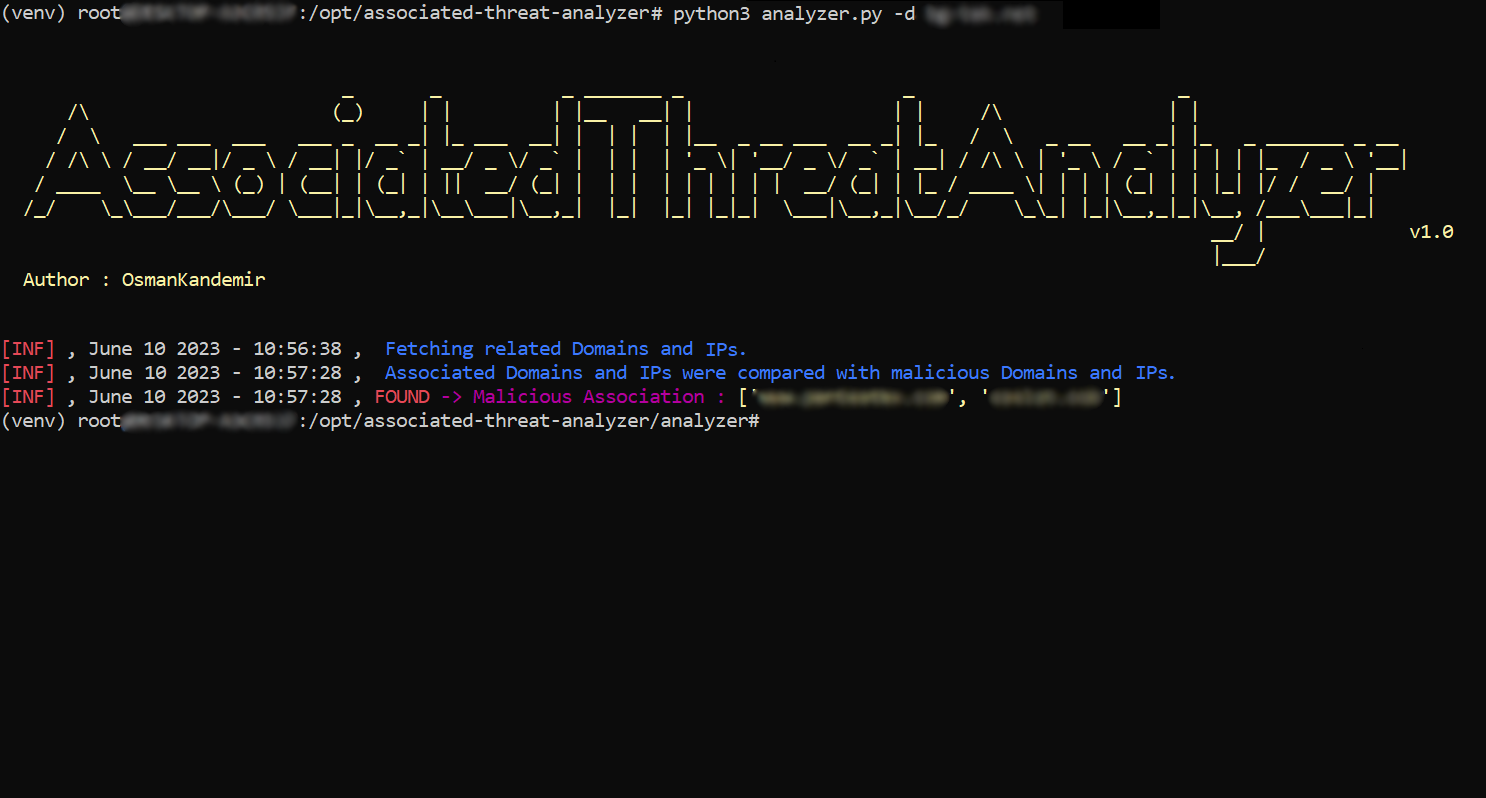 osmankandemir/associated-threat-analyzer
Обнаруживает вредоносные IPv4-адреса и доменные имена, связанные с веб-приложением, путем сравнения с локальными списками threat intelligence…
 pascalasch/cve-2023-38831-kql
KQL-охота на WinRAR CVE-2023-38831
 letsdefend/awesome-soc-analyst
Полезные ресурсы для SOC-аналитиков и кандидатов в SOC-аналитики.

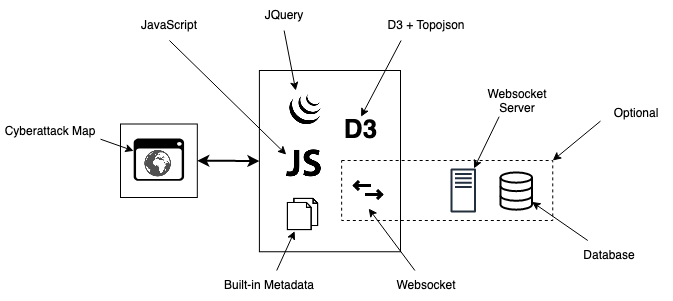 qeeqbox/raven
Продвинутая карта киберугроз (упрощенная, настраиваемая, адаптивная и оптимизированная)







