
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 mandiant/flare-learning-hub
Бесплатные образовательные материалы по реверс-инжинирингу и анализу вредоносного ПО от команды FLARE
 mkdemir/activemq-lockbit-analysis
Apache ActiveMQ (CVE-2023-46604) zafiyetinden LockBit ransomware aşamasına uzanan 419 saatlik sızma vakasının uçtan uca analizi, SIEM korelasyon…
 raxe-ai/raxe-ce
Защита во время выполнения для ИИ-агентов
 fevar54/cve-2026-33634-scanner
Сканер IOCs атаки на цепочку поставок TeamPCP (CVE-2026-33634).
 ashrafzaryouh/cve-2026-27876
Рекомендации по CVE-2026-27876 — критической уязвимости в Grafana SQL Expressions, позволяющей выполнять произвольную запись файлов и цепочку…
 gameworkerkim/telegram-0-click-rce-security-vulnerability-analysis-report
Я отправил отчёт об уязвимости в стикерах Telegram: ОТЧЁТ ОБ АНАЛИЗЕ УЯЗВИМОСТИ БЕЗОПАСНОСТИ — уязвимость RCE без клика в Telegram ZDI-CAN-30207 |…
 ashrafzaryouh/cve-2026-3055
Технический анализ и рекомендации по CVE-2026-3055 — неаутентифицированному чтению за пределами выделенной памяти в SAML IdP Citrix NetScaler…
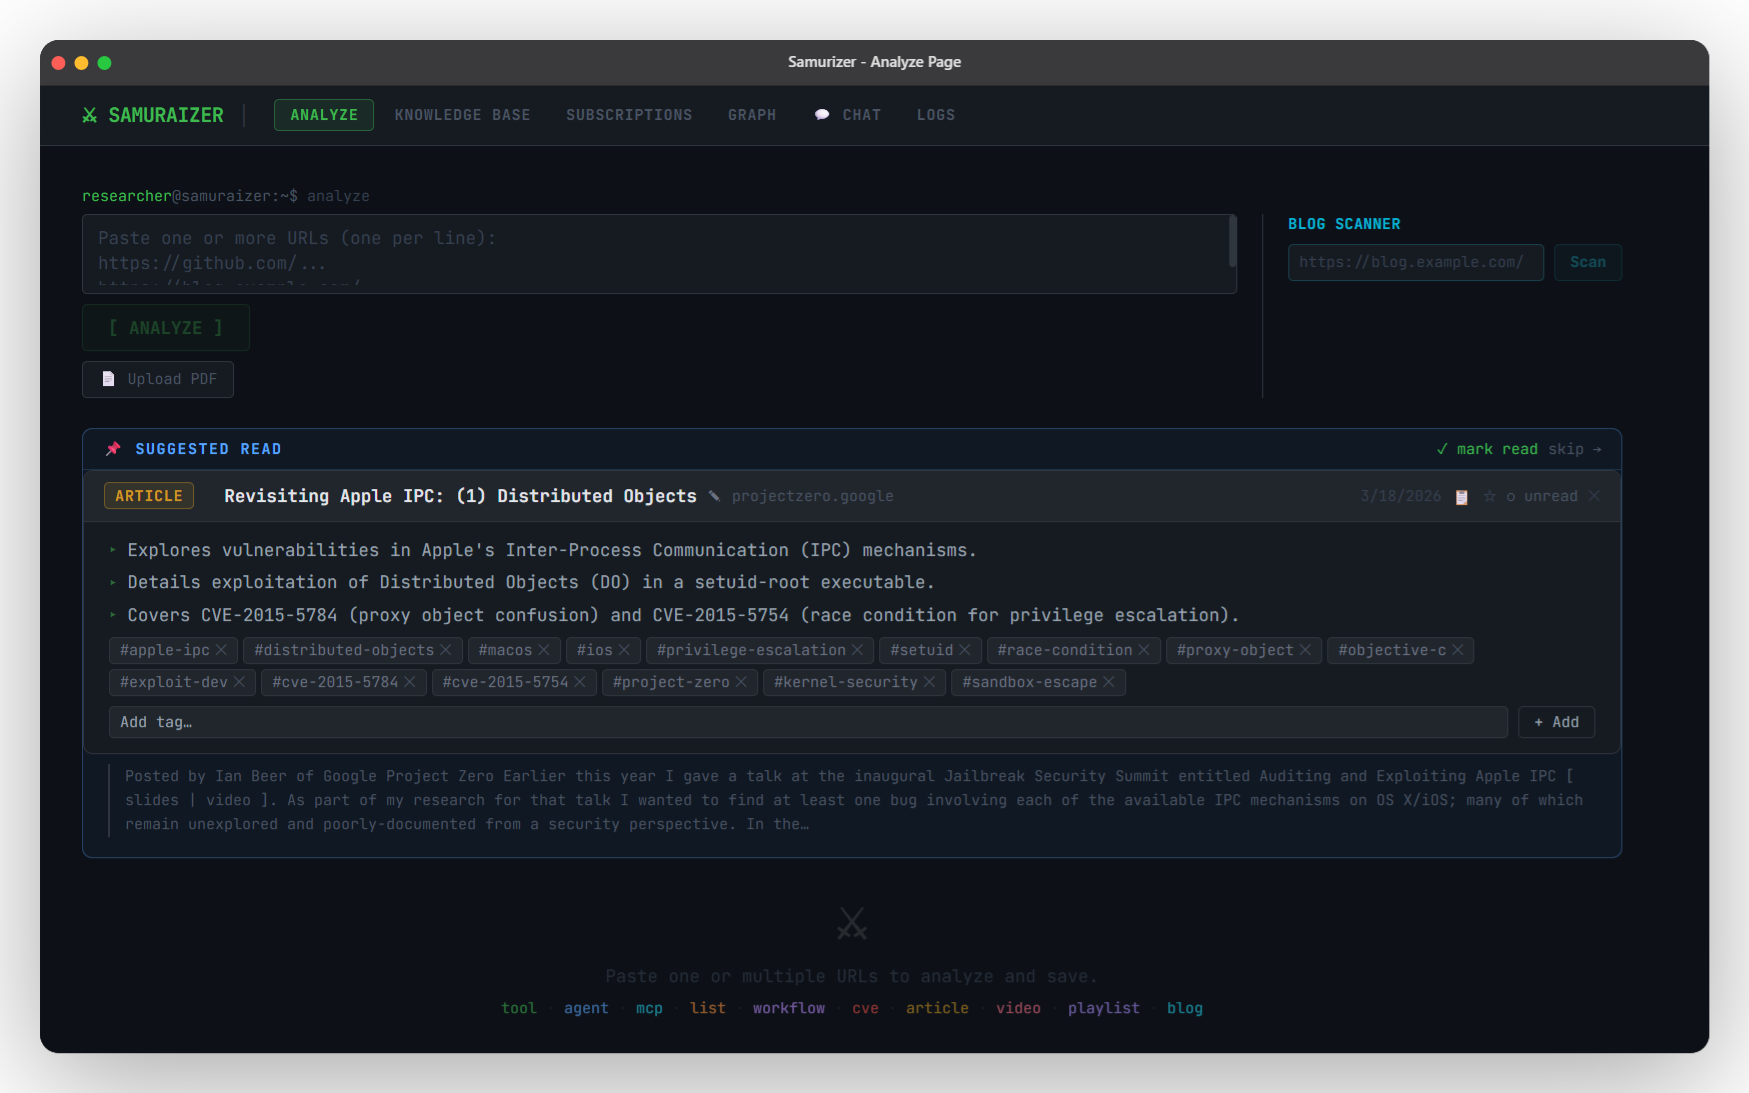 zomry1/samuraizer
NotebookLM на стероидах — создан специально для исследователей безопасности.
 hargabyte/cve-scanner
Локальный сканер CVE для OpenClaw, который проверяет версии на наличие 522+ известных уязвимостей, отображает недавние CVE с высоким уровнем…
 speytech/c-sentinel
Семантическая наблюдаемость для UNIX-систем — легковесный системный зонд на C с анализом на основе ИИ
 ashrafzaryouh/cve-2026-21643
Репозиторий рекомендаций, документирующий CVE-2026-21643 — SQL-инъекцию до аутентификации в административном интерфейсе FortiClientEMS 7.4.4, с…
 justjeff211/conti-ransomware-writeup
Проведено полное SOC-расследование компрометации сервера Exchange в результате атаки программы-вымогателя Conti с использованием Splunk 8.2.2.…
 squiblydoo/certreport
Инструмент для поддержки отчётности об Authenticode-сертификатах, снижающий нагрузку на пользователей при подготовке отчётов.
 sh1katagana1/threatintelligence
Репозиторий для всего, что связано с киберразведкой угроз.
 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Техническое расследование и локализация хоста для RCE-эксплойта нулевого клика критической степени опасности (CVE-2025-21298) с использованием…
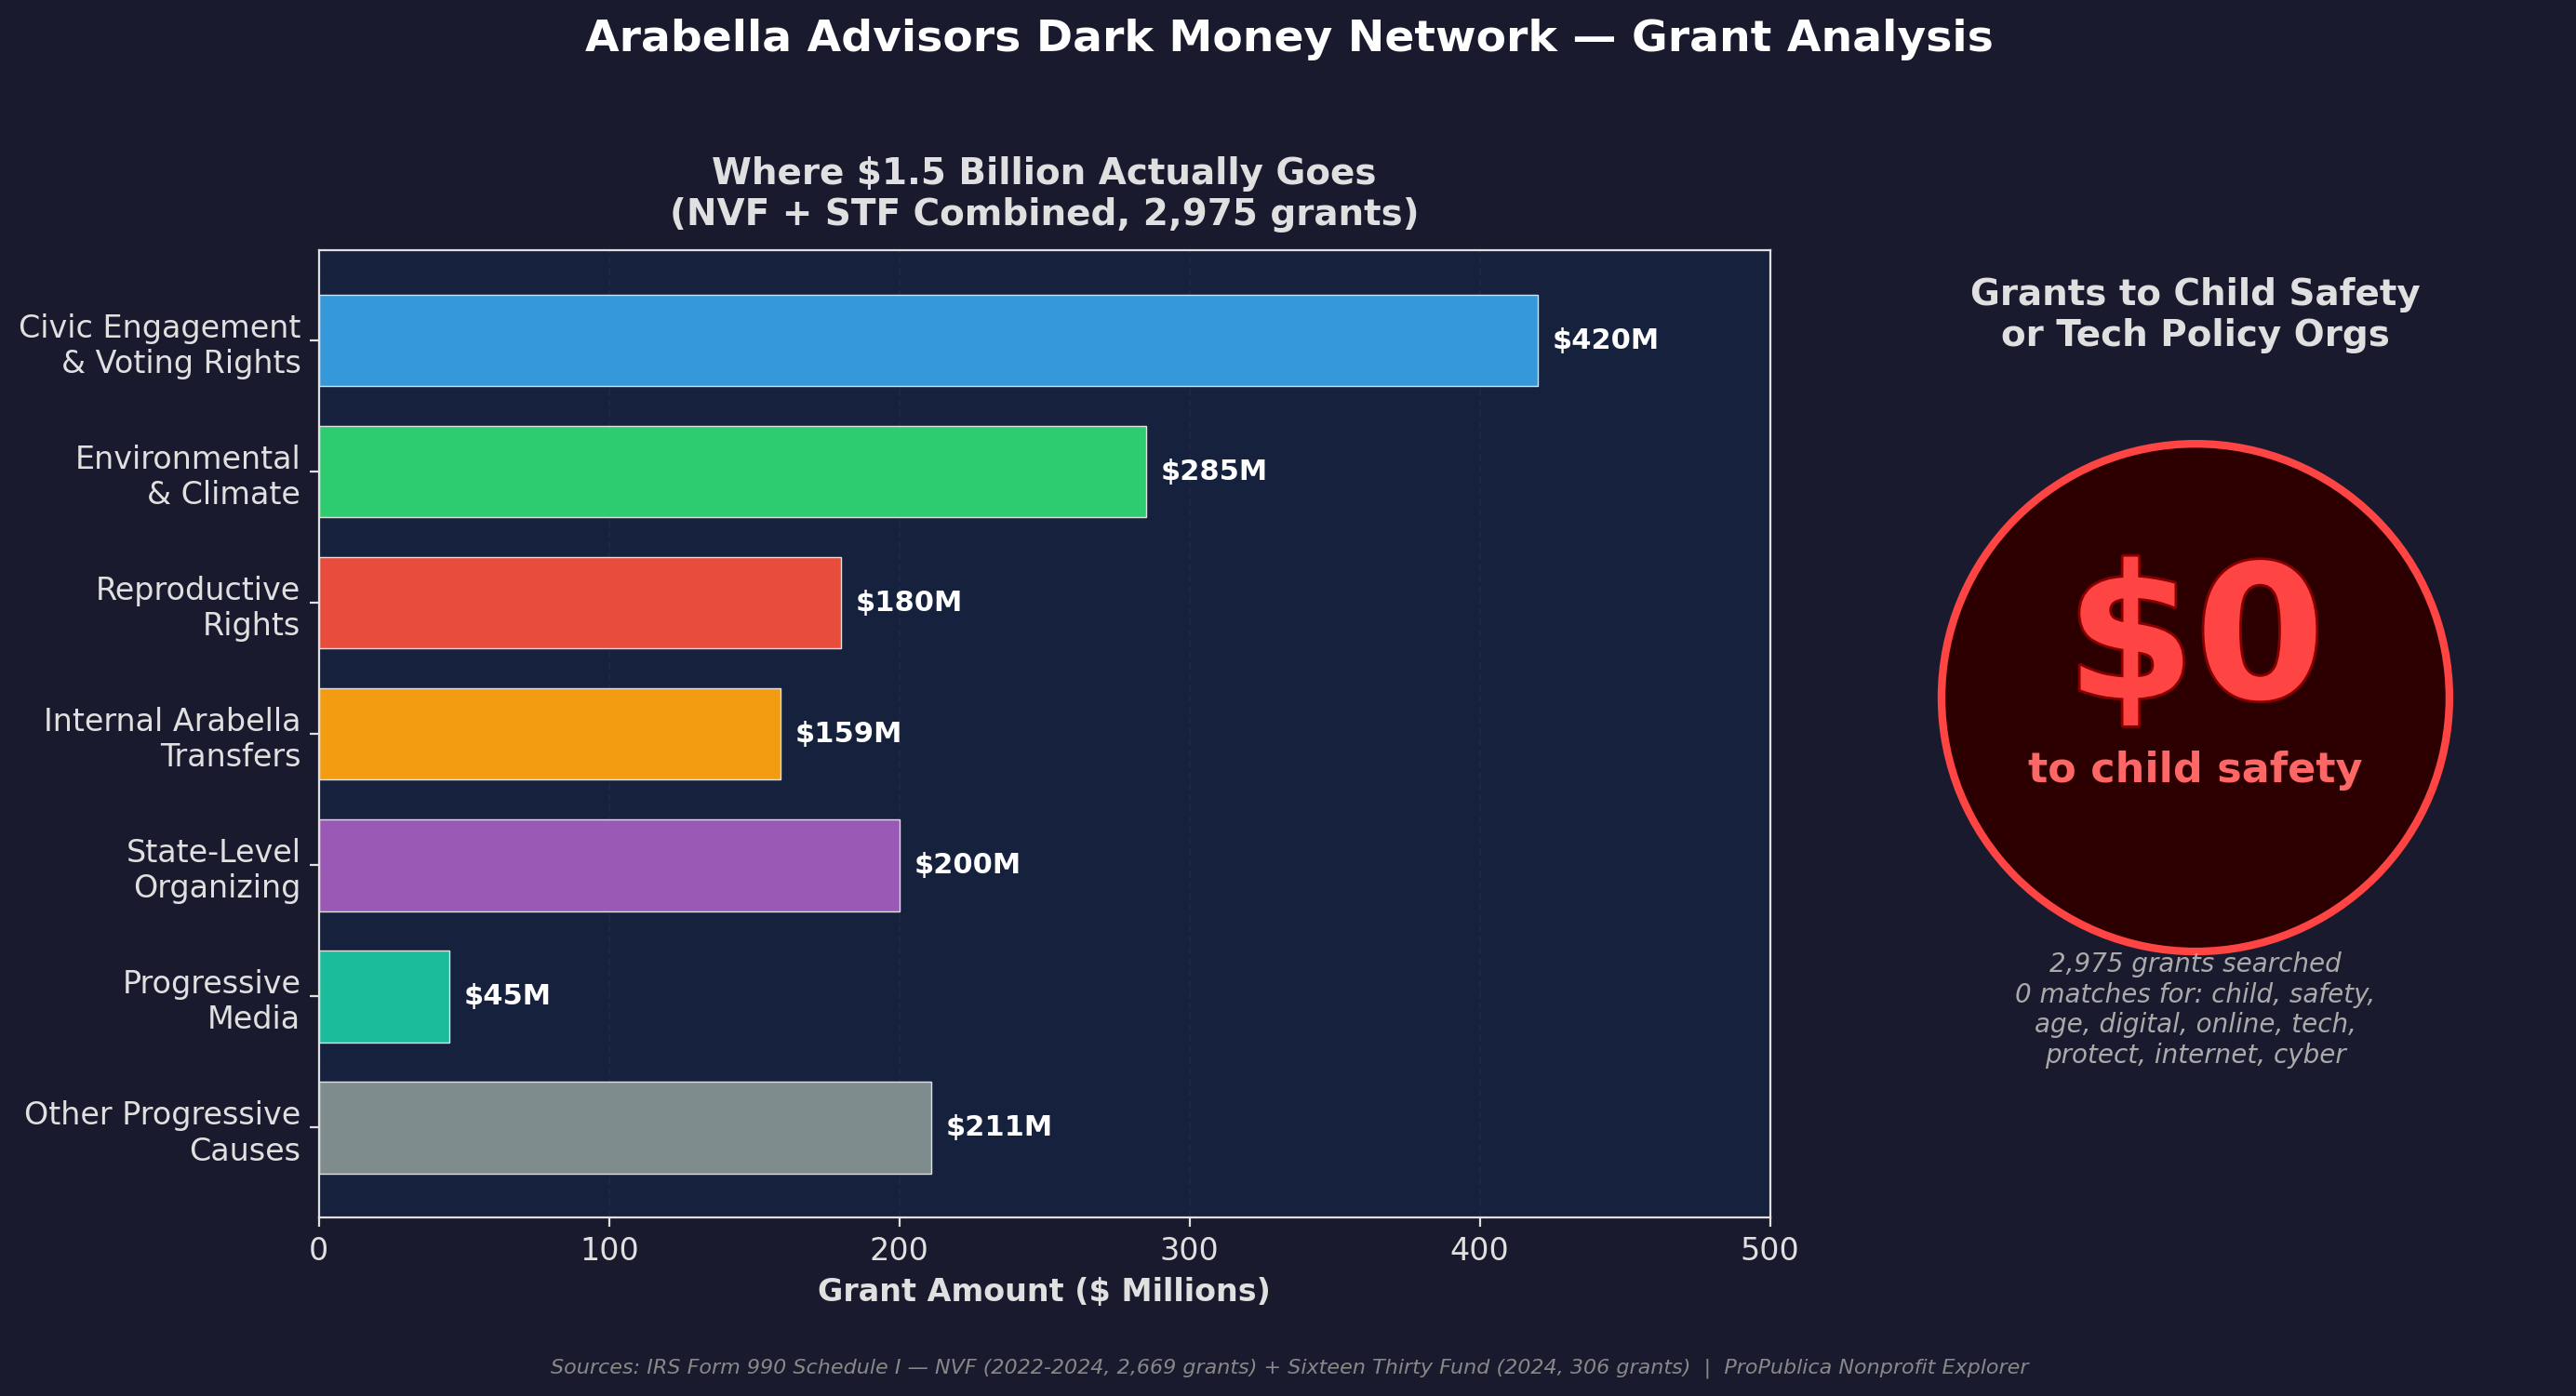 upper-up/meta-lobbying-and-other-findings
Расследование с использованием открытых источников разведки многоканальной лоббистской кампании Meta в поддержку App Store Accountability Act,…
 edi-marc/vulnerability_list
Этот репозиторий содержит информацию о CVE, обнаруженных в ходе моей деятельности.








