

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Категории

Разведка угроз

Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.

Рекомендация Kitploit

Лучшие инструменты

10 выбрано
MISP preview#1

MISP

GitHubmisp/misp
6.5k1 день назад
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8k11 ч 44 мин назад
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7k2 месяцев назад
AIL-framework preview#4

AIL-framework

GitHubcircl/ail-framework
1.4k1 день назад
yeti preview#5

yeti

GitHubyeti-platform/yeti
2.0k1 день назад
attack-stix-data preview#6

attack-stix-data

GitHubmitre-attack/attack-stix-data
72515 дней назад
sigma preview#7

sigma

GitHubsigmahq/sigma
10.9k2 дней назад
signature-base preview#8

signature-base

GitHubneo23x0/signature-base
3.0k3 дней назад
Loki preview#9

Loki

GitHubneo23x0/loki
3.8k10 месяцев назад
maltrail preview#10

maltrail

GitHubstamparm/maltrail
8.6k1 день назад
НовыеРелевантностьПопулярныеНедавно обновлённые
1739 результатов
SOC-Investigation-CVE-2024-49138 preview

SOC-Investigation-CVE-2024-49138

GitHubbasitsajidsoc/soc-investigation-cve-2024-49138

Отчёт об исследовании и реагировании на инцидент для LetsDefend Alert SOC335 (эксплуатация CVE-2024-49138)

defensive-toolsioc-managementvulnerability-analysis+5
3 месяцев назад
douglas-042-HQ preview

douglas-042-HQ

GitHubdouglas-042/douglas-042-hq

Центральная консоль для коллекторов Douglas-042 HEADQUARTERS. Сканирует парк хостов, сопоставляет результаты между хостами и управляет фидами IOC и…

defensive-toolsioc-managementvulnerability-analysis+5
13 месяцев назад
s3-leaks preview

s3-leaks

GitHubnagwww/s3-leaks

Курируемая хронология неверных конфигураций AWS S3 bucket, раскрытых данных и утёкших учётных данных IAM, со ссылками на инциденты для специалистов…

cloud-infrastructure-securitycloud-securitythreat-intelligence+2
4573 месяцев назад
appsec-agent preview

appsec-agent

GitHubowasp/appsec-agent

Пакет TypeScript, предоставляющий агентов на базе ИИ для задач безопасности приложений (AppSec), построенный на основе передовых моделей.

static-analysisvulnerability-analysiscode-analysis+5
73 месяцев назад
UltraViolet preview

UltraViolet

GitHubyakushstanislav/ultraviolet

Самостоятельно размещаемый инструмент для обнаружения сети и поисковый движок с непрерывным сканированием портов, глубоким зондированием протоколов…

reconnaissancevulnerability-scannersiot-security+6
433 месяцев назад
MalwareForge---Advanced-Static-Malware-Analyzer preview

MalwareForge---Advanced-Static-Malware-Analyzer

GitHubkaandemir993/malwareforge---advanced-static-malware-analyzer

Расширенный статический анализатор вредоносных программ, который выявляет 8 техник инъекций, критичные вызовы API, скрытые строки, экспортирует…

static-analysishash-analysismalware-analysis+2
53 месяцев назад
Awesome-LLM4Cybersecurity preview

Awesome-LLM4Cybersecurity

GitHubtmylla/awesome-llm4cybersecurity

Курируемый систематический обзор литературы из 756+ статей о применении LLM в кибербезопасности, охватывающий анализ угроз, обнаружение уязвимостей,…

vulnerability-analysisfuzzingpenetration-testing+6
1.7k3 месяцев назад
machscope preview

machscope

GitHubm10ust/machscope

macOS IPC, launchd, Mach-O и исследователь доверительных отношений — криминалистический инструмент с нулевыми зависимостями, работающий в терминале

reconnaissancevulnerability-analysisreverse-engineering+7
13 месяцев назад
drakvuf-sandbox preview

drakvuf-sandbox

GitHubcert-polska/drakvuf-sandbox

Автоматизированная песочница для анализа вредоносных программ на уровне гипервизора с безагентным исследованием гостевой системы, веб-интерфейсом для…

dynamic-analysis-sandboxingreverse-engineeringforensics+2
1.3k3 месяцев назад
Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis preview

Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis

GitHubkaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis

Реверс-инжиниринг анализ дроппера GCleaner, вредоносной программы, использующей устойчивую C2-инфраструктуру, загрузку драйверов ядра, выполнение…
privilege-escalationmemory-forensicspersistence-mechanisms+6
63 месяцев назад
mxmap preview

mxmap

GitHubdavidhuser/mxmap

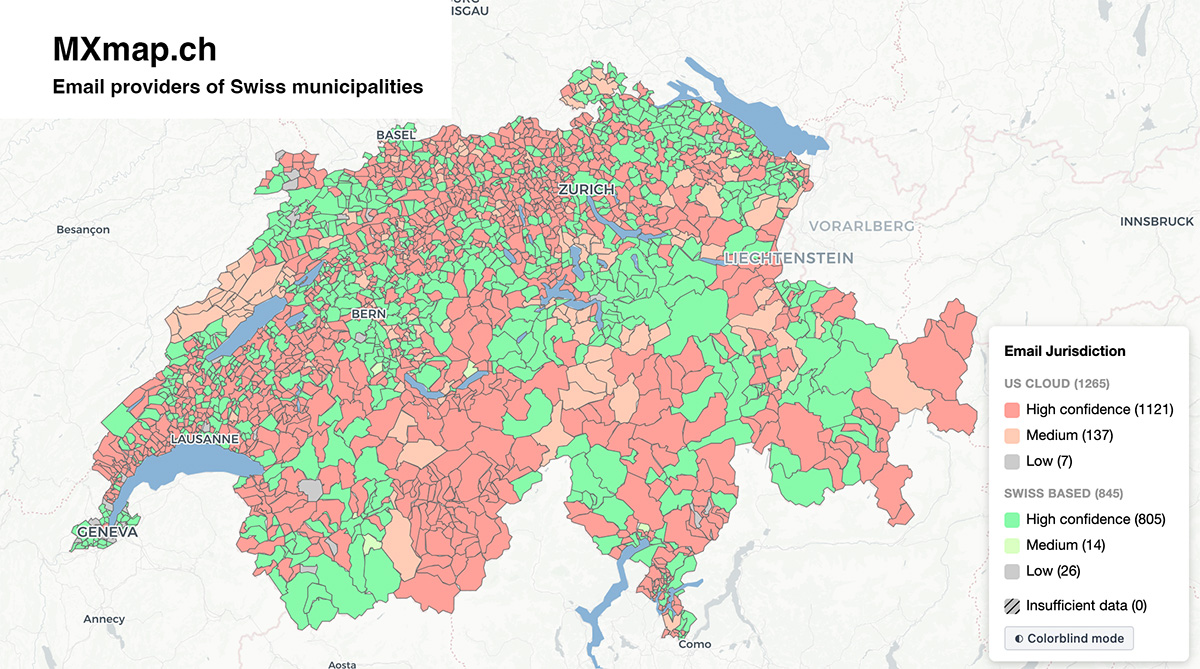
Автоматизированный пайплайн, который разрешает домены швейцарских муниципалитетов, извлекает адреса электронной почты с веб-сайтов и классифицирует…

osintnetwork-mappinginformation-gathering+3
1213 месяцев назад
GPEWebDefender preview

GPEWebDefender

GitHubgopasteverything/gpewebdefender

Легковесный монитор веб-атак. Один бинарник на Go + SQLite. Не OSSEC, не WAF.

defensive-toolsvulnerability-analysisinformation-gathering+8
53 месяцев назад
phantomprint preview

phantomprint

GitHubharuu77g/phantomprint

Двигатель пассивной гибридной идентификации — определяет хосты без отправки ни одного пакета

osintpacket-sniffing-analysisreconnaissance+7
43 месяцев назад
Windows-Defender-Security-Auditor-CVE-2026-50656- preview

Windows-Defender-Security-Auditor-CVE-2026-50656-

GitHubeh-amish/windows-defender-security-auditor-cve-2026-50656-

Аудитор безопасности PowerShell в режиме только для чтения для конечных точек и серверов Windows: проверяет конфигурацию Defender, статус обновлений,…

defensive-toolsioc-managementpersistence-mechanisms+8
13 месяцев назад
CVE-2007-2447-Exploitation-SIEM-Detection-Lab preview

CVE-2007-2447-Exploitation-SIEM-Detection-Lab

GitHubharshiys/cve-2007-2447-exploitation-siem-detection-lab

Изолированная AD/Linux лаборатория атак: эксплуатация CVE-2007-2447 через Metasploit, обнаружение с помощью Wazuh SIEM, сопоставленного с MITRE…

reconnaissanceexploit-frameworksvulnerability-analysis+7
3 месяцев назад
agenttriage-open-source preview

agenttriage-open-source

GitHubasngs/agenttriage-open-source

Система кросс-агентной трассировки и диагностики безопасности для LLM-агентов, использующих инструменты: нормализует события трассировки, строит…

dynamic-analysis-sandboxingcode-analysisforensics+6
13 месяцев назад
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis preview

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

GitHubkaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

Реверс-инжиниринг RedLine Stealer — инфостилера на базе .NET, использующего C2-домены (198.46.86.63, tempuri.org), обход Windows Defender и…

memory-forensicspersistence-mechanismsreverse-engineering+4
13 месяцев назад
FlatScan preview

FlatScan

GitHubmasriyan/flatscan

Статический движок триажа вредоносного ПО на Go: вычисляет хеши файлов, извлекает строки и IOC, разбирает PE/ELF/Mach-O/APK, оценивает возможности и…


defensive-toolsioc-managementstatic-analysis+6
183 месяцев назад
Назад1…343536…97Вперёд




