
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit
 password123456/cve-collector
Автоматизированный сборщик CVE, который сканирует cvedetails.com, анализирует HTML на предмет уязвимостей с CVSS ≥ 6 и сохраняет результаты в…
 arpsyndicate/puncia
Panthera(P.)uncia - Официальная CLI-утилита для Subdomain Center & Exploit Observer.
 google/osv.dev
База данных уязвимостей с открытым исходным кодом и сервис триажа.
 tenzir/tenzir
Собирайте, анализируйте, нормализуйте, агрегируйте, храните, запрашивайте и маршрутизируйте данные телеметрии безопасности в масштабе, используя…
 ecstatic-nobel/osweep
Не просто ищите в OSINT. Сканируйте.
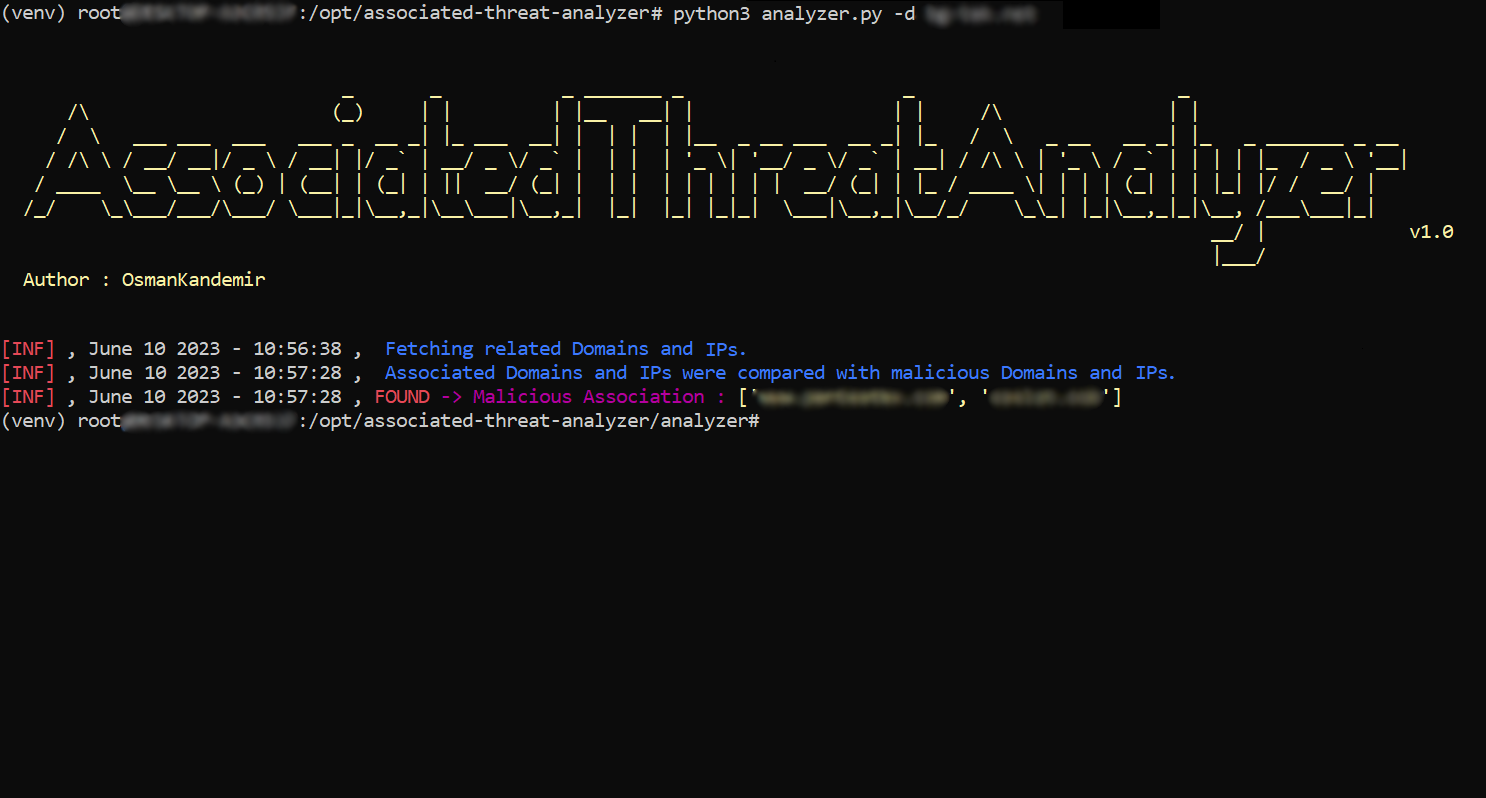 osmankandemir/associated-threat-analyzer
Обнаруживает вредоносные IPv4-адреса и доменные имена, связанные с веб-приложением, путем сравнения с локальными списками threat intelligence…
 letsdefend/awesome-soc-analyst
Полезные ресурсы для SOC-аналитиков и кандидатов в SOC-аналитики.
 yousseflahouifi/moniorg
Инструмент пассивного мониторинга доменов, использующий логи Certificate Transparency для обнаружения и отслеживания вновь выпущенных доменов…
 sh1n0g1/z9
Обнаруживает артефакты вредоносного ПО на основе PowerShell из журналов событий и выполняет статический анализ скриптов PowerShell для выявления…
 iamthefrogy/frogy2.0
Orbis — это полноспектральный автоматизированный интеллектуальный инструментарий для внешней поверхности атаки.
 dev-lu/osint_toolkit
Платформа с открытым исходным кодом для аналитиков кибербезопасности с множеством функций для разведки угроз и разработки систем обнаружения.
 qeeqbox/analyzer
Анализируйте, извлекайте и визуализируйте функции, артефакты и индикаторы компрометации (IoCs) файлов и дампов памяти (бинарные файлы Windows, Linux,…
 mrwadams/stride-gpt
Инструмент моделирования угроз на основе ИИ, использующий модели GPT от OpenAI для генерации моделей угроз для заданного приложения на основе…
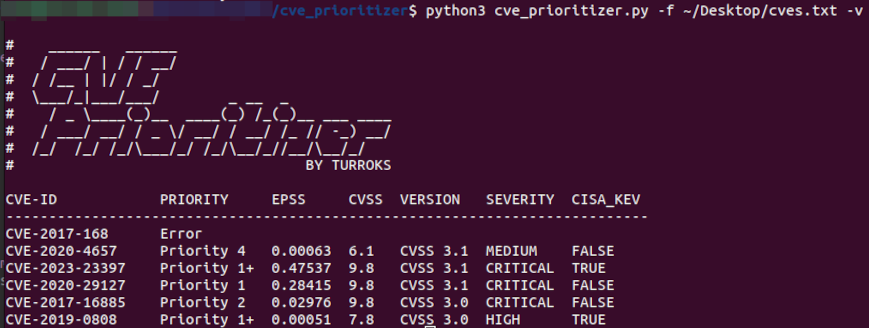 turroks/cve_prioritizer
Оптимизируйте процесс устранения уязвимостей с помощью CVSS, EPSS и CISA's Known Exploited Vulnerabilities. Расставляйте приоритеты на основе…
 boringtools/git-alerts
Инструмент для обнаружения и мониторинга секретов и конфиденциальных файлов в публичных репозиториях пользователей GitHub-организаций.
 k1nd0ne/volweb
Централизованная и улучшенная платформа анализа памяти
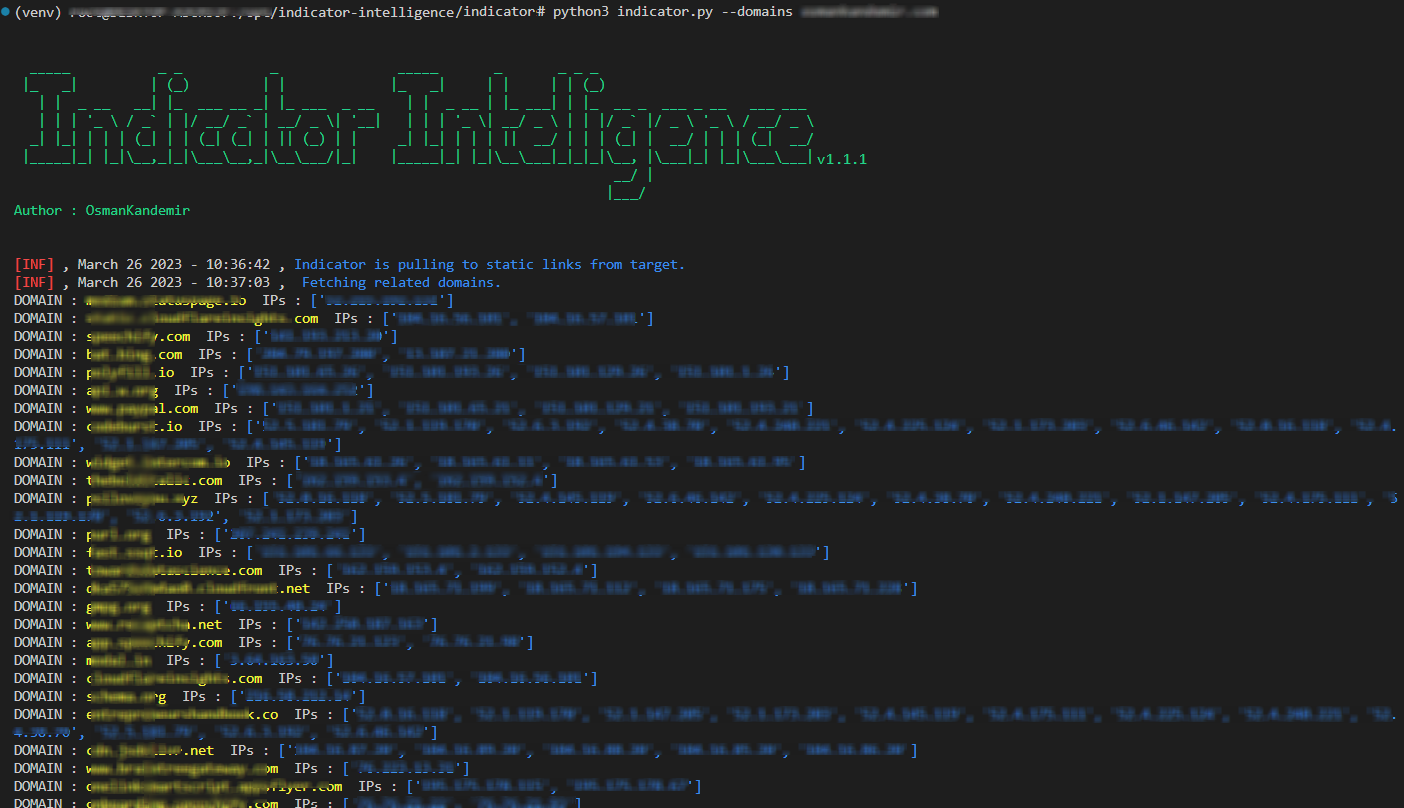 osmankandemir/indicator-intelligence
Собирает статические файлы с целевых доменов для обнаружения связанных доменов и IPv4-адресов в целях разведки угроз и обогащения IOC.
 falconforceteam/falconhound
Автоматическое обновление графа BloodHound для синих команд. Обогащает пути атак AD данными о сессиях, группах и CVE в реальном времени из SIEM,…







