
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 srixivas/pcapxray
❄️ PcapXray - Инструмент сетевой криминалистики - Для визуализации захвата пакетов в автономном режиме в виде сетевой диаграммы, включая…
 ahmedkhlief/apt-hunter
APT-Hunter — это инструмент поиска угроз (Threat Hunting) для журналов событий Windows, созданный с подходом фиолетовой команды (purple team) для…
 sigmahq/sigma
Главный репозиторий правил Sigma
 kennbroorg/iky
Проект OSINT. Сбор информации из письма. Сбор. Профиль. Хронология.
 josh0xa/darkdump
Интерфейс OSINT для сбора данных из даркнета
 threatspec/threatspec
threatspec — непрерывное моделирование угроз через код
 qeeqbox/chameleon
19 настраиваемых ловушек для мониторинга сетевого трафика, активности ботов и учетных данных (имя пользователя\пароль) (DNS, HTTP Proxy, HTTP, HTTPS,…
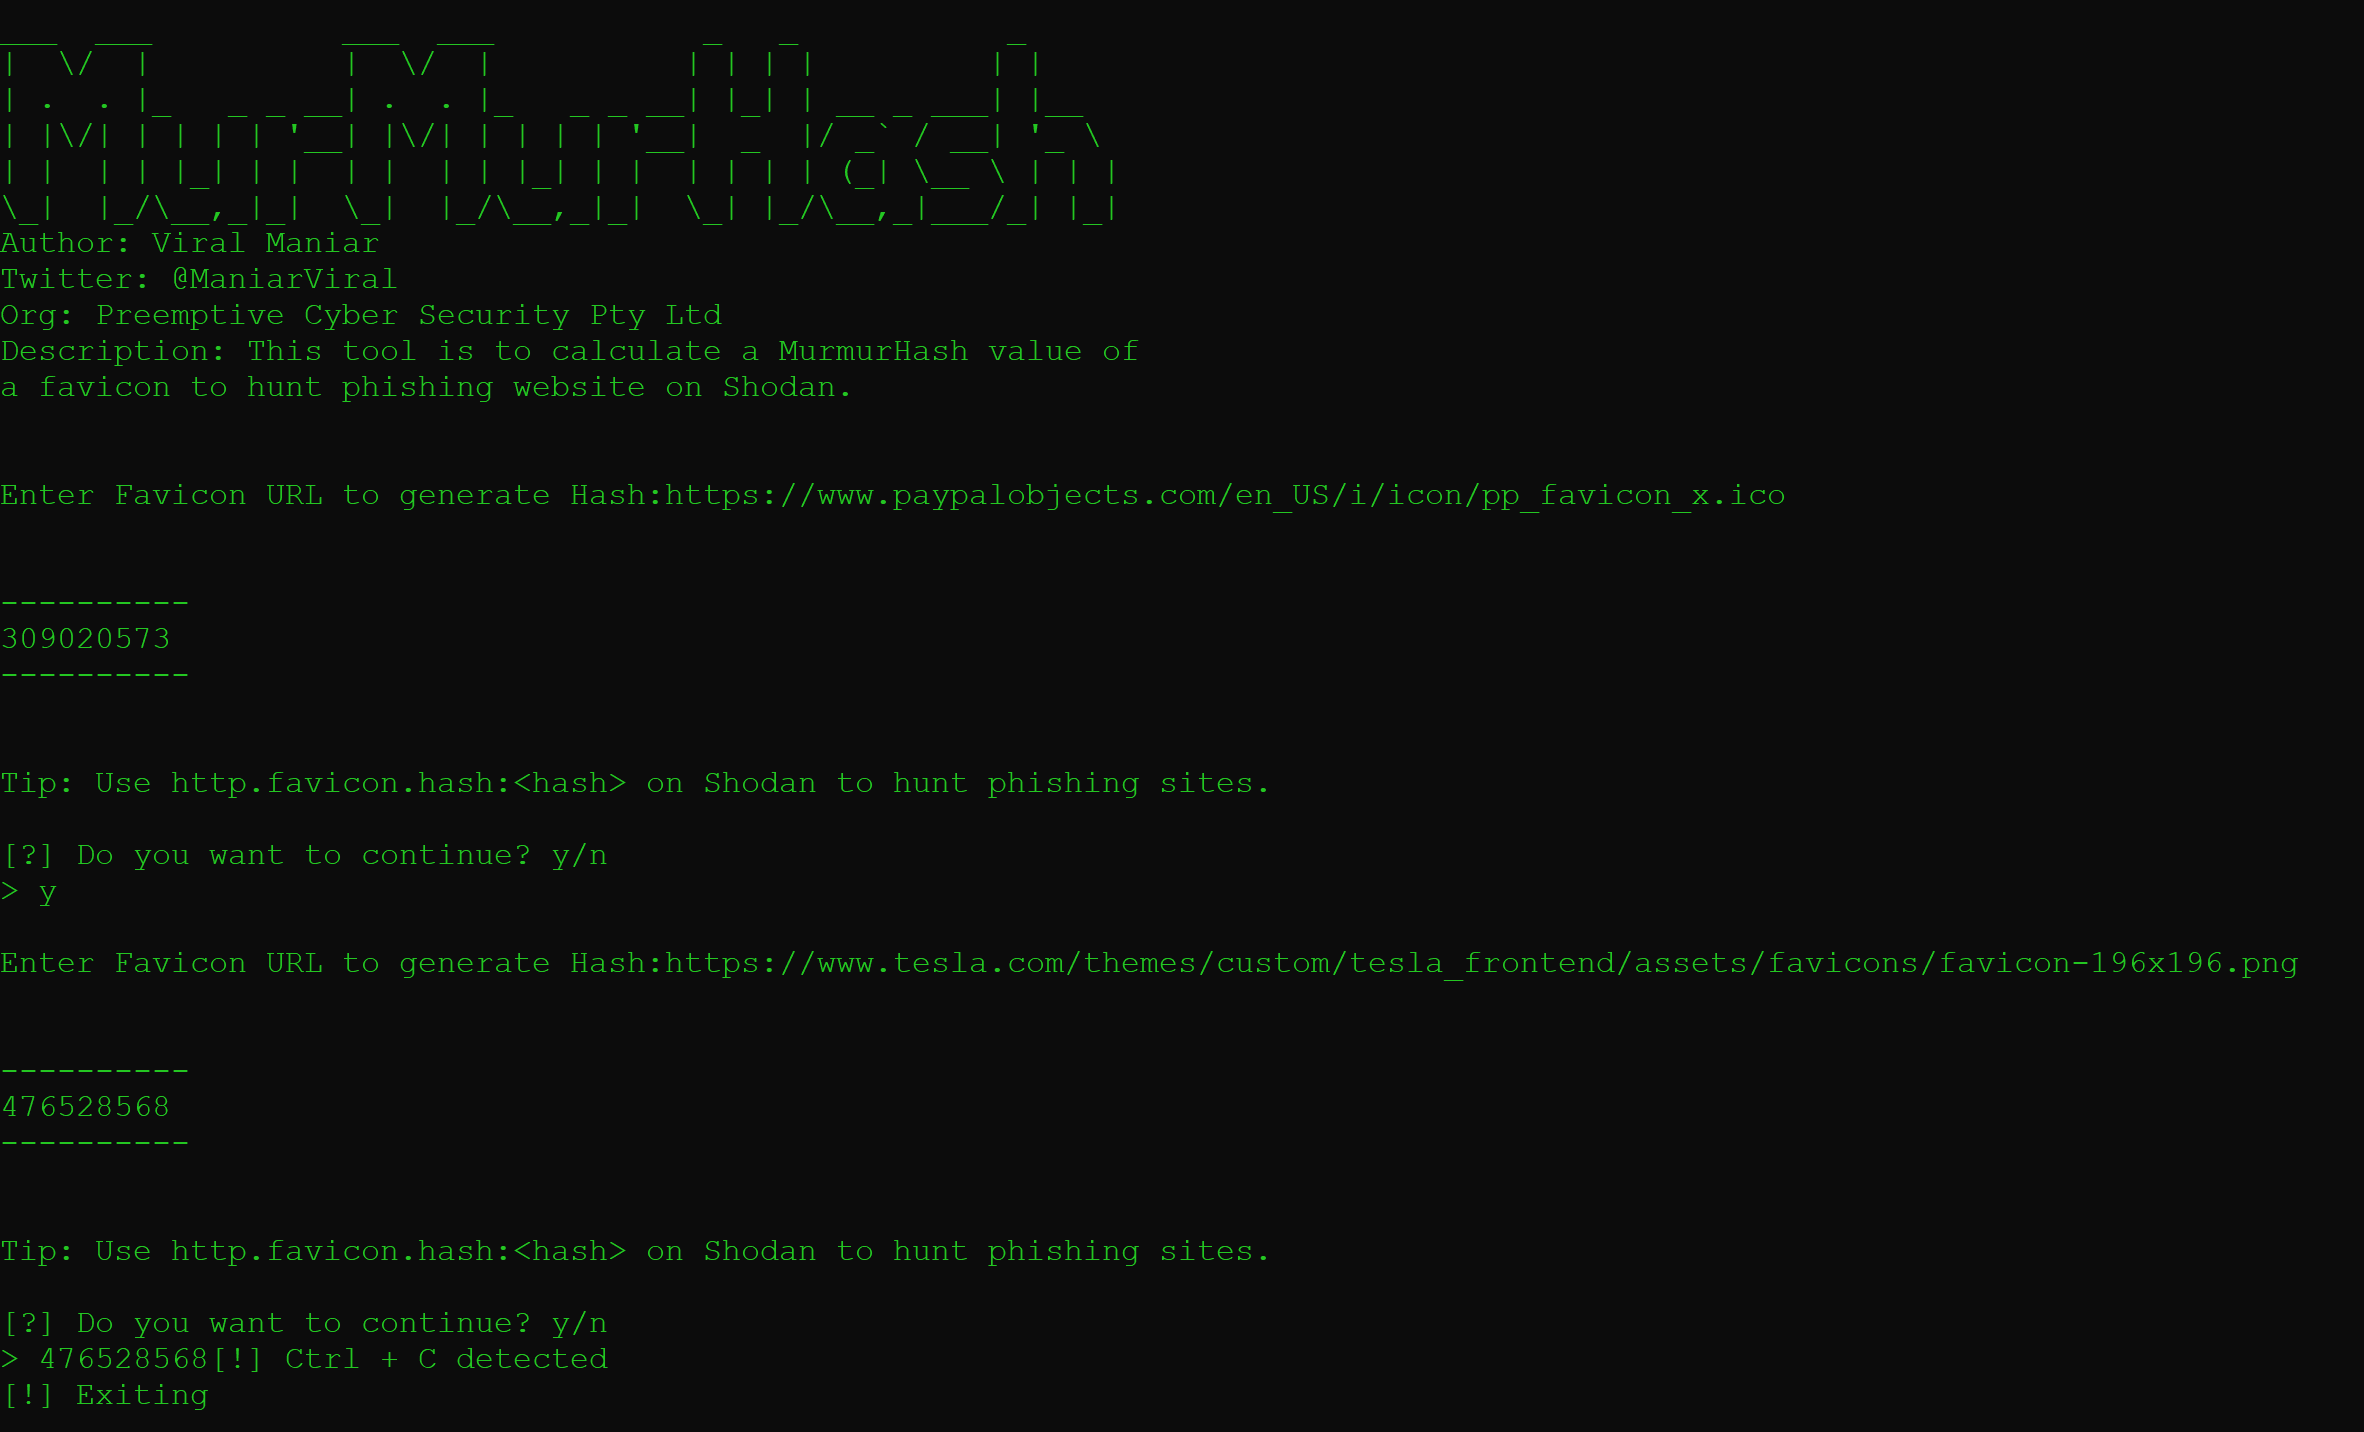 viralmaniar/murmurhash
Этот маленький инструмент предназначен для вычисления значения MurmurHash фавикона для охоты на фишинговые сайты на платформе Shodan.
 iknowjason/bluecloud
Киберполигон, включающий Velociraptor + систему HELK с виртуальной машиной Windows для тестирования безопасности и НИОКР. Поддержка Azure и AWS…
 3lp4tr0n/beaconhunter
Обнаружение и реагирование на маяки Cobalt Strike с помощью ETW.
 jangeisbauer/gundog
gundog - направленная охота в Microsoft Defender
 ossf/scorecard
OpenSSF Scorecard - Security health metrics for Open Source
 telekom-security/tpotce
🍯 T-Pot - Универсальная мульти-хонипот платформа 🐝
 cado-security/dfir_resources_revil_kaseya
Ресурсы для специалистов DFIR, реагирующих на атаку на цепочку поставок Kaseya с использованием вымогателя REvil
 cred-club/artif
Продвинутая платформа угроз в реальном времени для выявления угроз и вредоносного веб-трафика на основе репутации IP и исторических данных.
 swimlane/soc-faker
Python-пакет для генерации фальшивых данных для SOC и автоматизации безопасности.
 salesforce/jarm
Активный инструмент для снятия отпечатков TLS-серверов, который отправляет специально сформированные пакеты Client Hello для генерации уникальных…
 jonrau1/electriceye
ElectricEye — это мультиоблачный, мульти-SaaS Python CLI инструмент для управления активами, управления состоянием безопасности и мониторинга…







