
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit
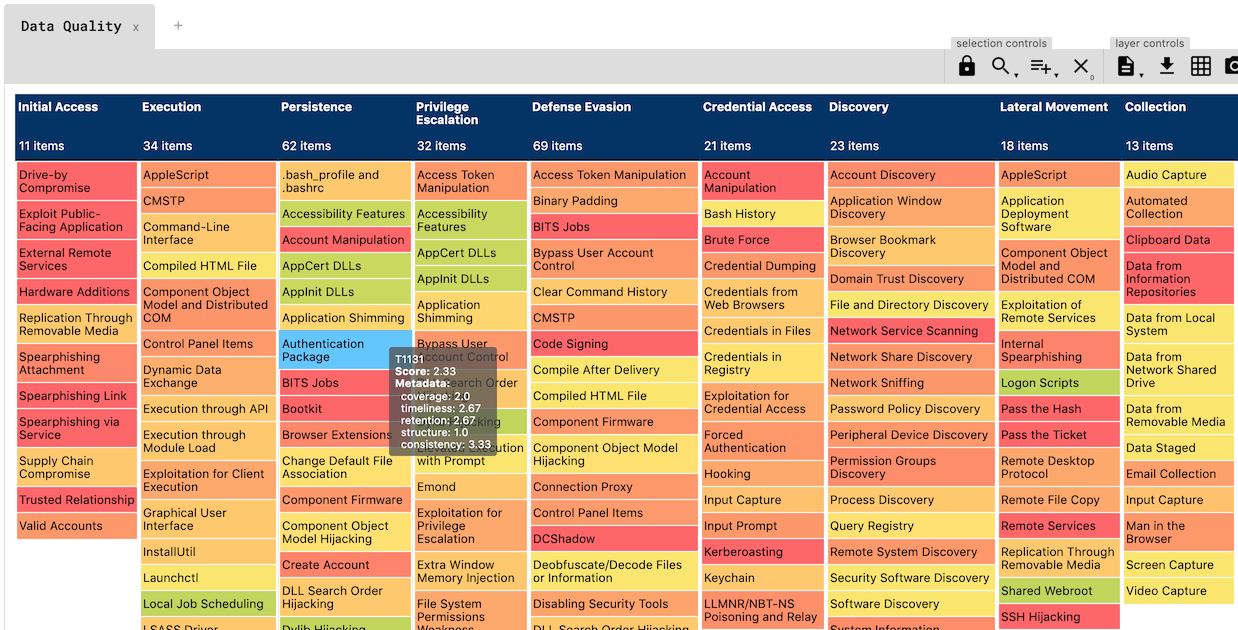
 hxnoyd/ossem-power-up
Инструмент для оценки качества данных, построенный на основе замечательного OSSEM.
 abertaymachinelearninggroup/network-threats-taxonomy
Системы обнаружения вторжений на основе машинного обучения трудно оценить из-за нехватки наборов данных, которые точно представляют сетевой трафик и…
 omergunal/attacker-group-predictor
Инструмент для прогнозирования групп злоумышленников на основе используемых ими техник и программного обеспечения
 bhavsec/reconspider
🔎 Самая продвинутая платформа с открытым исходным кодом для OSINT-сканирования IP-адресов, электронных писем, веб-сайтов и организаций.
 nicolasriverocorvalan/cloud-sniper
Виртуальный центр операций безопасности
 spacesiren/spacesiren
Менеджер honey токенов и система оповещения для AWS.
 pavel-odintsov/fastnetmon
Очень быстрый DDoS-сенсор с поддержкой sFlow/Netflow/IPFIX/SPAN
 insane-forensics/drovorub-hunt
Инструмент для помощи в сетевом поиске C2 вредоносного ПО Drovorub ГРУ
 ninoseki/mihari
Агрегатор запросов для OSINT-охоты за угрозами


 varchashva/vprioritizer
vPrioritizer позволяет нам понять контекстуализированный риск (vPRisk) на уровне отношений актив-уязвимость по всей организации, чтобы команды могли…
 spaceraccoon/manuka
Модульный OSINT-хонтипот для специалистов синих команд
 apr4h/cobaltstrikescan
Сканировать файлы или память процессов на наличие CobaltStrike beacons и разбирать их конфигурацию
 forrest-orr/moneta
Moneta — это инструмент живого анализа памяти в пользовательском режиме для Windows с возможностью обнаружения IOCs вредоносного ПО.
 trufflesecurity/trufflehog
Находите, проверяйте и анализируйте утекшие учетные данные
 comodosecurity/openedr
Публичный репозиторий Open EDR
 communityhoneynetwork/chn-server
CommunityHoneyNetwork Server






