
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 nicholasc03/dns-poisoning-triage-lab
Криминалистический анализ отравления кэша DNS на устаревшем оборудовании. Включает анализ PCAP-пакетов с несанкционированными вставками записей…
 mrk336/dns-mayhem-cve-2026-41096-deep-dive
Глубокий технический анализ CVE‑2026‑41096, критического переполнения кучи в Windows DNSAPI.dll, позволяющего удаленное выполнение кода через…
 vishvacyber/detection-tool-kit-for-cve-2026-31431
Многоуровневый инструментарий обнаружения для CVE-2026-31431 (Copy Fail) — LPE в ядре Linux. Предоставляет eBPF, auditd, правила Sigma, дифф…
 tadash10/detect-cve-2024-0762
Обнаружение уязвимостей, таких как CVE-2024-0762, особенно в UEFI-прошивке, является довольно сложной задачей из-за низкоуровневого характера.
 macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
Пошаговое руководство по обнаружению и анализу эксплуатации CVE-2024-24919 с использованием SIEM-платформы, включая анализ трафика, документирование…
 tadash10/detailed-analysis-and-mitigation-strategies-for-cve-2024-38124-and-cve-2024-43468
Углубленный анализ и стратегии смягчения последствий для CVE-2024-38124 (Windows Netlogon) и CVE-2024-43468 (Microsoft Configuration Manager),…
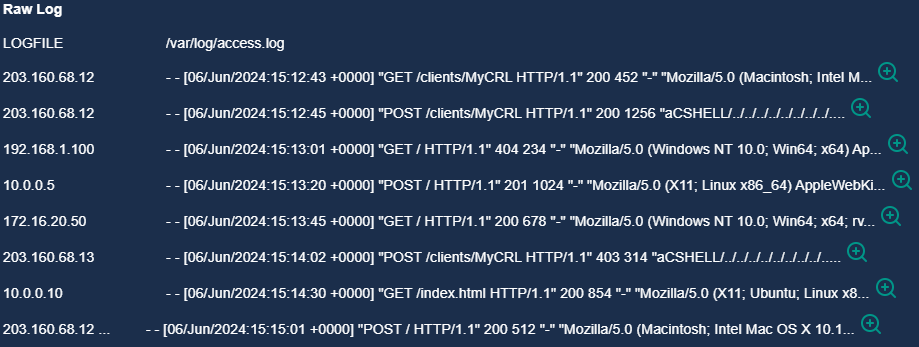 luismateo1/arbitrary-file-read-cve-2024-24919
Пошаговое руководство по обнаружению, расследованию и реагированию на атаку с обходом пути CVE-2024-24919, включая анализ журналов, проверку данных…
 oguz-kagan-akar/cve-2026-41940-analysis
Технический анализ обхода аутентификации cPanel/WHM
 gubiczap/cve-2026-31431-checker
Сканер оболочек для CVE-2026-31431 "Copy Fail" — локальное повышение привилегий через повреждение кэша страниц ядра Linux (algif_aead/AF_ALG).…
 melbratic/cve-2026-2256-threat-model----ms-agent-command-injection
Модель угроз и анализ для CVE-2026-2256, командно-инъекционной уязвимости в ms-agent, с детализацией векторов эксплуатации и потенциального…
 travisbgreen/cve-2025-8088
cve-2025-8088_detection
 techgaun/cve-2025-55182-scanner
Сканер на Python для индикаторов компрометации CVE-2025-55182. Проверяет пути файловой системы, процессы, службы systemd, персистентность cron и…
 ngvcanh/cve-2025-55182-attack-analysis
Анализ реальных атак на CVE-2025-55182 (React2Shell) — уязвимость удалённого выполнения кода (RCE) в React Server Components
 nerium-security/cve-2025-55182
Правила обнаружения на основе хоста для уязвимости RCE в JavaScript-фреймворке React.
 zenzue/cve-2025-50154
PowerShell-инструментарий для аудита, усиления защиты и поиска небезопасного использования NTLM/SMB, устраняющий риски утечки учетных данных…
 imthecopilotnow/cve-2025-492026
Оповещение о безопасности, описывающее CVE-2025-492026: уязвимость внедрения гиперссылок в Copilot AI, вызывающая нежелательную навигацию. Включает…
 victoriaalicex/cve-2025-40536-analysis
Анализ CVE-2025-40536, обход контроля безопасности SolarWinds Web Help Desk (CVSS 8.1). Охватывает механику уязвимости, цепочку атак с сопутствующими…
 google/threat-team
Больше не поддерживается. Обратитесь к коллекциям Google Threat Intelligence / Virus Total.







