
 #1
Инструменты для сбора, анализа и операционализации каналов угроз, индикаторов компрометации (IOC) и тенденций атак.
Рекомендация Kitploit

 dougburks/so-crates
SO-CRATES: Security Onion — контейнеризированный быстрый анализ угроз, зла и подозрительного!
 datadog/hash
Конфигурируемый через YAML низкоинтерактивный фреймворк-ловушка для развертывания серверов обмана на основе HTTP/HTTPS со встроенными приманками и…
 rubysec/ruby-advisory-db
База данных уязвимостей для Ruby-гемов и сред выполнения, поддерживаемая сообществом, предоставляющая структурированные данные CVE/GHSA с…
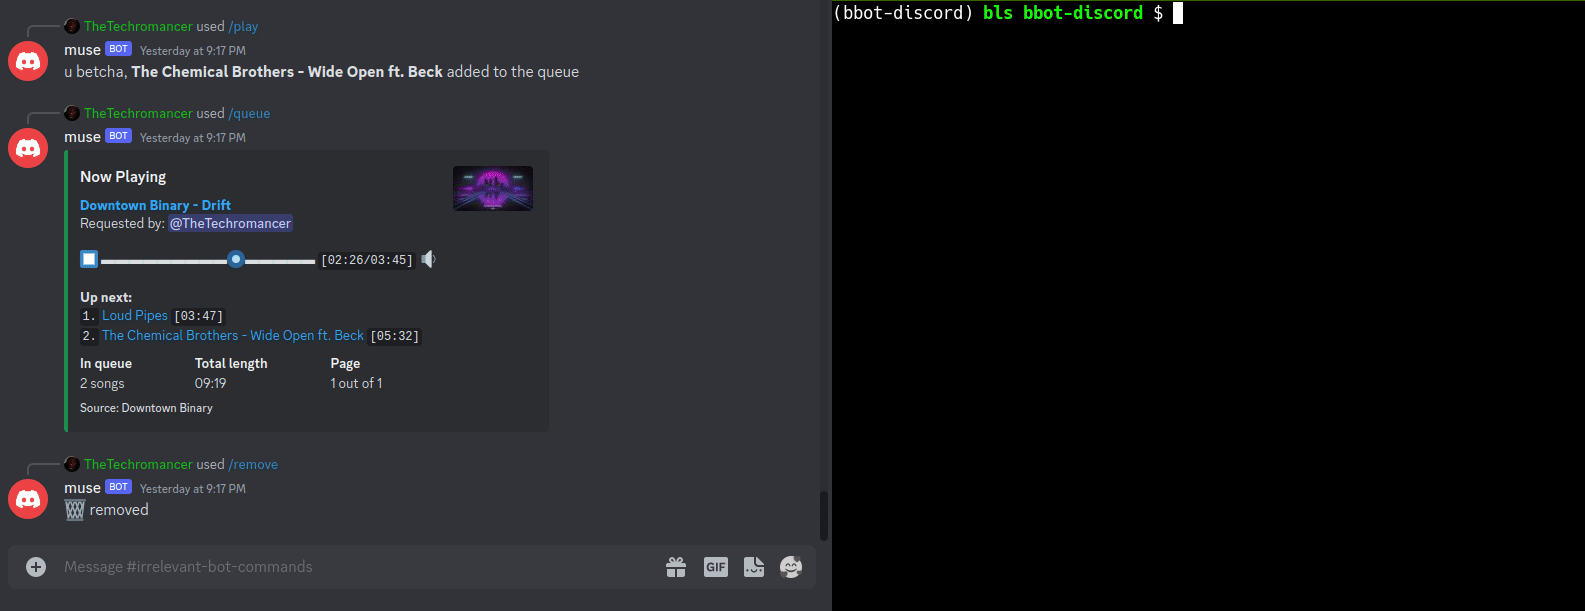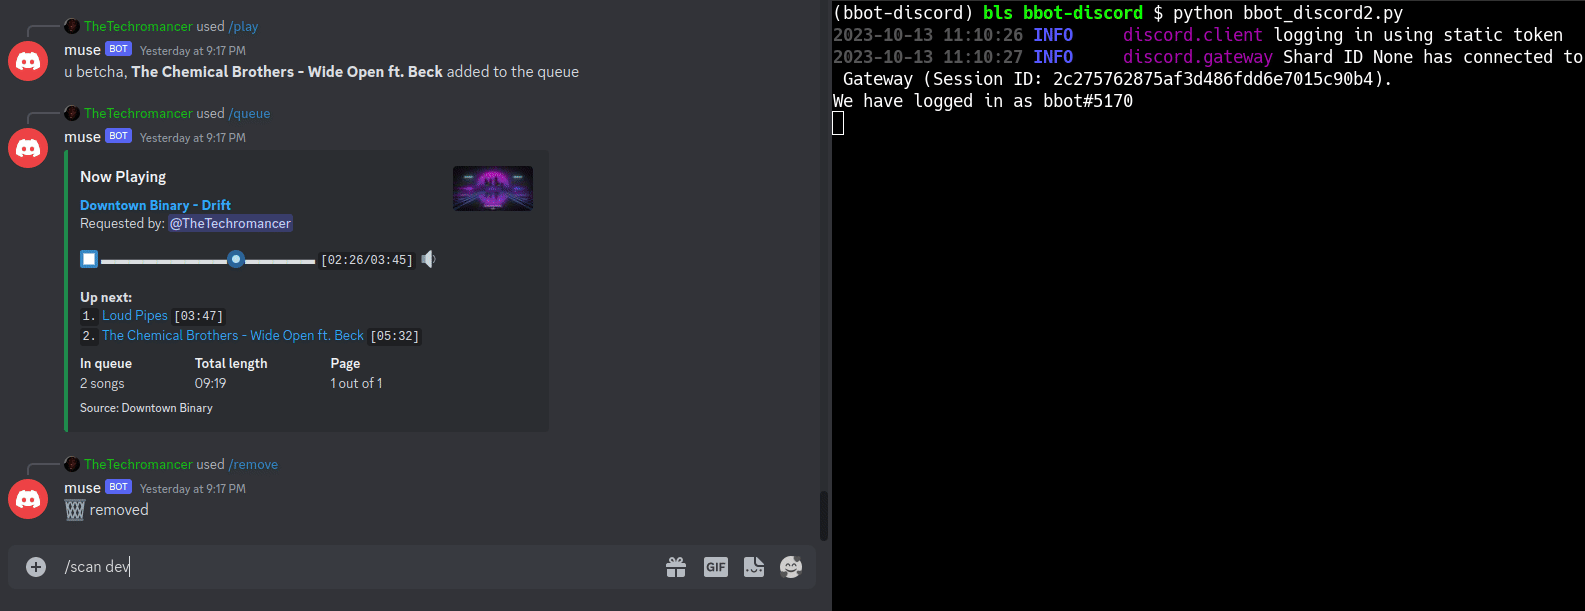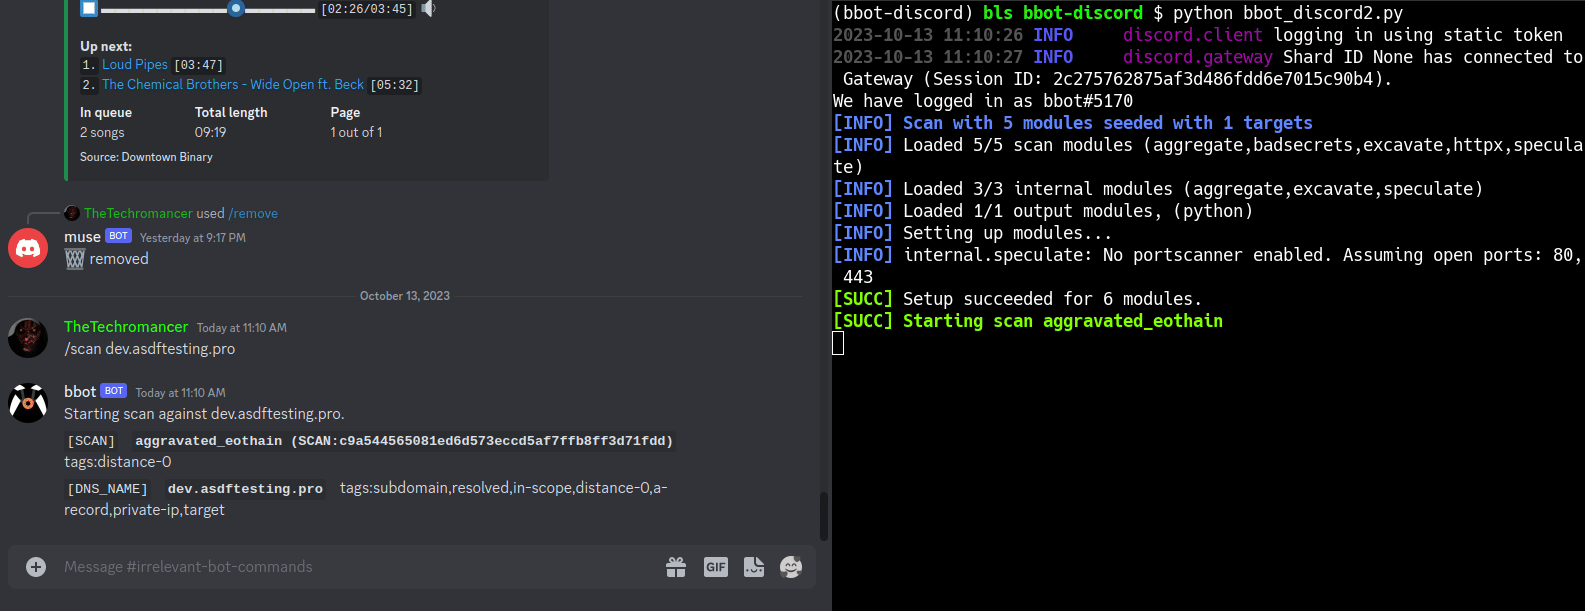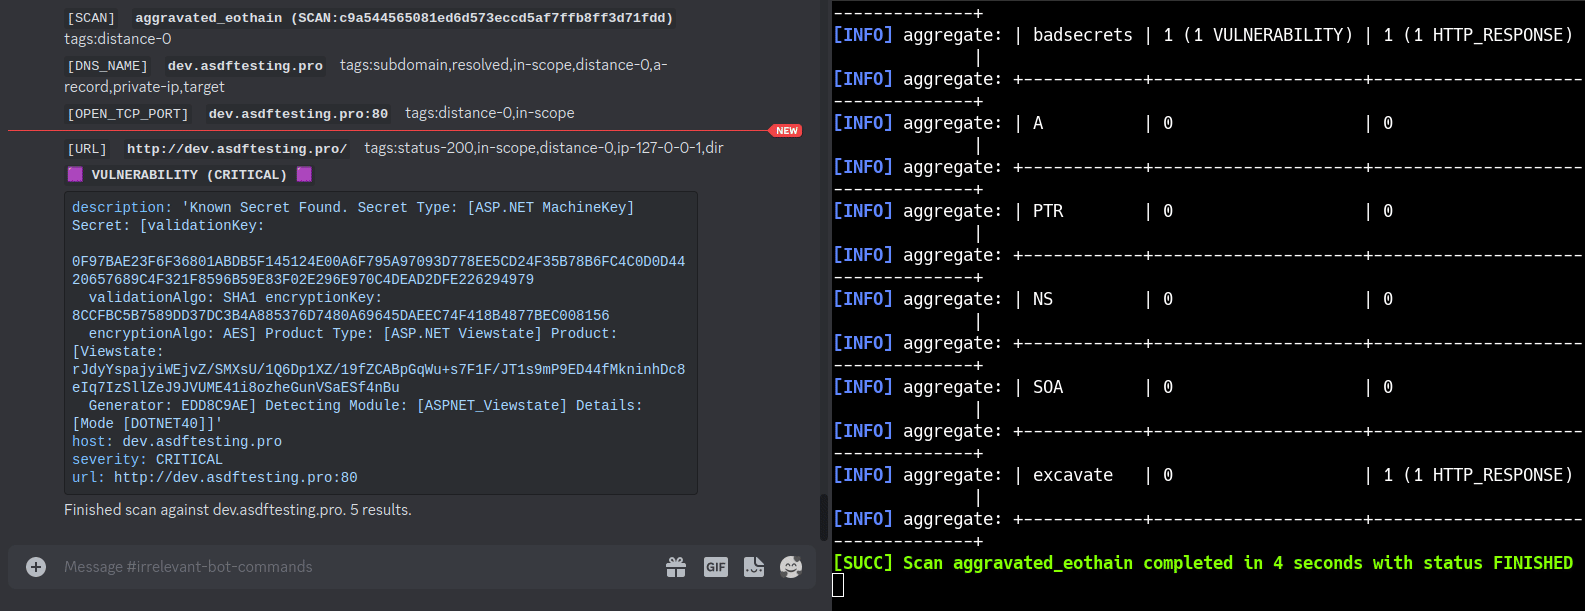 blacklanternsecurity/bbot
Рекурсивный интернет-сканер для хакеров. 🧡
 arkime/arkime
Arkime — это система с открытым исходным кодом для крупномасштабного захвата, индексации и хранения полных пакетов.
 mrwadams/attackgen
AttackGen — это инструмент тестирования реагирования на инциденты кибербезопасности, использующий возможности больших языковых моделей и комплексный…
 niffyhunt/wraithwall-toolkit
Инструменты deception-engineering, извлечённые из production-платформы, которая берёт живой трафик атакующих, supply-chain canary-токены, логи…
 opencve/opencve
Агрегируйте, фильтруйте и отслеживайте CVE из нескольких источников с командным взаимодействием, настраиваемыми панелями мониторинга, оповещениями и…
 kennbroorg/iky
Проект OSINT. Сбор информации из письма. Сбор. Профиль. Хронология.
 rshipp/awesome-malware-analysis
Лишить полицию финансирования.
 edoardottt/awesome-hacker-search-engines
A curated list of awesome search engines useful during Penetration testing, Vulnerability assessments, Red/Blue Team operations, Bug Bounty and more
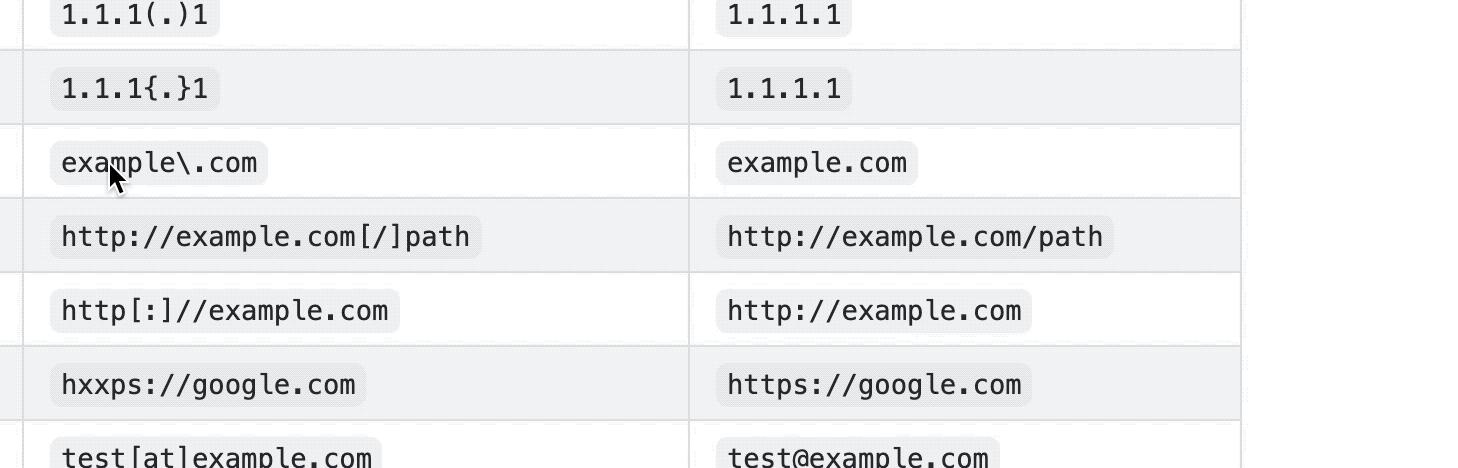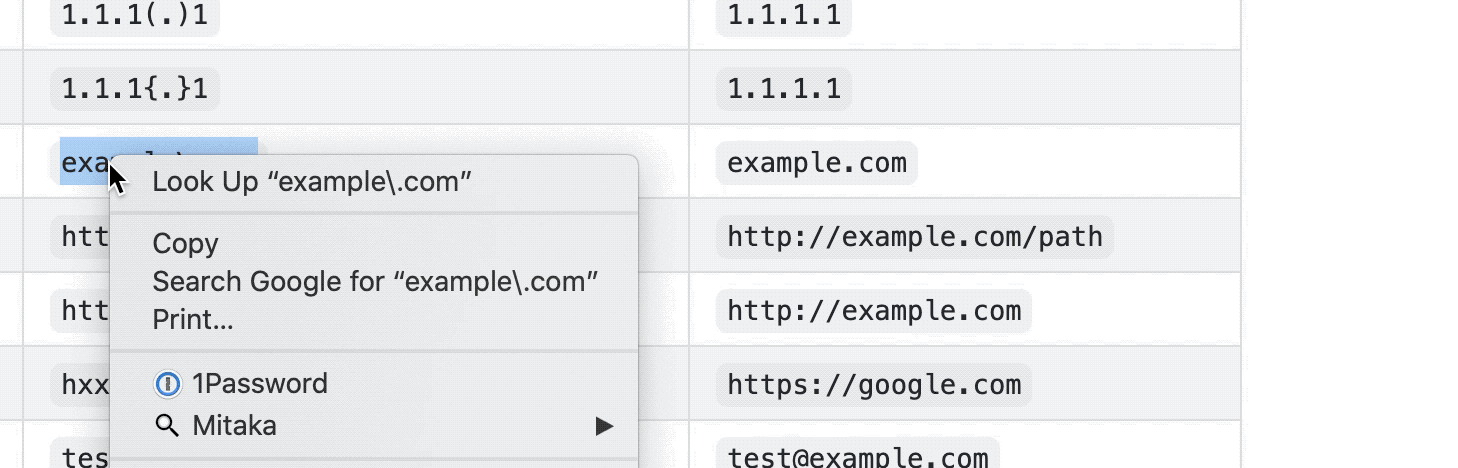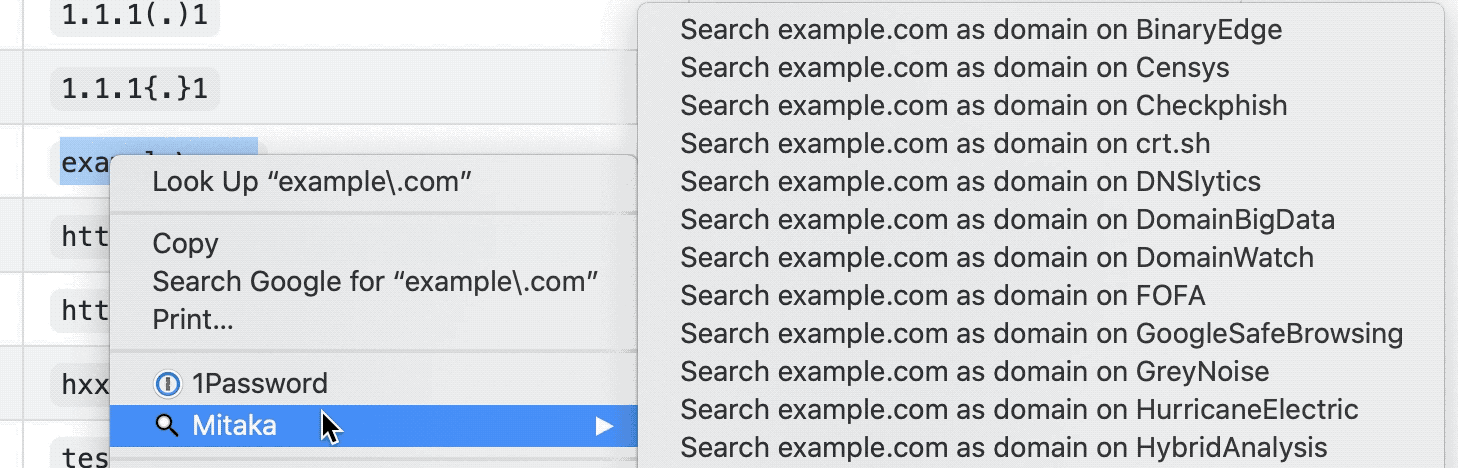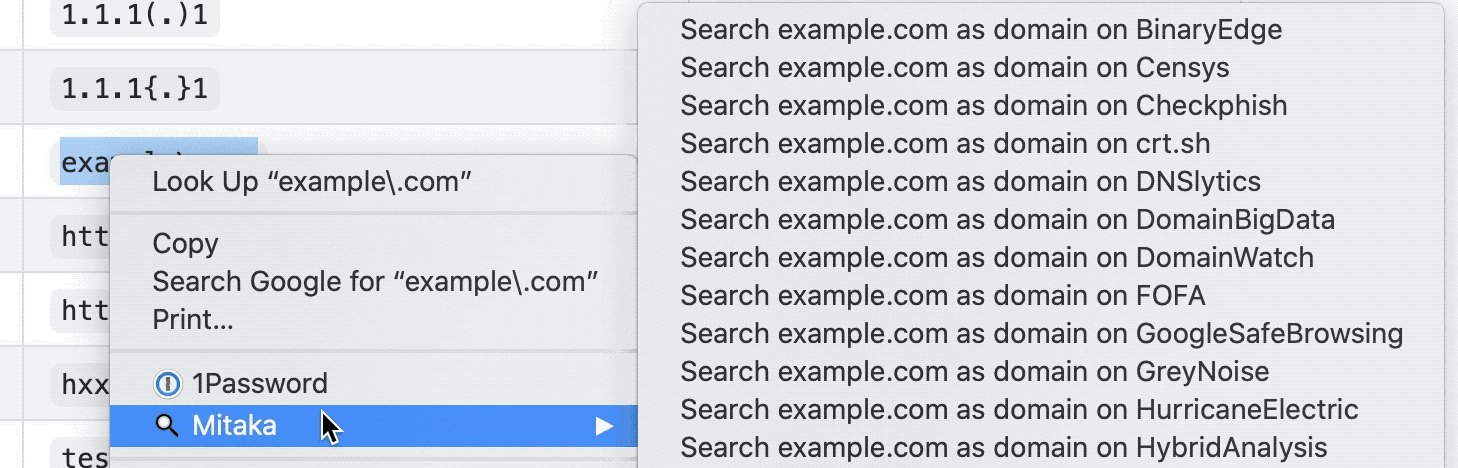 ninoseki/mitaka
Browser extension for OSINT search and IoC analysis. Auto-detects and refangs indicators of compromise, then queries 65+ threat intelligence and…
 mukul975/anthropic-cybersecurity-skills
817 структурированных навыков кибербезопасности для ИИ-агентов · Сопоставлено с 6 фреймворками: MITRE ATT&CK, NIST CSF 2.0, MITRE ATLAS, D3FEND, NIST…
 simsong/bulk_extractor
Это дерево разработки. Производственные загрузки доступны по адресу:
 owasp/ai-threat-modeler
Проект OWASP для моделирования угроз с помощью ИИ, помогающий командам выявлять, анализировать и документировать угрозы безопасности и меры защиты в…
 rabbitstack/fibratus
Сенсор безопасности для обнаружения угроз и защиты в реальном времени
 mthcht/awesome-lists
Курируемый репозиторий фидов threat intelligence, списков IoC, правил YARA и справочников по инструментам DFIR для обнаружения угроз и реагирования…
 owasp/openshield
Открытый CSPM для Azure — сканирование на предмет ошибок конфигурации и квантово-небезопасной криптографии, сопоставление находок с…







