
 #1
Инструменты сканирования зависимостей, генерации SBOM, целостности пакетов и рисков цепочки поставок.
Рекомендация Kitploit
 shoucheng3/jenkinsci__workflow-multibranch-plugin_cve-2022-25175_706-vd43c65dec013
Эксплойт для CVE-2022-25175, нацеленный на плагин Jenkins Pipeline: Multibranch, обеспечивающий автоматическую эксплуатацию определенной уязвимости…
 shanika04/cp30_xxe_partial_fix
версия между CVE-2018-20433 и CVE-2019-5427
 municipalparkingservices/cve-2021-44228-scanner
Однобинарный сканер для CVE-2021-44228 (Log4Shell), который обнаруживает уязвимые версии log4j в файлах JAR/WAR/EAR и применяет патчи для смягчения…
 bkhablenko/cve-2017-8046
Демонстрирует эксплуатацию CVE-2017-8046 в приложении Spring Boot, включая полезную нагрузку SpEL-инъекции и проверку зависимостей для уязвимых…
 kavgan/vuln_test_repo_public_ruby_gemfile_cve-2016-6317
Обнаруживает известные уязвимости в зависимостях Ruby Gemfile путем сканирования на предмет конкретных CVE, что позволяет проводить автоматические…
 frostsaberx/cve-2020-27955
Git-LFS RCE Test
 corelight/boa-detector
Детектор уязвимого веб-сервера Boa.
 anupamojha-eng/sentinel-transitive-cve-demo
Sentinel demo: транзитивная snakeyaml CVE-2022-1471 через Spring Boot + эксплуатируемый шаблон кода
 rubbxalc/cve-2023-1521
Эксплойт proof-of-concept для CVE-2023-1521, демонстрирующий повышение привилегий на основе LD_PRELOAD в sccache, позволяющий выполнение…
 satheesh575555/external_expat_aosp10_r33_cve-2022-23852
C-библиотека для разбора XML, пропатченная для CVE-2022-23852, обеспечивающая потоковый разбор XML с обработчиками для эффективной обработки…
 morrisel/cve-2023-26136
Этот репозиторий содержит решение для уязвимости CVE-2023-26136.
 open-aims/log4j
Патченная библиотека Log4j 1.2.17 с удалённым уязвимым классом JMSAppender для устранения CVE-2021-4104, предназначенная как замена без изменения…
 dlitz/bash-cve-2014-6271-fixes
Подборка проверенных исправлений для уязвимости bash Shellshock (CVE-2014-6271), включающая официальные (upstream), Debian и пользовательские патчи,…
 431m/rcetest
CVE-2024-32002 poc тест
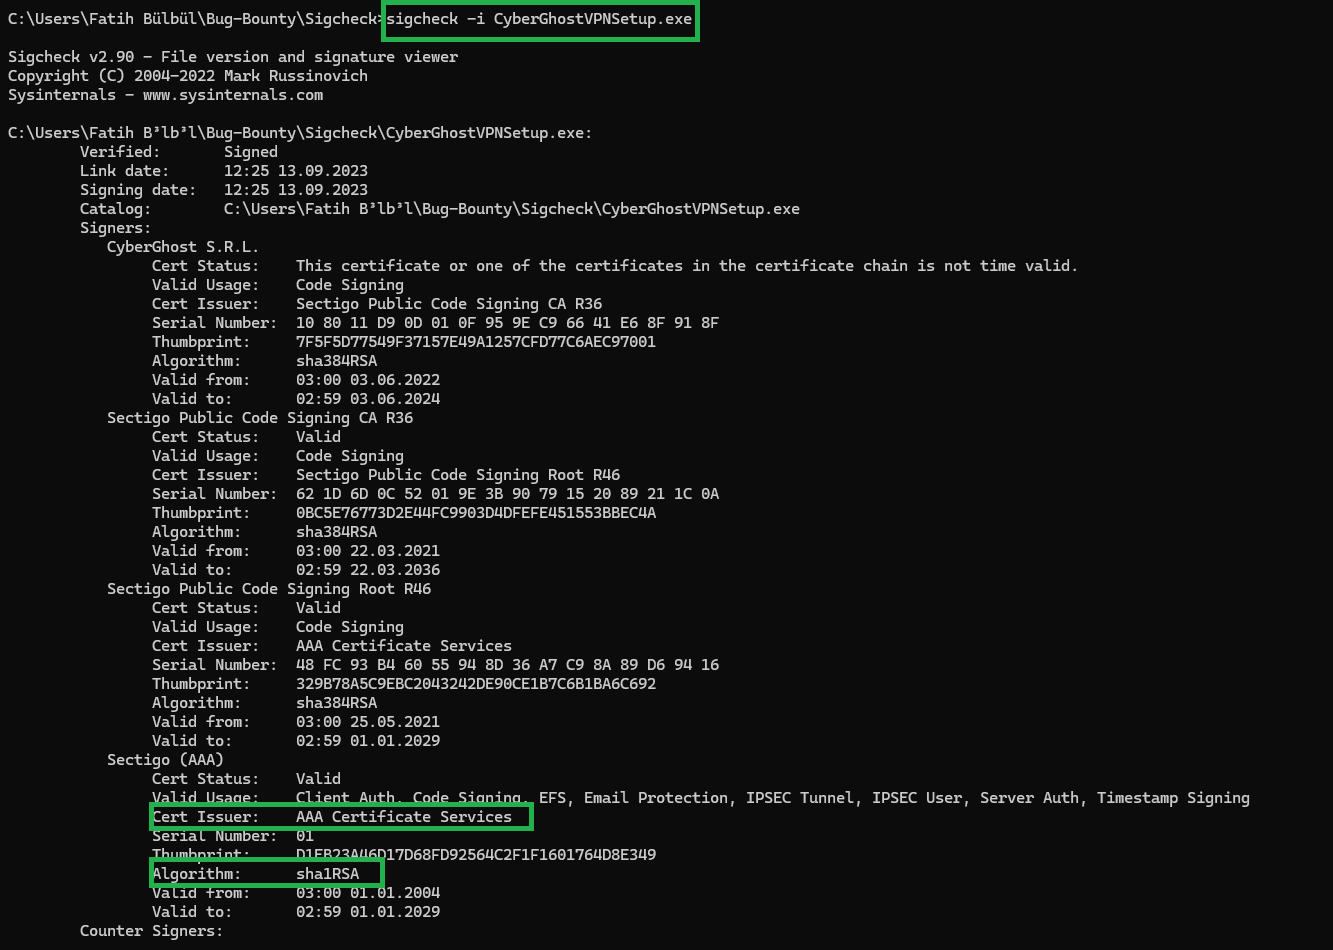 meisterlos/cve-2025-51726
PoC, демонстрирующий подделку подписи кода SHA-1 и отсутствие High Entropy ASLR в установщике CyberGhostVPN, что позволяет обойти доверие и…
 centisgood/duo-agentflow-auditor
AI Code Security — четыре агента, которые ловят то, что пропускает SAST в коде, сгенерированном ИИ. Построено на платформе GitLab Duo Agent.
 saptaktdk/go-get-rce
Это эксплойт для CVE-2018-6574: go get RCE
 justinsteven/cve-2020-10759-poc
Доказательство концепции для CVE-2020-10759 (обход проверки подписи fwupd)








