
 #1
Инструменты сканирования зависимостей, генерации SBOM, целостности пакетов и рисков цепочки поставок.
Рекомендация Kitploit
 zpxlz/cve-2024-3094
Заметки Obsidian о CVE-2024-3094
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 для анализа Coverity
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Исправленная версия библиотеки синтаксического анализатора XML Expat, устраняющая несколько CVE (CVE-2022-22822 – CVE-2022-22827) для AOSP 10 r33,…
 arsalanraja987/gradle-cve-2021-29427-demo
gradle cve
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
Исходный код библиотеки zip4j версий 1.3.2 (уязвимая) и 1.3.3 (исправленная), полученный в результате декомпиляции, для анализа обхода пути…
 jfrog/jfrog-cve-2022-24675
Shell-скрипт для рекурсивного сканирования папок на наличие Go-бинарных файлов, использующий небезопасную функцию pem.Decode, обнаруживающий уязвимые…
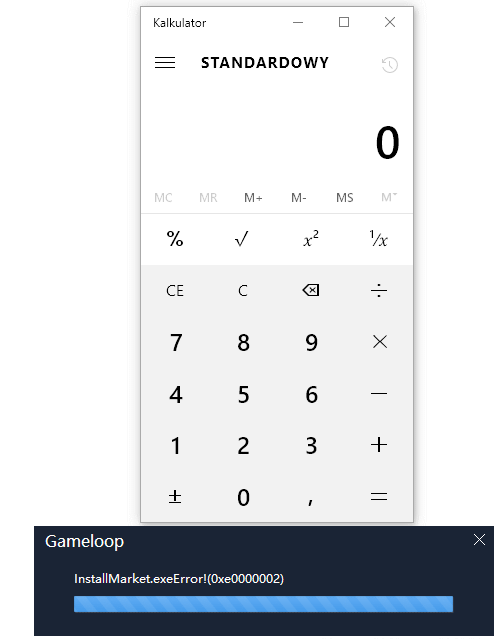 mmiszczyk/cve-2021-33879
MITM при обновлении GameLoop
 paspke/scavenger_scanner
Обнаружение IOCs атаки на цепочку поставок eslint-config-prettier CVE-2025-54313 в Windows
 zerbaliy3v/cve-2018-6574-exploit
CVE-2018-6574 — эта уязвимость затрагивает команду go get в Golang и позволяет атакующему получить выполнение кода на системе путём установки…
 meterianhq/log4j-vuln-coverage-check
Простой проект для проверки покрытия уязвимости Log4J CVE-2021-44228 (и связанных с ней)
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
Независимый от предметной области бэкенд для развертывания обновлений программного обеспечения на ограниченные периферийные устройства, контроллеры и…
 devjanger/cve-2024-3094-xz-backdoor-detector
Скрипт для обнаружения бэкдора CVE-2024-3094 в XZ Utils путём проверки вредоносного кода в артефактах сборки liblzma и определения затронутых версий.
 davidholiday/cve-2007-4559
Образовательная демонстрация CVE-2007-4559 атаки через симлинк в Python tarfile со скриптом, показывающим, почему os.path.realpath() не предотвращает…
 jaloon/spring-webmvc5
Форкните spring-webmvc 5.3.39 для исправления CVE-2024-38816, CVE-2024-38819
 opensourceictsolutions/xz_utils-cve-2024-3094
Набор инструментов для анализа и эксплуатации бэкдора в xz-utils (CVE-2024-3094), позволяющий обнаруживать, проводить бинарный анализ и оценивать…
 trinadh465/openssl-1.1.1g_cve-2022-4304
Набор инструментов OpenSSL, предоставляющий протоколы TLS/SSL и криптографическую библиотеку общего назначения с инструментами командной строки для…
 khayashi4337/lodash.template-fixed
Форк lodash.template с исправлением CVE-2021-23337 (внедрение команд через опцию variable)
 izzyacademy/log4shell-mitigation
Смягчение последствий уязвимости Log4Shell (CVE-2021-44228)








