
 #1
Инструменты сканирования зависимостей, генерации SBOM, целостности пакетов и рисков цепочки поставок.
Рекомендация Kitploit
 joaoleonello/cve-2024-32002-poc
Доказательство концепции для CVE-2024-32002: уязвимость внедрения пути подмодуля Git.
 surri/audit-axios
Сканируйте локальные репозитории на наличие уязвимых версий axios (CVE-2026-40175) и исправляйте их в интерактивном режиме
 rashedhasan090/cve-2025-55182-mitigator
CLI-сканер, который обнаруживает вероятно уязвимые зависимости React/Next.js для CVE-2025-55182 и предоставляет цели для смягчения. Поддерживает…
 shoucheng3/jenkinsci__workflow-cps-global-lib-plugin_cve-2022-25174_544-vff04fa68714d
Эксплойт для CVE-2022-25174 в плагине Jenkins Pipeline Shared Libraries, демонстрирующий внедрение кода через специально созданные определения…
 shoucheng3/joniles__mpxj_cve-2020-35460_8-3-4
Эксплойт для CVE-2020-35460, нацеленный на библиотеку управления проектами MPXJ, позволяющий выполнить произвольный код через специально созданные…
 micrictor/parquet-avro-rce
PoC: обход неполного исправления CVE-2025-30065 в Apache Parquet Java 1.15.1
 bashamega/react-cve-2025-55182-fixer
Исправляет CVE-2025-55182 в ваших репозиториях
 hackura/xz-cve-2024-3094
Демонстрация на Python, симулирующая CVE-2024-3094: бэкдор в цепочке поставок в XZ Utils со скрытой активацией на основе триггера.
 bjliyanliang/log4j-scanner
Log4j 2 (CVE-2021-44228) сканер уязвимостей для Windows OS
 al1ex/npmanalysis
NPM Sec Analysis
 belazy167/next-picomatch-cve-repro
Минимальное воспроизведение для Next.js 16.2.4, включающего picomatch 4.0.3 (CVE-2026-33671)
 ashleyt3/docker-socket-risk-demos
Сопутствующий исходный код для видео на YouTube «Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634)»
 3pplus/loguccino
Сканер и инструмент для исправления уязвимости CVE-2021-44228 и связанных с ней проблем log4j.
 goldenticketlabs/cve-2025-55349
репозиторий для CVE-2025-55349
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
Инструмент анализа состава программного обеспечения, который обнаруживает публично раскрытые уязвимости в зависимостях проекта с использованием…
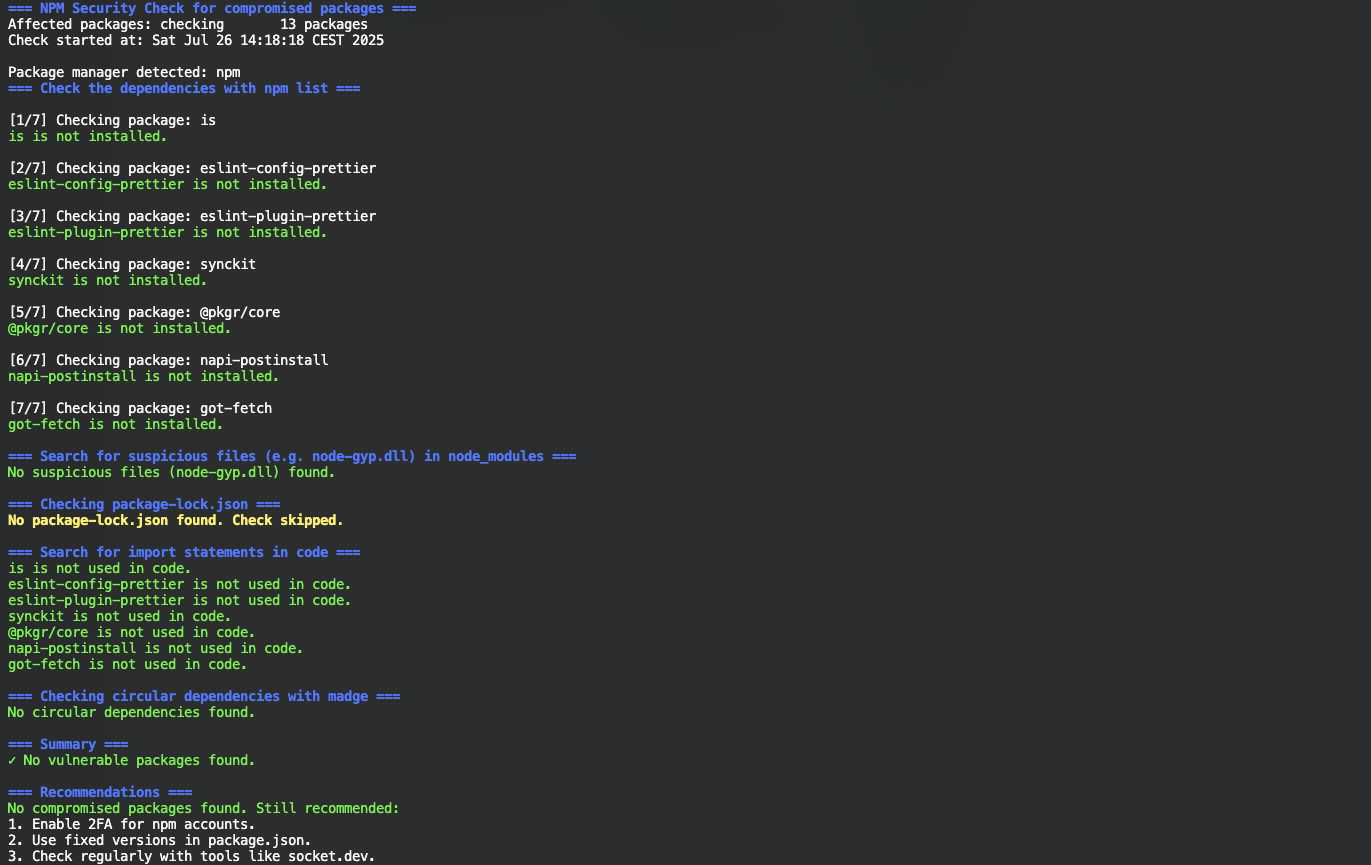 nihilor/cve-2025-54313
Проверяет проекты на наличие скомпрометированных пакетов, подозрительных файлов и операторов импорта.
 iris-sast/zip4j
CWE-Bench-Java CVE-2018-1002202 версии 1.3.2, 1.3.3
 pierdipi/unicode-control-characters-action
GitHub Action для поиска управляющих символов Unicode с помощью диагностического инструмента Red Hat…








