
 #1
Инструменты сканирования зависимостей, генерации SBOM, целостности пакетов и рисков цепочки поставок.
Рекомендация Kitploit
 google/osv-scanner
 ammaraskar/vscode-github-token-grab-extension
Расширение для получения токена GitHub из VSCode
 aquasecurity/trivy-enforcer
[ЭКСПЕРИМЕНТАЛЬНЫЙ] Оператор Kubernetes для обеспечения безопасности образов
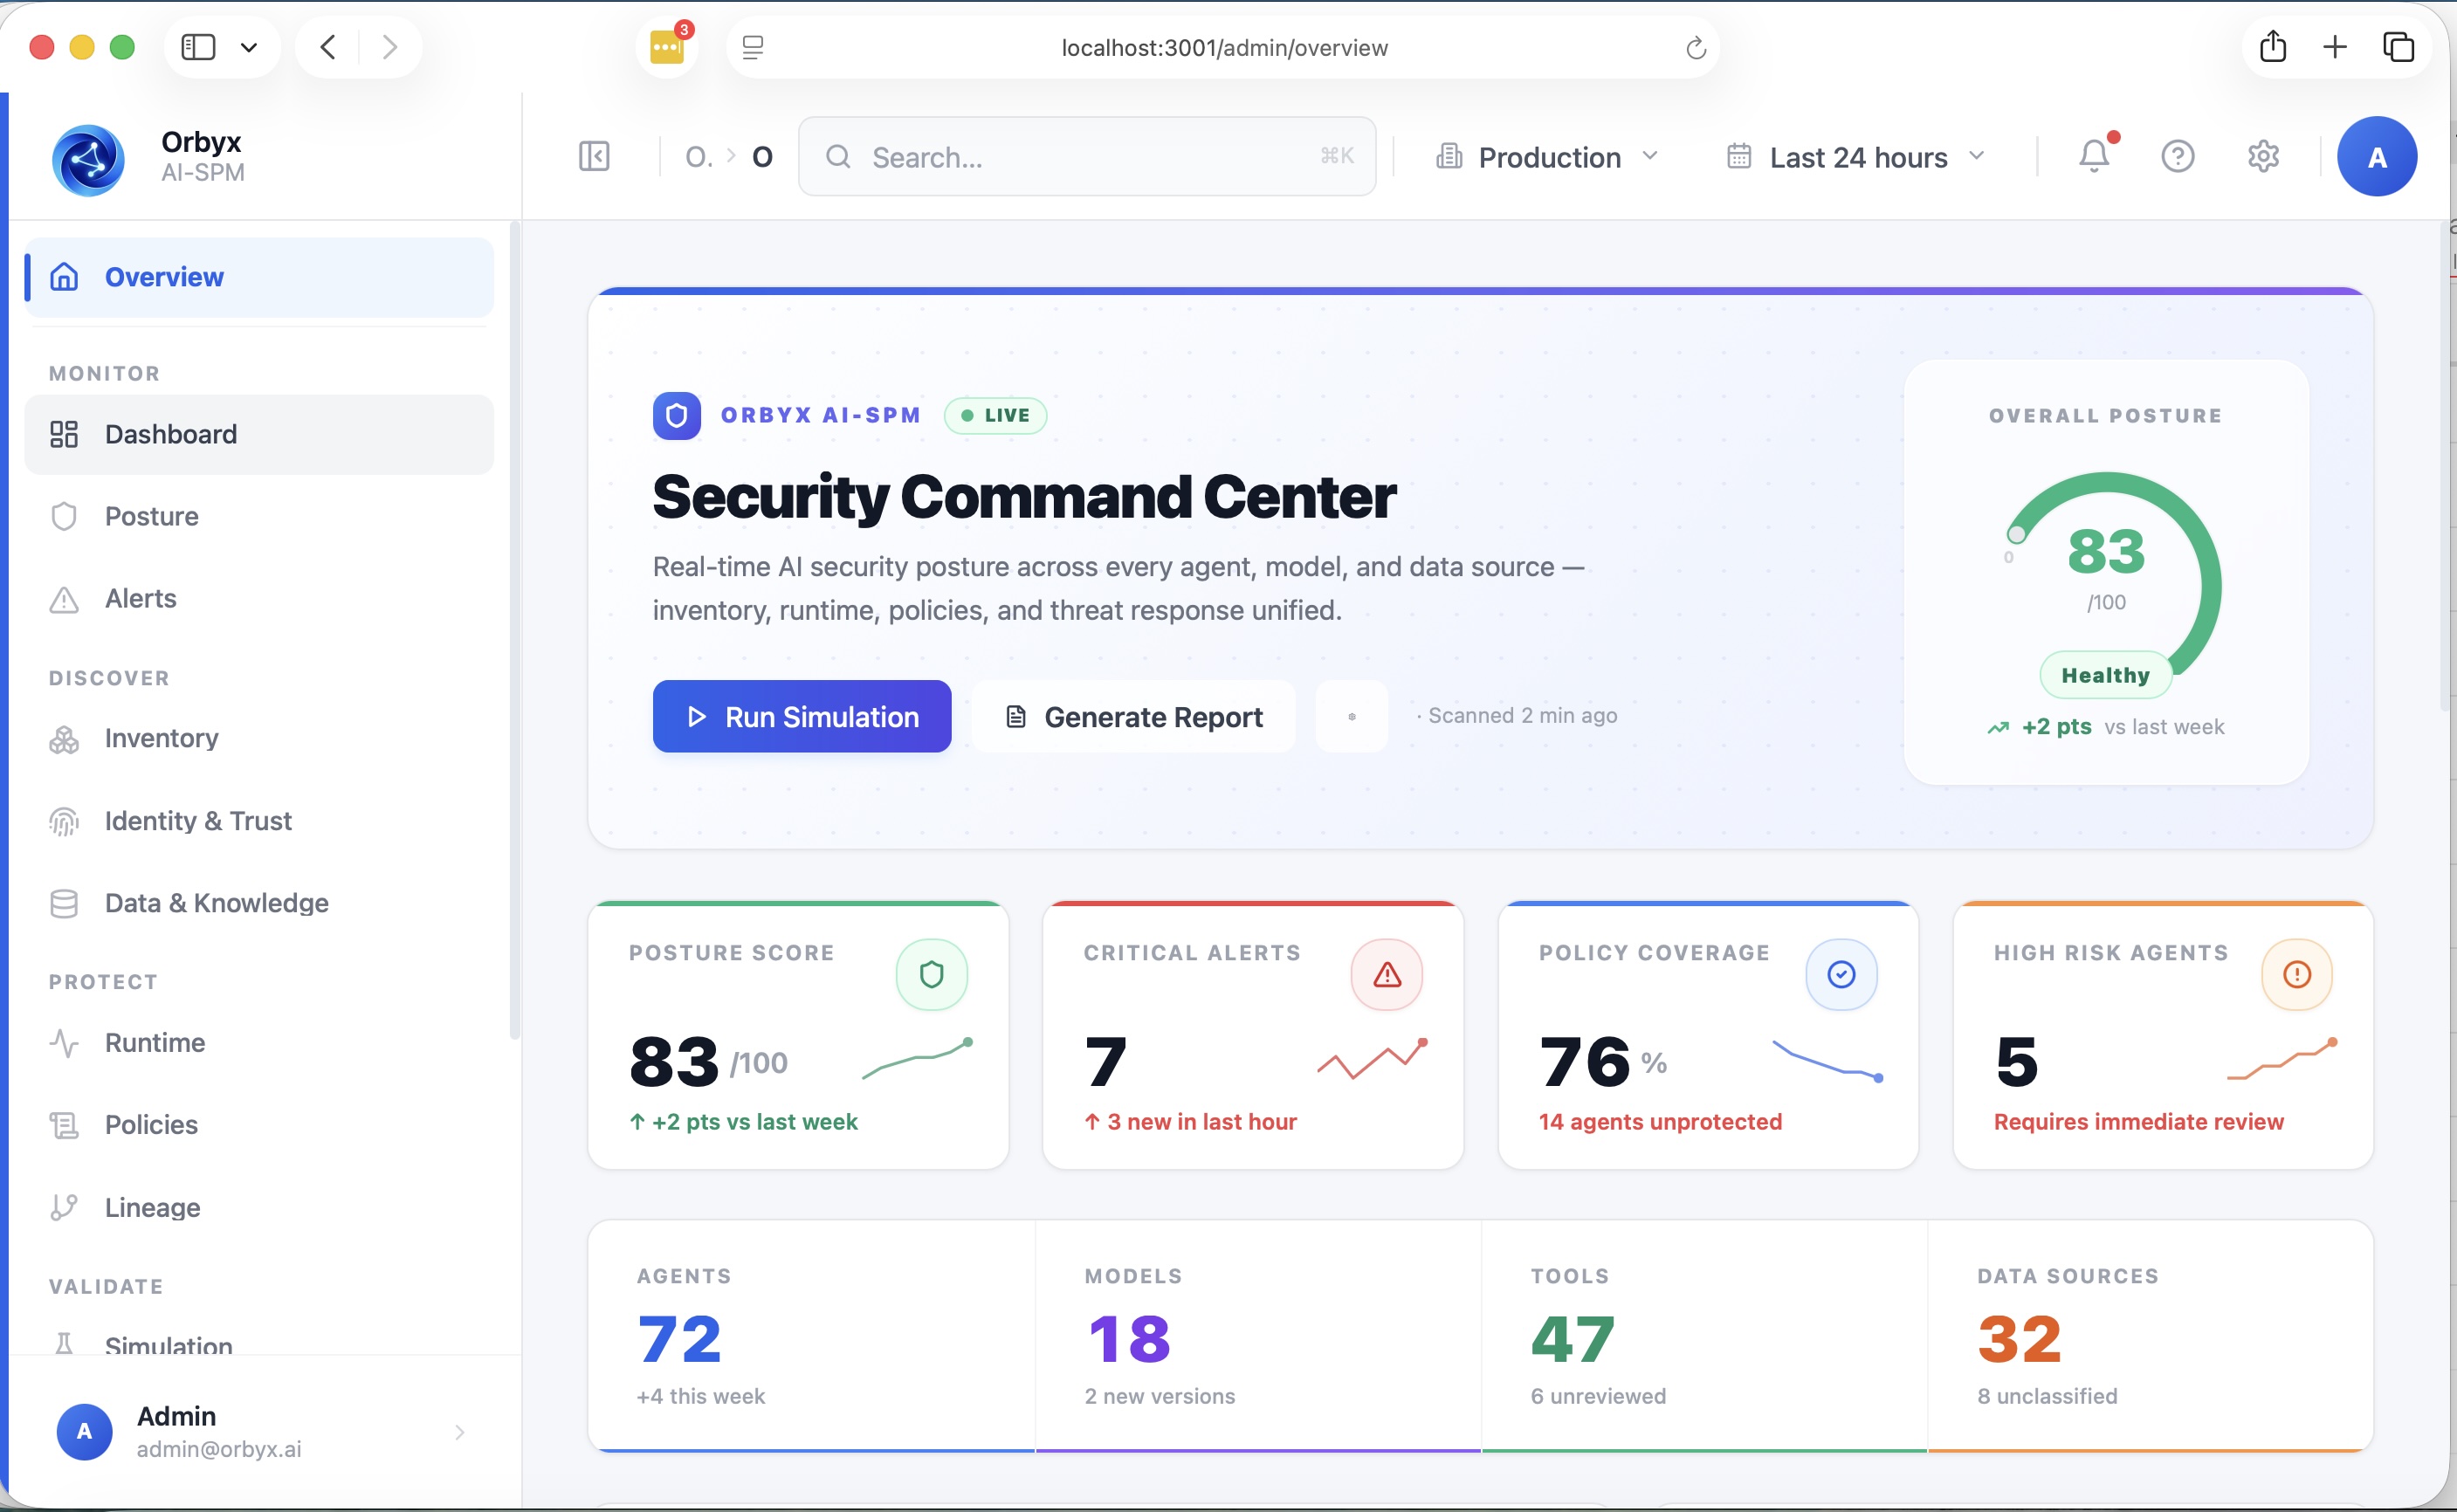 dshapi/ai-spm
Этот проект с открытым исходным кодом посвящен внедрению корпоративного уровня AI-SPM. Таким образом организации могут активно защищать свои системы…
 x86byte/adm-zip_lpe-poc
CVE-2026-102282: локальное повышение привилегий через сохранение SUID/SGID при извлечении архивов
 gautamvarmadatla/mcpsafetywarden
Прокси-сервер, который оборачивает MCP-серверы с профилированием поведения, сканированием безопасности, контролем рисков и безопасным выполнением.…
 doyensec/malicious-devfile-registry
CVE-2024-0402 эксплойт для GitLab Workspaces, использующий вредоносный Devfile Registry с архивом path-traversal для перезаписи authorized_keys и…
 ugurrates/teampcp-supply-chain-attack
CVE-2026-33634 (CVSS 9.4) — самая значимая атака на цепочку поставок CI/CD в 2026 году на данный момент.
 bekk/retire.js
retire.js обрел новый дом
 agentshield-ai/sigma-ai
Правила обнаружения Sigma для мониторинга безопасности AI-агентов
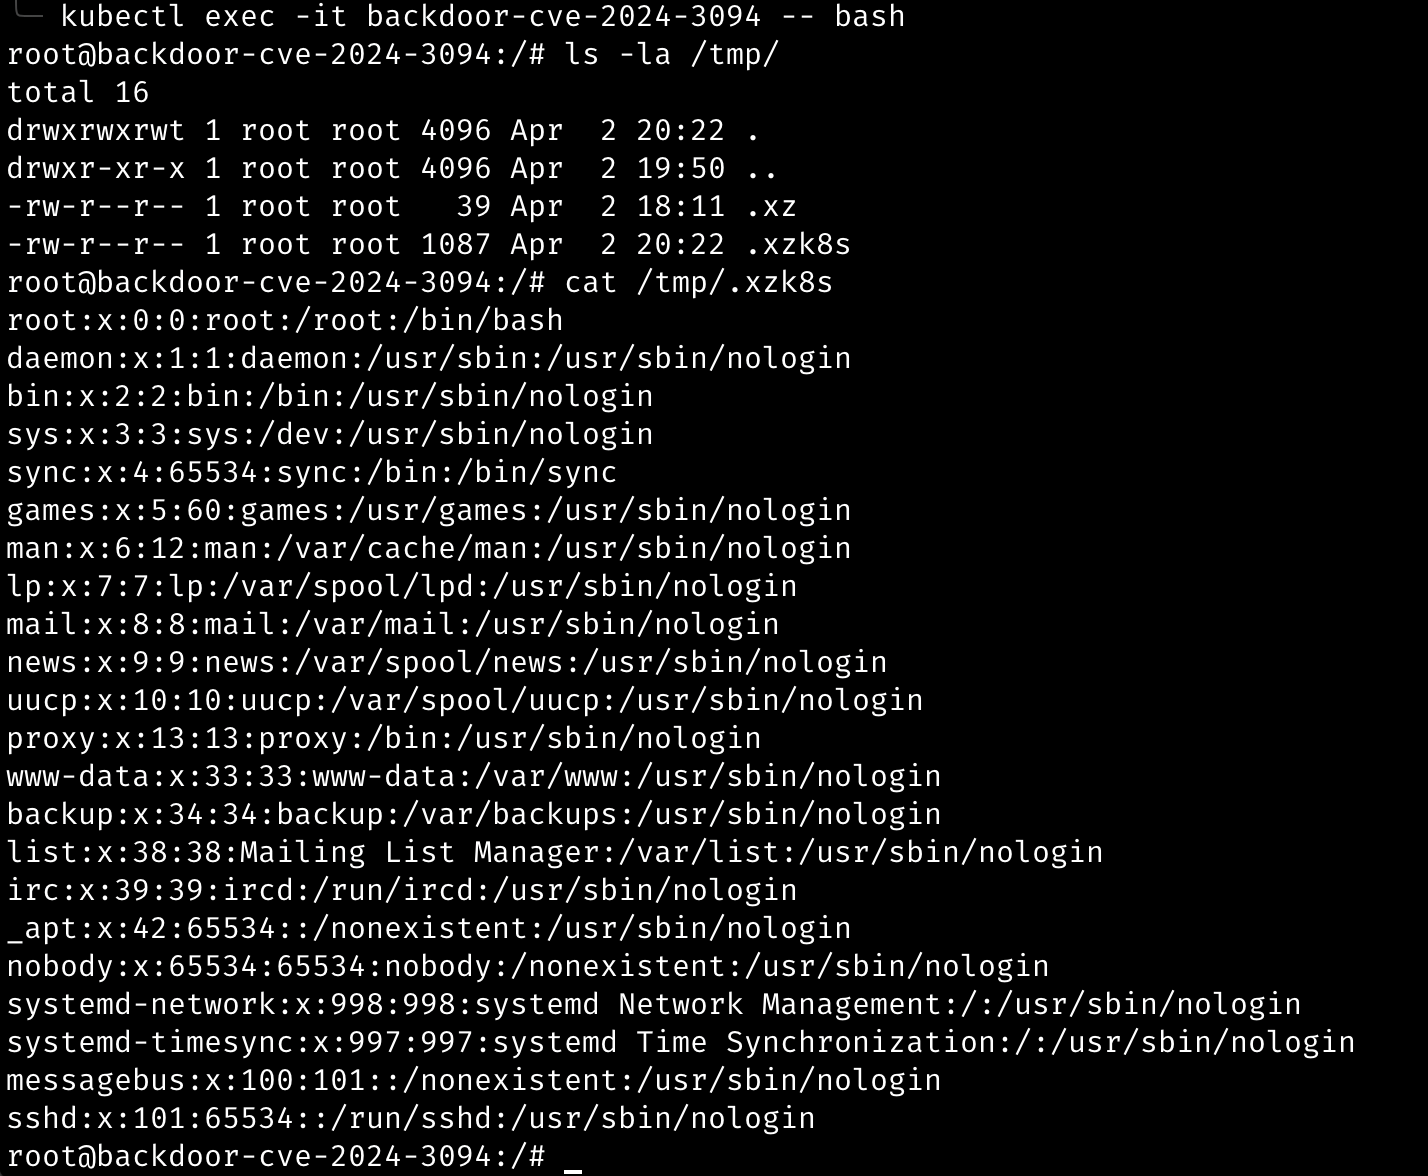 r0binak/xzk8s
Dockerfile и манифесты Kubernetes для воспроизведения CVE-2024-3094
 jackadamson/cve-2021-26700
Proof-of-concept для CVE-2021-26700: удаленное выполнение кода в расширении VSCode npm-script через вредоносный workspace settings.json, с подробными…
 koblers/np-audit
Статический анализ безопасности npm-пакетов. Обнаруживает обфусцированный код, вредоносные паттерны и известные уязвимости до установки.
 paultendo/confusable-vision
Первый в мире набор данных о смешиваемых символах по шрифтам: какие символы Unicode выглядят одинаково, измерено по контурам 322 шрифтов в том…
 rocketchat/layne
Пёсик, который помогает выискивать проблемы безопасности в ваших репозиториях.
 aquasecurity/secfixes-tracker
Форк из https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
 owasp/donkai
DonkAI — это практическая лаборатория для OWASP Top 10 для LLM-приложений (2025) — без необходимости в реальной LLM.
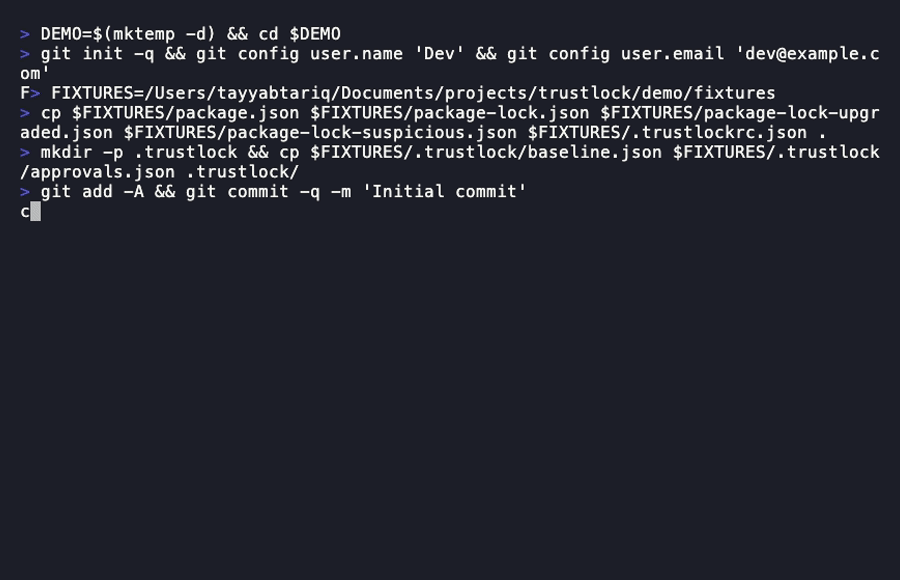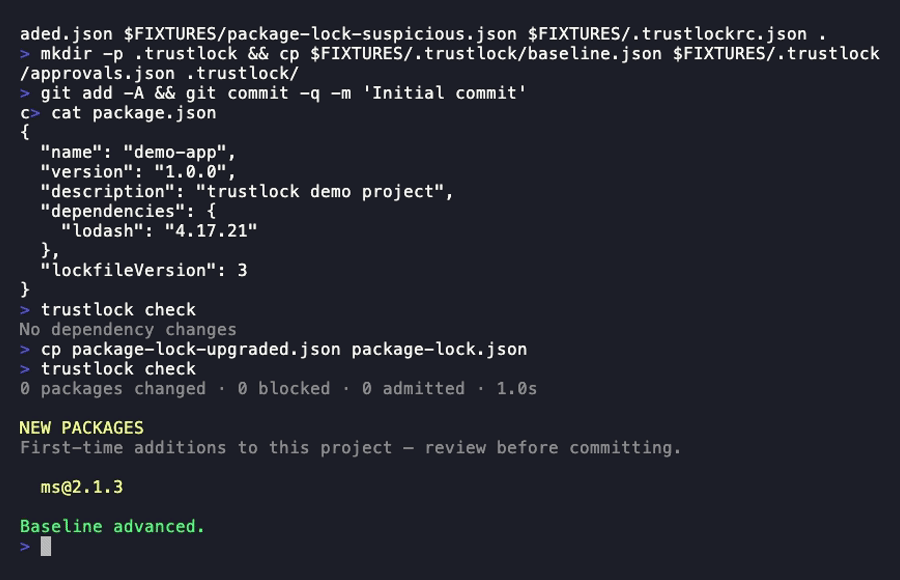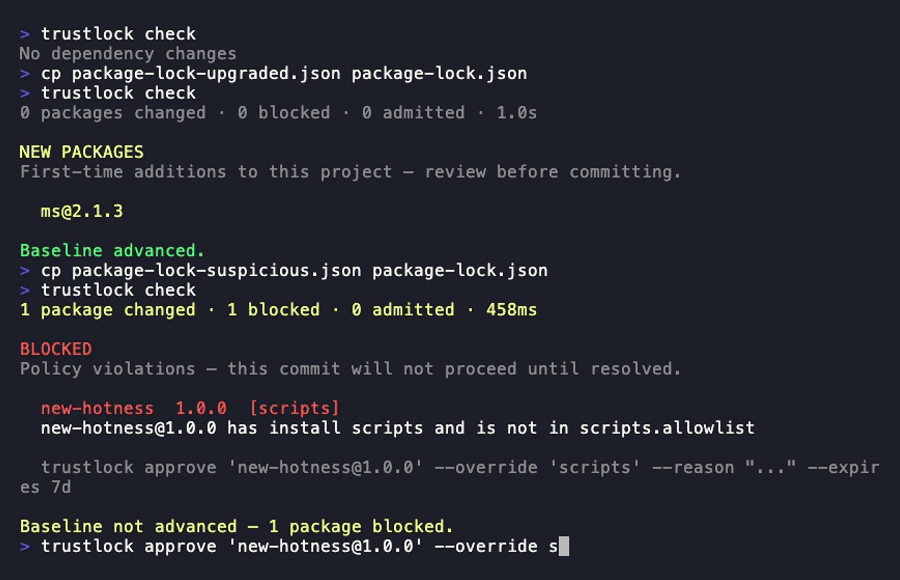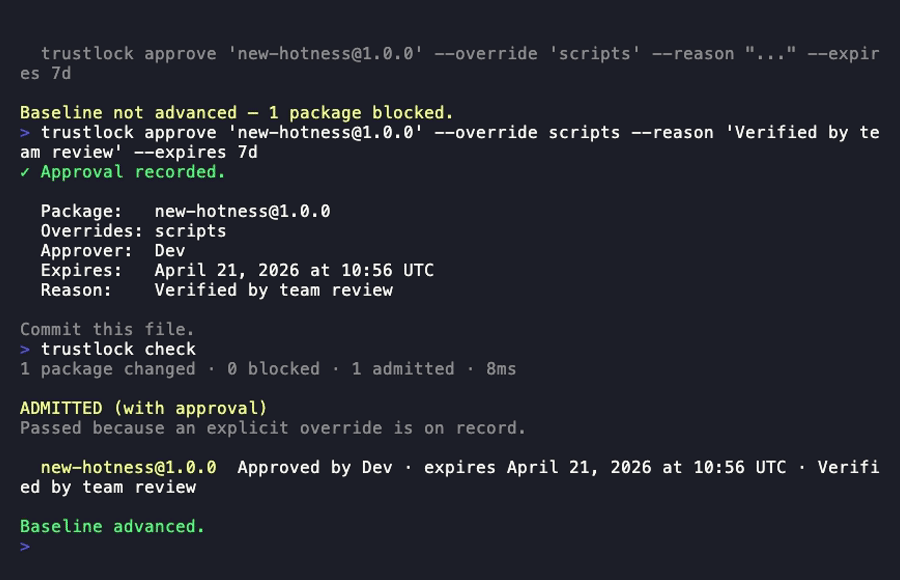 tayyabt/trustlock
Git-нативный контроллер допуска зависимостей. Оценивает сигналы доверия при каждом изменении зависимостей и блокирует коммиты или сборки, когда…
 0xlane/xz-cve-2024-3094
XZ Backdoor Extract(Тест на Ubuntu 23.10)








