
 #1
Инструменты сканирования зависимостей, генерации SBOM, целостности пакетов и рисков цепочки поставок.
Рекомендация Kitploit

 jackadamson/cve-2021-26700
Proof-of-concept для CVE-2021-26700: удаленное выполнение кода в расширении VSCode npm-script через вредоносный workspace settings.json, с подробными…
 owasp/donkai
DonkAI — это практическая лаборатория для OWASP Top 10 для LLM-приложений (2025) — без необходимости в реальной LLM.
 koblers/np-audit
Статический анализ безопасности npm-пакетов. Обнаруживает обфусцированный код, вредоносные паттерны и известные уязвимости до установки.
 paultendo/confusable-vision
Первый в мире набор данных о смешиваемых символах по шрифтам: какие символы Unicode выглядят одинаково, измерено по контурам 322 шрифтов в том…
 rocketchat/layne
Пёсик, который помогает выискивать проблемы безопасности в ваших репозиториях.
 aquasecurity/secfixes-tracker
Форк из https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
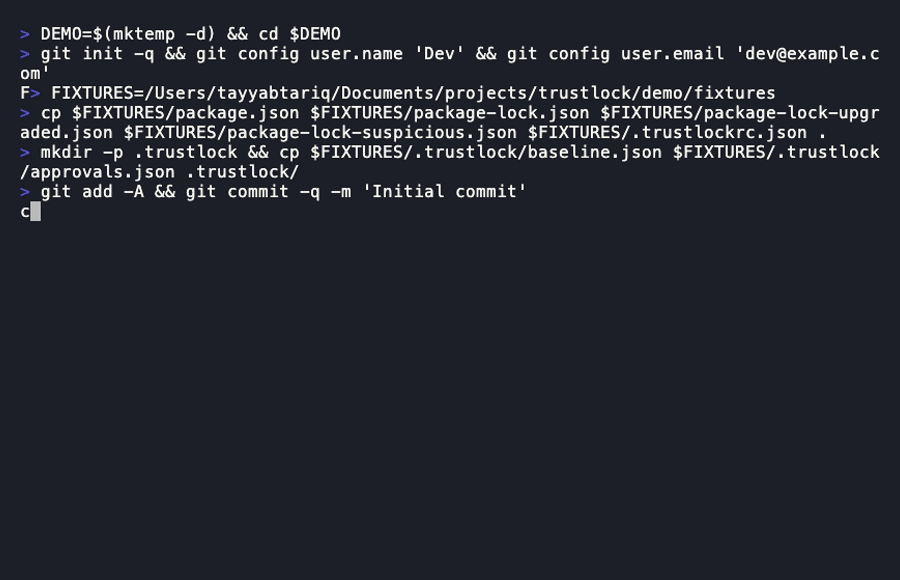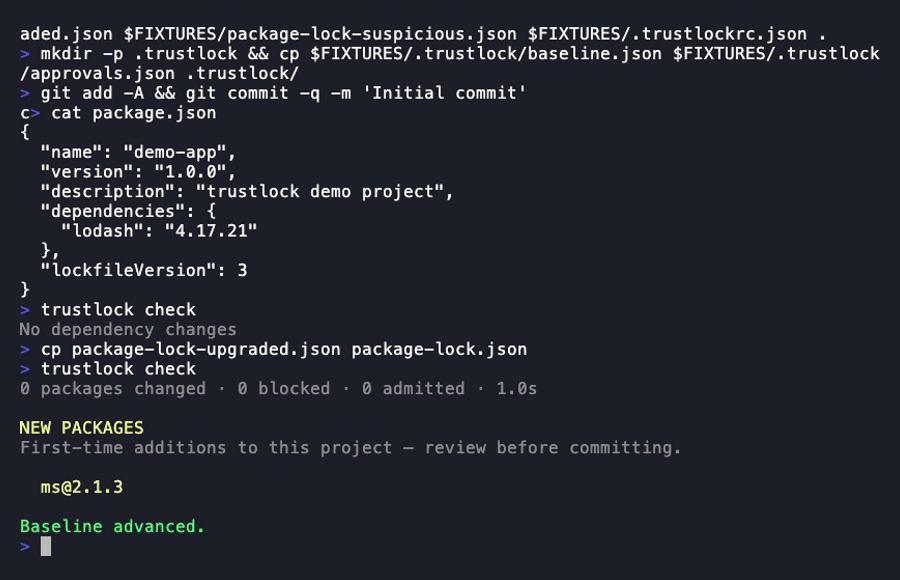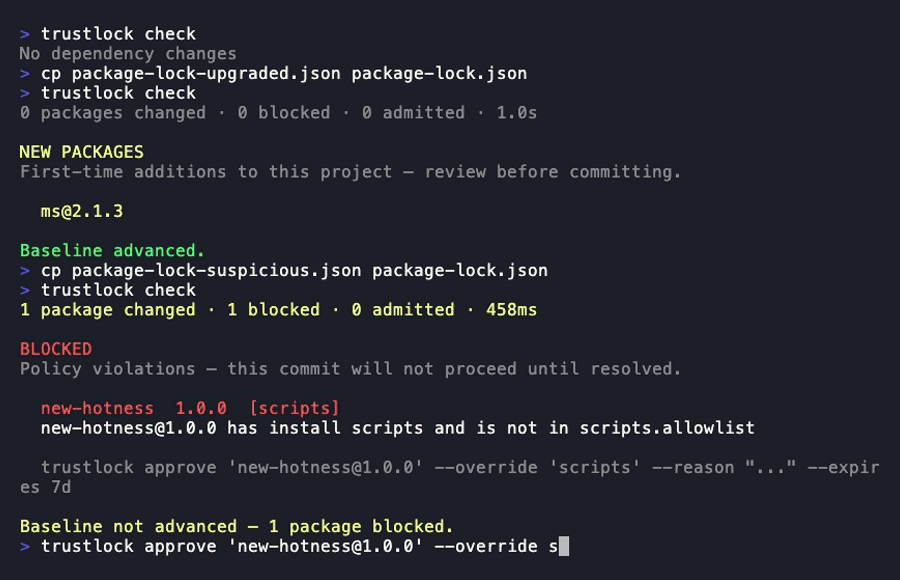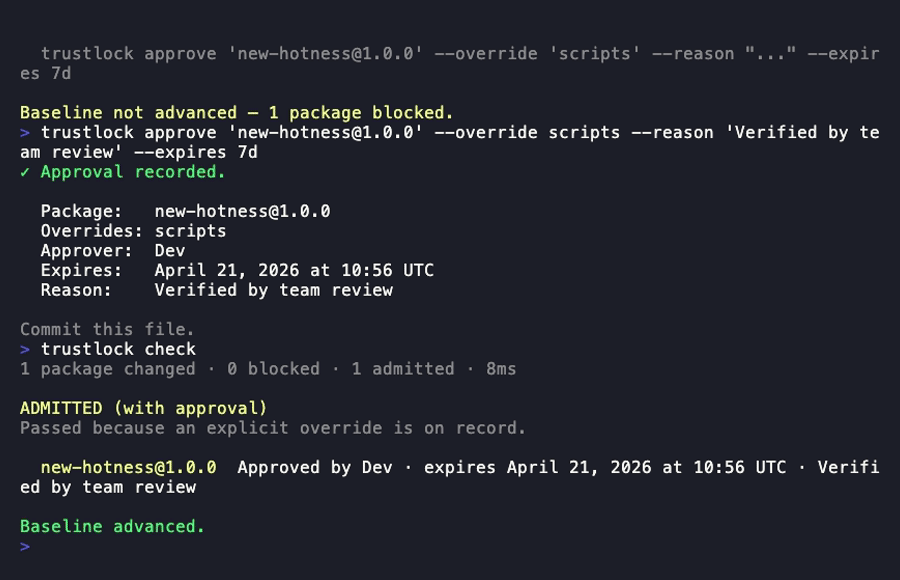 tayyabt/trustlock
Git-нативный контроллер допуска зависимостей. Оценивает сигналы доверия при каждом изменении зависимостей и блокирует коммиты или сборки, когда…
 0xlane/xz-cve-2024-3094
XZ Backdoor Extract(Тест на Ubuntu 23.10)
 rxb06/credactor
Сканируй. Редактируй. Коммить чисто.
 martyx00/vulnfanatic-ng
Плагин BianryNinja для выявления уязвимостей в декомпилированных бинарных файлах, сочетающий программные проверки и поддержку LLM.
 ltmthink/cve-2023-51385_test
一个验证对CVE-2023-51385
 boxed-dev/vibe-coding-security
Чек-лист безопасности перед запуском для приложений, созданных ИИ (Lovable, v0, Bolt, Cursor). 69 проверок, охватывающих Supabase RLS, раскрытые…
 eastarctica/cve-2026-43813
CVE-2026-43813: обход enforceEnvironment в CloudAttestation
 codesecurityteam/harbor
CVE-2022-46463 Скрипт автоматической загрузки публичных образов harbor
 tomjwxf/scopeblind-gateway
Шлюз безопасности для MCP-серверов с пополитикой применения политик для каждого инструмента, аудиторскими квитанциями, подписанными Ed25519, и…
 anee769/conduit
Локальный API-шлюз для ИИ-агентов кодирования с распределением затрат на каждого инженера, жесткими бюджетами, управлением исходящим трафиком…
 aquasecurity/vexhub-crawler
Собирайте документы VEX и обновляйте VEX Hub
 emirkmo/xz-backdoor-github
История коммитов, связанных с бэкдором xz, обнаруженным 29 марта 2024 года: CVE-2024-3094.








