#1
Инструменты обнаружения поддоменов, брутфорса DNS, прозрачности сертификатов и перечисления активов.
Рекомендация Kitploit

 yeee3642/edu-recon
Оркестратор авторизованной разведки и триажа для образовательного сектора (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, утечка секретов/API-ключей,…
 tegal1337/pocketpentester
Офлайн-ориентированный набор инструментов для наступательной безопасности Android с 21 модулем для разведки, сканирования портов, перечисления…
 sw33tlie/bbscope
Инструмент агрегации scope для HackerOne, Bugcrowd, Intigriti, YesWeHack и Immunefi!
 sec-dan/wp2shell-scanner
# Read-only CLI для проверки того, подвержен ли сайт WordPress уязвимости WP2Shell (CVE-2026-63030 / CVE-2026-60137)
 xcapri/subdosec
Быстрый, точный сканер захвата поддоменов с нулевым количеством ложных срабатываний. Обнаруживает уязвимые поддомены, собирает метаданные (IP, CNAME,…
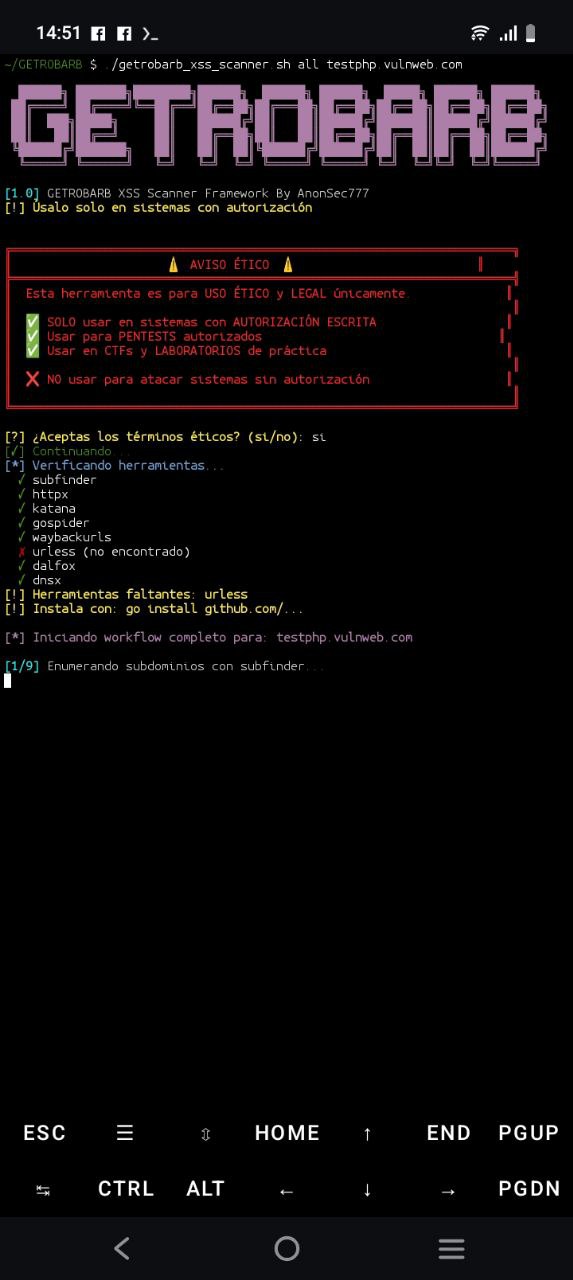 hackingteamoficial/getrobarb
Automated reconnaissance and XSS detection framework integrating subfinder, httpx, katana, gospider, waybackurls, and dalfox into a 9-stage pipeline…
 yashas-13/pentx-vapt-skill
Открытый ИИ-агент для пентеста VAPT из 5 фаз — разведка/сканирование/уязвимости/эксплуатация/отчёт с PoC
 gokulapap/reconator
Автоматизированный фреймворк для разведки с более чем 17 модулями для перечисления поддоменов, брутфорса директорий, анализа JS/ссылок,…
 azmisyahrul/prismsec
Безопасный, модульный MCP-сервер, оборачивающий nmap, nuclei, gobuster, subfinder, httpx, nikto и sqlmap для пентестинга на основе ИИ.
 wattocyber/vegadns
Инструмент на основе Rust для перечисления DNS и обнаружения поддоменов, предназначенный для разведки и оценки безопасности при тестировании на…
 wattocyber/bug-bounty-library
Курируемая библиотека методологий для баг-баунти: ранбуки, плейбуки для разведки и фаззинга, чек-листы и CLI-помощники для определения границ целей,…
 iamthefrogy/frogy2.0
Orbis — это полноспектральный автоматизированный интеллектуальный инструментарий для внешней поверхности атаки.
 j3ssie/metabigor
Инструмент OSINT-разведки для обнаружения сети, перечисления поддоменов, обогащения IP-адресов и обнаружения секретов через журналы сертификатов,…
 hakluke/hakrevdns
Небольшой быстрый инструмент для массового выполнения обратных DNS-запросов.
 0xshe/fuck-cdn
Автоматизированный навык для Claude Code по обнаружению origin-IP за CDN, который выполняет более 40 приоритизированных методов OSINT, перекрёстно…
 cappricio-securities/ghostrecon
gh0str3con — это универсальный облачный инструмент для веб-разведки (recon).
 security-life-org/obscura
Платформа для охоты за угрозами и управления поверхностью атаки. Единый статический бинарный файл Go для пассивной и полунаступательной разведки,…