
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Obscura — Платформа для охоты за угрозами и управления поверхностью атаки. Единый статический бинарный файл Go для пассивной и полунаступательной разведки, корреляции, оценки рисков и непрерывного мониторинга. | Kitploit
Инструменты/GitHubGitHub/security-life-org/obscura
Оборонительные ИнструментыOSINT (Разведка открытых источников)РазведкаСканирование портовАнализ уязвимостейСбор информацииРазведка угрозПеречисление ПоддоменовАнализ DNS
GitHubsecurity-life-org/obscura

Obscura

Платформа для охоты за угрозами и управления поверхностью атаки. Единый статический бинарный файл Go для пассивной и полунаступательной разведки, корреляции, оценки рисков и непрерывного мониторинга.

11144 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
РепозиторийСайт
Поделиться

Obscura Scan

Obscura Scan

Платформа для охоты за угрозами и управления поверхностью атаки
Единый статический бинарник на Go для пассивной и полунаступательной разведки, корреляции, оценки рисков и непрерывного мониторинга.

version go cgo modules license keys


Содержание

  • Что такое Obscura Scan?
  • Ключевые возможности
  • Быстрый старт
  • Скриншоты
  • Документация
  • Архитектура
  • Безопасность и ответственное использование
  • Лицензия
  • Ссылки

Что такое Obscura Scan?

Obscura Scan — это платформа управления поверхностью атаки и OSINT/разведки, которая запускается как один статический бинарник — без Python, без virtualenv, без системных библиотек, без сервера баз данных. Укажите ей домен, URL или IP, и она параллельно запустит десятки модулей разведки, скоррелирует результаты, оценит риск, при необходимости обогатит данные с помощью LLM и предоставит всё через чистый веб-интерфейс + REST API с потоковой передачей прогресса в реальном времени.

Это переписанная на Go версия платформы, ранее известной внутри компании как AEGIS, переработанная ради скорости, безопасности и развёртывания одним файлом.

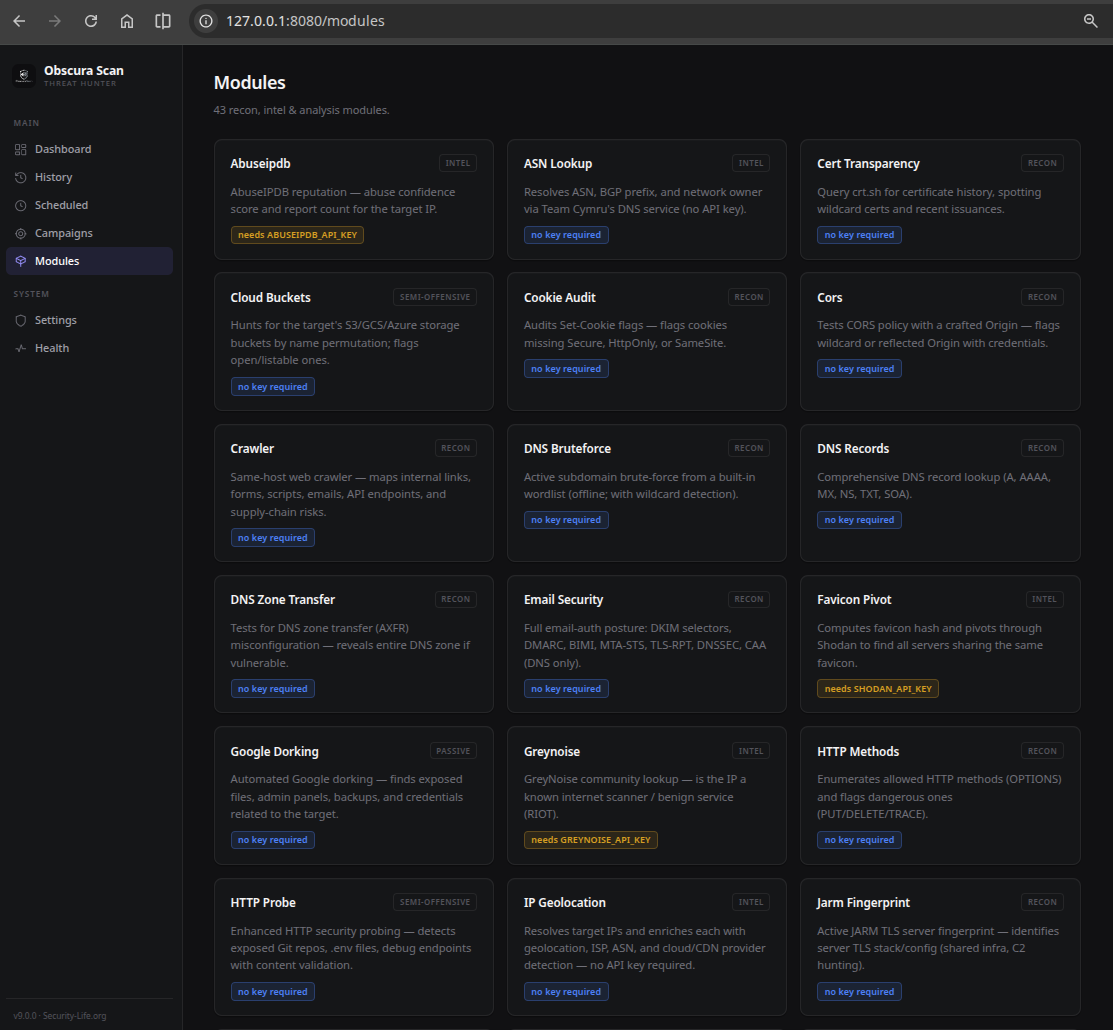
Большая часть функциональности не требует API-ключей. 43 из 50 модулей полностью самодостаточны — они напрямую взаимодействуют с целью и протоколами DNS/TLS/HTTP. Obscura Scan работает с нулевым количеством настроенных ключей; модули, требующие ключей, просто пропускаются с указанием причины.
Obscura

Ключевые возможности

  • 🧩 50 модулей разведки/сбора данных/анализа — DNS, TLS, сертификаты, поддомены, обнаружение захвата, извлечение JS-эндпоинтов/секретов, обнаружение source-map, тайпсквоттинг, JARM, аудит шифров, поиск облачных бакетов, состояние email-аутентификации и многое другое.
  • 🔒 Защита от SSRF на уровне архитектуры — каждый исходящий запрос проходит через защищённый dialer, который повторно проверяет разрешённый IP во время подключения (противодействует DNS-rebinding и обходу через редиректы). По умолчанию запрещены частные/loopback/metadata диапазоны.
  • ⚡ Настоящий параллельный движок — ограниченный пул воркеров, граф зависимостей (DAG), изоляция паник для каждого модуля, отмена по контексту, кэширование результатов.
  • 📊 Оценка рисков + ML — самодостаточный IsolationForest и прозрачный взвешенный по уверенности скорер превращают находки в оценку риска от 0 до 100. Каждая находка несёт уровень уверенности (confirmed/firm/tentative); оценка привязана к худшей подтверждённой находке и лишь слегка корректируется объёмом, поэтому поток эвристик с низкой уверенностью не может загнать индикатор на 100. Кросс-модульная дедупликация и подавление ложных срабатываний в один клик сохраняют отчёт насыщенным сигналами.
  • 🤖 AI-копайлот — мультипровайдерный (Gemini → OpenAI → Anthropic) с всегда доступным офлайн-фолбэком на основе правил. Никогда не отказывает полностью.
  • 🗺️ Граф поверхности атаки — интерактивная карта связей цель → поддомен → IP → ASN → издатель сертификата.
  • 🔁 Непрерывный мониторинг — запланируйте цель и получайте оповещения при появлении новых находок (Slack / Discord / Teams / Telegram).
  • 🚀 Кампании — сканируйте множество целей одновременно и агрегируйте результаты в одной панели.
  • 🎛️ Профили — шаблоны сканирования Quick / Full / Bug Bounty / Compliance в один клик.
  • 📤 8 форматов экспорта — JSON, CSV, STIX 2.1, Splunk-CIM, QRadar-LEEF, Elastic-ECS, PDF, DOCX.
  • 🛡️ Корпоративные средства контроля — опциональная Bearer-токен аутентификация API, ограничение частоты запросов по IP, журнал аудита.
  • 📈 Наблюдаемость — Prometheus /metrics, структурированное логирование, корректное завершение работы.

Быстрый старт

# 1. Get it (see Installation for binaries / Docker)
git clone https://github.com/security-life-org/Obscura.git
cd Obscura
make build            # -> bin/obscura  (CGO_ENABLED=0, pure Go)

# 2. Run it (every config value is optional)
./bin/obscura

# 3. Open the UI
#    http://127.0.0.1:8080

Затем введите цель (например, example.com), выберите профиль и нажмите Start Scan. Результаты отображаются в виде удобочитаемого отчёта — индикатор риска, обнаруженные проблемы, таблицы по модулям — а не необработанный JSON.

./bin/obscura --version          # build info
./bin/obscura --allow-internal   # permit private/loopback targets (authorized internal use)
Скриншоты

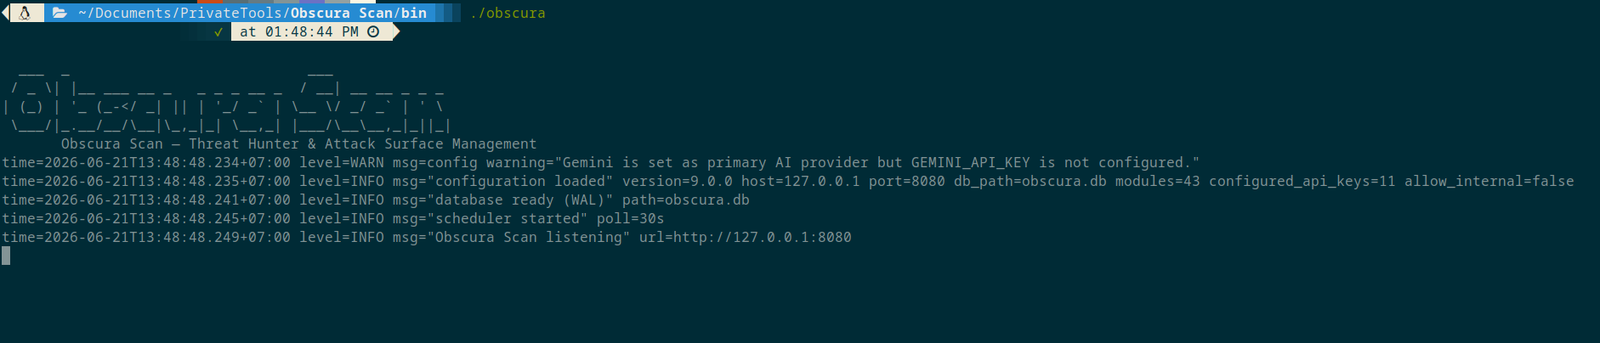
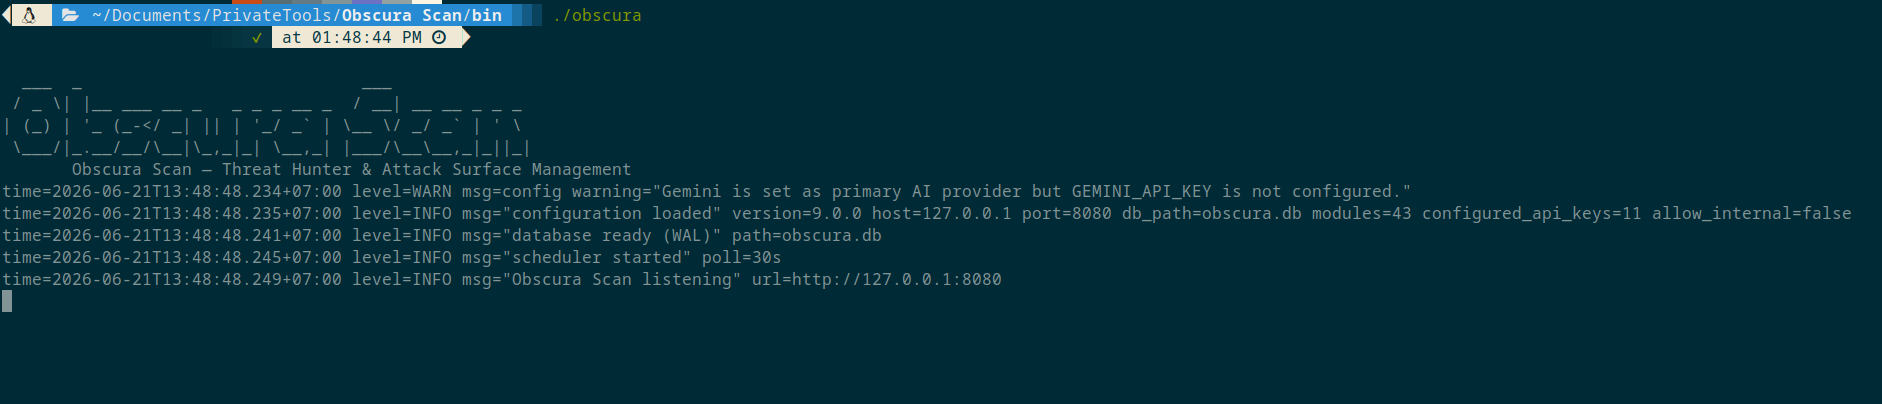
Запуск CLI

Запуск CLI — ASCII-баннер, конфигурация загружена, сервер прослушивает

🖼️ Просмотреть все скриншоты (Панель управления, Ход сканирования, Запланированные, Кампании, Модули, Настройки, Health API)

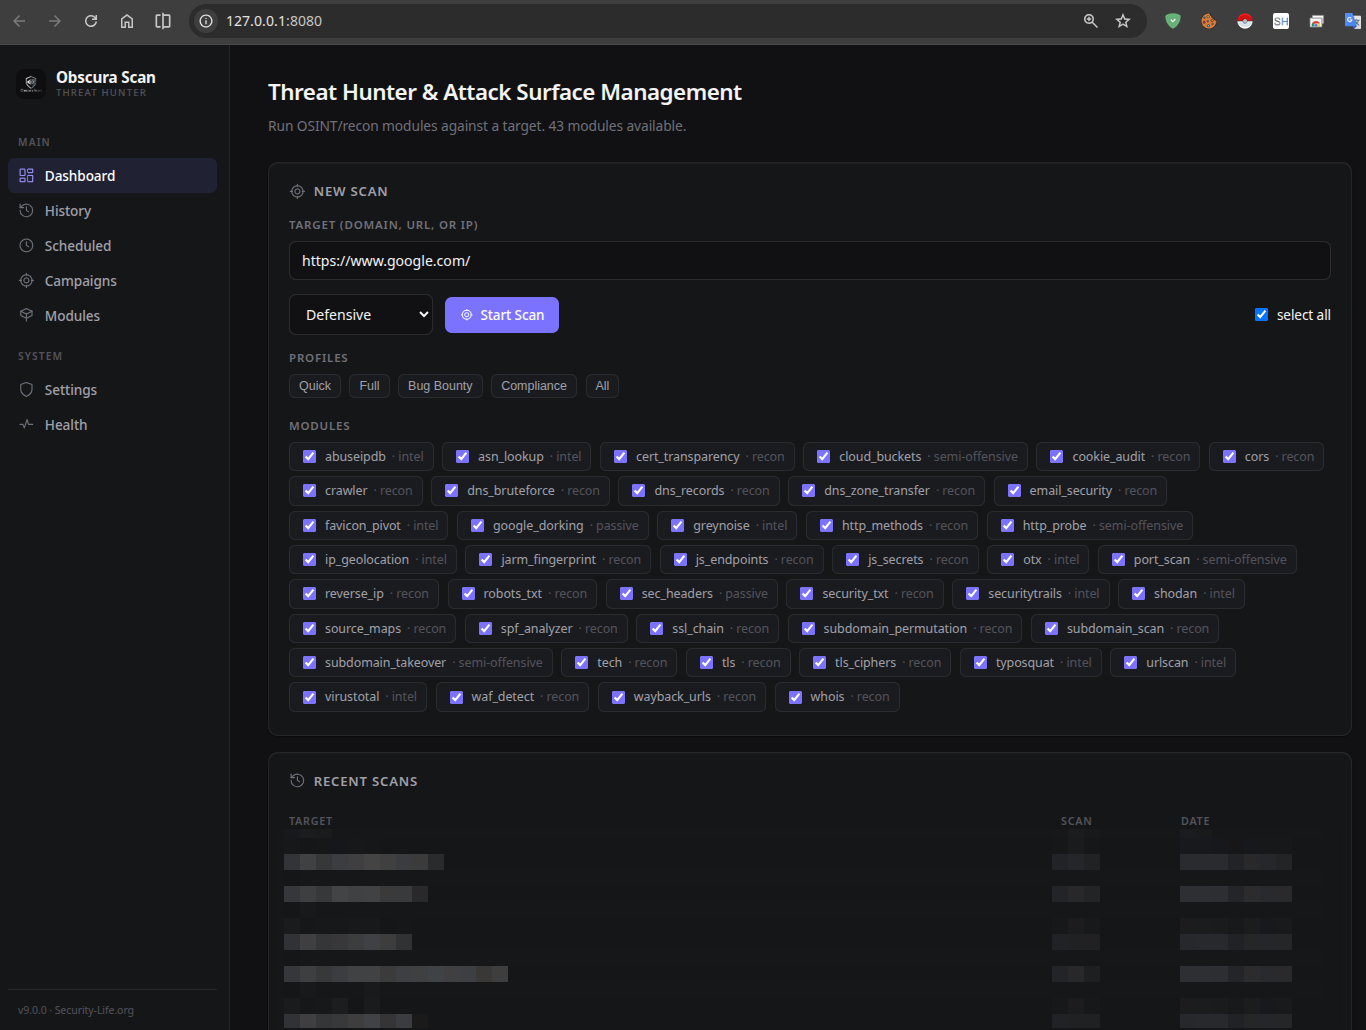
Панель управления — Новое сканирование

Панель управления — ввод цели, выбор профиля, 43 флажка модулей, недавние сканирования

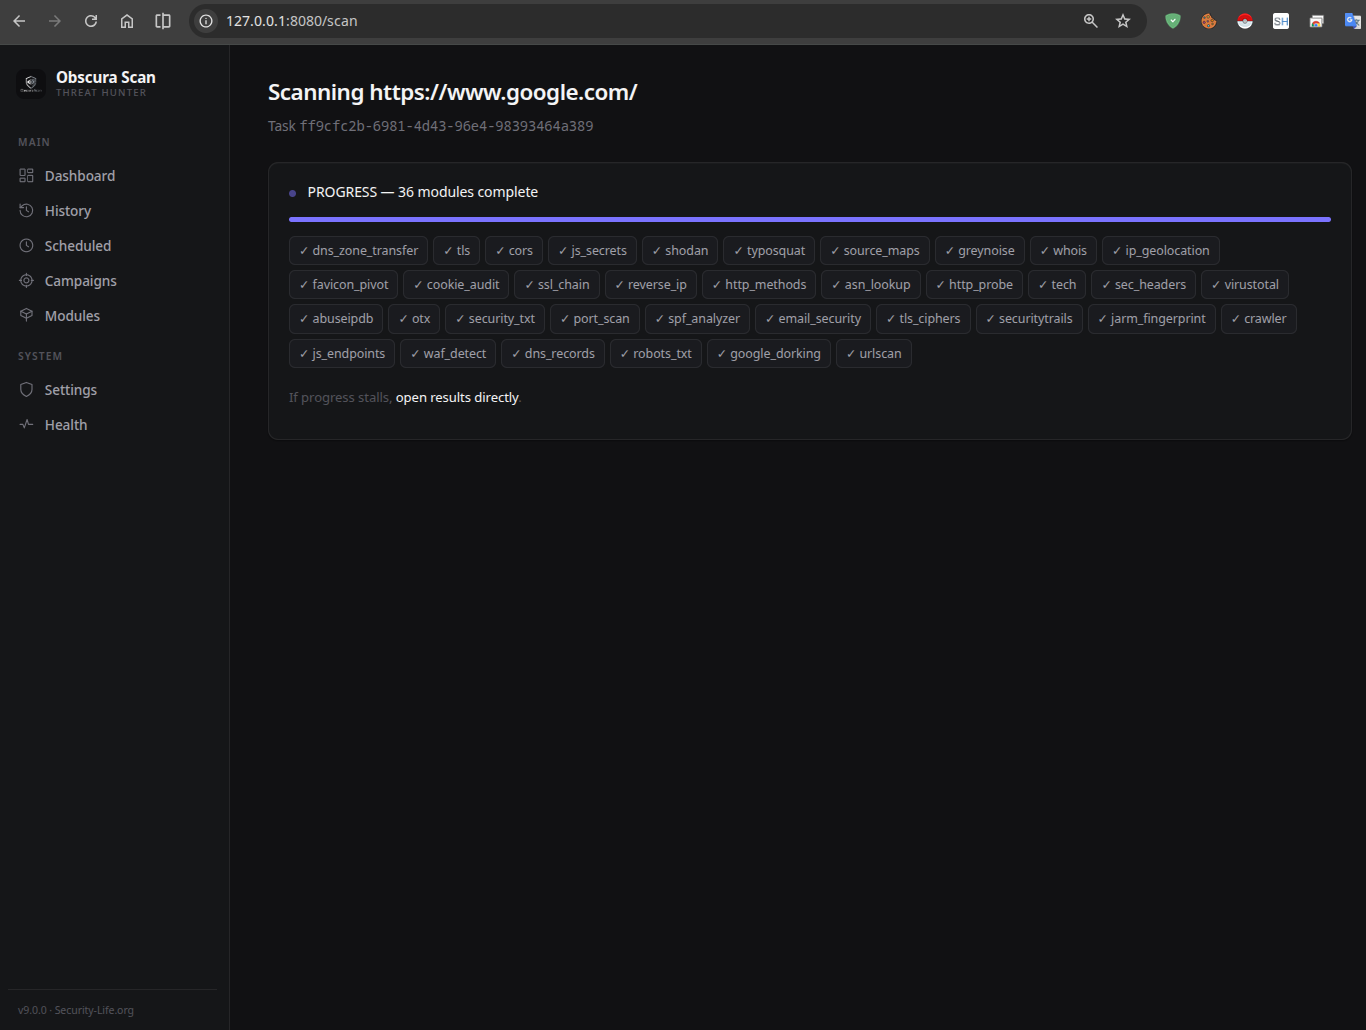
Ход сканирования (Live SSE)

Ход сканирования в реальном времени — 36 модулей завершено со статусными значками в реальном времени

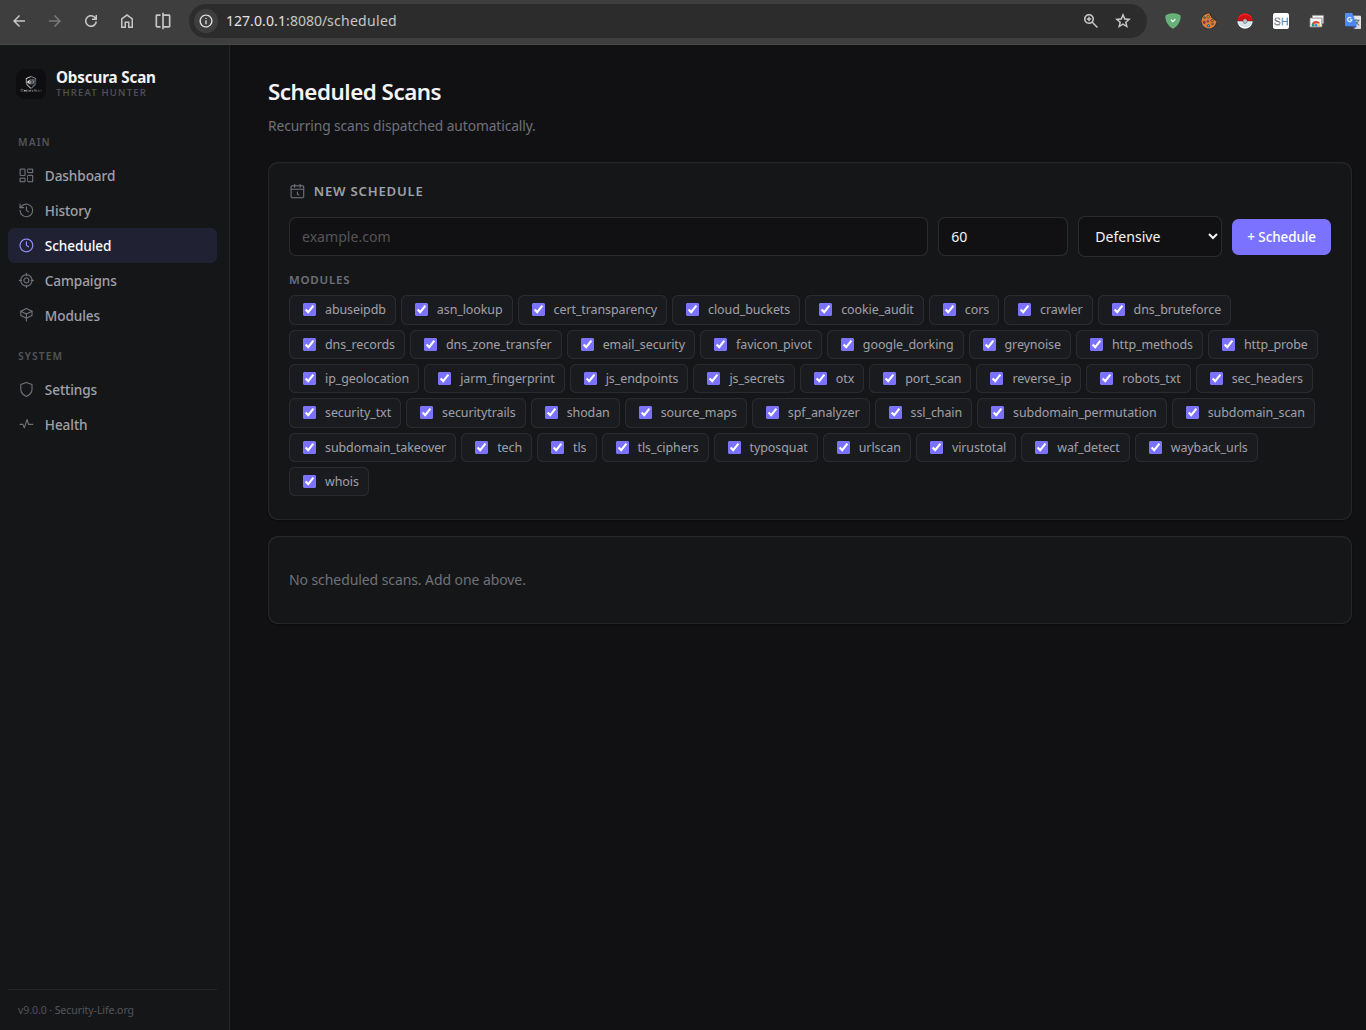
Запланированные сканирования

Запланированные сканирования — создание повторяющихся расписаний сканирования с выбором модулей

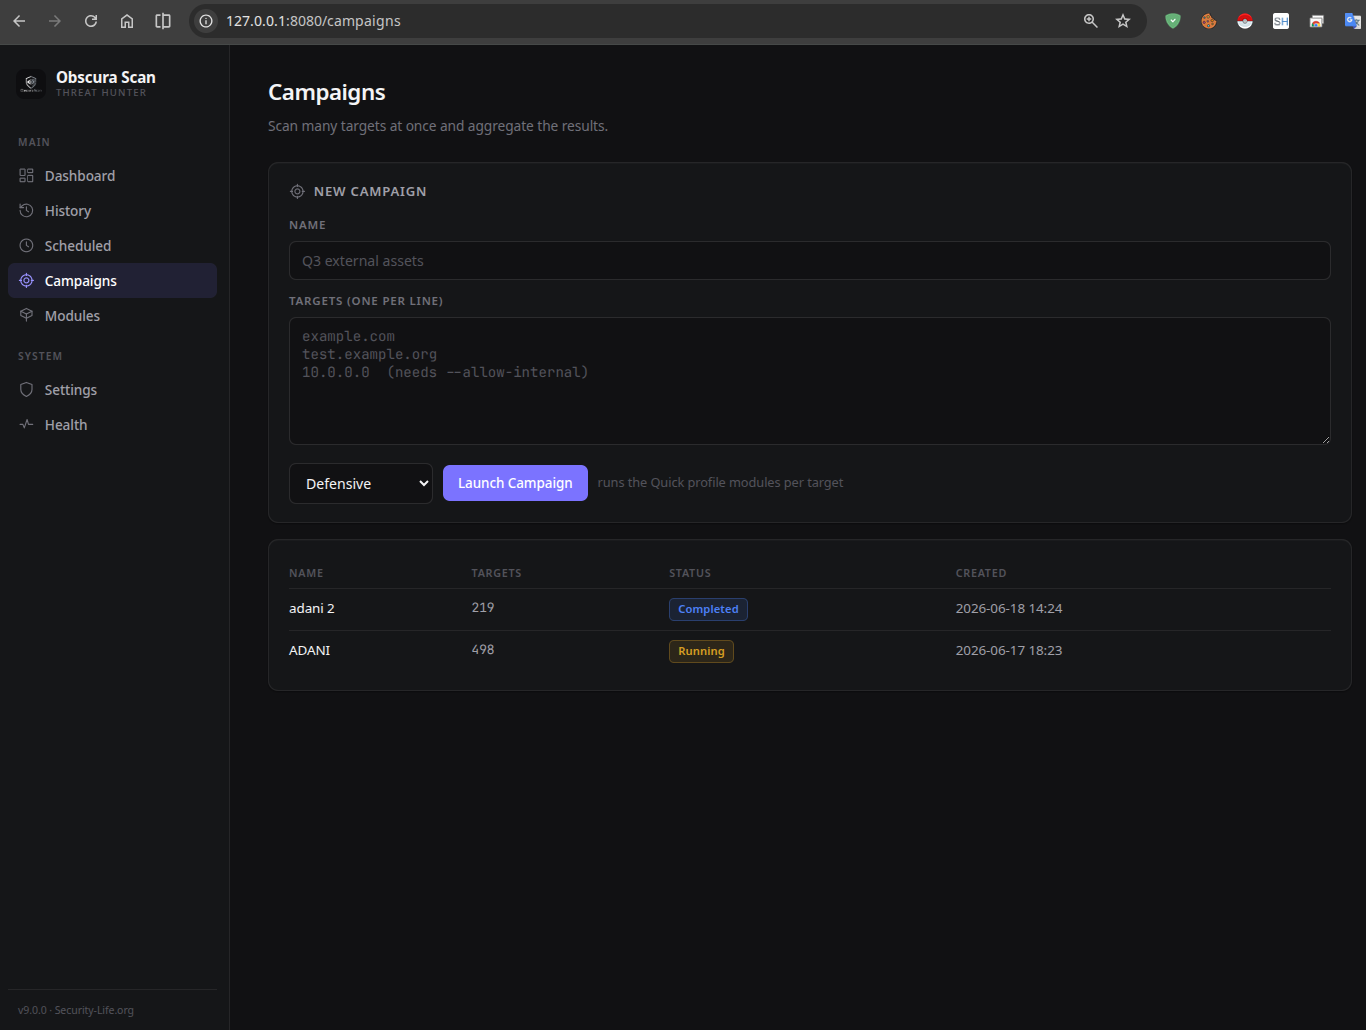
Кампании

Кампании — сканирование нескольких целей с агрегированными результатами

Каталог модулей

Каталог модулей — 50 модулей разведки, анализа и сбора данных с описаниями и ключевыми требованиями (1/2)

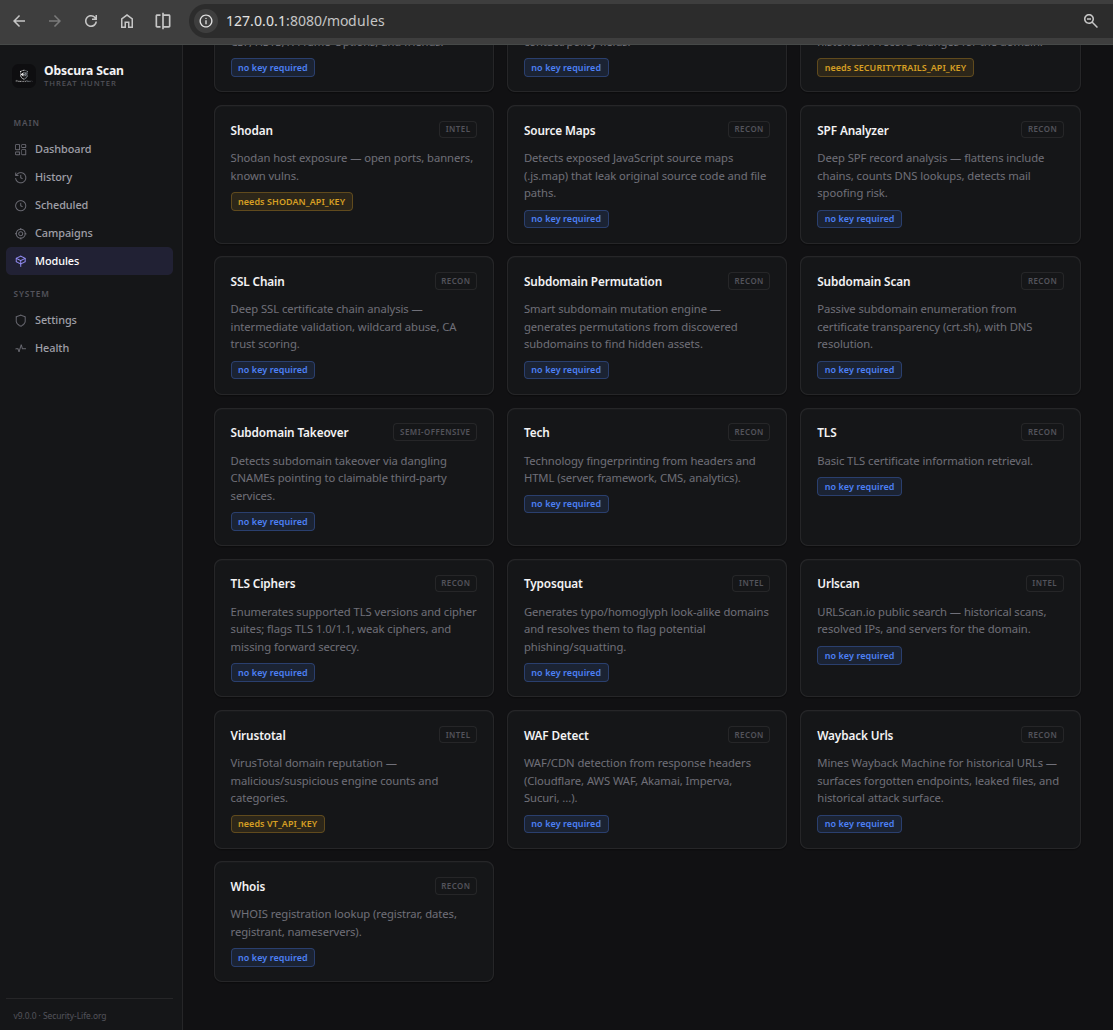
Продолжение каталога модулей — оставшиеся модули (2/2)

Настройки

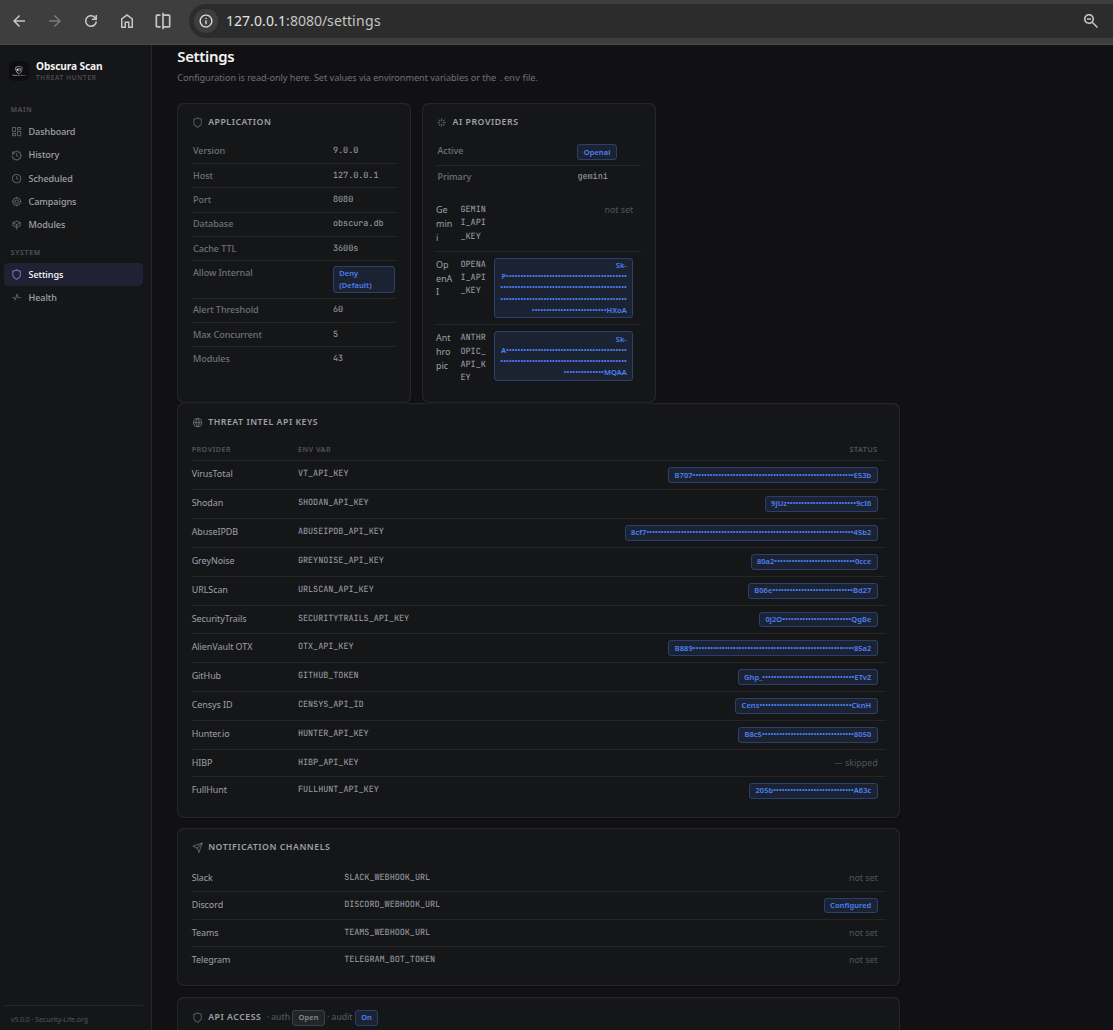
Настройки — конфигурация приложения, AI-провайдеры, API-ключи threat-intel, каналы уведомлений

Скачать инструмент