
 #1
Инструменты обнаружения поддоменов, брутфорса DNS, прозрачности сертификатов и перечисления активов.
Рекомендация Kitploit
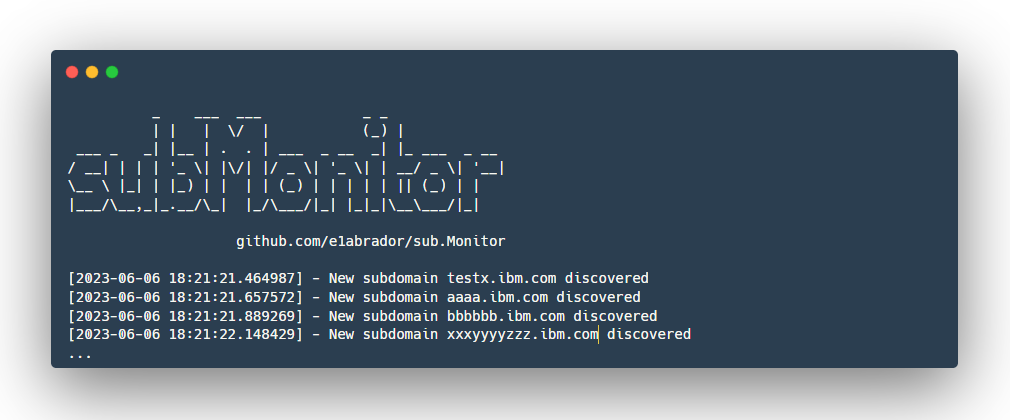
 e1abrador/sub.monitor
Самостоятельно размещаемый инструмент непрерывного мониторинга пассивных поддоменов.
 bywalks/darkangel
Автоматизированный сканер уязвимостей для белых хакеров, который отслеживает активы на HackerOne и Bugcrowd, выполняет перечисление поддоменов,…
 tismayil/rsdl
Сканирование поддоменов с помощью метода Ping.
 sec-dan/cve-2025-53770-scanner
Разведывательный сканер на Python для безопасного выявления потенциальной подверженности уязвимости SharePoint CVE-2025-53770.
 security-phoenix-demo/react2shell-scanner-cve-2025-55182
React2shell-web-scanner
 jan0x190/cve-2025-55182-simple-scanner-main
Многоязычный сканер для CVE-2025-55182 RCE в Next.js React Server Components, с режимами одиночного и массового сканирования и встроенным рабочим…
 pushpenderindia/cve-2020-5902-scanner
Автоматизированный сканер удаленного выполнения кода F5 Big IP (CVE-2020-5902), написанный на Python 3
 termireum/react2shell
React2Shell — это высокопроизводительный сканер уязвимостей, написанный на Go, специально предназначенный для обнаружения уязвимостей удалённого…
 pwnwriter/kanha
🦚 Набор инструментов для тестирования на проникновение веб-приложений, написанный на Rust .
 shamo0/cve-2021-44228
инструмент для сканирования log4shell (CVE-2021-44228)
 zeropwn/spyse.py
Обёртка Python API и клиент командной строки для инструментов, размещённых на spyse.com.
 0xams/citrixvulncheck
скрипт для поиска уязвимости CVE-2019-19781 в домене и его поддоменах
 toritoio/torito-r2s
Torito React2Shell сканер и эксплойт-инструмент (CVE-2025-55182 / 66478)
 shifa123/cve-2020-13942-poc-
CVE-2020-13942 POC + скрипт автоматизации
 cujanovic/subdomain-bruteforce-list
Большой словарь (более 34 млн записей) для брутфорса поддоменов и DNS-разведки в ходе тестирования на проникновение и обнаружения поверхности атаки.
 wingleszy/htb-nexus-walkthrough
Write-up машины Nexus (HTB). Цепочка атак: утечка данных в Git history → Krayin CRM RCE (CVE-2026-38526) → повышение привилегий через Git internals и…

 novacode1337/prism-platform
Самостоятельно размещаемая OSINT-платформа. Укажите ей домен, IP-адрес, электронную почту, телефон или имя пользователя — и 26 модулей запустятся…
 entropq2/prism-platform
Самостоятельно размещаемая OSINT-платформа. Укажите ей домен, IP-адрес, электронную почту, телефон или имя пользователя — и 26 модулей запустятся…








