
 #1
Инструменты для анализа исходного кода без выполнения для поиска уязвимостей.
Рекомендация Kitploit
 shubhamshubhankar/autosource
Автоматизированная платформа статического анализа кода, интегрированная с SonarQube для раннего обнаружения уязвимостей в исходном коде путем…
 samsung/utopia
Автоматическая генерация фаззинг-драйверов на основе UT
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 clearbluejar/ghidrecomp
Python-интерфейс командной строки для декомпилятора Ghidra
 agrawalsmart7/scodescanner
Сканер статического анализа командной строки, который обнаруживает критические уязвимости в исходном коде PHP и YAML с помощью пользовательских…
 advanced-threat-research/creosote
Creosote — это наше решение для поиска уязвимости tarfile, описанной в CVE-2007-4559.
 airbus-cert/vbsparkle
Дебфускатор исходного кода VBScript и VBA с частичным вычислением
 chris-anley/cq
CQ, сканер безопасности кода

 gitlab-org/security-products/sast-rules
Курируемый репозиторий правил Semgrep для GitLab SAST, предоставляющий шаблоны статического анализа для обнаружения уязвимостей безопасности на…
 coffeeandsecurity/dakshscra
Инструмент статического анализа кода с учётом фреймворков для автоматизированного ревью исходного кода, включающий платформозависимые правила, анализ…
 dmdhrumilmistry/security-harness
Многоагентная среда статического анализа безопасности приложений для ИИ-агентов программирования: картографирует кодовые базы, ищет классы…
 nccgroup/cq
Быстрый сканер безопасности кода, предназначенный для ручного анализа безопасности кода экспертами. Выводит результаты с указанием номеров строк в…
 vusec/ghostrace
Инструментарий proof-of-concept и статического анализа для поиска гаджетов спекулятивных состояний гонки (SCUAF) в ядре Linux. Включает набор данных…
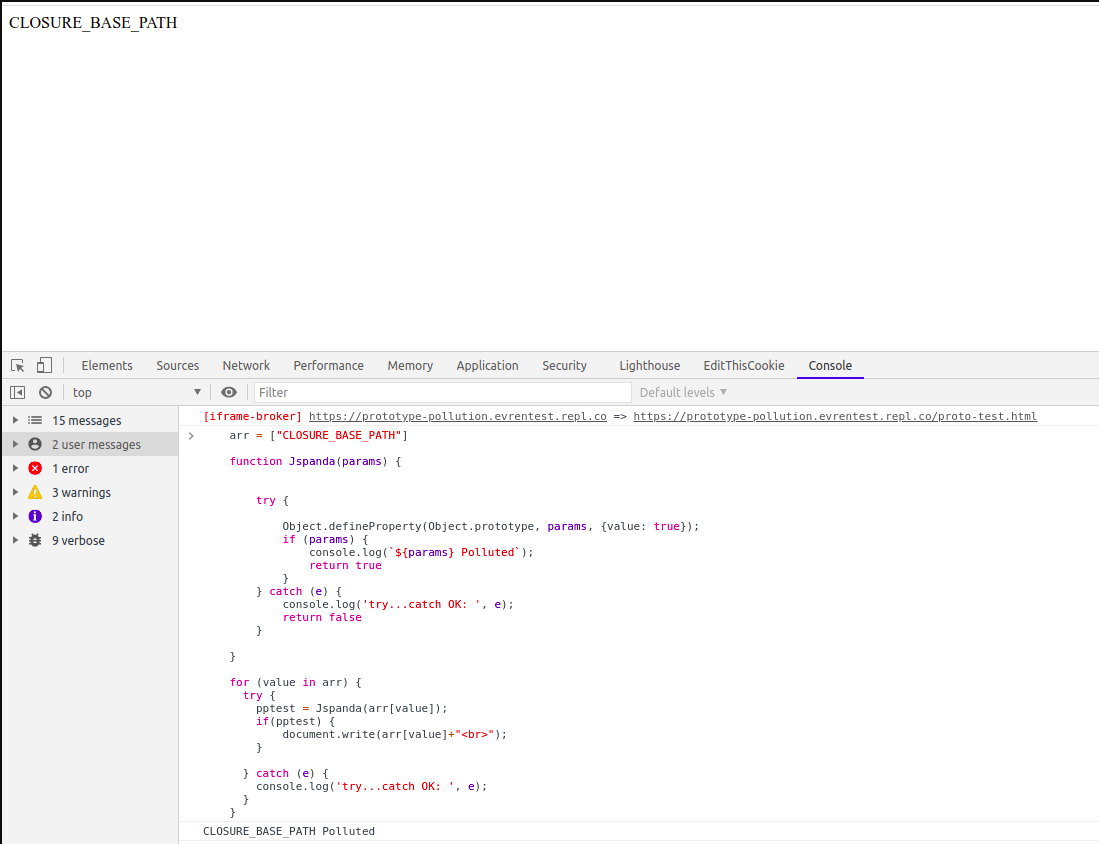 redsection/jspanda
сканер уязвимости прототипного загрязнения на стороне клиента

 whitesquirrell/c0devari4nt
Инструмент анализа вариантов и визуализации, который сканирует кодовые базы на наличие похожих уязвимостей
 kc57/awesome-pentest
Список отличных инструментов и ресурсов для тестирования на проникновение.
 silverplate3/my-cves
Найденные мной CVE. Технические статьи, примеры эксплуатации и прохождения сессий фаззинга.








