
 #1
Инструменты для анализа бинарных файлов и кода вредоносных программ без их выполнения (например, дизассемблеры, распаковщики).
Рекомендация Kitploit
 tom025/ply_exploit_rejection
Аргументы для отклонения CVE-2025-56005
 arsalanraja987/java-cve-2021-29425-tika-xxe
Эксплойт proof-of-concept для CVE-2021-29425, уязвимость XML External Entity (XXE) в Apache Tika, демонстрирующая раскрытие файлов и SSRF через…
 shoucheng3/x-stream__xstream_cve-2013-7285_1-4-6
Java XML-библиотека сериализации с акцентом на уязвимость десериализации CVE-2013-7285, предоставляющая исходный код, бинарные файлы и документацию…
 ch1keen/cve-2025-50361
Отчет и PoC о глобальном переполнении буфера в SmallBASIC до 02364eff880ba62afac67bcceebafade2b40d21f
 satheesh575555/external_v8_aosp10_r33_cve-2021-0396
Репозиторий, содержащий исходный код JavaScript-движка V8 с определенным коммитом для CVE-2021-0396, вероятно, для исследования уязвимостей и…
 shoucheng3/x-stream__xstream_cve-2021-21345_1-4-15
Java XML-библиотека сериализации с фокусом на анализ эксплуатации CVE-2021-21345 и тестирование уязвимостей десериализации для веб-приложений.
 sa1g0n1337/cve_2013_2186
Исходный код для CVE-2013-2186
 alejandro609x/jefazo-cve-2025-55182-checker
Пассивный сканер безопасности для CVE-2025-55182, который выявляет публичные индикаторы, связанные с Next.js и React Server Components. Выполняет…

 atlassian/bitbucket-iac-scan
Сканирует файлы Infrastructure as Code на предмет ошибок конфигурации безопасности и уязвимостей с помощью KICS, с отчётностью через Bitbucket Code…
 trinadh465/external_libexif_aosp10_r33_cve-2020-0198
C-библиотека для разбора, редактирования и сохранения метаданных EXIF, с акцентом на устранение CVE-2020-0198 в AOSP10.
 apollo-r3bot/django-vulnerability-cve-2025-32873
Django Security Issue (CVE-2025-32873)
 moxie25/nanomq-memory-leak-research
Публичное уведомление и технический анализ CVE-2026-36590, уязвимости типа отказ в обслуживании в NanoMQ v0.24.9.
 shoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1
Библиотека Enterprise Security API, предоставляющая средства безопасности для Java-веб-приложений, включая аутентификацию, контроль доступа, проверку…
 ishaklaz/hash-eye
**HashEye** — это мощный инструмент командной строки на Python для мгновенного обнаружения и анализа типов хешей. Он предоставляет подробную…
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
Инструмент анализа состава программного обеспечения, который обнаруживает публично раскрытые уязвимости в зависимостях проекта с использованием…
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
Библиотека OWASP Enterprise Security API, предоставляющая средства безопасности для Java-веб-приложений, включая аутентификацию, контроль доступа,…
 uriyahav/tough-cookie-2.5.0-cve-2023-26136-fix
Патч безопасности для CVE-2023-26136 в tough-cookie 2.5.0 — исправление уязвимости загрязнения прототипа с обратной совместимостью
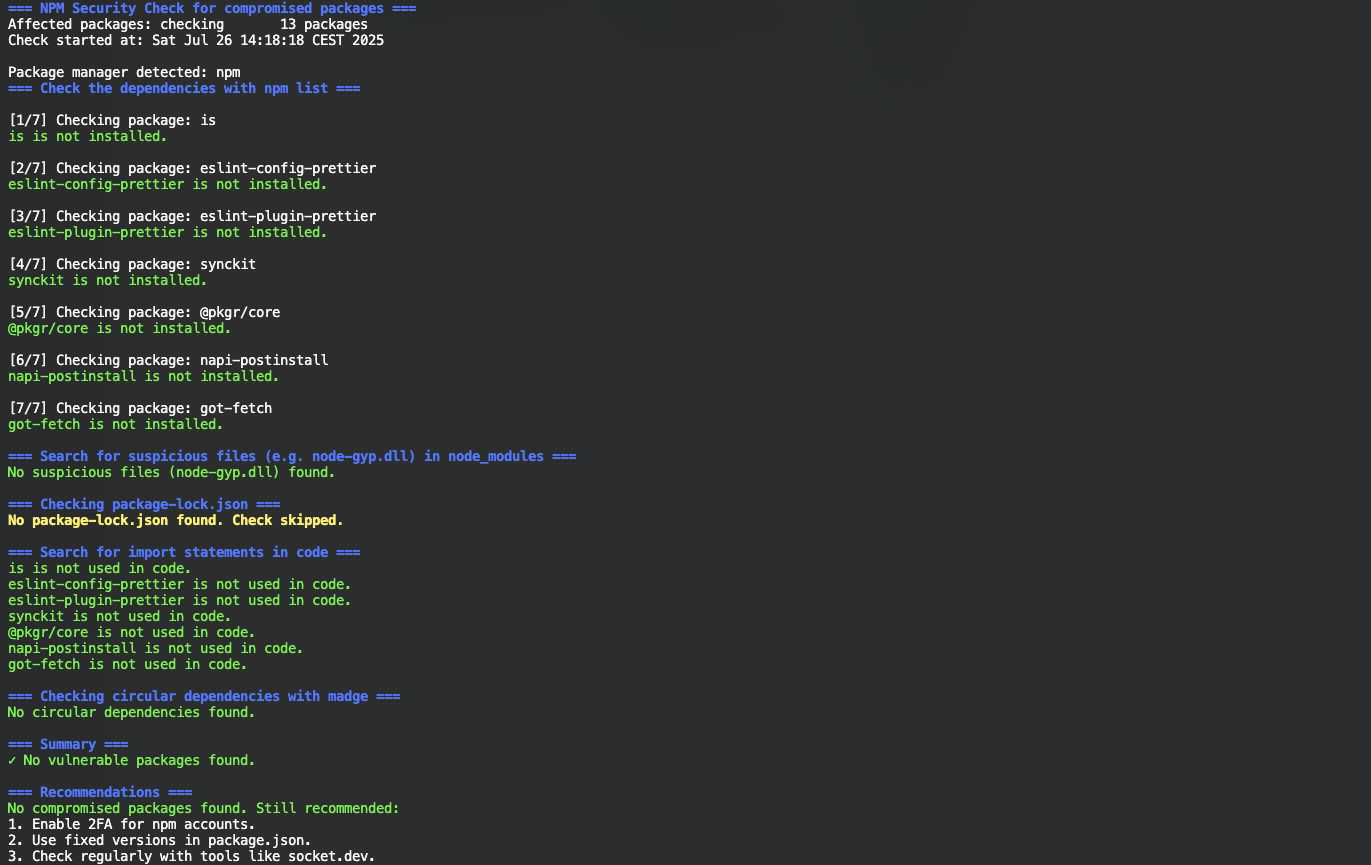 nihilor/cve-2025-54313
Проверяет проекты на наличие скомпрометированных пакетов, подозрительных файлов и операторов импорта.








