#1
 target/halogen
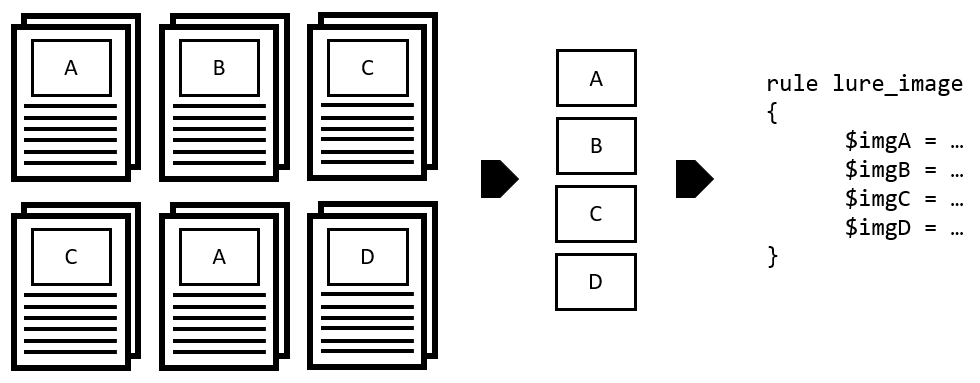
Автоматически создавать правила YARA из вредоносных документов.
 beardypig/ghidra-emotionengine
Процессор Ghidra для MIPS-процессора Emotion Engine игровой консоли PlayStation 2
 anteater/anteater
Anteater - фреймворк для проверки шлюзов CI/CD
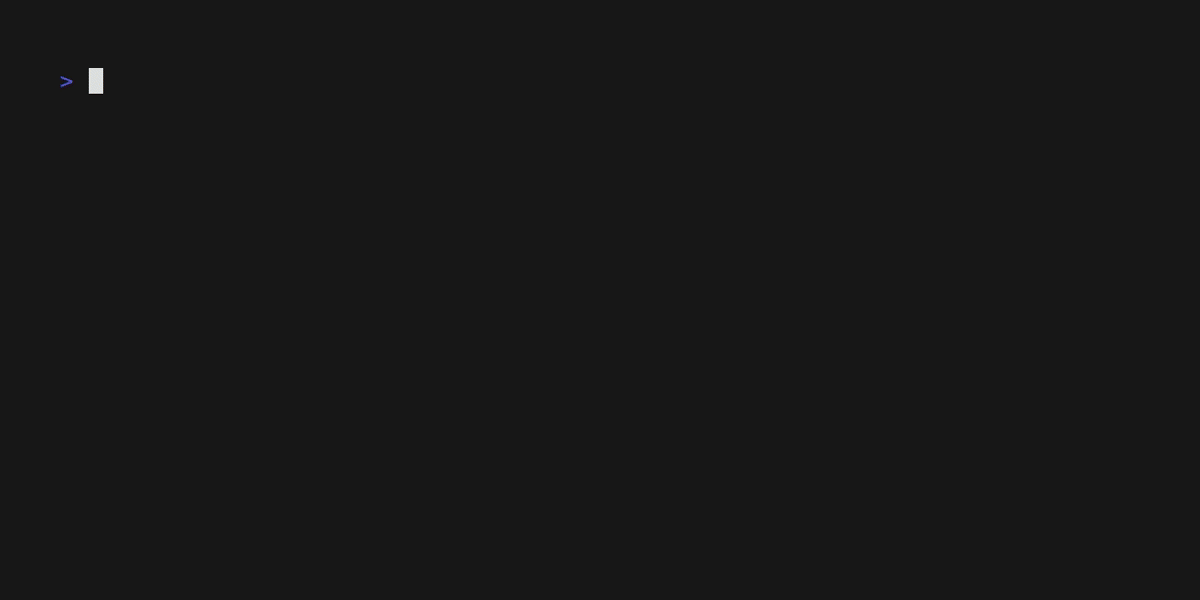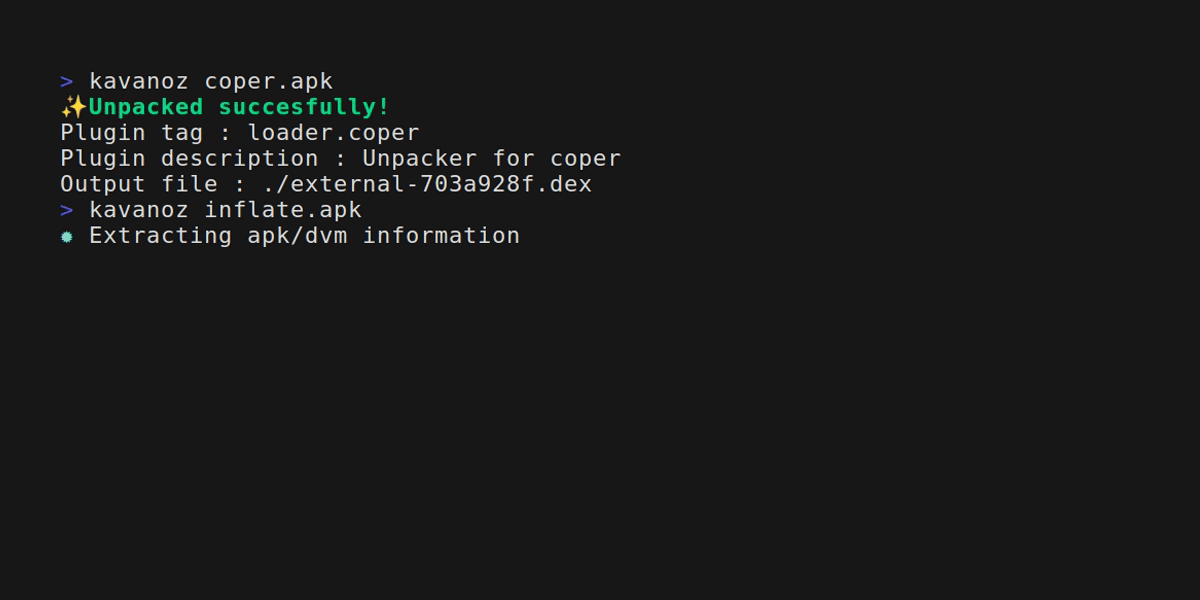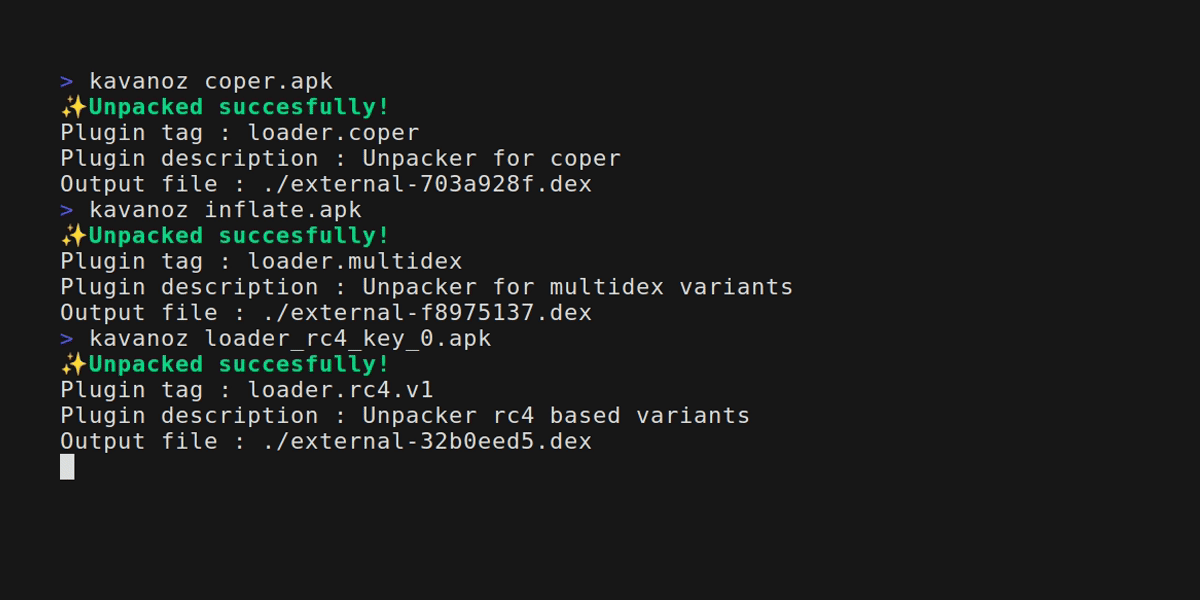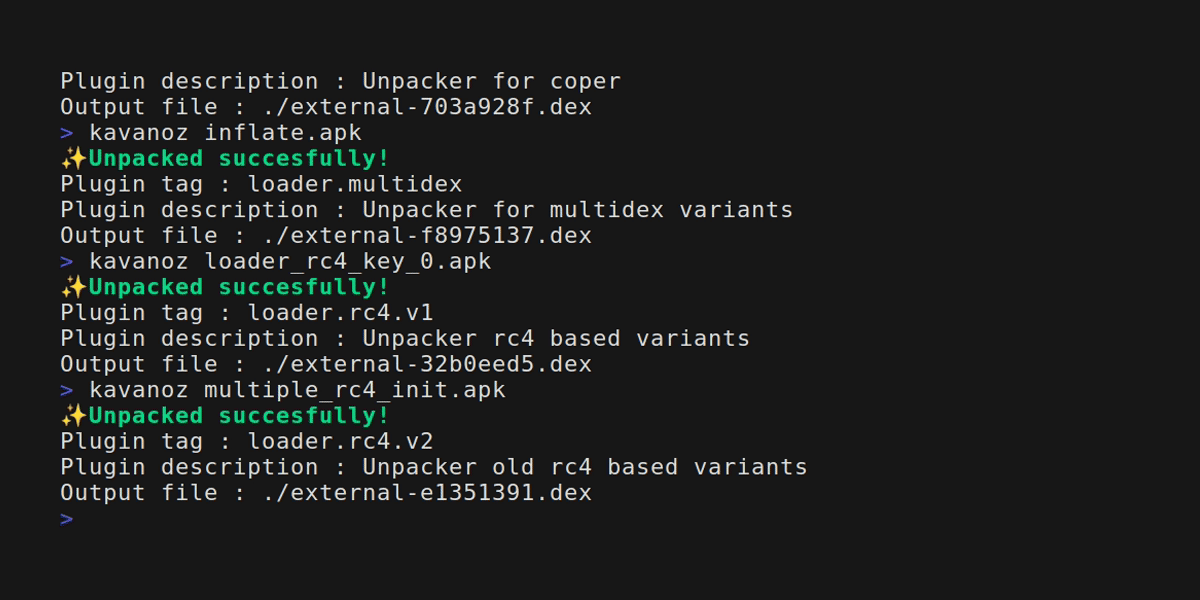 eybisi/kavanoz
Статическая распаковка распространённых Android-банкеров.
 mandiant/route-sixty-sink
Связывайте источники с приёмниками (sinks) в C#-приложениях.
 mandiant/flashmingo
Автоматический анализ SWF-файлов на основе некоторых эвристик. Расширяемо с помощью плагинов.
 stacscan/stacs
Статический сканер токенов и учётных данных
 mrakovic-org/nashavm
Nasha — это виртуальная машина для .NET файлов, а её среда выполнения написана на C++/CLI.
 cmatthewbrooks/r2kit
Набор скриптов для рабочего процесса анализа кода вредоносных программ на основе radare
 danielruf/snyk-js-jquery-565129
патчи для SNYK-JS-JQUERY-565129, SNYK-JS-JQUERY-567880, CVE-2020-1102, CVE-2020-11023, включая патчи для SNYK-JS-JQUERY-174006, CVE-2019-11358,…
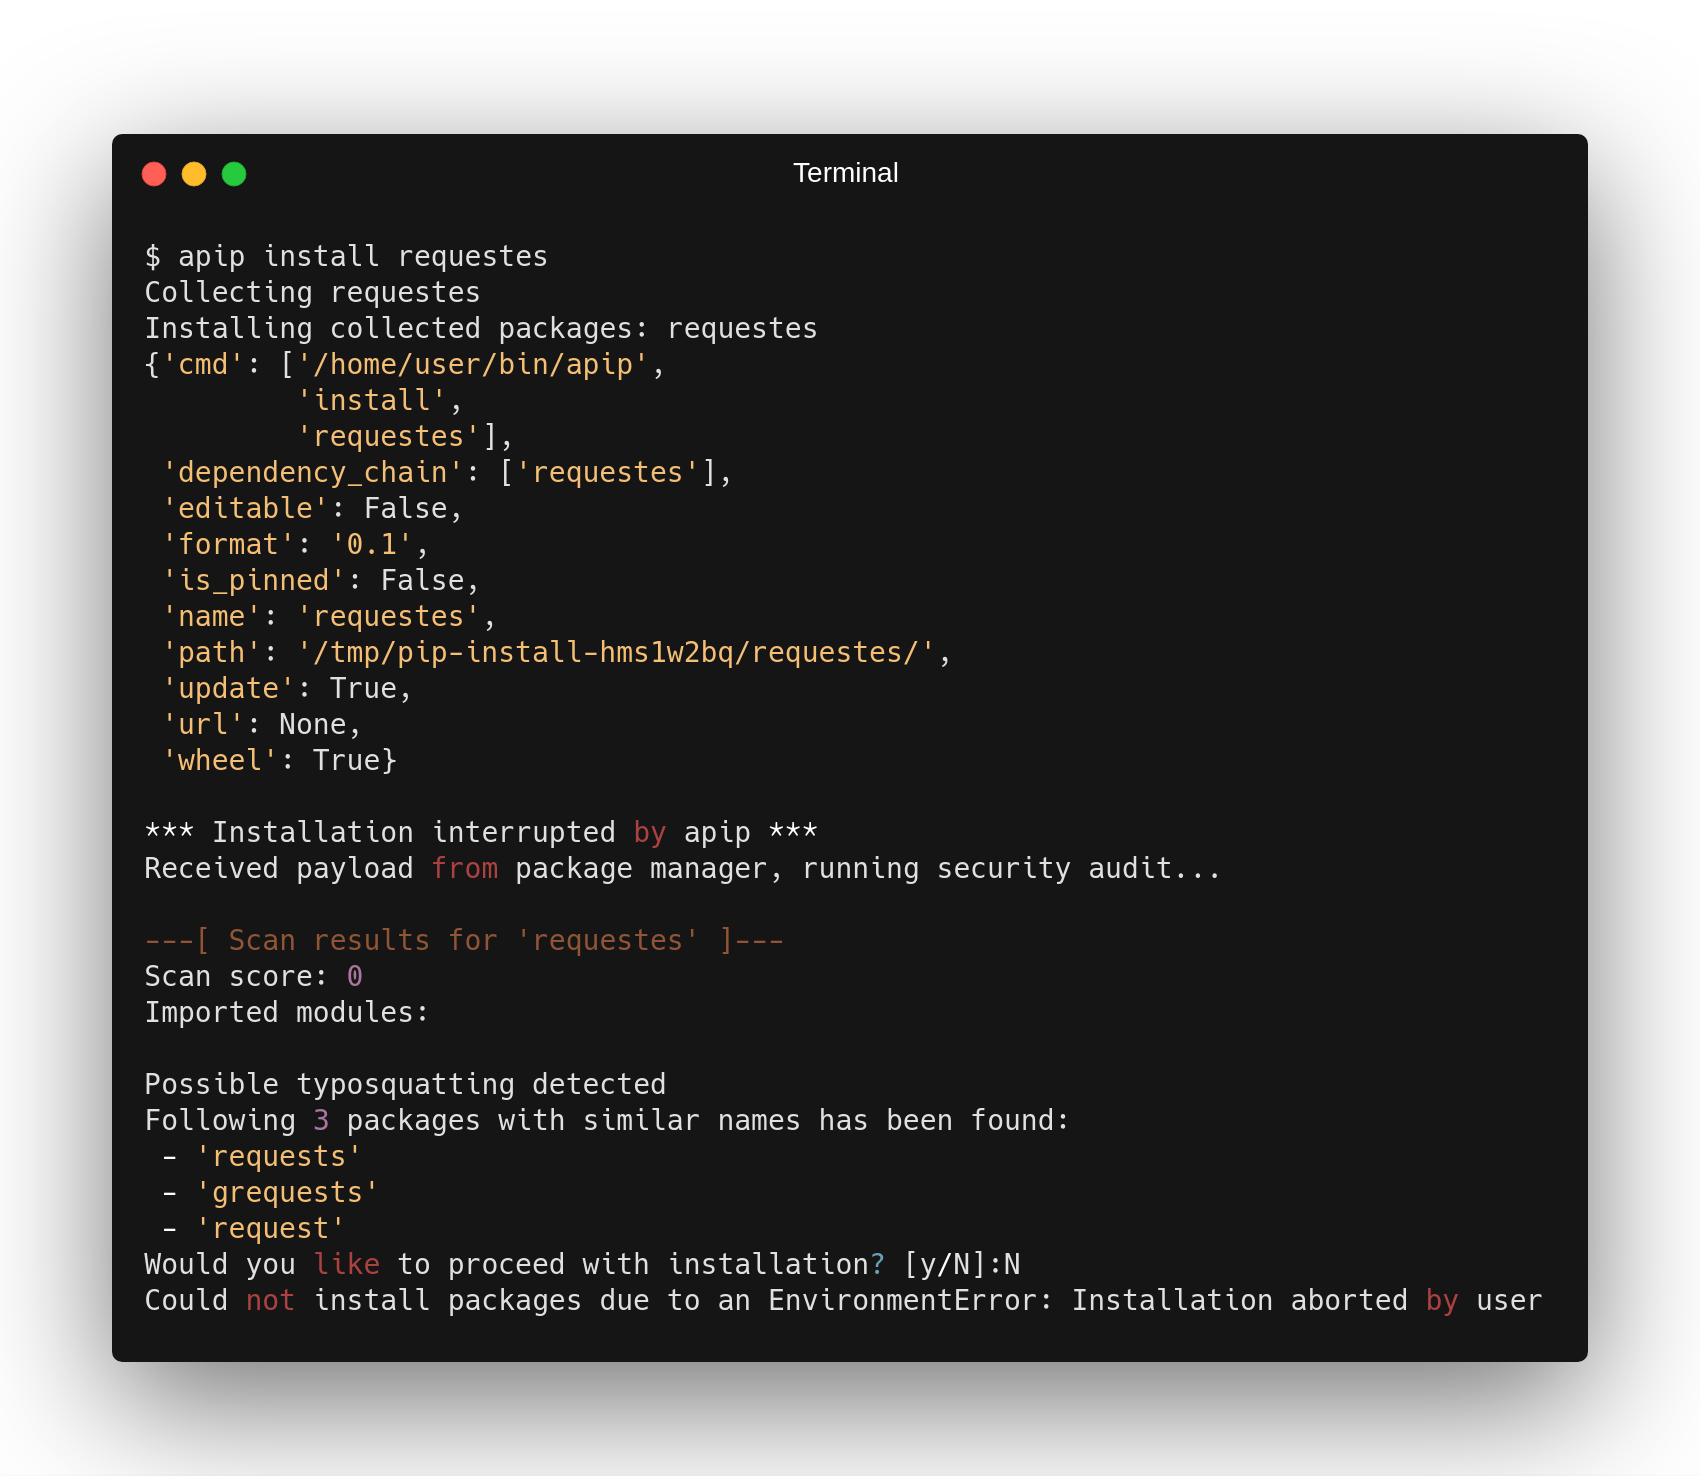 rootlug/aura
Project Aura: аудит безопасности и интроспекция кода
 maweil/bidi_char_detector
Проверяет ваши файлы на наличие символов Unicode BIDI, которые могут быть использованы для атак на цепочку поставок. См. CVE-2021-42574
 garlicb/jquery35-local-agent
Офлайн-комплект для исправления CVE-2020-11023 в jQuery для легаси-приложений Spring/JSP — только встроенные модули Node.js (без npm, без интернета)
 sirredbeard/cve-2025-60876
Исправление, сохраняющее поведение, для CVE-2025-60876 — инъекции HTTP-заголовков в BusyBox wget, с доказательством концепции, патчем процентного…
 aipeacs/sc3010-computer-security
Использование Struts2 и PowerShell для воссоздания уязвимости OGNL Injection CVE-2017-5638.
 577industries/aegisgraph
AegisGraph: графовая платформа для оценки доказательств на уровне приложений для защищенных приложений обмена сообщениями (SMA). Исследование DARPA…