
 #1
Инструменты для анализа бинарных файлов и кода вредоносных программ без их выполнения (например, дизассемблеры, распаковщики).
Рекомендация Kitploit
 bronils/aotopsy
Статический анализатор AOT-снимков Flutter/Dart — восстанавливает имена функций, иерархии классов, графы вызовов и поведенческие сигналы из libapp.so…
 hasherezade/sig_finder
Подпись искатель (из PE-bear)
 swelljoe/nelson
Поиск уязвимостей с помощью брутфорса
 ikkisoft/parrotng
Java-инструмент для обнаружения файлов Adobe Flex SWF, уязвимых к CVE-2011-2461, который можно использовать как утилиту командной строки или как…
 owasp/cwe-sdk-javascript
Common Weakness Enumeration (CWE) Node.js SDK, совместимый с MITRE / CAPEC
 githubsecuritylab/seclab-taskflows-fuzzing
Управляемый LLM конвейер фаззинга на базе GitHub Security Lab Taskflow Agent
 blackvectorops/semantic_firewall
Генерация детерминированных семантических отпечатков для функций Go. Обнаружение бэкдоров в стиле xz и проверка семантической эквивалентности с…
 libtero/idaguides
Плагин направляющих отступов для декомпилятора Hex-Rays
 neuralprogram/qlcoder
Agentic Framework для синтеза CodeQL-запросов
 yaklang/javajive
Чистый Go-декомпилятор Java и оператор сериализации
 l33tdawg/aether
Фреймворк для анализа безопасности смарт-контрактов с помощью AI и генерации PoC
 dump-guy/get-pdinvokeimports
Модуль PowerShell для автоматического обнаружения P/Invoke, Dynamic P/Invoke и D/Invoke в сборках .NET. Раскрывает вызовы неуправляемых API, MDTokens…
 runreveal/sigmalite
Библиотека Go для разбора и выполнения правил обнаружения Sigma для записей журналов, поддерживающая модификаторы полей, сопоставление CIDR и…
 rootsecdev/microburstsecretshunter
Сканирует экспортированные дампы доменов Azure на предмет паролей в открытом виде, строк подключения, ключей хранилища и других секретов; генерирует…
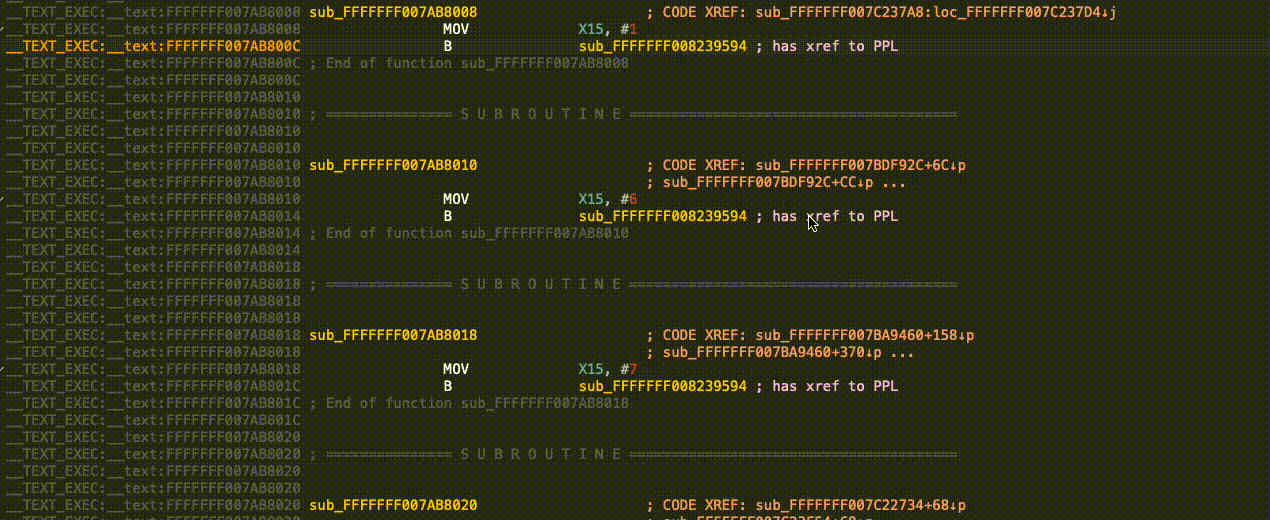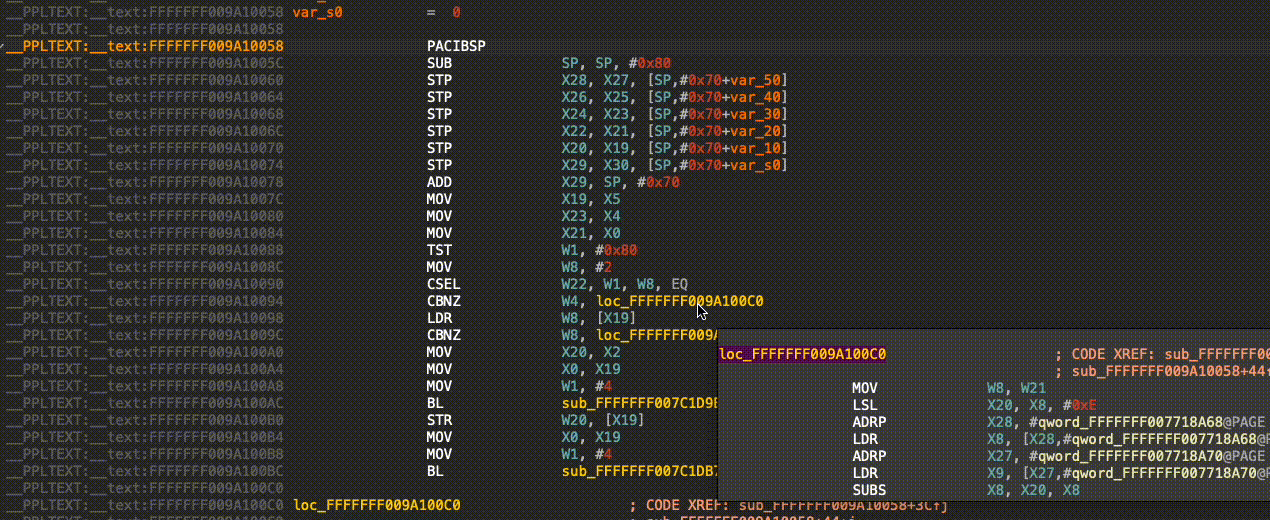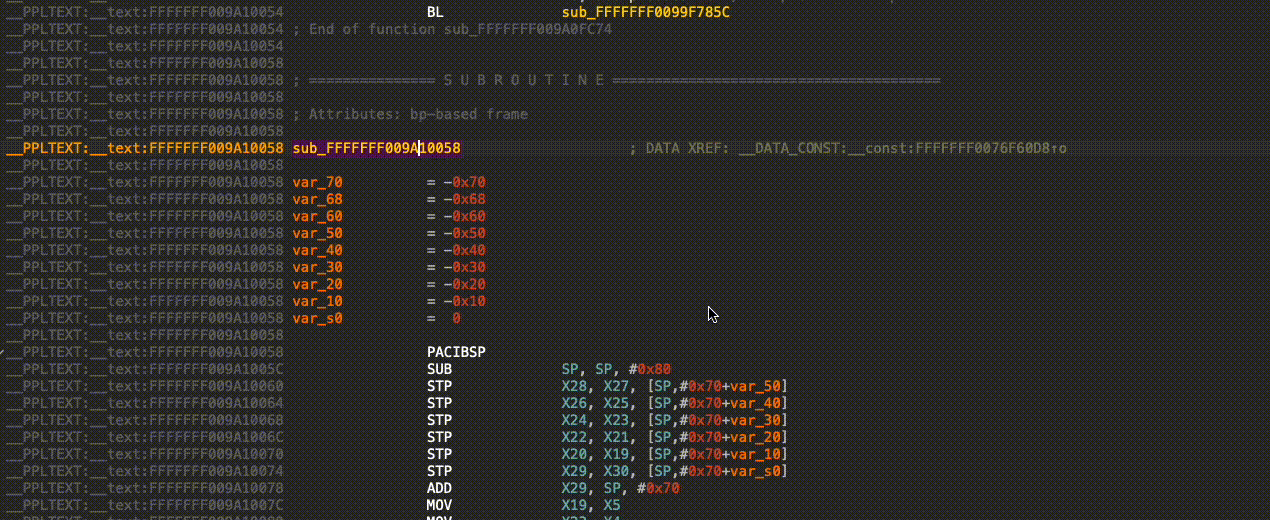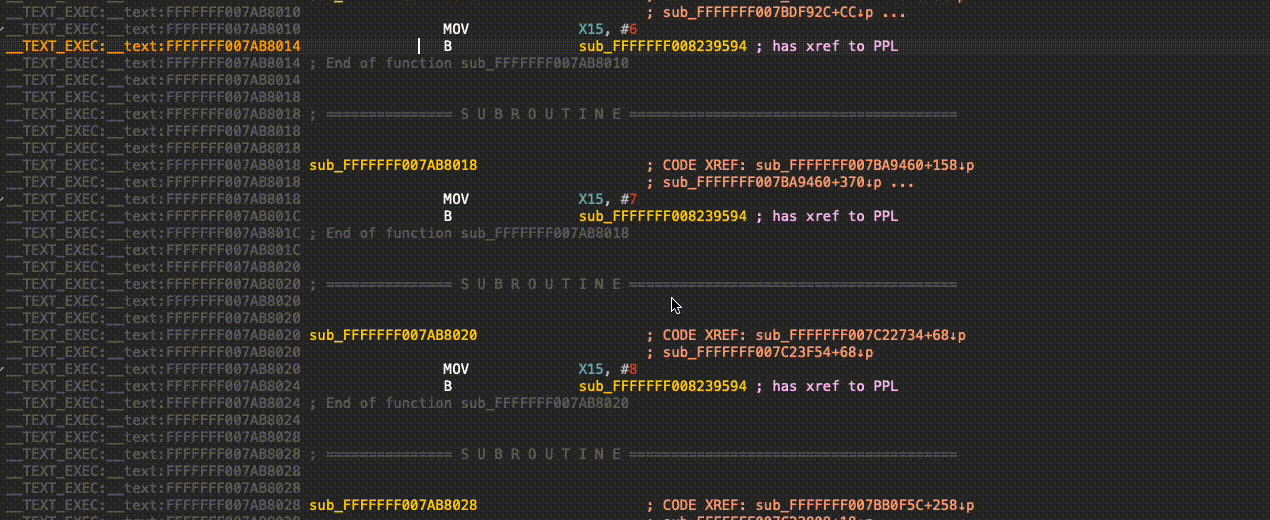 cellebrite-labs/pplorer
Плагин IDA, который сопоставляет вызовы PPL с фактической нижележащей функцией PPL.
 splintersfury/autopiff
Движок семантического анализа для обнаружения исправлений уязвимостей в патчах драйверов ядра Windows — 58 правил YAML, декомпиляция Ghidra,…
 darkarnium/log4j-cve-detect
Обнаружения CVE-2021-44228 внутри вложенных бинарных файлов








