
 #1
Инструменты для анализа бинарных файлов и кода вредоносных программ без их выполнения (например, дизассемблеры, распаковщики).
Рекомендация Kitploit
 jfrog/jfrog-cve-2022-21449
Сканирует скомпилированные Java-архивы (JAR/WAR) на предмет использования алгоритма ECDSA для обнаружения уязвимости CVE-2022-21449. Рекурсивно…
 blacksnufkin/cheshire
Сервисный плагин Adaptix C2, управляющий анализом полезной нагрузки LitterBox из интерфейса оператора.
 munshi007/aura-state
Python-фреймворк для создания LLM-рабочих процессов в виде конечных автоматов с формальной верификацией через теорию доказательств Z3,…
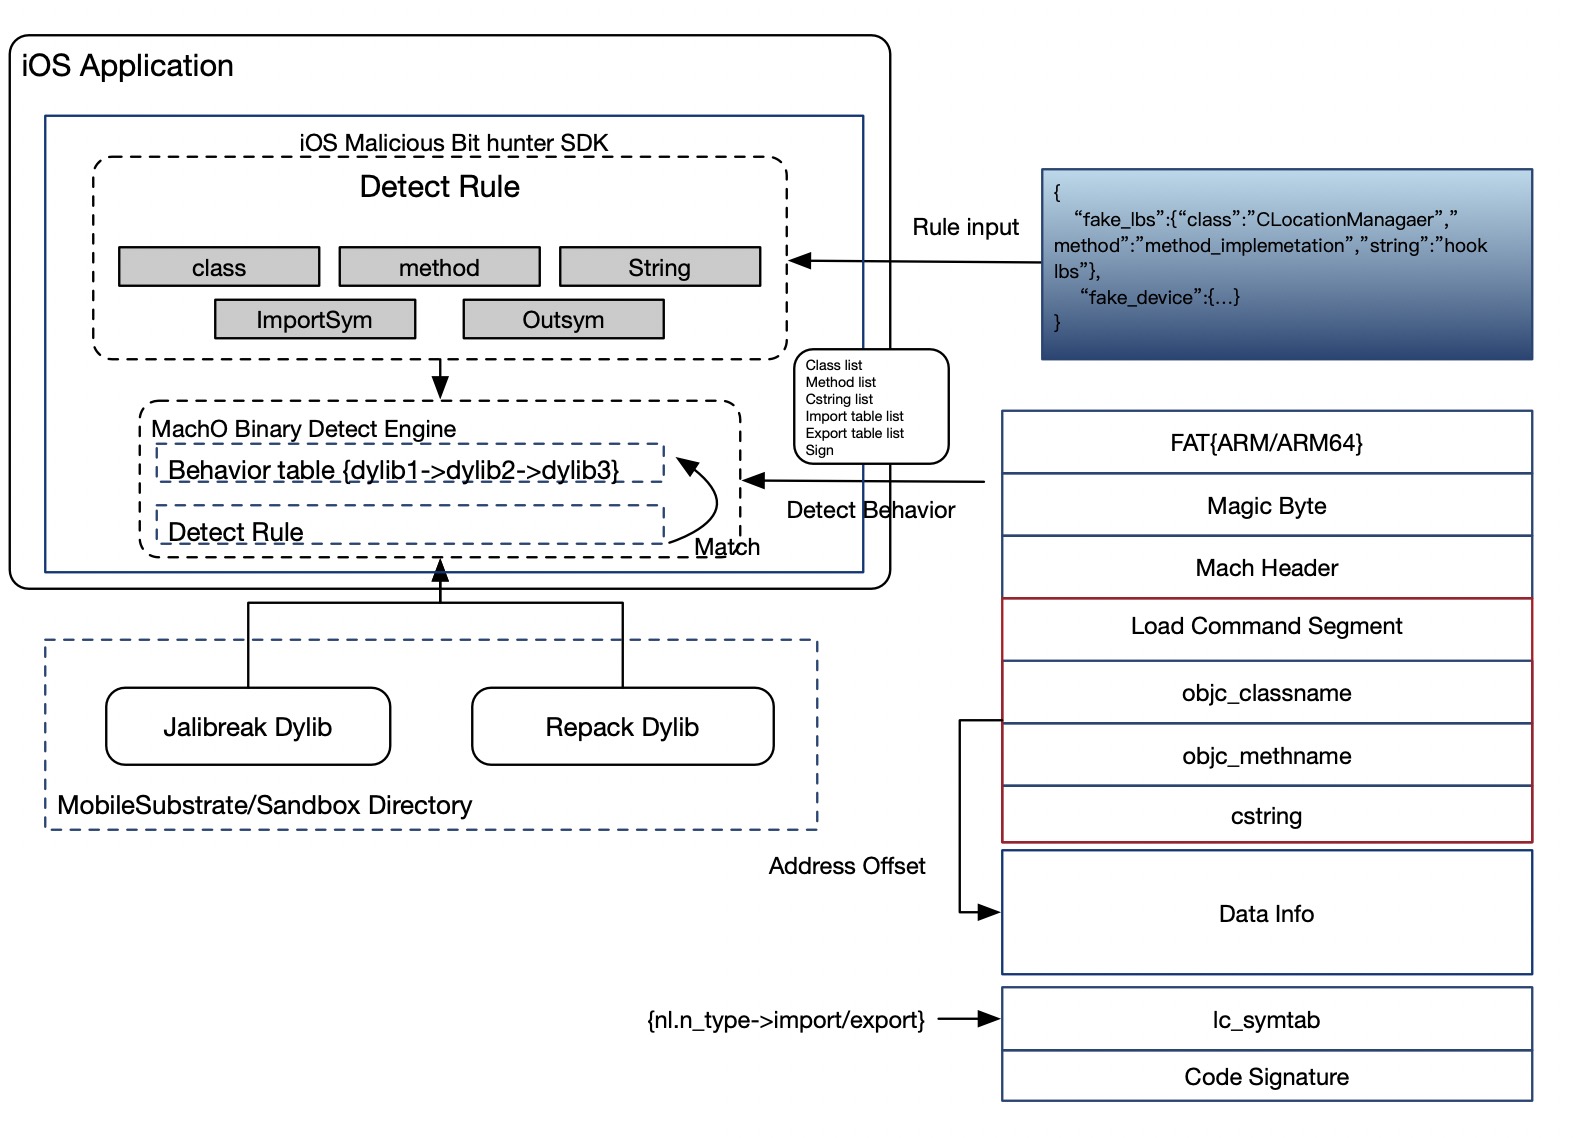 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunter — это механизм обнаружения вредоносных плагинов для iOS-приложений. Он может анализировать заголовок macho-файла внедрённой…
 gherardofiori/maliciousbrowserextensions
Этот репозиторий создан по результатам моих собственных исследований вредоносных браузерных расширений и объединяет работы многих других авторов и…
 hasherezade/jsc_deobfuscator
Статический набор инструментов для деобфускации скомпилированного байткода V8 JavaScript, ориентированный на полезные нагрузки JSCeal. Предоставляет…
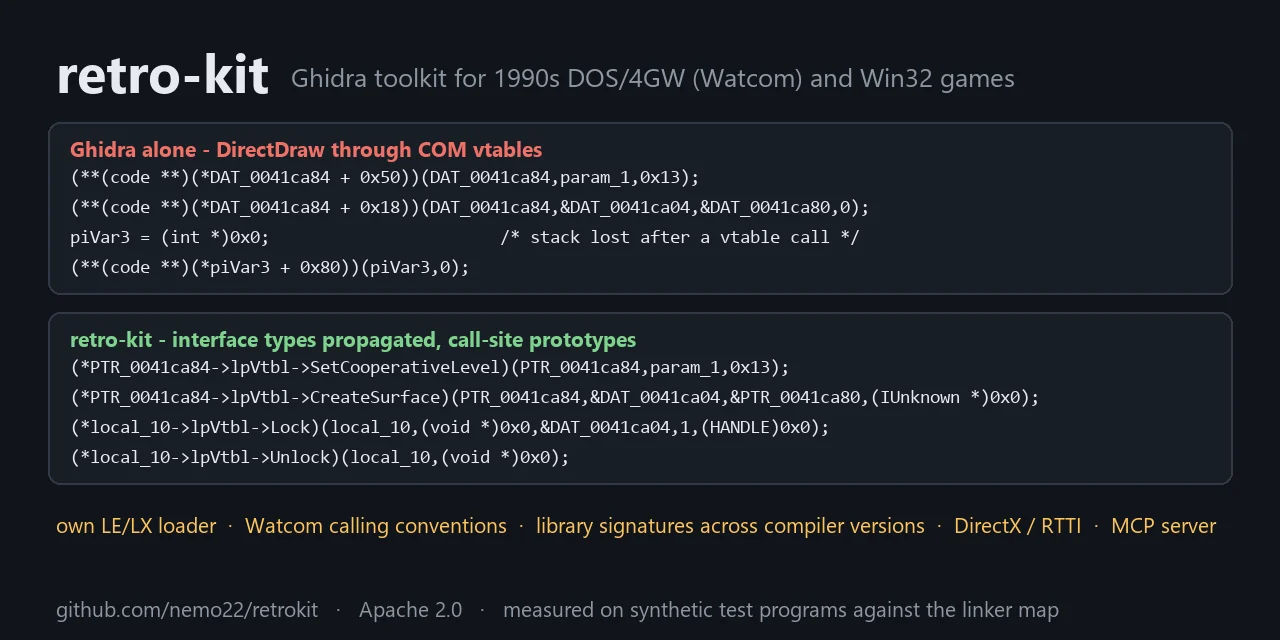 nautilusbits/retrokit
Набор инструментов Headless-Ghidra для обратной разработки 32-битных игр DOS и Win32 (1993–2010): собственный загрузчик LE/LX, соглашения о вызовах…
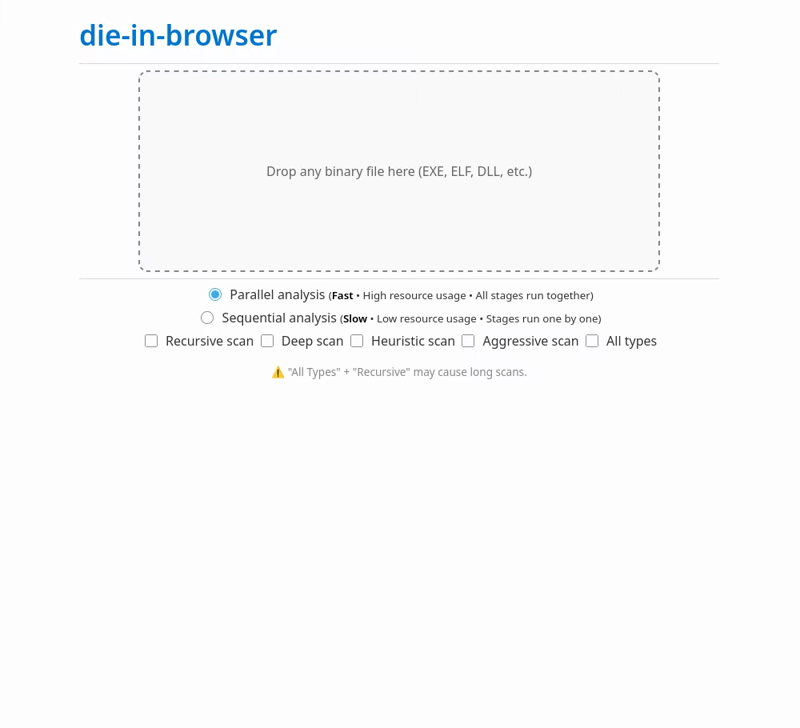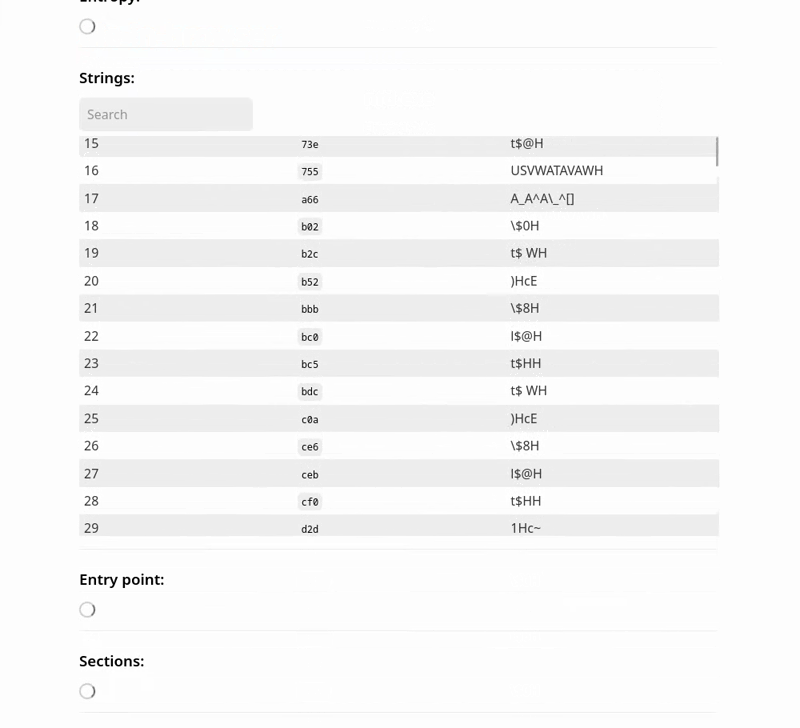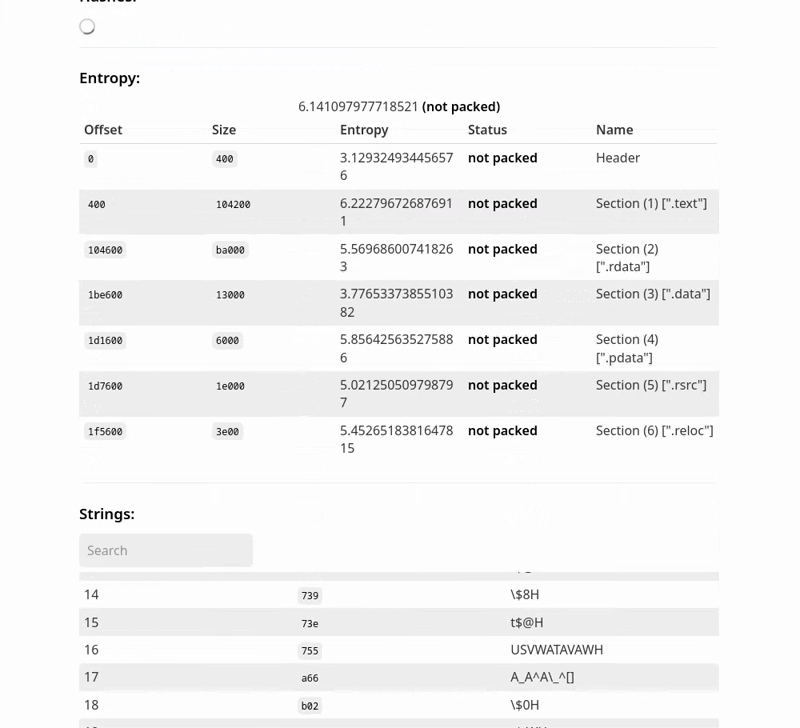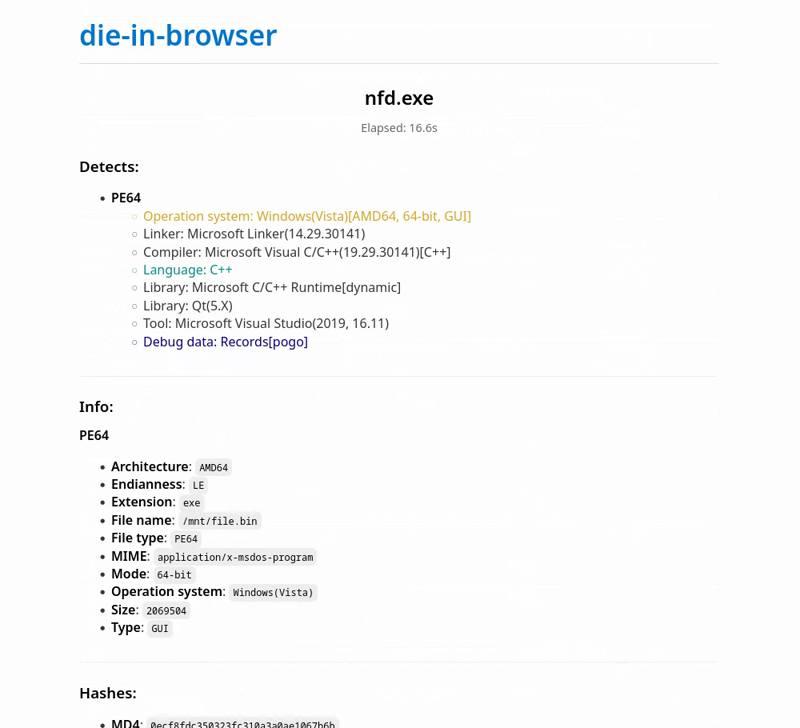 xoreaxlmbdx/die-in-browser
Статический анализ бинарных файлов с Detect It Easy — 100% в вашем браузере, без загрузок.
 liamg/extrude
:detective: Анализируйте бинарные файлы на предмет отсутствующих функций безопасности, раскрытия информации и многого другого...
 seifreed/yaraast
Мощная библиотека Python и инструмент командной строки для разбора, анализа и манипуляции правилами YARA с использованием представления в виде…
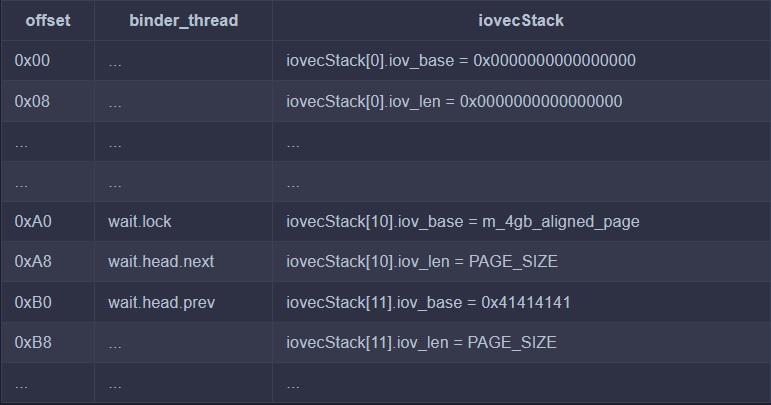 sharif-dev/androidkernelvulnerability
Запуск и анализ уязвимости ядра Android CVE-2019-2215
 svdwi/bluebox
Открытая платформа threat intelligence для анализа вредоносного ПО и наблюдаемых объектов. Обогащает IP-адреса, домены, URL и хэши данными из внешних…
 dmdhrumilmistry/security-harness
Многоагентная среда статического анализа безопасности приложений для ИИ-агентов программирования: картографирует кодовые базы, ищет классы…
 josue87/wp_hunter
Статический анализ плагинов WordPress
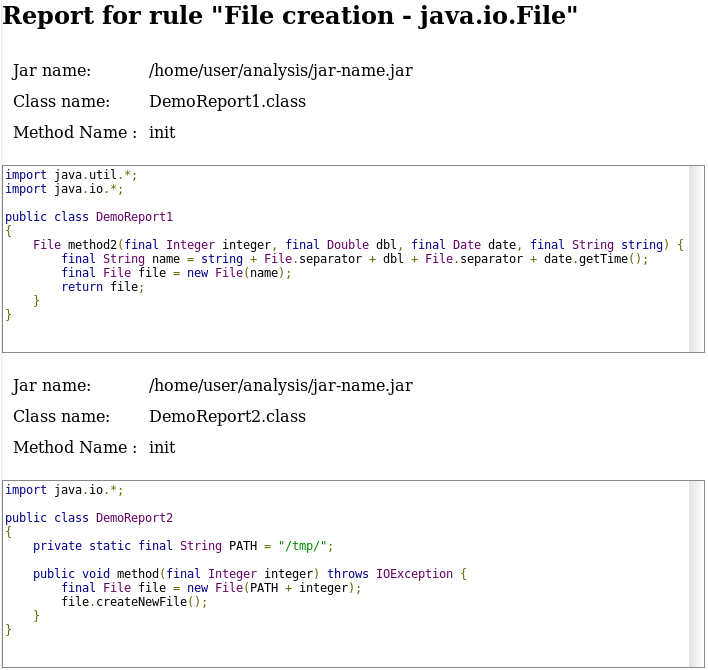 fergarrui/custom-bytecode-analyzer
Анализатор Java-байткода, настраиваемый через JSON-правила
 hasherezade/sig_finder
Подпись искатель (из PE-bear)
 bronils/aotopsy
Статический анализатор AOT-снимков Flutter/Dart — восстанавливает имена функций, иерархии классов, графы вызовов и поведенческие сигналы из libapp.so…
 swelljoe/nelson
Поиск уязвимостей с помощью брутфорса








