
 #1
Инструменты для анализа бинарных файлов и кода вредоносных программ без их выполнения (например, дизассемблеры, распаковщики).
Рекомендация Kitploit
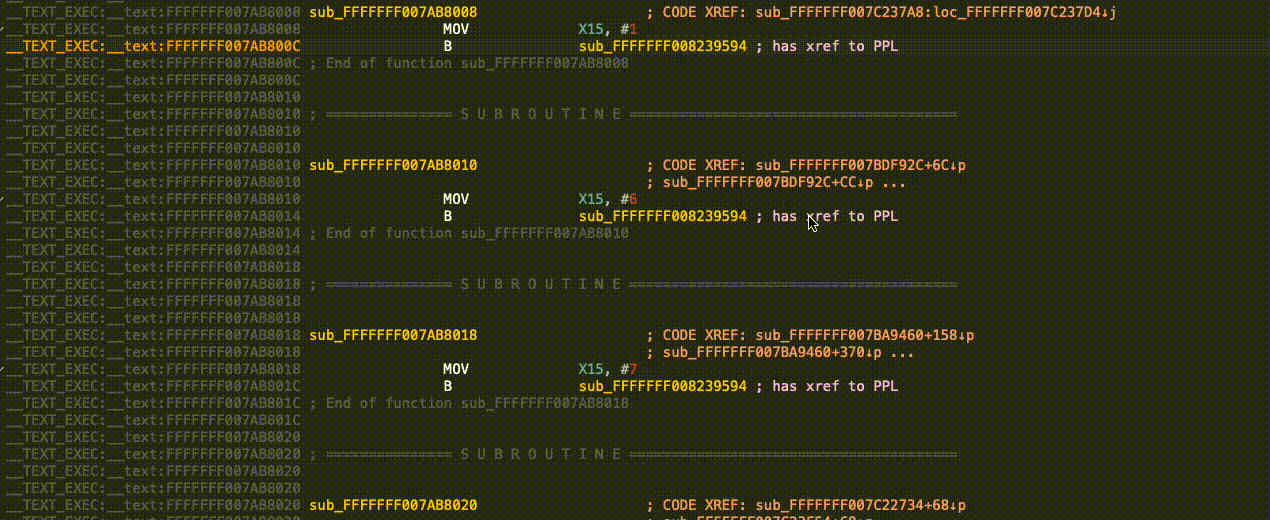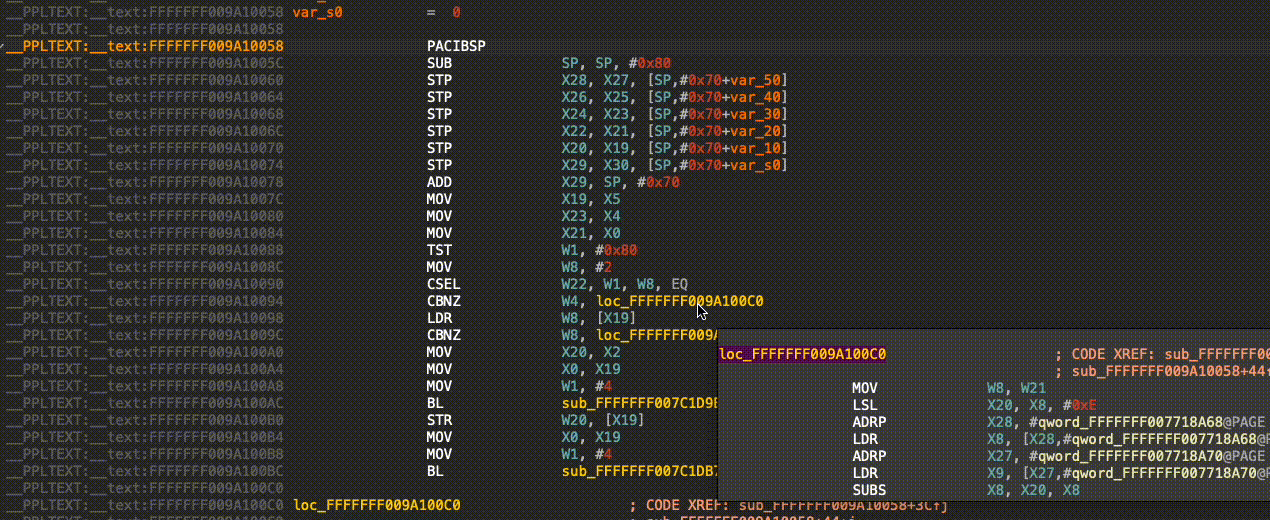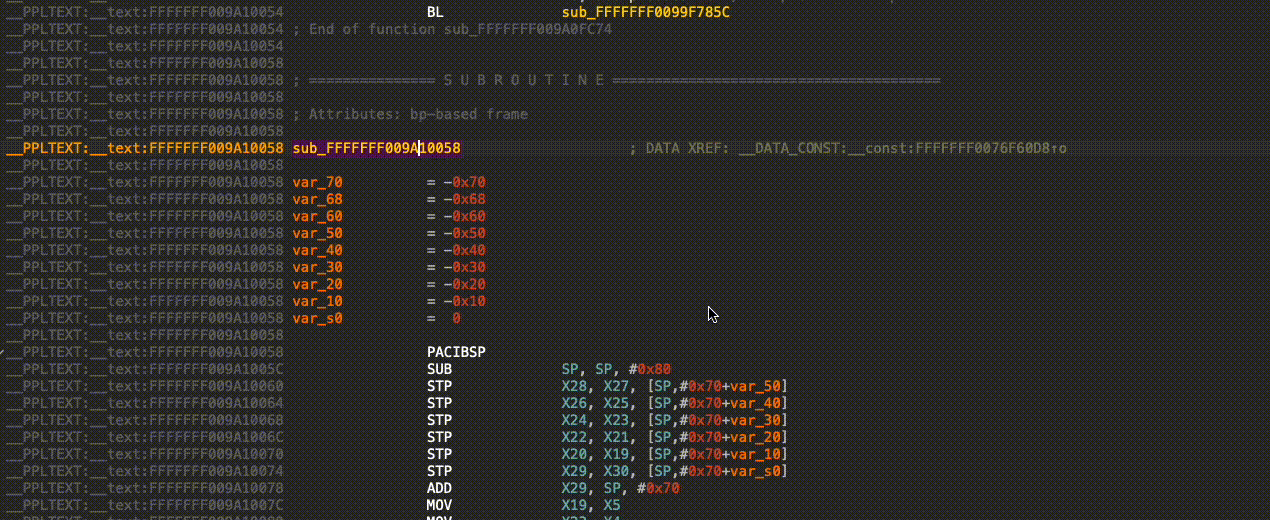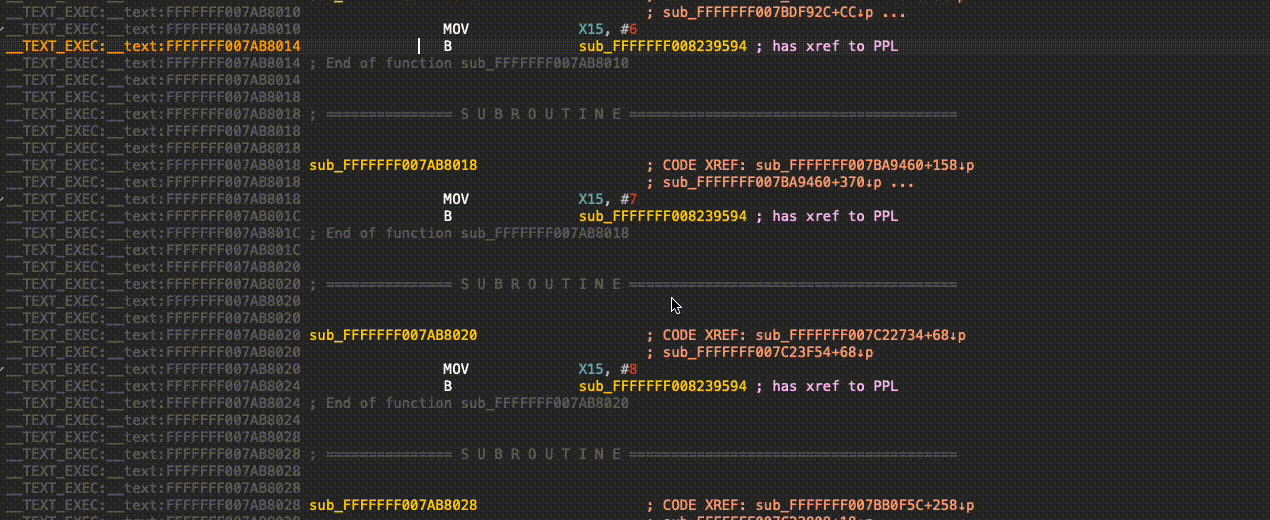
 cellebrite-labs/pplorer
Плагин IDA, который сопоставляет вызовы PPL с фактической нижележащей функцией PPL.
 splintersfury/autopiff
Движок семантического анализа для обнаружения исправлений уязвимостей в патчах драйверов ядра Windows — 58 правил YAML, декомпиляция Ghidra,…
 darkarnium/log4j-cve-detect
Обнаружения CVE-2021-44228 внутри вложенных бинарных файлов
 n7on/dllspy
Обнаруживайте входные поверхности и проблемы безопасности в скомпилированных сборках .NET — без их запуска.
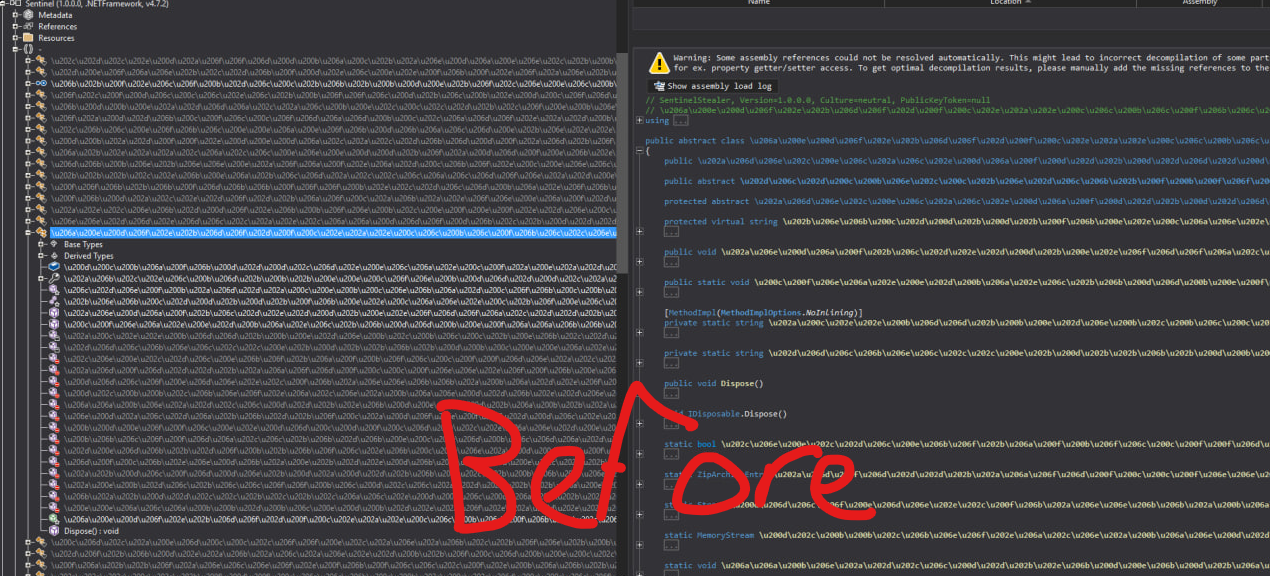 zypherion-technologies/unconfuserex
Деобфускатор ConfuserEx2 с поддержкой анти-тампера, компрессора, констант, потока управления и восстановления ресурсов.
 nccgroup/ghidra-nanomips
nanoMIPS module for Ghidra
 ga1ois/blackhat-europe-2022
Выбор багов из бинарника, где паттерн похож на CVE-1337-Days
 emicoecommerce/magento-apsb22-48-security-patches
Этот репозиторий содержит потенциальные исправления безопасности для уязвимости Magento APSB22-48 и CVE-2022-35698.
 hackinglz/svg_phishing_tools
Инструменты анализа и генерации SVG для часто встречающегося фишинга с SVG-вложениями
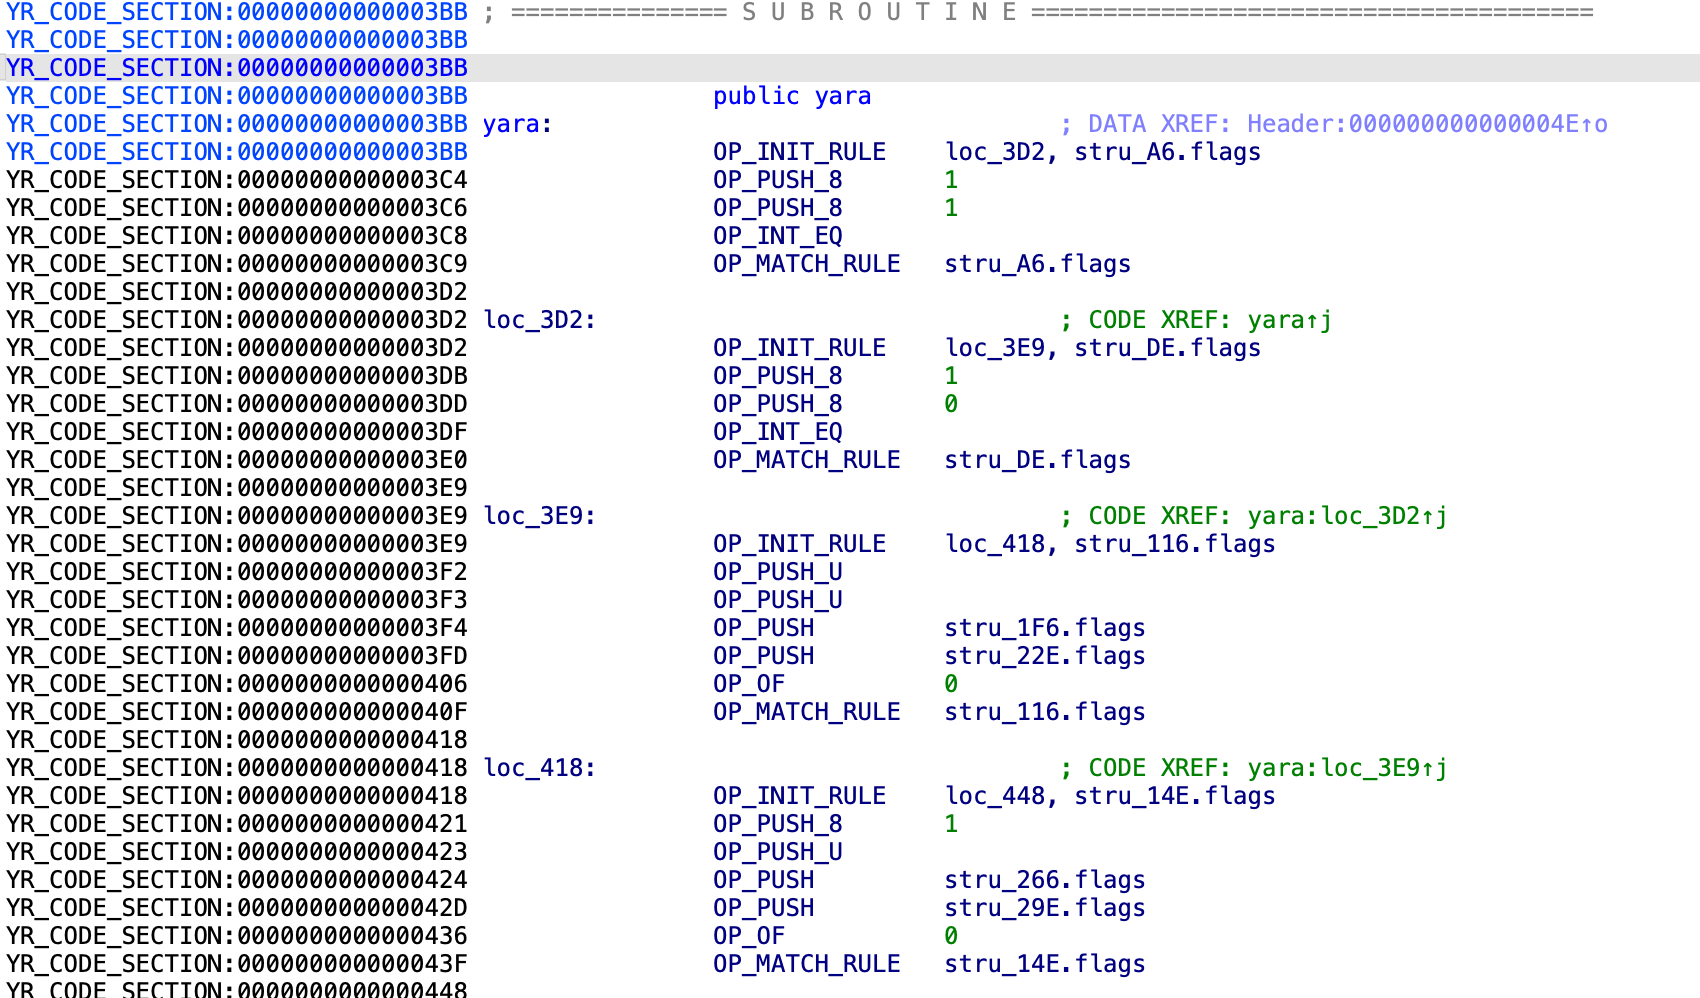 milankovo/yaravm
Этот репозиторий содержит процессор IDA для загрузки и дизассемблирования скомпилированных правил yara.
 dr4k0nia/tooling-playground
Коллекция небольших скриптов и инструментов для деобфускации и анализа вредоносных программ.
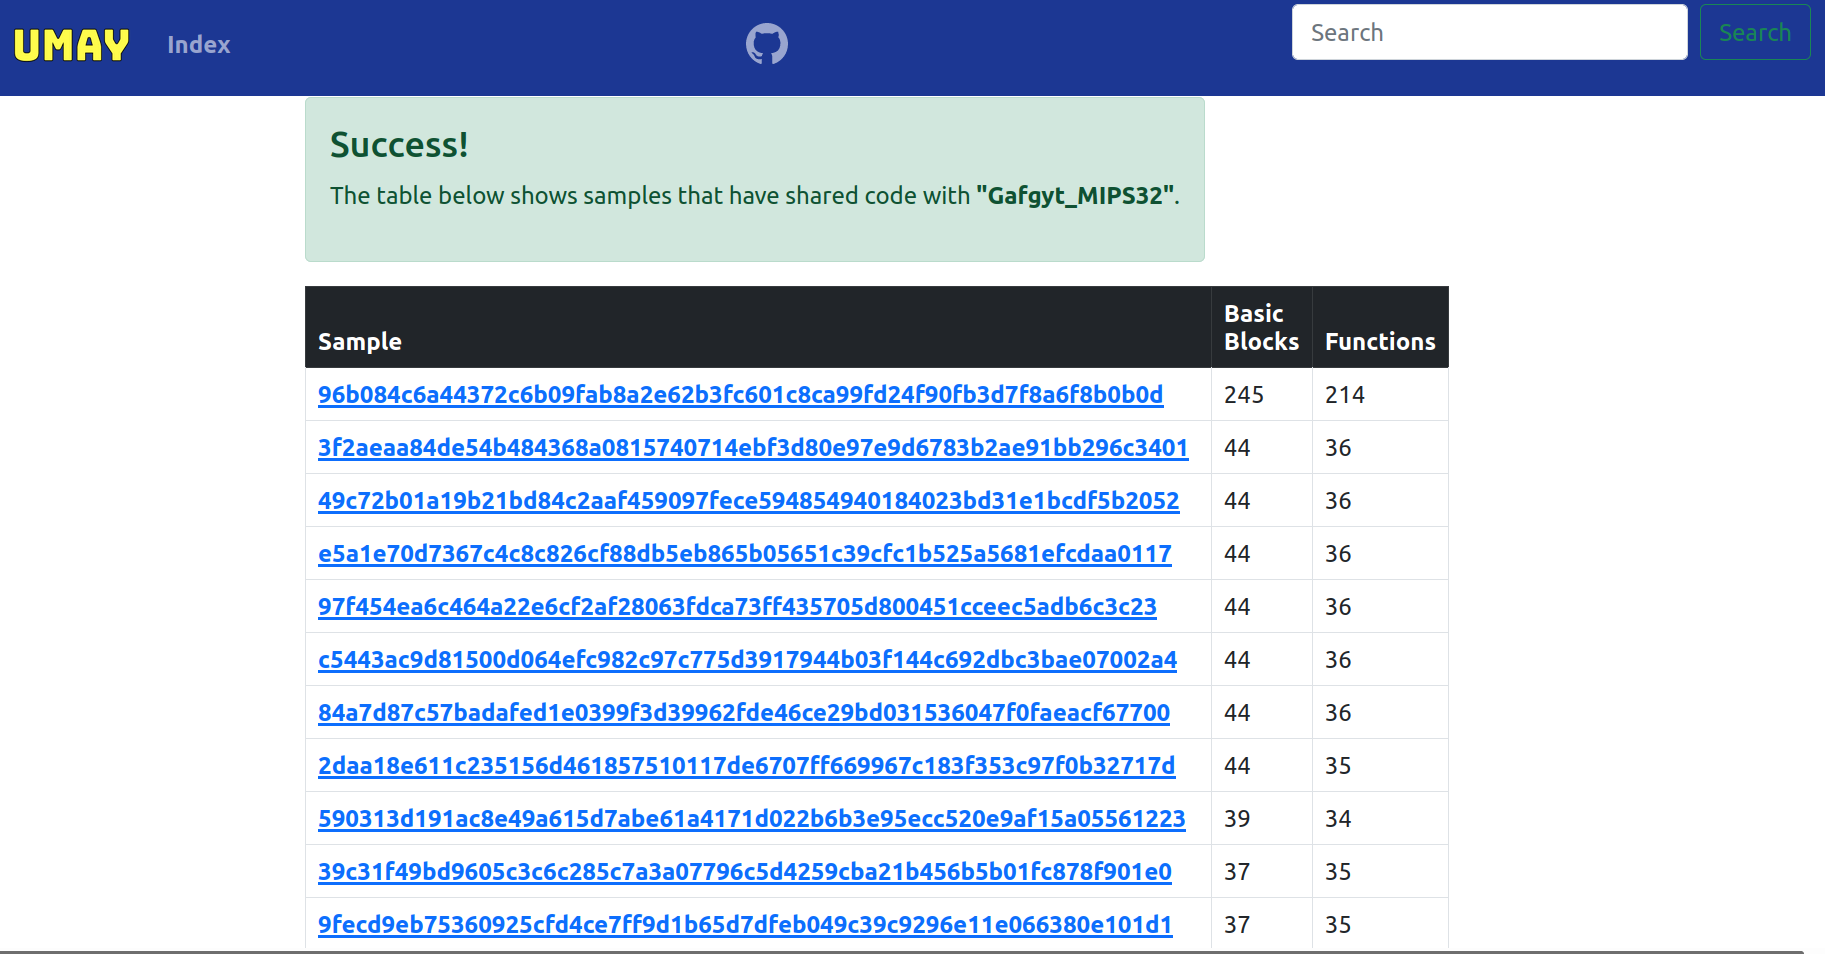 mucoze/umay
Платформа анализа сходства вредоносных программ для IoT
 rakosn1cek/oversight
Лёгкий аудитор безопасности и песочница для shell-скриптов. Oversight сочетает движок статического анализа (Rust) с динамическим принуждением (Linux…
 iilegacyyii/exportdumper
Небольшой инструмент, который я сделал для дампа таблицы экспорта PE-файлов. Основной сценарий использования предполагался в рамках DLL-проксирования.
 raoufmaklouf/jsecret
Быстрый статический сканер на Go для обнаружения конфиденциальных данных (ключи API, токены, пароли) в JavaScript-файлах и исходном коде с…
 akatorich/kernelflirt
Отладчик уровня ядра Windows с интерфейсом в стиле OllyDbg/IDA, программными и аппаратными точками останова, символами PDB, декомпилятором и 17…
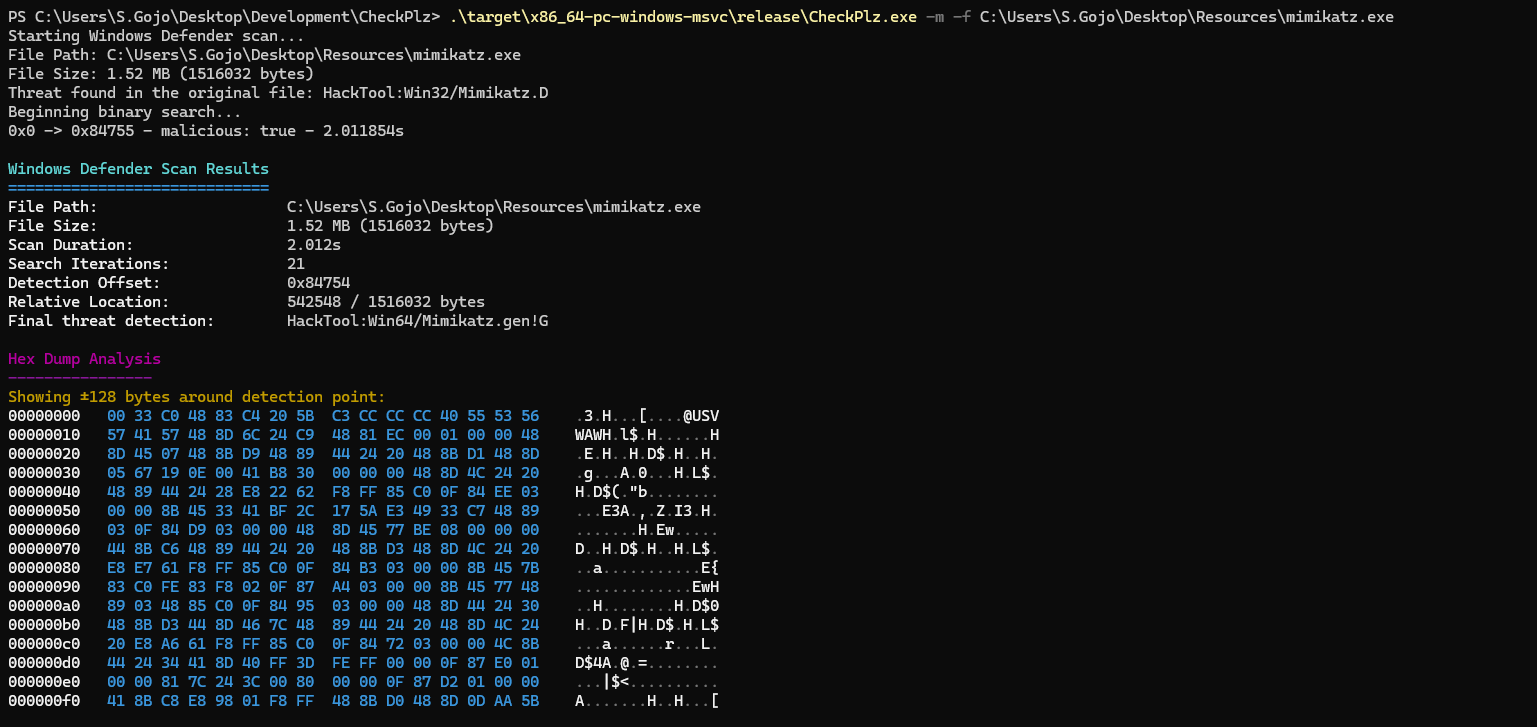 blacksnufkin/checkplz
Сканируйте файлы на предмет потенциальных угроз, используя AMSI (Antimalware Scan Interface) и Windows Defender. За счет изоляции вредоносного…
 reverserid/jurig
полностью автономный ИИ-агент для обратного проектирования








