
 #1
Инструменты для имитации атак, основанных на человеческом факторе (фишинг, предтекстинг, приманка) и тестирования человеческих факторов в безопасности.
Рекомендация Kitploit
 spiralbl0ck/ios-safari-mallicous-extension-example
Пример того, как внедрить (в настоящее время в работе) keylogger js через расширение Safari (эта часть готова)
 gar-re/cve-2022-27438
Эксплойт-доказательство концепции для CVE-2022-27438, демонстрирующий удаленное выполнение кода через поддельный сервер обновлений в Advanced…
 spiralbl0ck/w0ntseeme
простой кейлоггер на python
 b0marek/cve-2023-4549
Репозиторий для уязвимости CVE-2023-4549.
 k9-modz/cve-2023-38873-g1
Доказательство концепции, демонстрирующее уязвимость Clickjacking на веб-сайте G1, с вредоносным наложением iframe и всплывающим окном социальной…
 gabrieledattile/cve-2025-23040
Эксплойт типа proof-of-concept для CVE-2025-23040, демонстрирующий кражу учётных данных из GitHub Desktop (< 3.4.12) через вредоносные URL-адреса для…
 shellkraft/cve-2025-3568
В Krayin CRM версии <=2.1.0 обнаружена уязвимость безопасности, которая позволяет пользователю с низкими привилегиями повысить свои привилегии,…
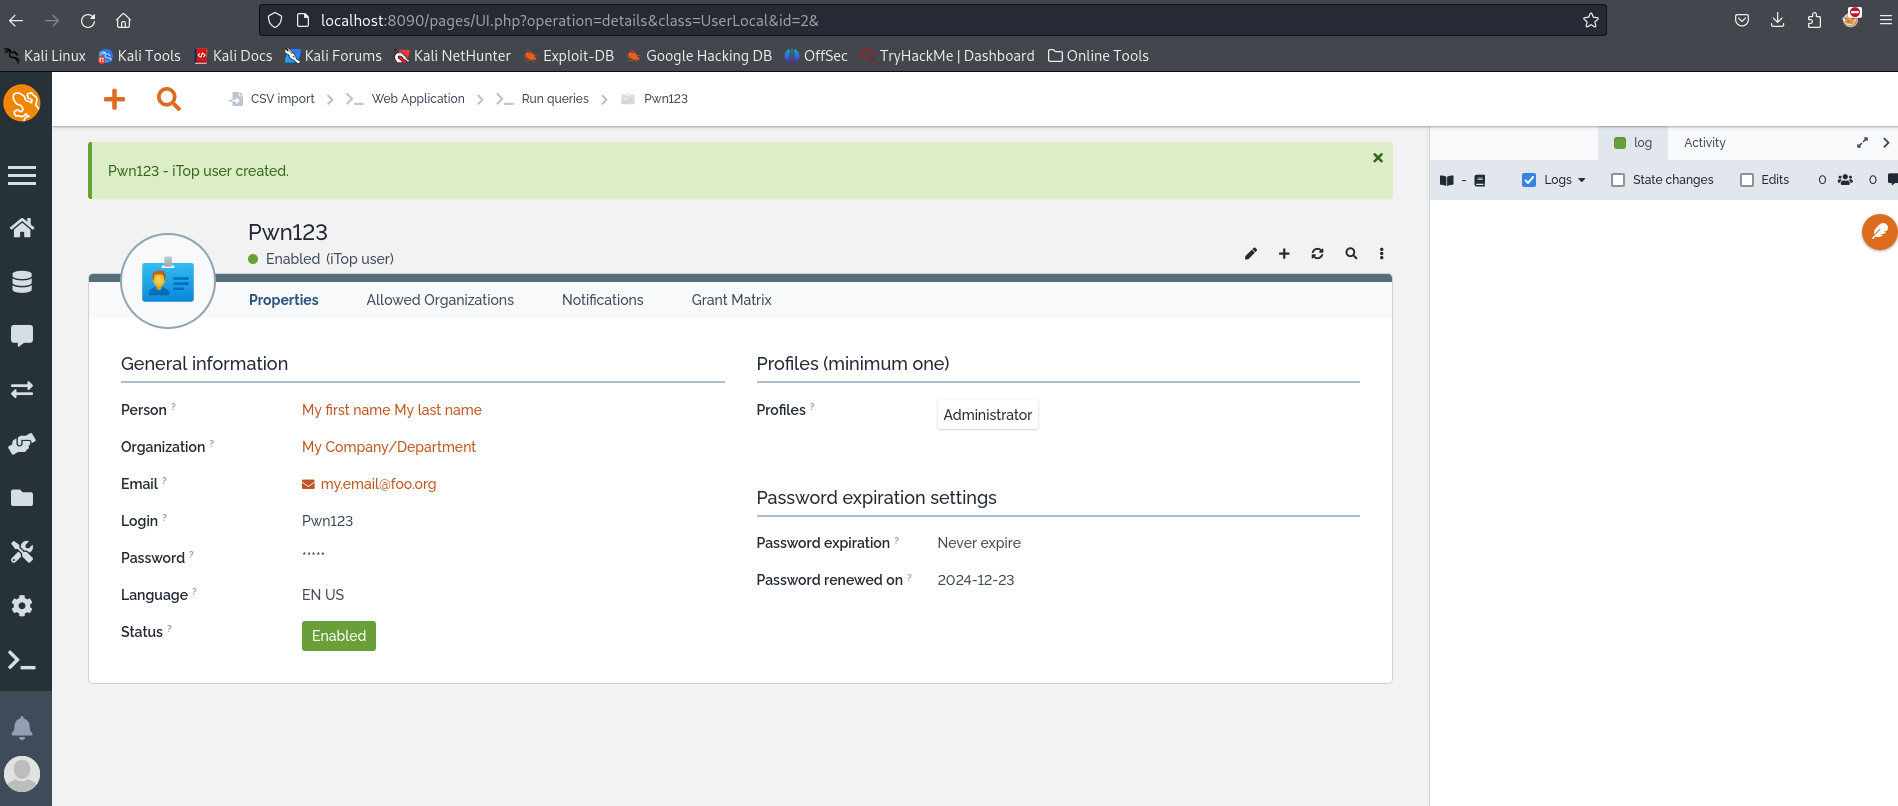 harshit-mashru/itop-cves-exploit
Этот репозиторий содержит эксплойты для iTOP CVE-2024-52002, 52000, 31998, 31448, которые используют цепочку CSRF+XSS для получения RCE.
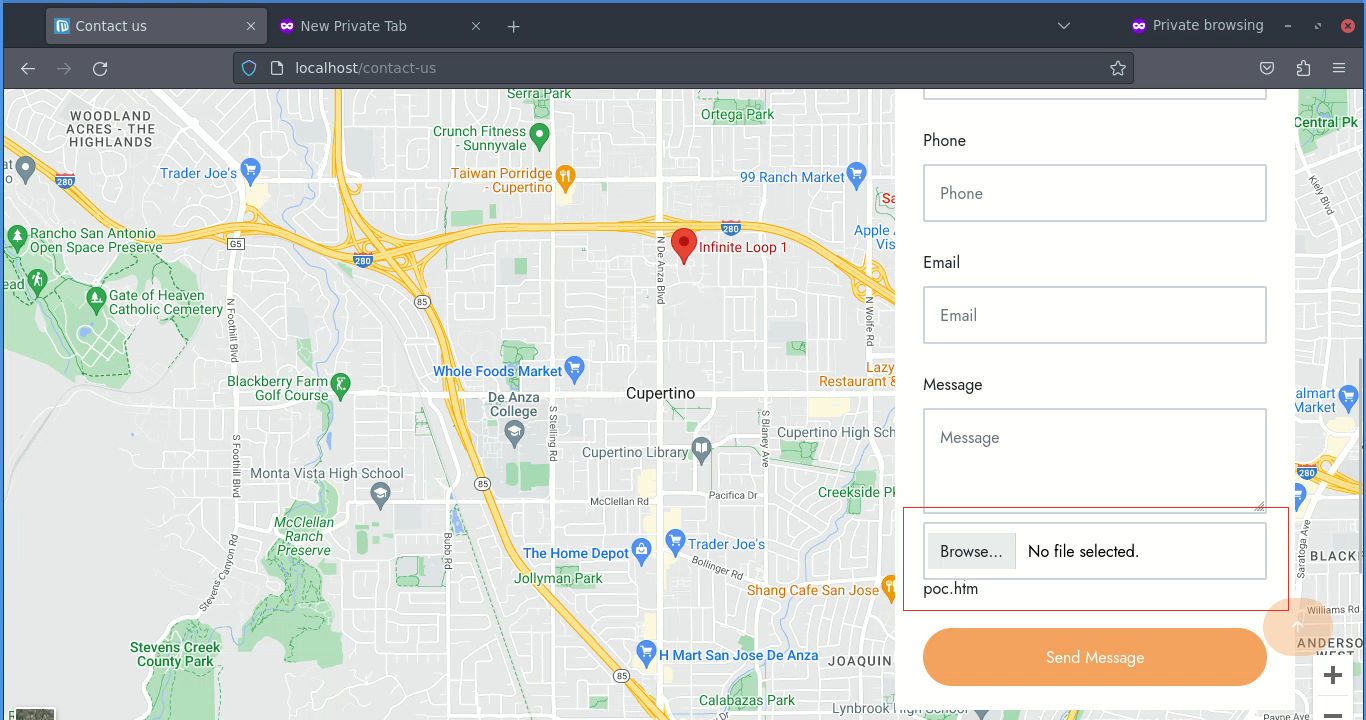 cyber-wo0dy/cve-2023-49052
Microweber версии 2.0.4 уязвим к "Загрузке вредоносных файлов"
 mbadanoiu/cve-2020-13965
CVE-2020-13965: Межсайтовый скриптинг через вредоносное XML-вложение в Roundcube Webmail
 echo-devim/cve-2022-48429_poc
Эксплойт-доказательство концепции для CVE-2022-48429, хранимой уязвимости межсайтового скриптинга в панелях управления JetBrains YouTrack,…
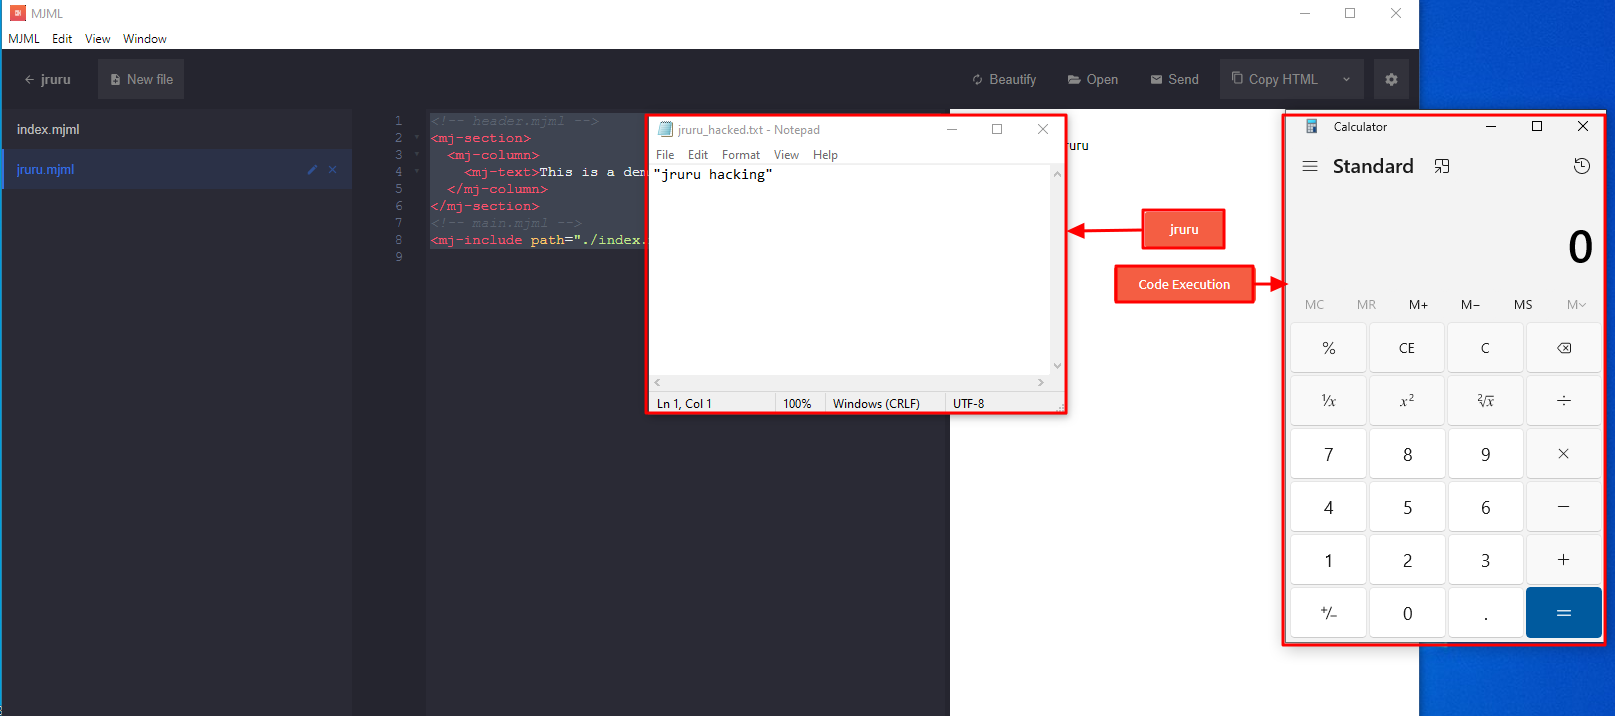 eqstlab/cve-2024-25293
Эксплойт RCE для mjml-app v3.0.4 и 3.1.0-beta
 mnqazi/cve-2023-33977
Читайте больше на Medium
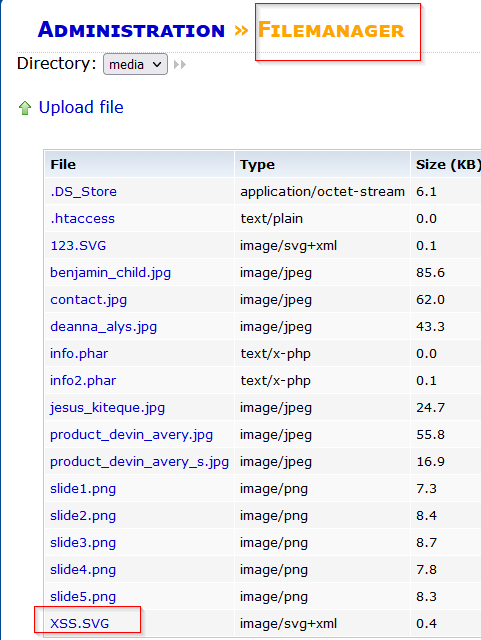 sromanhu/cve-2023-44767_ritecms-file-upload--xss---filemanager
RiteCMS 3.0 подвержен уязвимости File Upload - XSS, позволяющей злоумышленникам загружать PDF-файл со скрытым XSS, который при выполнении запускает…
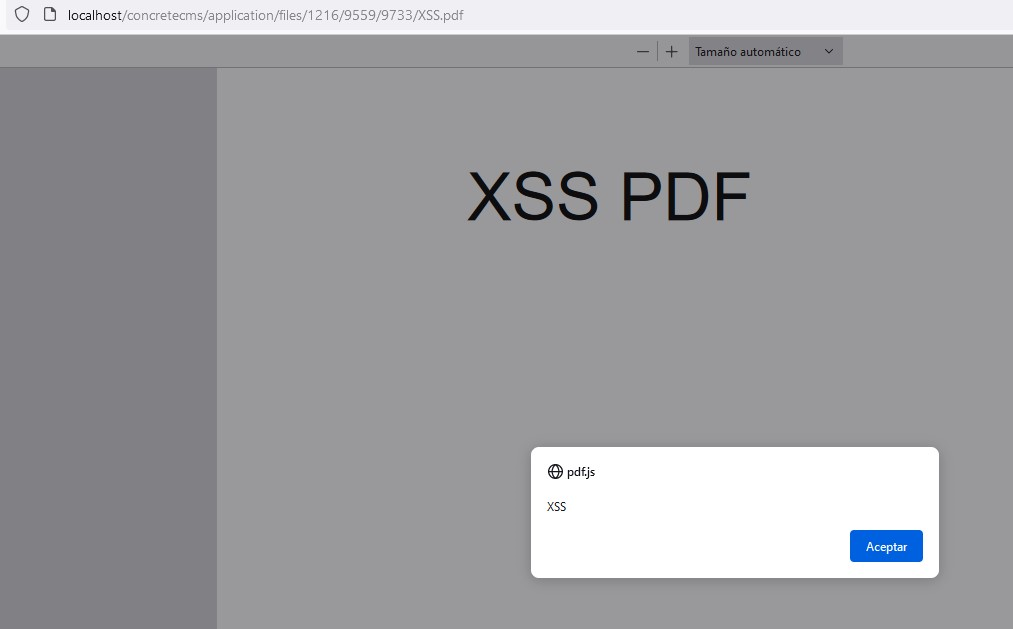 sromanhu/cve-2023-44763_concretecms-arbitrary-file-upload-thumbnail
ConcreteCMS v.9.2.1 подвержен уязвимости произвольной загрузки файлов, приводящей к хранимому межсайтовому скриптингу (XSS).
 b0marek/cve-2023-4279
Репозиторий для уязвимости CVE-2023-4279.
 abdurahmon3236/cve-2024-6529
Доказательные скрипты, демонстрирующие отражённый XSS в плагине Ultimate Classified Listings для WordPress и кражу cookie администратора с помощью…
 leocottret/cve-2024-30956
(DOM-based XSS) Уязвимость внедрения HTML в TOWeb v.12.05 и ранее позволяет атакующему внедрять HTML/JS-код через компонент _message.html.








