
 #1
Инструменты для создания и манипулирования низкоуровневым кодом, выполняемым после успешной эксплуатации.
Рекомендация Kitploit

 capt-meelo/lazzzy
Загрузчик shellcode, демонстрирующий множество техник выполнения, включая прямые системные вызовы, обход IAT, зашифрованные полезные нагрузки,…
 plackyhacker/shellcode-encryptor
Простой шифратор/дешифратор/исполнитель shell-кода для обхода антивирусов.
 mwemuorg/mwemu
Эмулятор аппаратного обеспечения x86 и симулятор процессов Windows на чистом Rust для анализа вредоносного ПО, эмуляции шелл-кода и распаковки…

 bw3ll/sharem
SHAREM — это фреймворк для анализа шеллкода, способный эмулировать более 45 000 WinAPI и практически все системные вызовы Windows. Он также содержит…
 machine1337/gmailc2
Полностью необнаруживаемый C2-сервер, который связывается через Google SMTP для обхода антивирусных защит и сетевых ограничений.
 4ndr34z/shells
Скрипт для генерации revshells
 plackyhacker/shellcode-injection-techniques
Реализации на C# методов внедрения шеллкода, включая классическое внедрение, перехват потока, опустошение процесса и атомную бомбардировку, с…
 chvancooten/nimpackt-v1
Упаковщик ассемблерного кода и загрузчик шеллкода на основе Nim для opsec и профита
 wra7h/flavortown
Различные способы выполнения шеллкода
 sh4hin/gopurple
Еще один загрузчик шеллкода, содержащий различные техники для оценки возможностей обнаружения решений безопасности конечных точек.
 peterferrie/win-exec-calc-shellcode
Небольшой shellcode для Windows без нулевых байтов, выполняющий calc.exe (x86/x64, все ОС/SP)

 exploit-database/exploitdb
exploitdb // Официальный репозиторий Exploit-Database
 smaash/quasibot
Комплексный менеджер веб-шеллов, квази-HTTP ботнет.
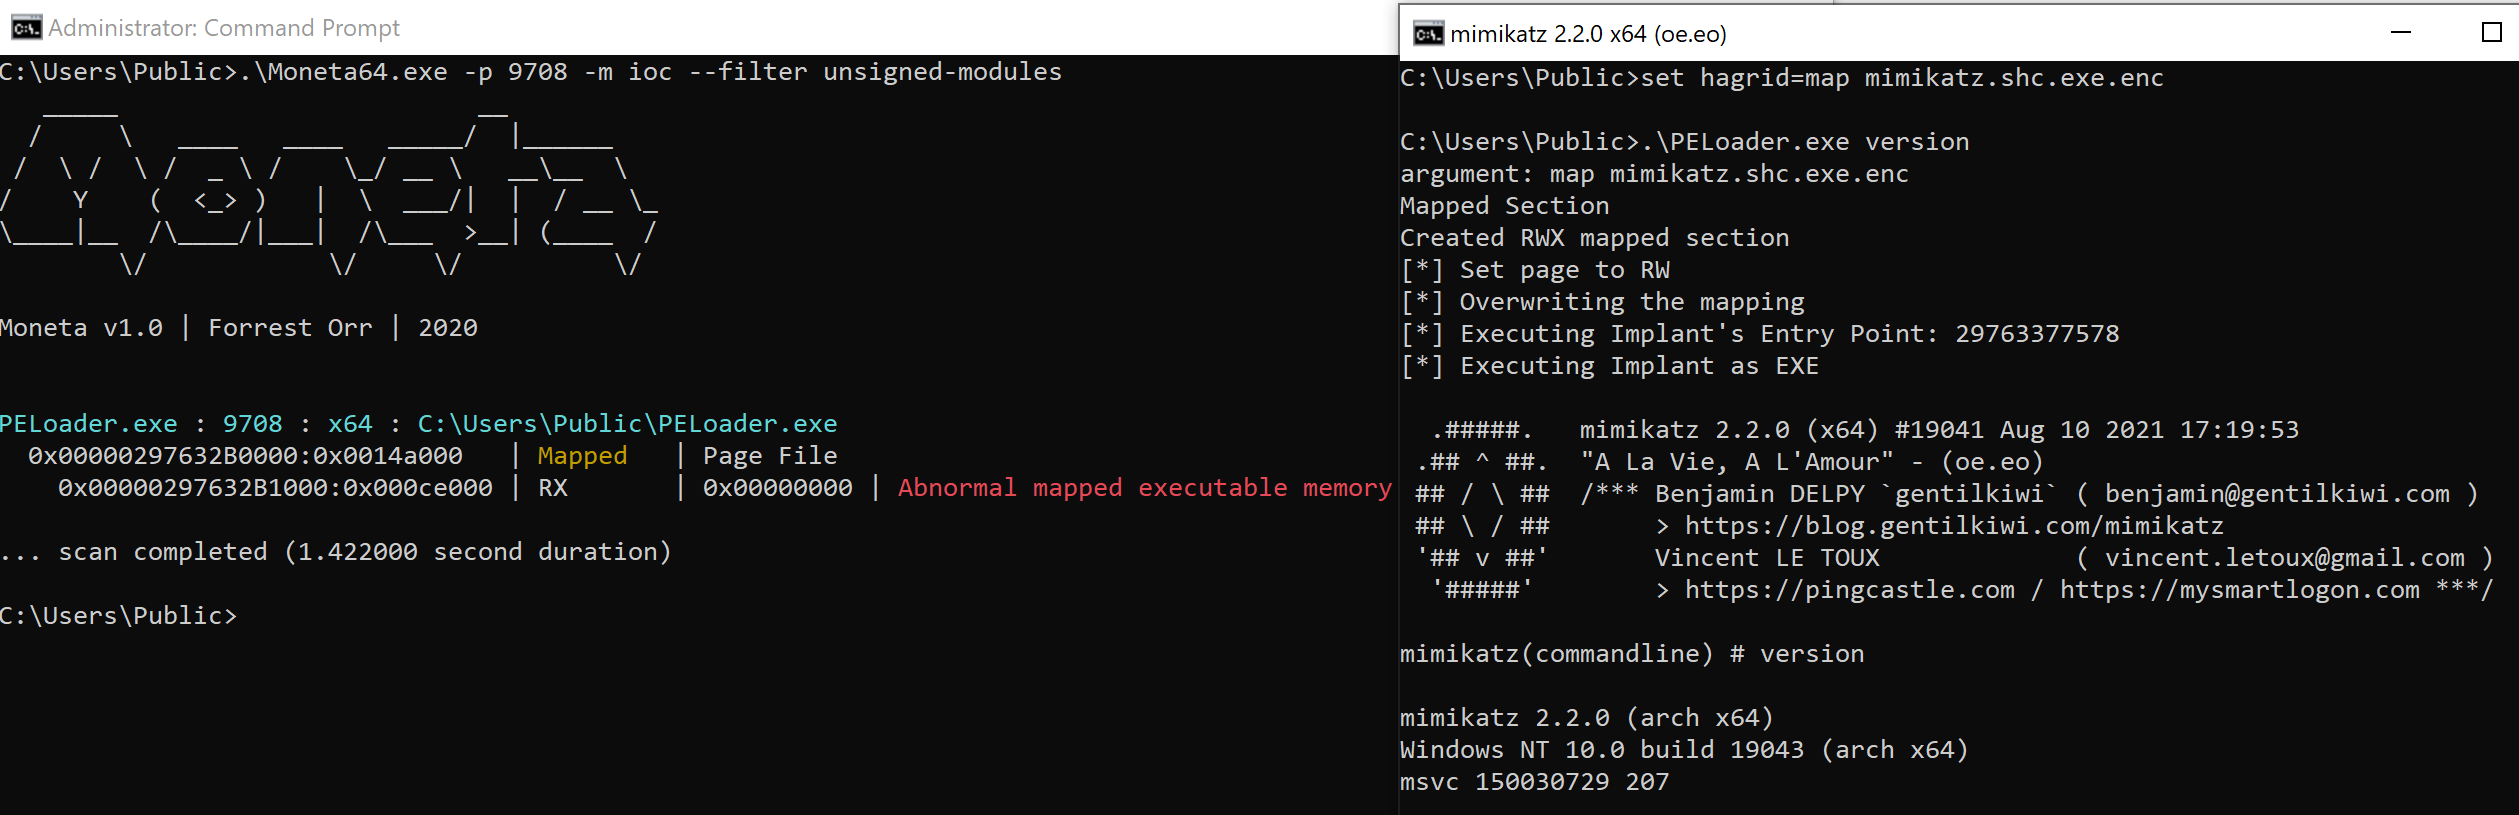 hagrid29/peloader
PE loader с различными техниками инъекции shellcode
 sslab-gatech/pwn2own2020
Компрометация ядра macOS через Safari путем объединения шести уязвимостей
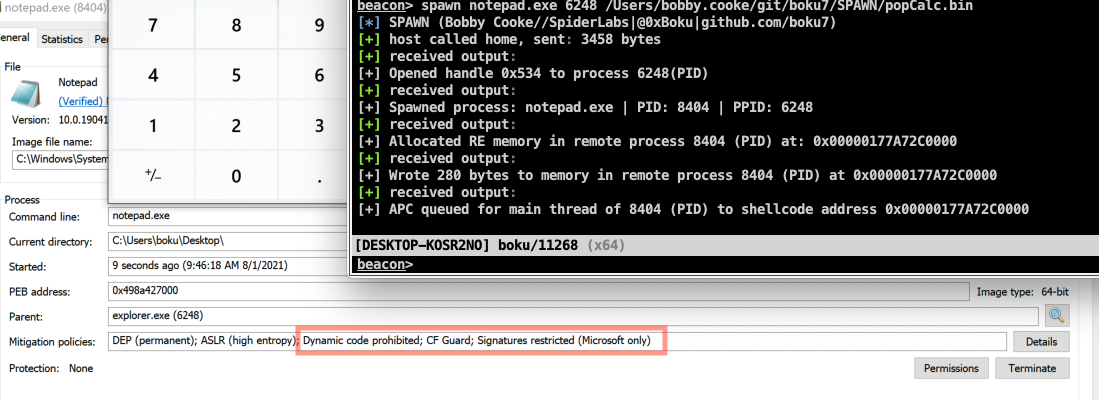 boku7/spawn
Cobalt Strike BOF, который запускает процесс-жертву, внедряет в него shellcode и выполняет полезную нагрузку. Создан для обхода EDR/пользовательских…
 mythicagents/medusa
Кроссплатформенный C2-агент для Mythic с динамической загрузкой функций, SOCKS5-прокси, файловыми операциями, внедрением шеллкода и модулями…








