
 #1
Инструменты для создания и манипулирования низкоуровневым кодом, выполняемым после успешной эксплуатации.
Рекомендация Kitploit

 algo7/bluekeep_cve-2019-0708_poc_to_exploit
Попытка портировать PoC BlueKeep от @Ekultek в реальные эксплойты
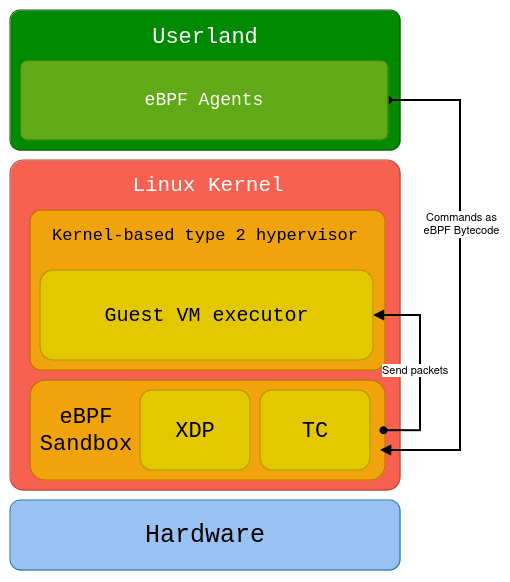 shard77/blackpill
Руткит для ядра Linux на Rust, использующий собственный гипервизор 2-го типа, а также программы eBPF XDP и TC.
 egebalci/egesploit
EGESPLOIT — это библиотека на Go для разработки вредоносного ПО.
 coldzer0/cmulator
Cmulator — это (x86 - x64) скриптуемая песочница-эмулятор для реверс-инжиниринга шеллкода и PE-бинарников. Основана на Unicorn, Zydis Engine и…
 optiv/dent
Фреймворк для создания обходов на основе COM, использующий уязвимости в сенсорах Microsoft WDAPT.
 joxeankoret/cve-2017-7494
Удалённый root-эксплойт для уязвимости SAMBA CVE-2017-7494
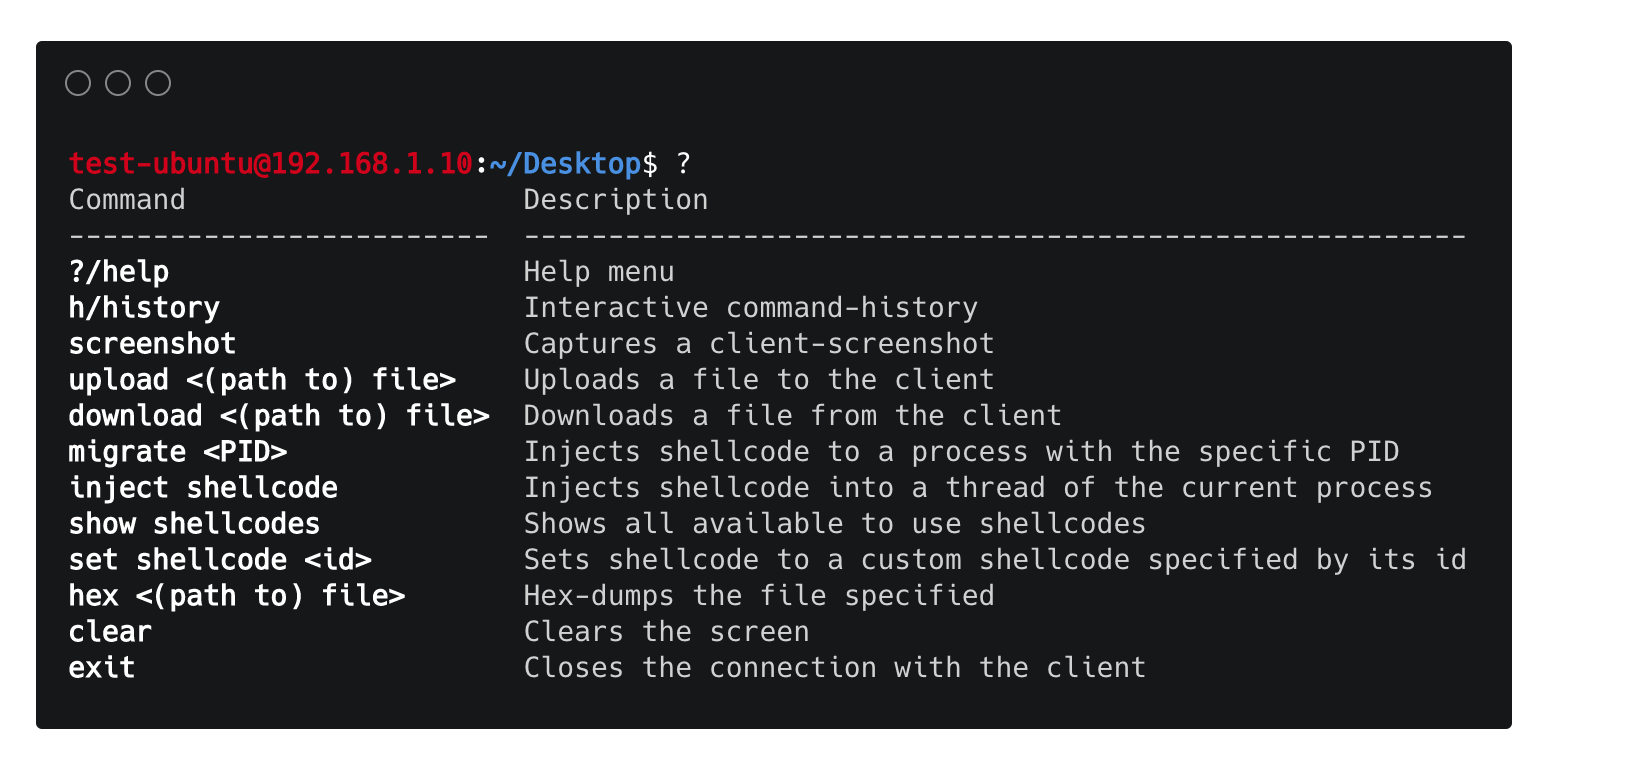 chrispetrou/hrshell
HRShell — это HTTPS/HTTP reverse shell, созданный на базе flask. Это продвинутый C2-сервер с множеством функций и возможностей.
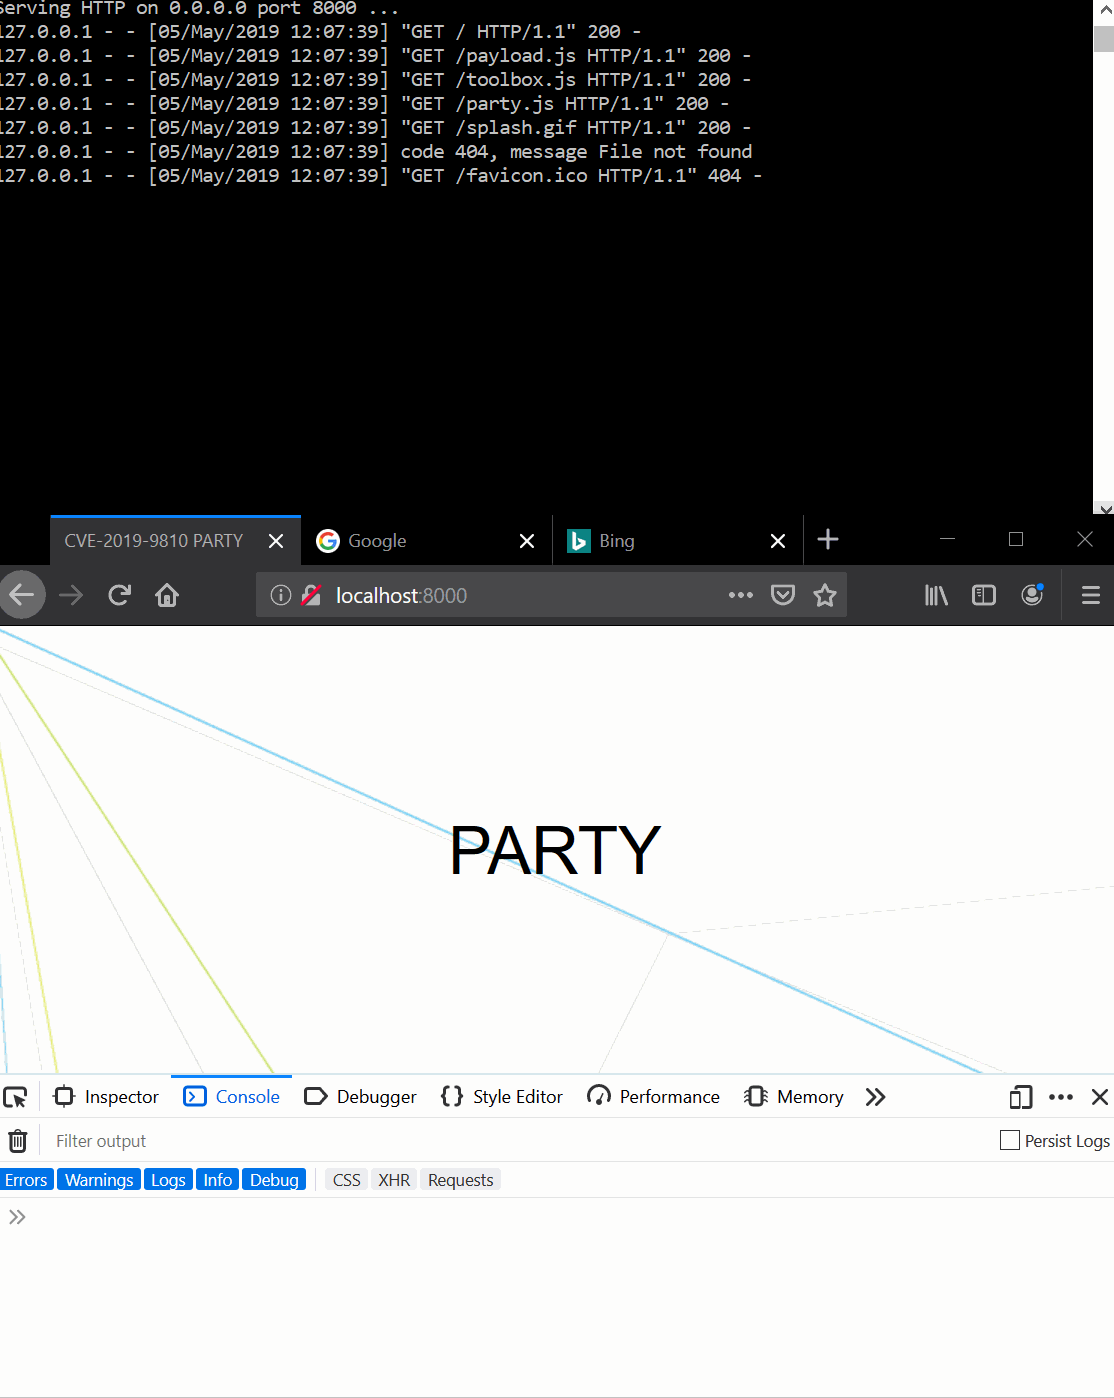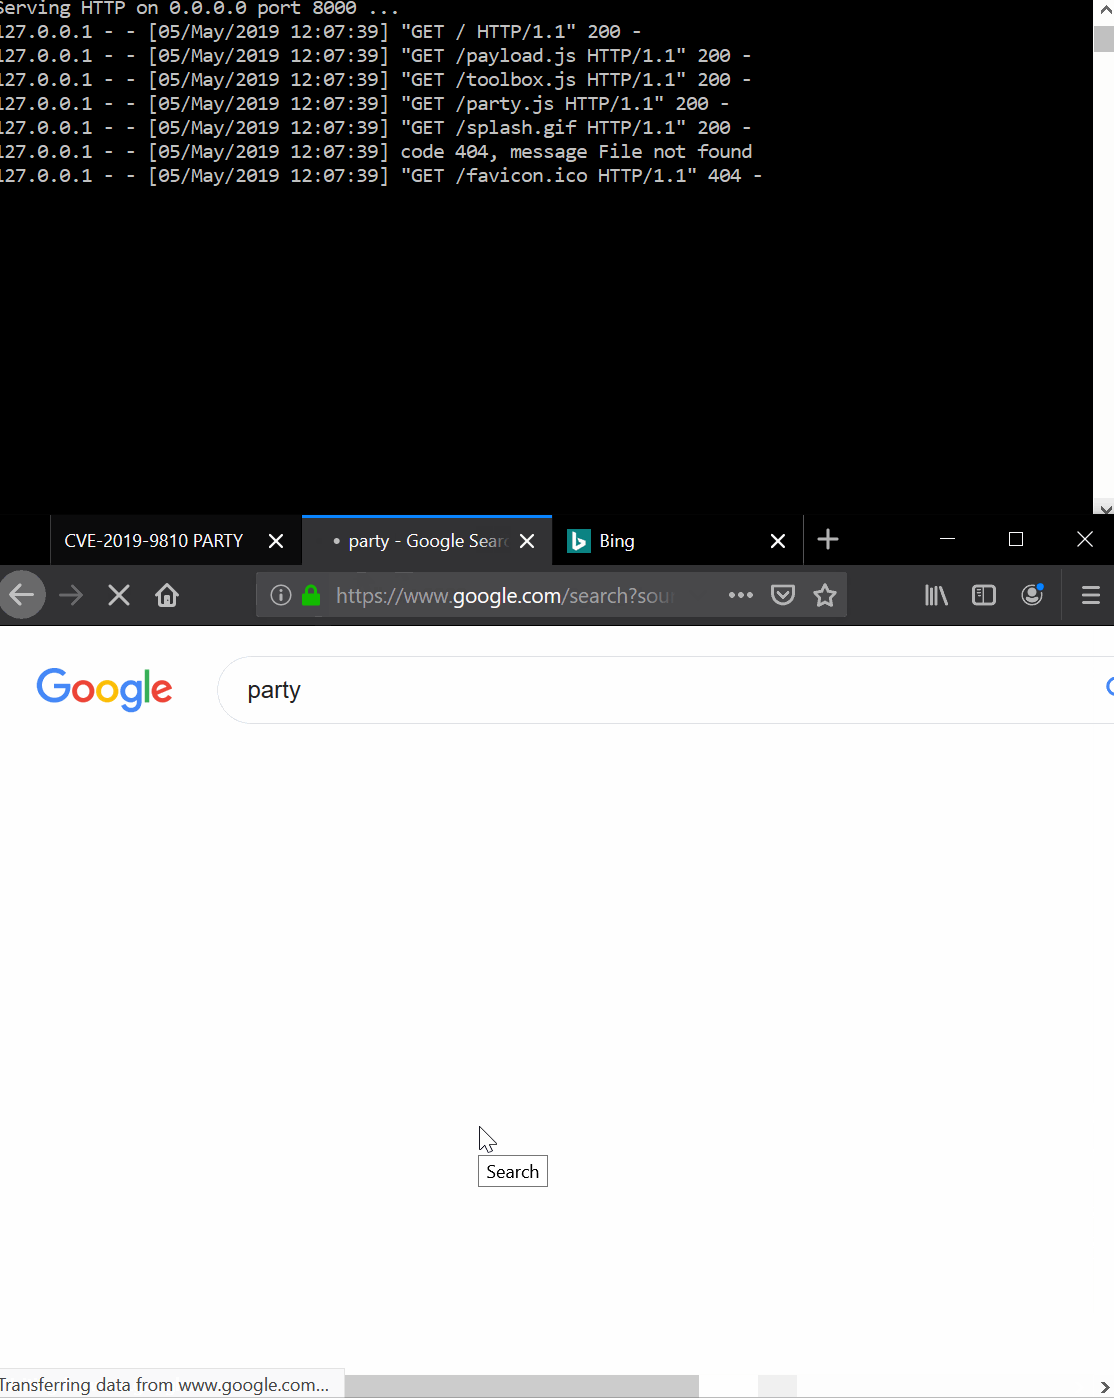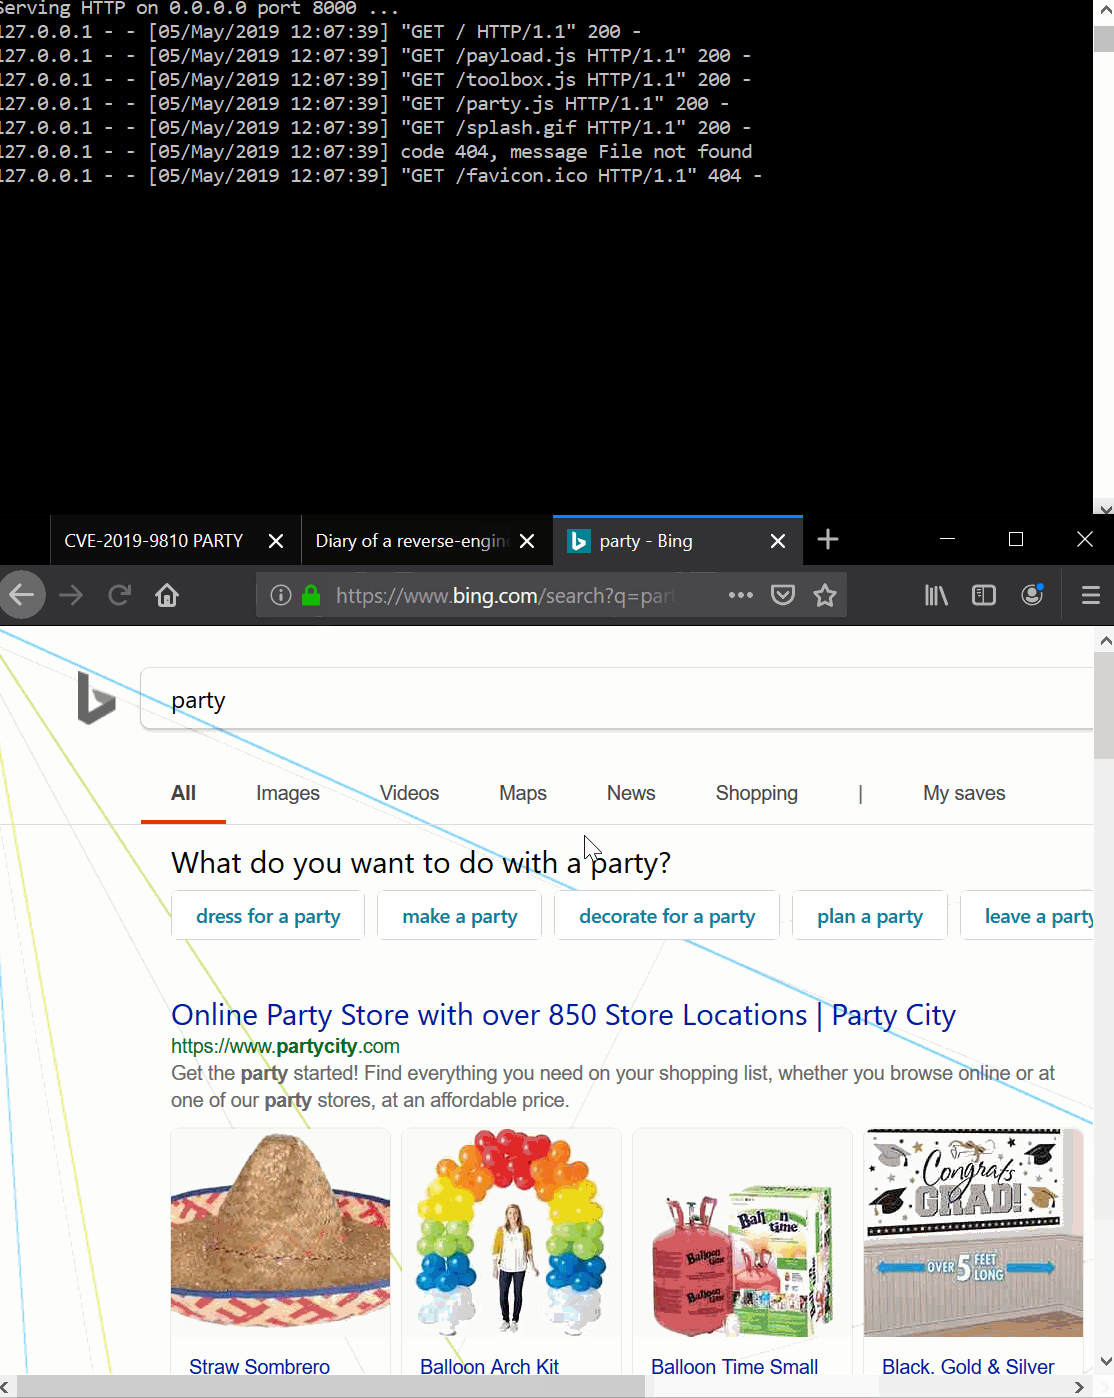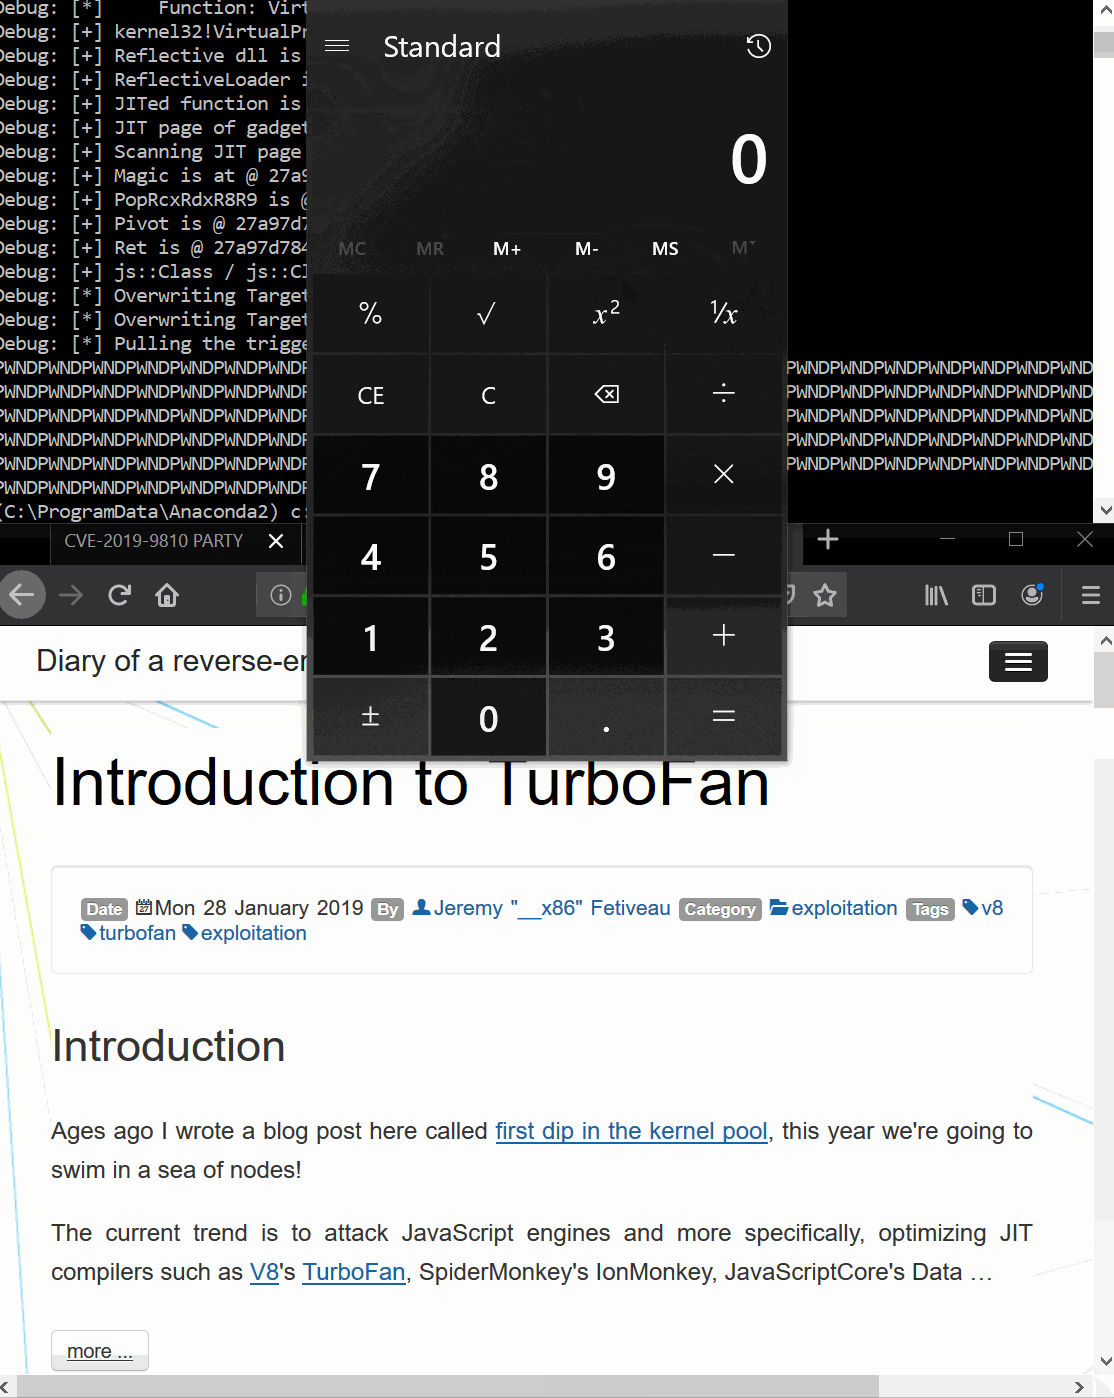 0vercl0k/cve-2019-9810
Эксплойт для CVE-2019-9810 Firefox на Windows 64-bit.
 zerx0r/dvenom
🐍 Double Venom (DVenom) — это инструмент, который предоставляет обёртку шифрования и загрузчик для вашего шеллкода.
 hfiref0x/stryker
Многоцелевой инструмент для подтверждения концепции на основе CPU-Z CVE-2017-15303
 e3prom/bst
Binary String Toolkit (BST). Быстро и легко конвертируйте бинарные строки для всех ваших задач по разработке эксплойтов. 😎
 markoarmitage/metasploit-framework
app превращать nil-значения public и private в пустые строки 3 месяца назад config Использовать bundler/setup для более мягкой обработки ошибок,…

 st9007a/cve-2019-12735
Демо для cve-2019-12735








