
 #1
Инструменты сканирования API-ключей, обнаружения утечек учетных данных и управления секретами.
Рекомендация Kitploit

 mongodb/kingfisher
Обнаружение секретов + проверка в реальном времени. Оценка масштаба компрометации. Быстрый отзыв. Используйте CLI или встраивайте в Rust и Python.
 matijamiki/ranwhat
Flight recorder and secret scanner for AI coding agents. Reads what Claude Code, Codex, Gemini CLI and 17 more ran, and flags risky actions and…
 getsops/sops
Простой и гибкий инструмент для управления секретами
 openbreach/canop
Статический анализатор CLI, который сканирует сгенерированный ИИ код на наличие уязвимостей, таких как SQL-инъекции, небезопасная рефлексия и жёстко…
 anchore/grype
Сканер уязвимостей для образов контейнеров и файловых систем
 ossf/scorecard
OpenSSF Scorecard - Метрики безопасности для открытого исходного кода
 dmdhrumilmistry/security-harness
Многоагентная среда статического анализа безопасности приложений для ИИ-агентов программирования: картографирует кодовые базы, ищет классы…
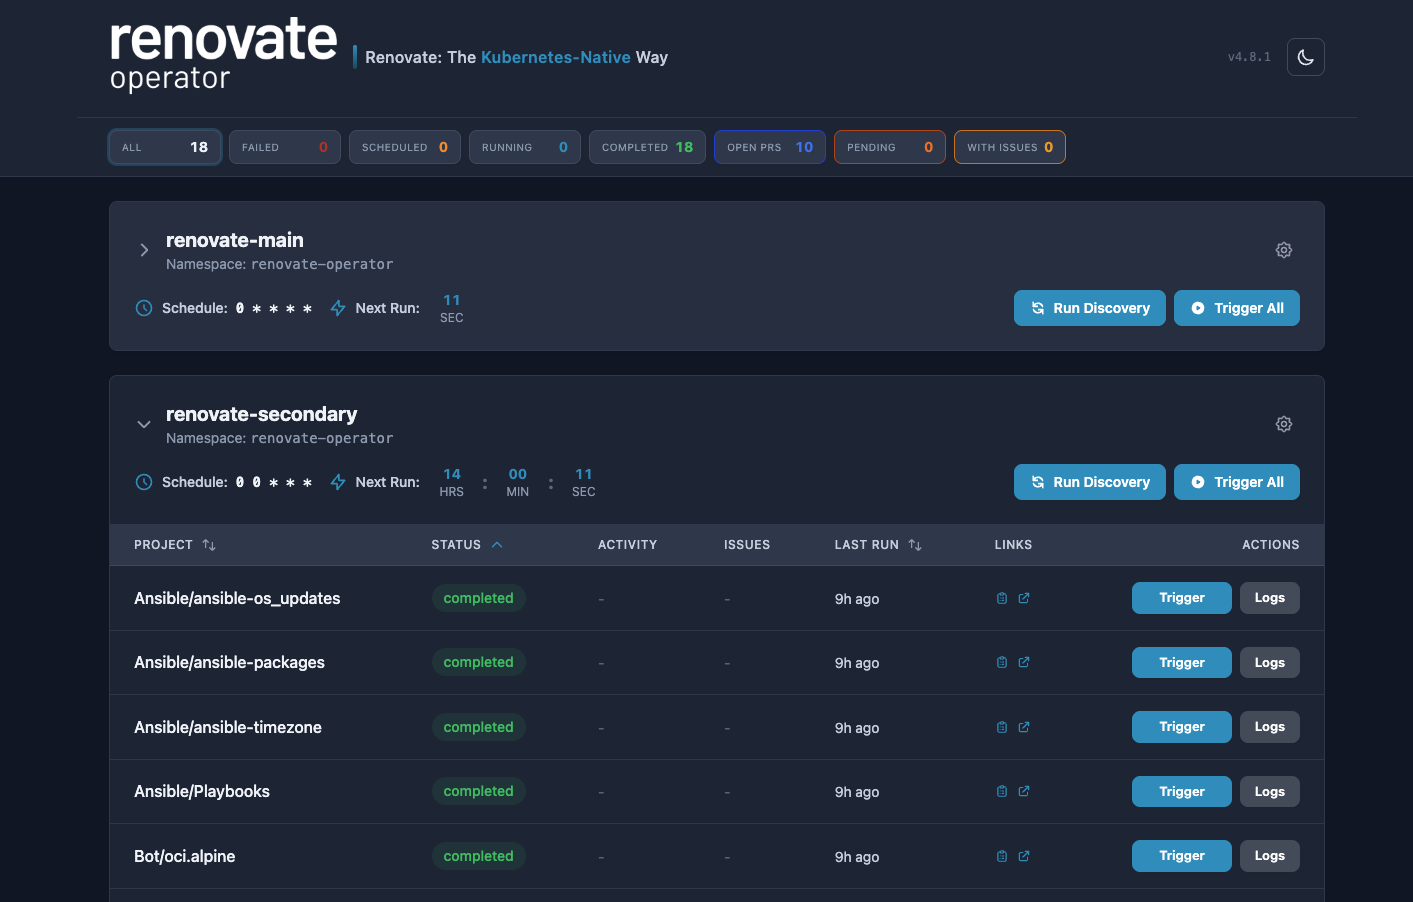 mogenius/renovate-operator
Оператор для оптимизации выполнений Renovate в Kubernetes
 xddxdd/nixos-config
Конфигурация NixOS Lan Tian
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 fabriziosalmi/tanstack-compromise-checker
Скрипт оболочки для обнаружения индикаторов атаки на цепочку поставок TanStack npm (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 msaad00/agent-bom
Open security scanner and self-hosted control plane for AI, MCP, and cloud. One evidence model — run scans in your environment, centralize findings,…
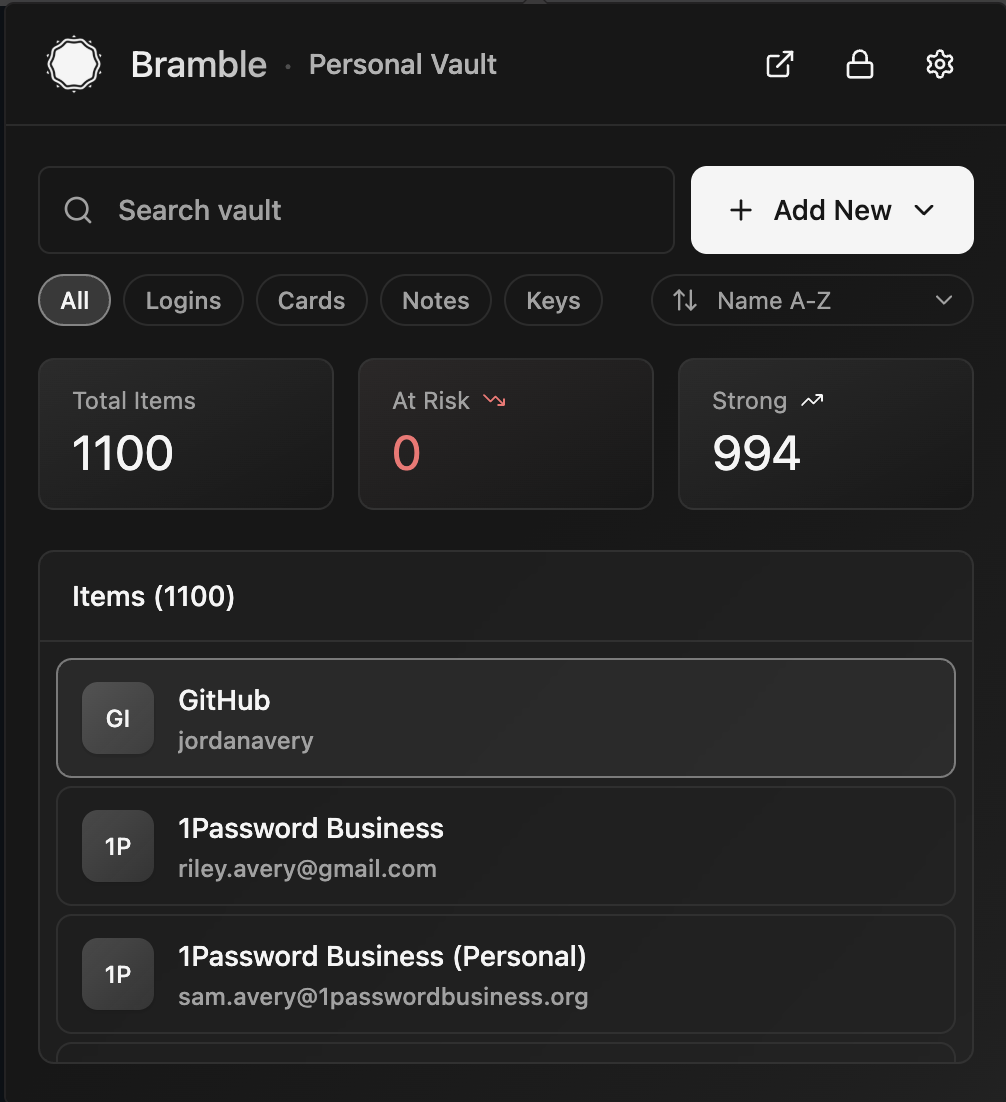 flythenimbus/bramble
Local-first password manager with direct device-to-device sync
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 ntanwir10/guardscan
100% Бесплатно и с открытым исходным кодом • Сканирование безопасности с приоритетом конфиденциальности и CLI для AI-ревью кода
 praetorian-inc/trajan
Мультиплатформенный инструмент для обнаружения уязвимостей CI/CD и автоматизации атак, предназначенный для выявления уязвимостей в конфигурациях…
 node9-ai/node9-proxy
Контроль доступа для ИИ-агентов. Задайте, что разрешено делать Claude Code, Codex, Gemini, Cursor и любому MCP-серверу, проверяйте рискованные…
 cynative/cynative
ИИ-агент с доступом только на чтение, который опрашивает вашу облачную инфраструктуру, код и среду выполнения, чтобы выявлять неверные конфигурации,…








