
 #3
Фреймворки анализа RAT, сигнатур обнаружения, поведенческого анализа и исследований.
Рекомендация Kitploit

 fortra/impacket
Python-библиотека для манипуляции сетевыми протоколами низкого уровня, включающая реализации SMB, MSRPC, Kerberos и WMI с инструментами для атак на…
 rapid7/metasploit-framework
Фреймворк для эксплуатации с открытым исходным кодом, включающий модульные полезные нагрузки, кодировщик и вспомогательную систему для тестирования…
jm33-m0/emp3r0rСамовосстанавливающаяся Gossip Mesh C2 с поддержкой обнаружения пиров, кроссплатформенное выполнение BOF и скриптовые агенты.
 sshuttle/sshuttle
Прозрачный прокси-сервер, работающий как VPN для бедняков. Перенаправляет через SSH. Не требует прав администратора. Работает на Linux и MacOS.…
 grisuno/lazyown
Фреймворк для red team и многопользовательская C2-платформа с AI-агентами, гибкими имплантами, руткитами, фишинговым движком и 741 CLI-командой,…
 pennyw0rth/netexec
Фреймворк для постэксплуатации, предназначенный для автоматизированного тестирования сетевой аутентификации, сбора учетных данных и латерального…
 cyberuser-hash/cve-2026-44011-craft-rce-poc
Python proof-of-concept для CVE-2026-44011 в Craft CMS, эксплуатирующий аутентифицированное удалённое выполнение кода с выполнением команд и…
 langz337/cve-2026-63030
Python-инструмент для эксплуатации, объединяющий путаницу в REST batch-маршрутах CVE-2026-63030 с SQL-инъекцией CVE-2026-60137 для достижения…
 bishopfox/sliver
Фреймворк эмуляции противника
 shadowforge-cyber/cve-2026-65660-poc
Эксплойт внедрения кода через директиву Malicious Register
 nicocha30/ligolo-ng
Продвинутый, но простой инструмент для туннелирования/перемещения, использующий интерфейс TUN.
 adaptix-framework/adaptixc2
AdaptixC2 — это высокомодульный продвинутый набор инструментов для red team.
 digiprosec/microtrick
Автономный Python PoC, эксплуатирующий цепочку MikroTrick SSH (CVE-2026-86060, CVE-2026-67279) для получения неаутентифицированного полного…
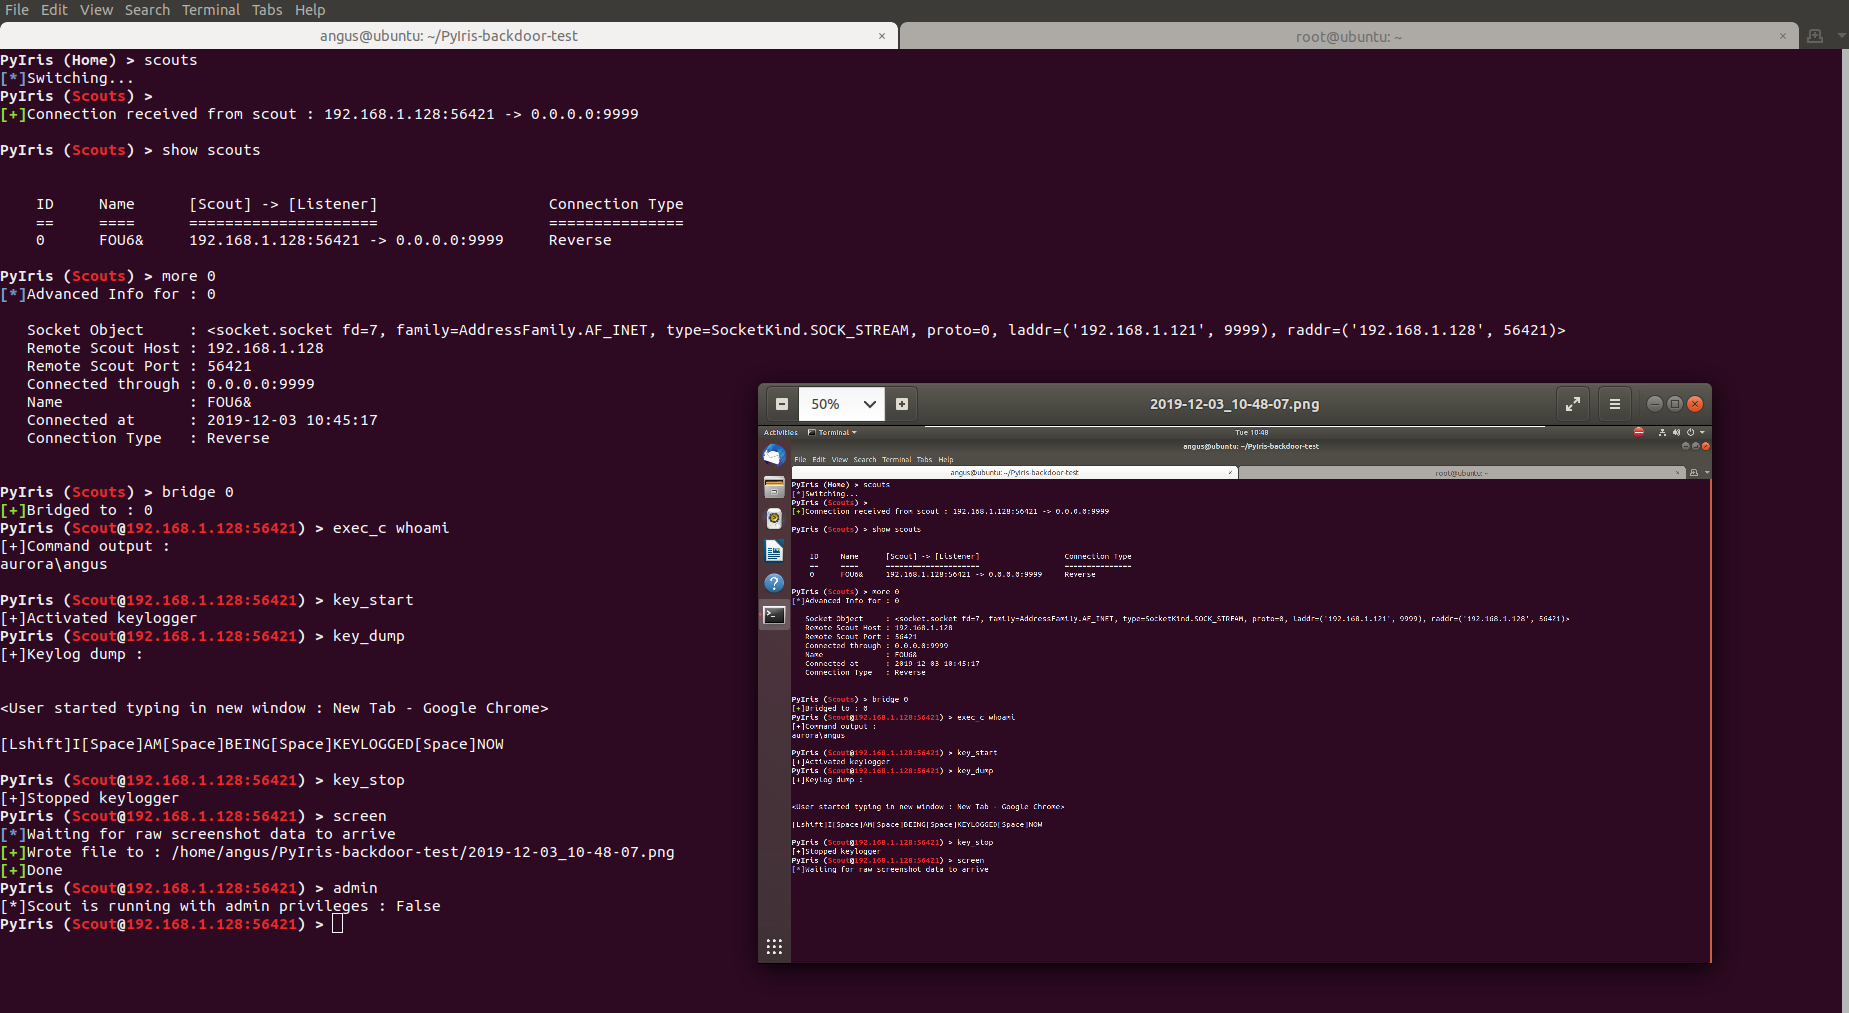 not-sekiun/pyiris
PyIris — это модульный троянский набор инструментов для удаленного доступа, написанный на Python и нацеленный на системы Windows и Linux.
 deadexpl0it/cve-2026-78006-poc
POC для CVE-2026-78006 The Events Calendar <= 6.17.4 — неаутентифицированная инъекция PHP-объектов с переходом к удалённому выполнению кода
 voidsecsoftwares/voidsyscall
Кроссплатформенный имплант и C2 на основе системных вызовов — прямые системные вызовы (Windows), необработанные системные вызовы (Linux), каналы…
 bc-security/empire
Empire — это фреймворк для пост-эксплуатации и эмуляции действий противника, который используется для оказания помощи Red Teams и специалистам по…




