
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit
 zblurx/impersonate-rs
Rusty Impersonate
 duhirsch/moveedr
Постоянно отключать EDRs как локальный администратор
 0xsch1zo/nullgate
Библиотека, упрощающая использование indirect syscalls. Довольно интересный обход AV/EDR в качестве PoC.
 forrest-orr/doublestar
Персонализированная/расширенная реконструкция цепочки эксплойтов APT Darkhotel «Double Star» с акцентом на Windows 8.1 и смешанная с некоторыми моими…
 malayke/cve-2023-33246_rocketmq_rce_exploit
CVE-2023-33246 RocketMQ RCE Обнаружение по версии и эксплойт
 jtripper/sslnuke
Прозрачный прокси, который расшифровывает SSL-трафик и выводит сообщения IRC.
 bc-security/ironsharppack
IronSharpPack — это репозиторий популярных C#-проектов, встроенных в скрипты IronPython, которые выполняют обход AMSI, а затем рефлексивно загружают…
 puzzlepeaches/log4jhorizon
Эксплуатация CVE-2021-44228 в VMWare Horizon для удалённого выполнения кода и не только.
 aleksamcode/preferred-network-list-sniffer
Инструмент разведки для захвата и отображения SSID из списка предпочтительных сетей устройства.
 sevagas/advanced_initial_access_in_2024_offensivex
Ресурсы, привязанные к моему докладу на OffensiveX в Афинах в июне 2024 года на тему «Breach the Gat, Advanced Initial Access in 2024»
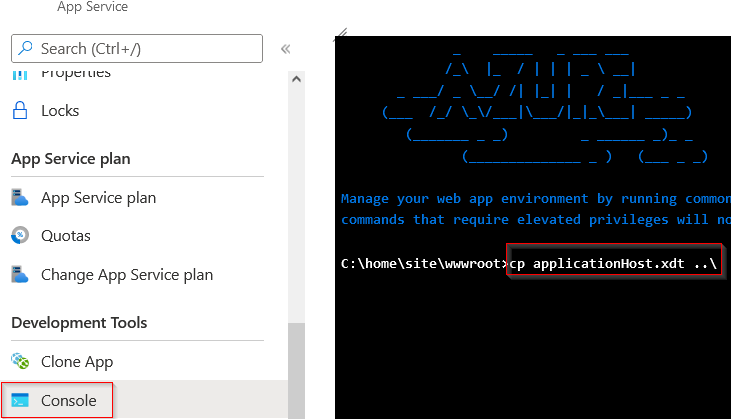 rvrsh3ll/azure-app-tools
Набор инструментов для использования с Azure Applications
 tw-d/wifi-pineapple-mk7_rest-client
Рабочий процесс взлома WiFi с использованием WiFi Pineapple Mark VII API
 malwaretech/uacelevator
Пассивное повышение привилегий UAC с помощью заражения DLL
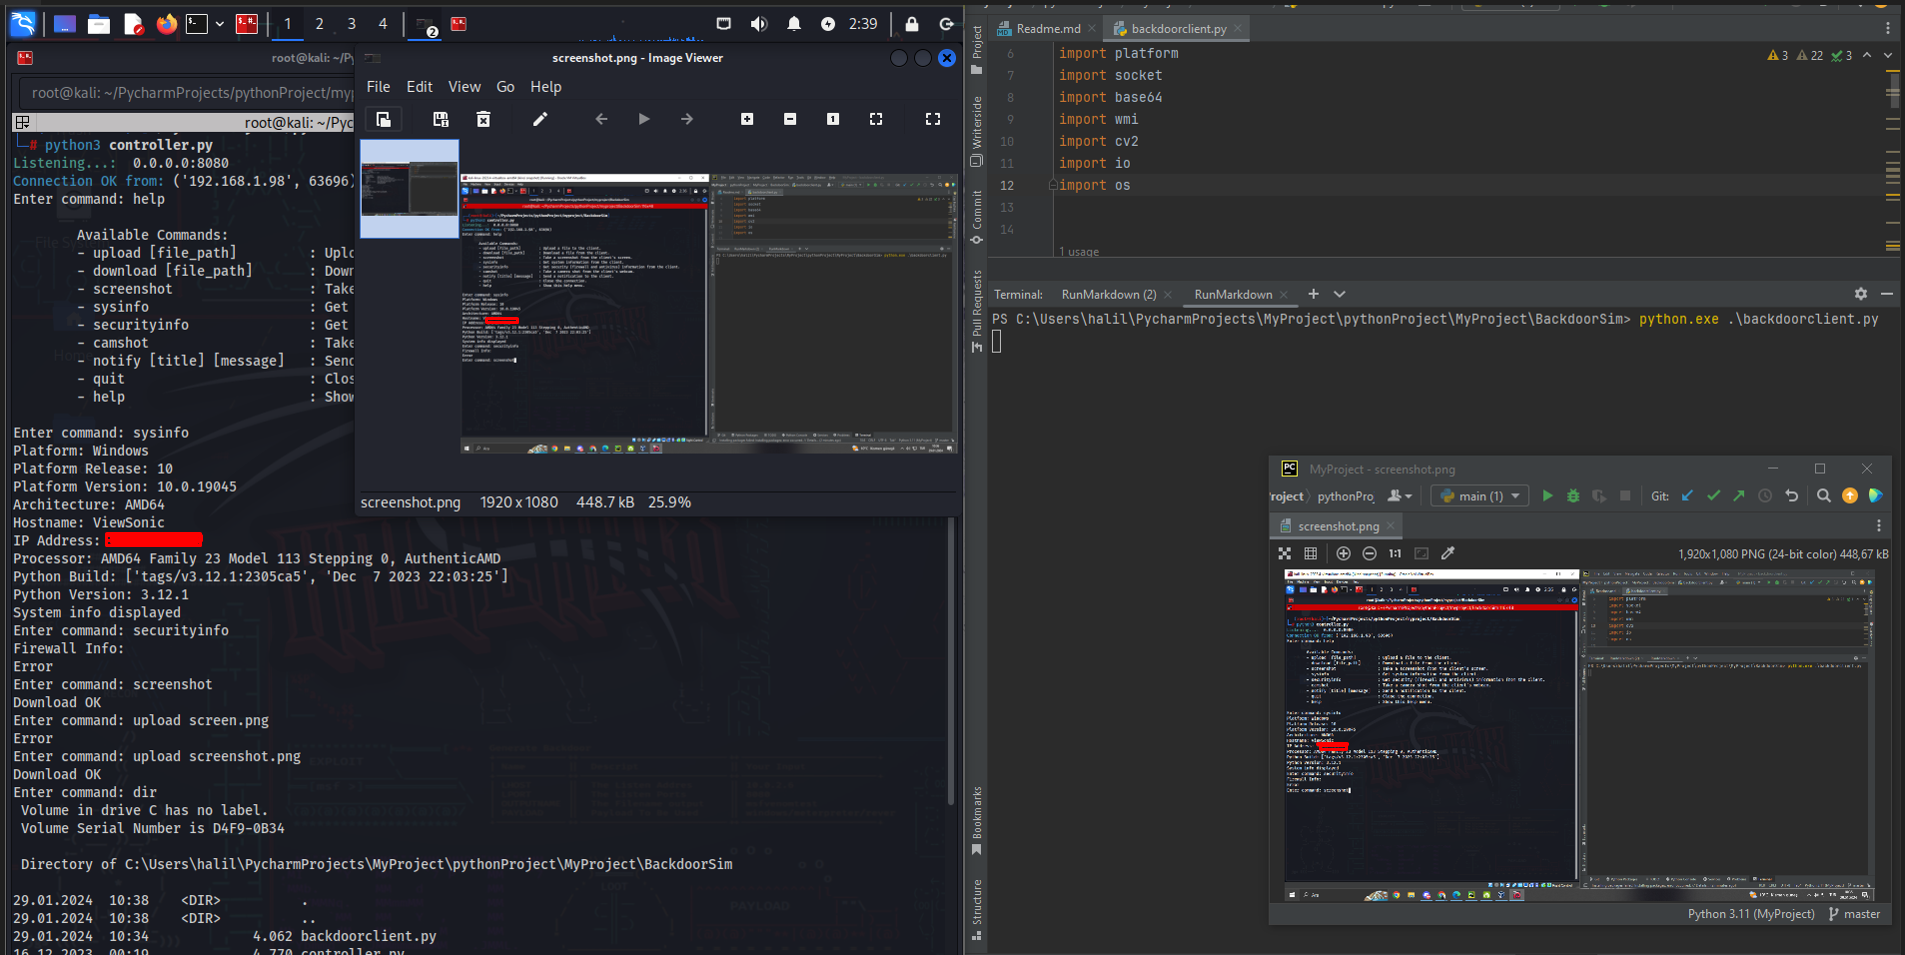 halildeniz/backdoorsim
Образовательный инструмент удаленного администрирования для изучения концепций RAT, включающий передачу файлов, захват скриншотов, мониторинг системы…
 techryptic/pokemon-shellcode-loader
Устали весь день смотреть на hex и вылавливать '\x41'? Предпочитаете смотреть на Лугию/Чармандера? У меня есть решение для вас.
 redtimmy/richsploit
Набор инструментов для эксплуатации RichFaces
 nccgroup/datajackproxy
Datajack Proxy позволяет перехватывать TLS-трафик в нативных x86-приложениях на разных платформах
 henkru/cs-token-vault
Хранилище токенов в памяти BOF для Cobalt Strike








