
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit
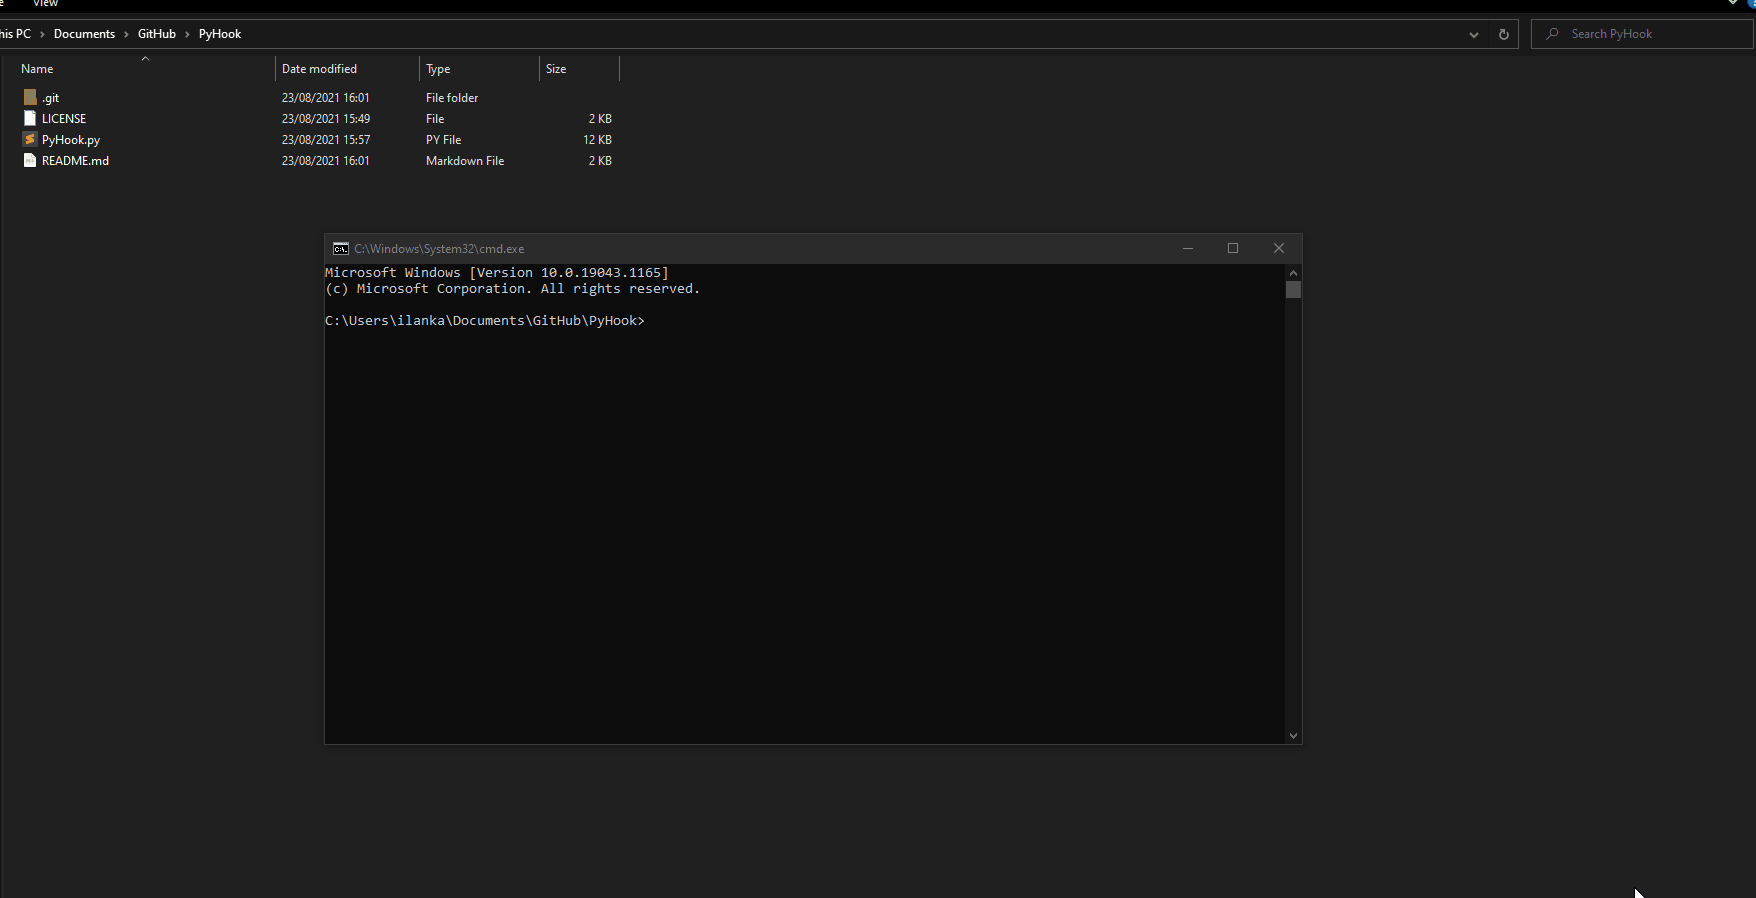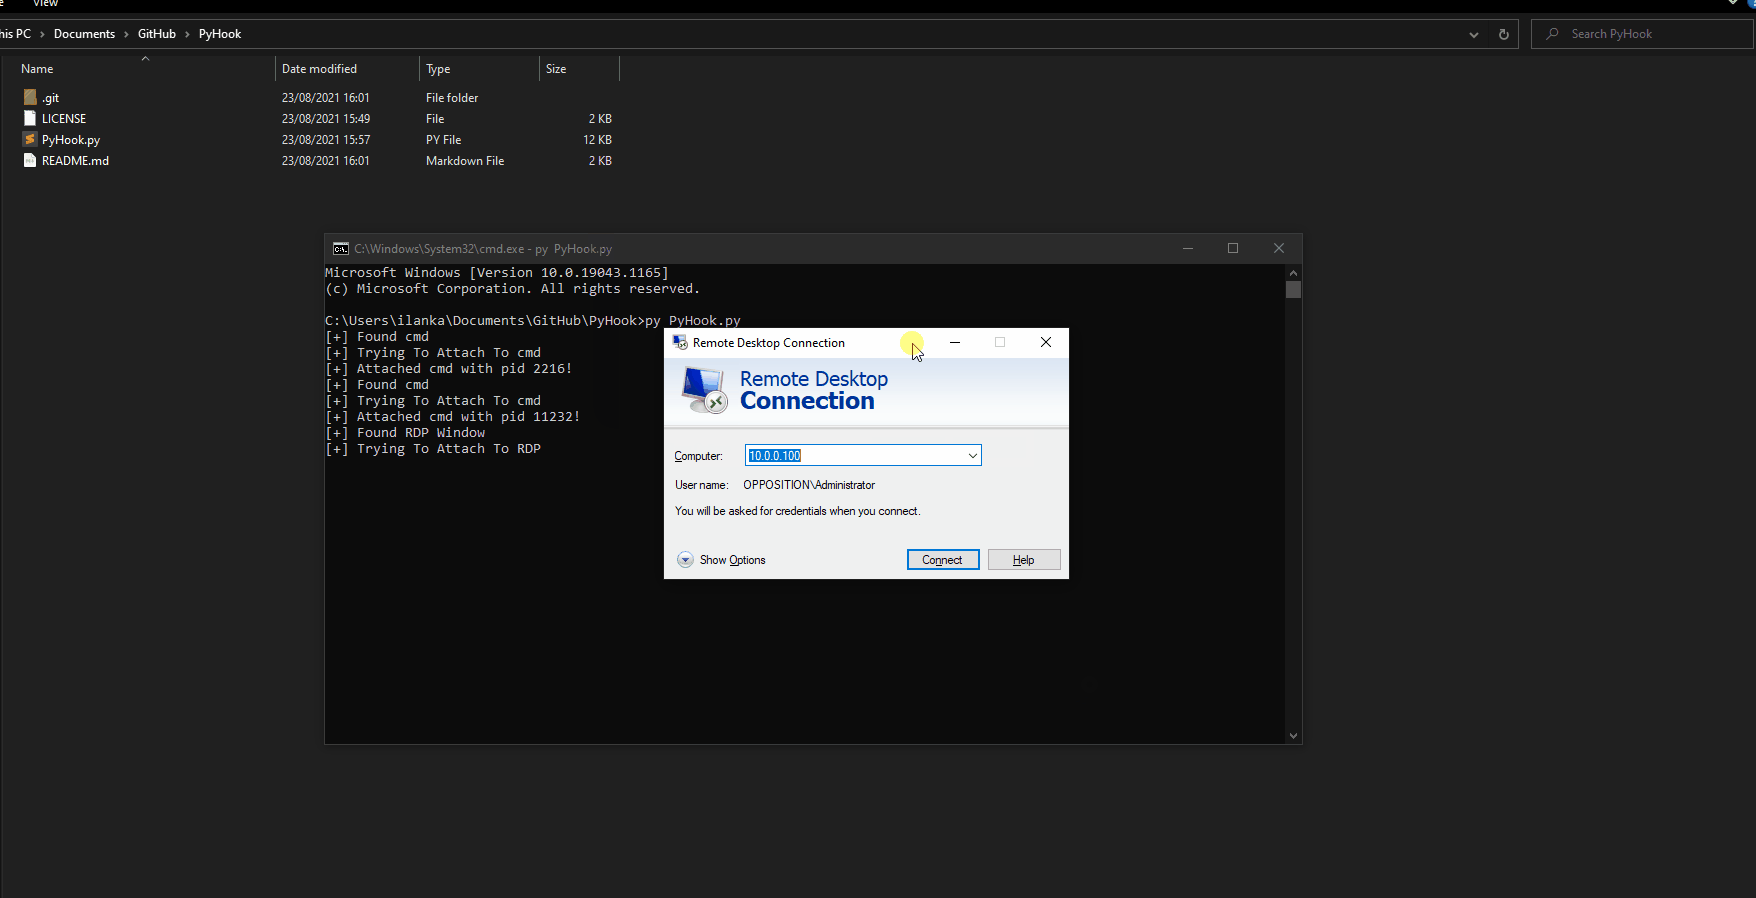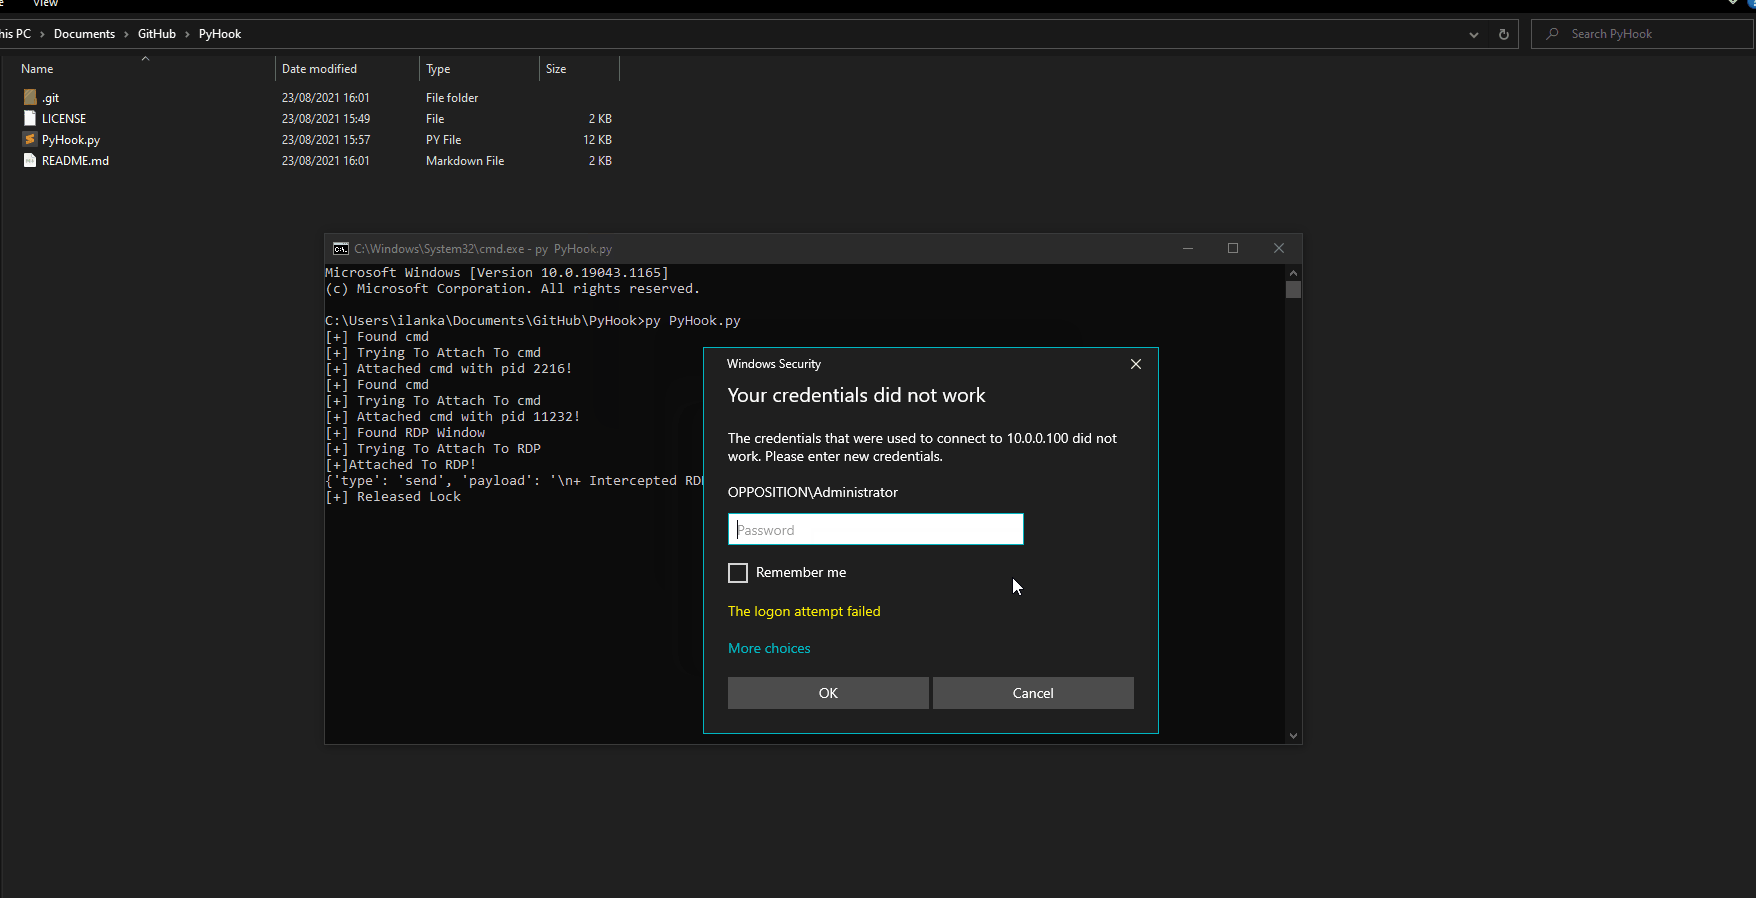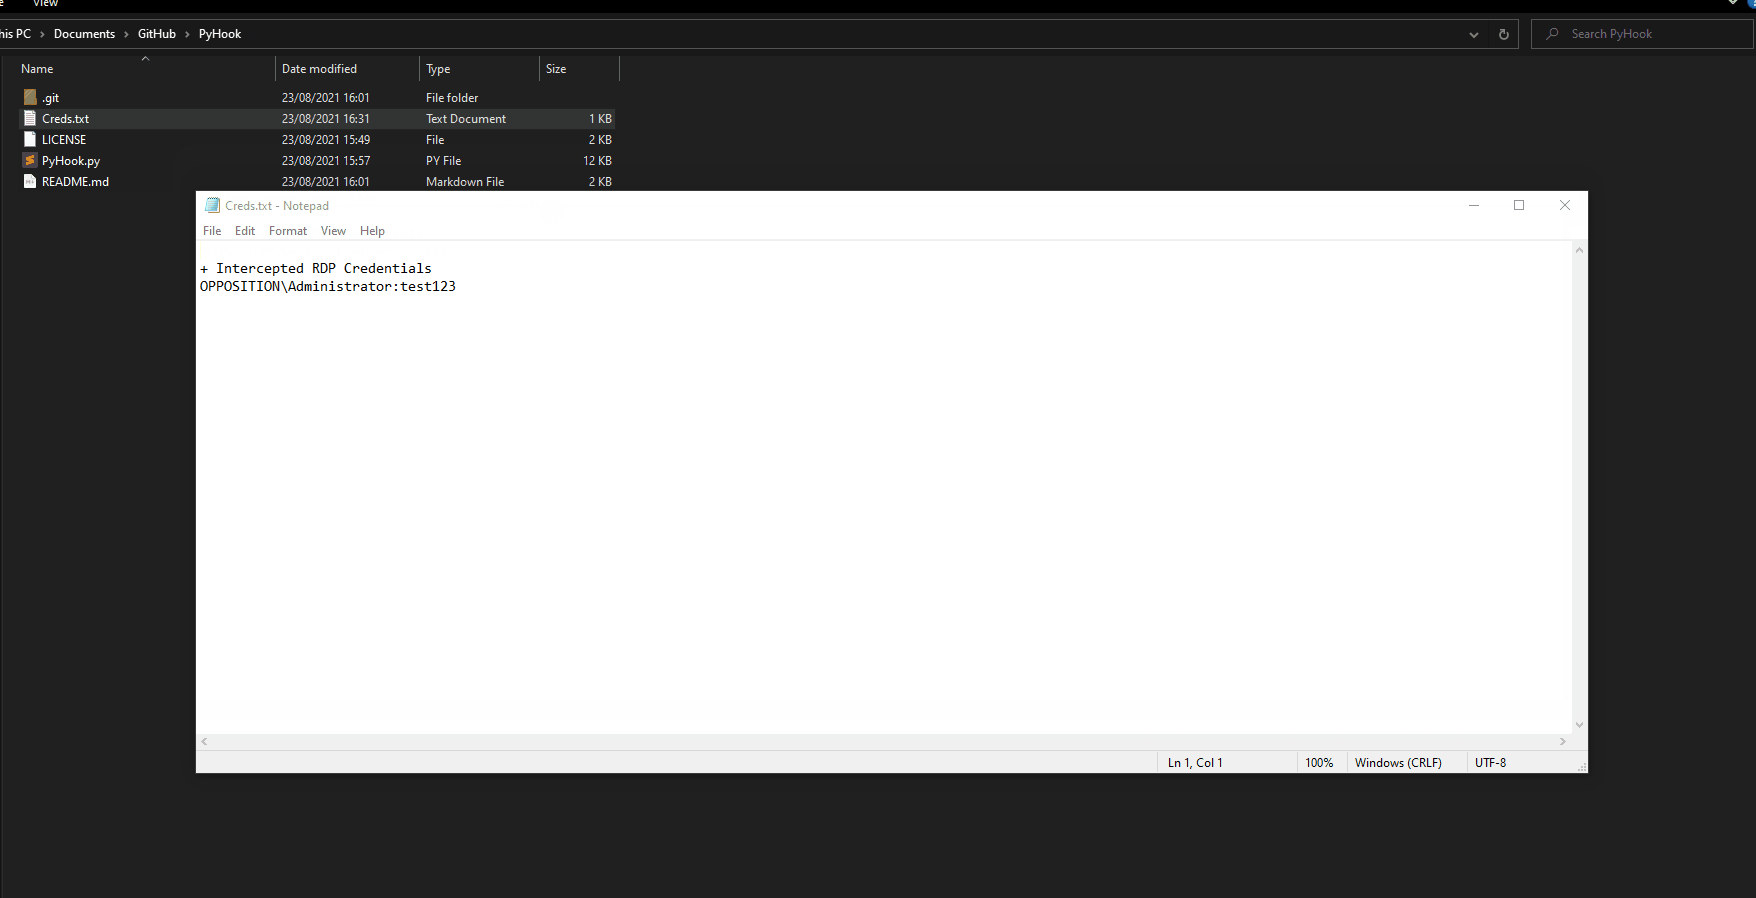
 ilankalendarov/pyhook
Инструмент для оффенсивного перехвата API с помощью Frida для перехвата вызовов Windows API и захвата учетных данных из процессов, таких как mstsc,…
 r3ggi/electroniz3r
Перехват разрешений TCC в macOS-приложениях на Electron
 noptrix/sshprank
Быстрый массовый сканер SSH, инструмент для взлома логинов, захвата баннеров и проверки парольной аутентификации, использующий модули python-masscan…
 smokeme/airstrike
Настраиваемый C2-фреймворк Stage0 с шаблонами агентов на C и Rust, бэкендом на Flask и панелью управления на React для создания и эксплуатации…
 nuguardai/nuguard
Открытый репозиторий для валидации агентных ИИ-приложений: redteam, поведение, цепочка поставок, статический анализ
 leo4j/invoke-sessionhunter
Получение и отображение информации об активных сеансах пользователей на удаленных компьютерах. Не требуются права администратора.
 rad9800/wtsrm2
Заголовочная библиотека C++17 для скрытной разработки под Windows: хэширование API на этапе компиляции, снятие хуков DLL, очистка аппаратных точек…
 yolop0wn/echodrv
Эксплуатация echo_driver.sys
 tklab-tud/bsf
Фреймворк для симуляции ботнета
 logisek/evilmist
EvilMist — это набор скриптов и утилит, предназначенных для поддержки тестирования на проникновение в облако и red teaming. Инструментарий помогает…
 blacknbunny/mcreator
Генератор закодированных реверс-шеллов с методами обхода антивирусов
 safelineman/agentic-soc-simulation
Симуляционная платформа SOC с искусственным интеллектом
 zerodaylab/powersploit
PowerSploit — платформа для пост-эксплуатации на PowerShell
 ibnaleem/rules
Курируемая коллекция правил подбора паролей Hashcat с данными бенчмарков, предназначенная для помощи red team и пентестерам в эффективном взломе…
 sadreck/codecepticon
Обфускатор для наступательной безопасности на .NET/PowerShell/VBA
 developerkunal/converto
Установка Kali linux на VPS-сервере
 s0lst1c3/dropengine
DropEngine предоставляет гибкий фреймворк для создания загрузчиков шеллкода, позволяя операторам выбирать из набора компонентов и комбинировать их…
 tijme/amd-ryzen-master-driver-v17-exploit
Cobalt Strike (CS) Beacon Object File (BOF) для эксплуатации ядра с использованием драйвера Ryzen Master от AMD (версия 17).








