
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit

 ziconius/fudgec2
FudgeC2 - фреймворк командования и управления, предназначенный для командной работы и действий после эксплуатации.
 h4wkst3r/adokit
Модульный набор инструментов для атак, использующий REST API Azure DevOps для разведки, повышения привилегий и закрепления с использованием…
 magisterquis/sshhipot
Высокоинтерактивный MitM SSH-хоніпот
 dirkjanm/askwam
Запросить у Web Account Manager (WAM) токены Entra ID
 rasta-mouse/ost-c2-spec
Открытая спецификация C&C
 kudaes/dumpy
Повторное использование открытых дескрипторов для динамического дампа LSASS.
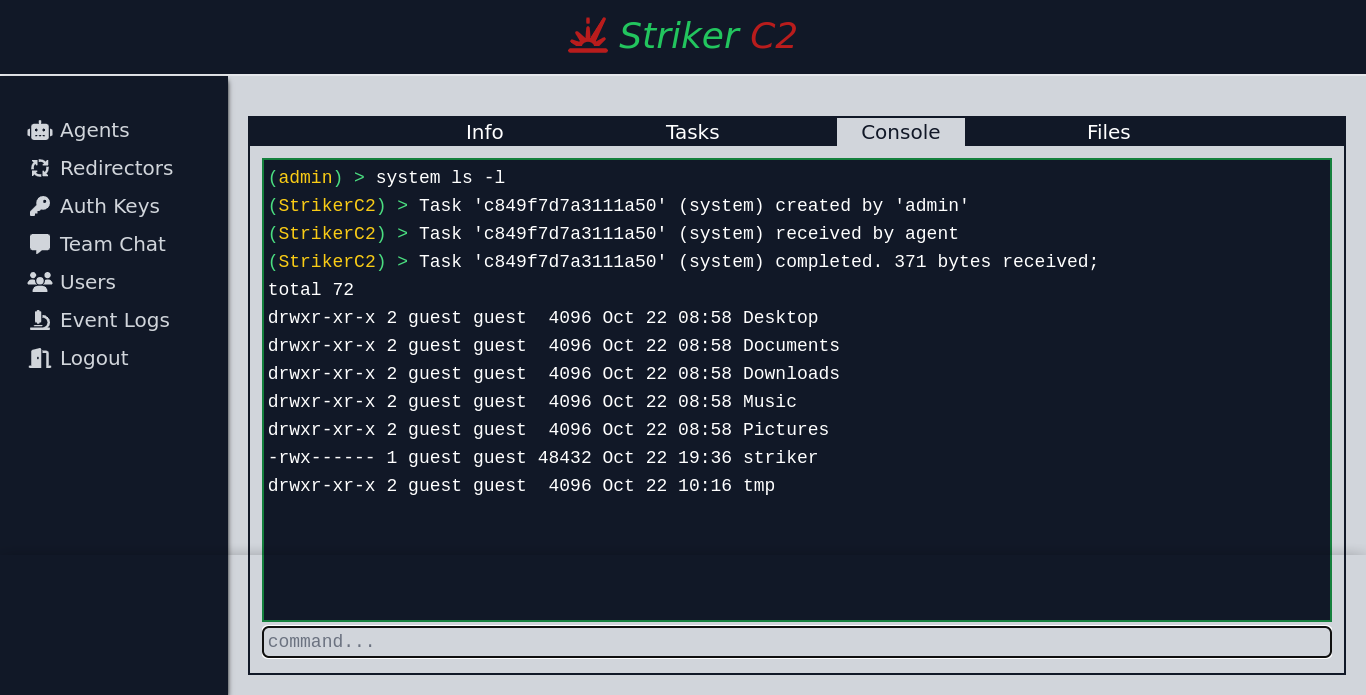 4g3nt47/striker
Многооператорная C2-инфраструктура с нативными агентами на C и Python, каналами HTTP(S), асинхронными задачами и реактивным веб-интерфейсом для…
 janoglezcampos/rust_syscalls
Одиночный стаб для прямых и непрямых syscall-вызовов с резолвингом SSN (System Service Number) в рантайме для Windows.
 zeroperil/hookdump
Обнаружение хуков продуктов безопасности
 blacksnufkin/nyxinvoke
NyxInvoke — это Rust CLI-инструмент для запуска сборок .NET, PowerShell и BOFs с функциями обхода AMSI и ETW без патчинга и поддержкой dual-build.
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 redlectroid/overthruster
Генератор полезной нагрузки для HID-атак для Arduino
 t3l3machus/pentest-pivoting
Компактное руководство по сетевому пивотингу для пентеста / CTF-задач.
 coffinxp/img-payloads
Курируемая коллекция пейлоадов на основе изображений для авторизованного тестирования Red Team и обучения в сфере безопасности, с HTML-примерами для…
 mattifestation/antimalwareblight
Выполнение кода PowerShell на уровне защиты antimalware-light.
 sokarepo/coercedpotatordll
Reflective DLL для повышения привилегий от NT Service до SYSTEM с использованием привилегии SeImpersonateToken
 sofianehamlaoui/pentest-bookmarkz
Коллекция полезных ссылок для пентестеров.









