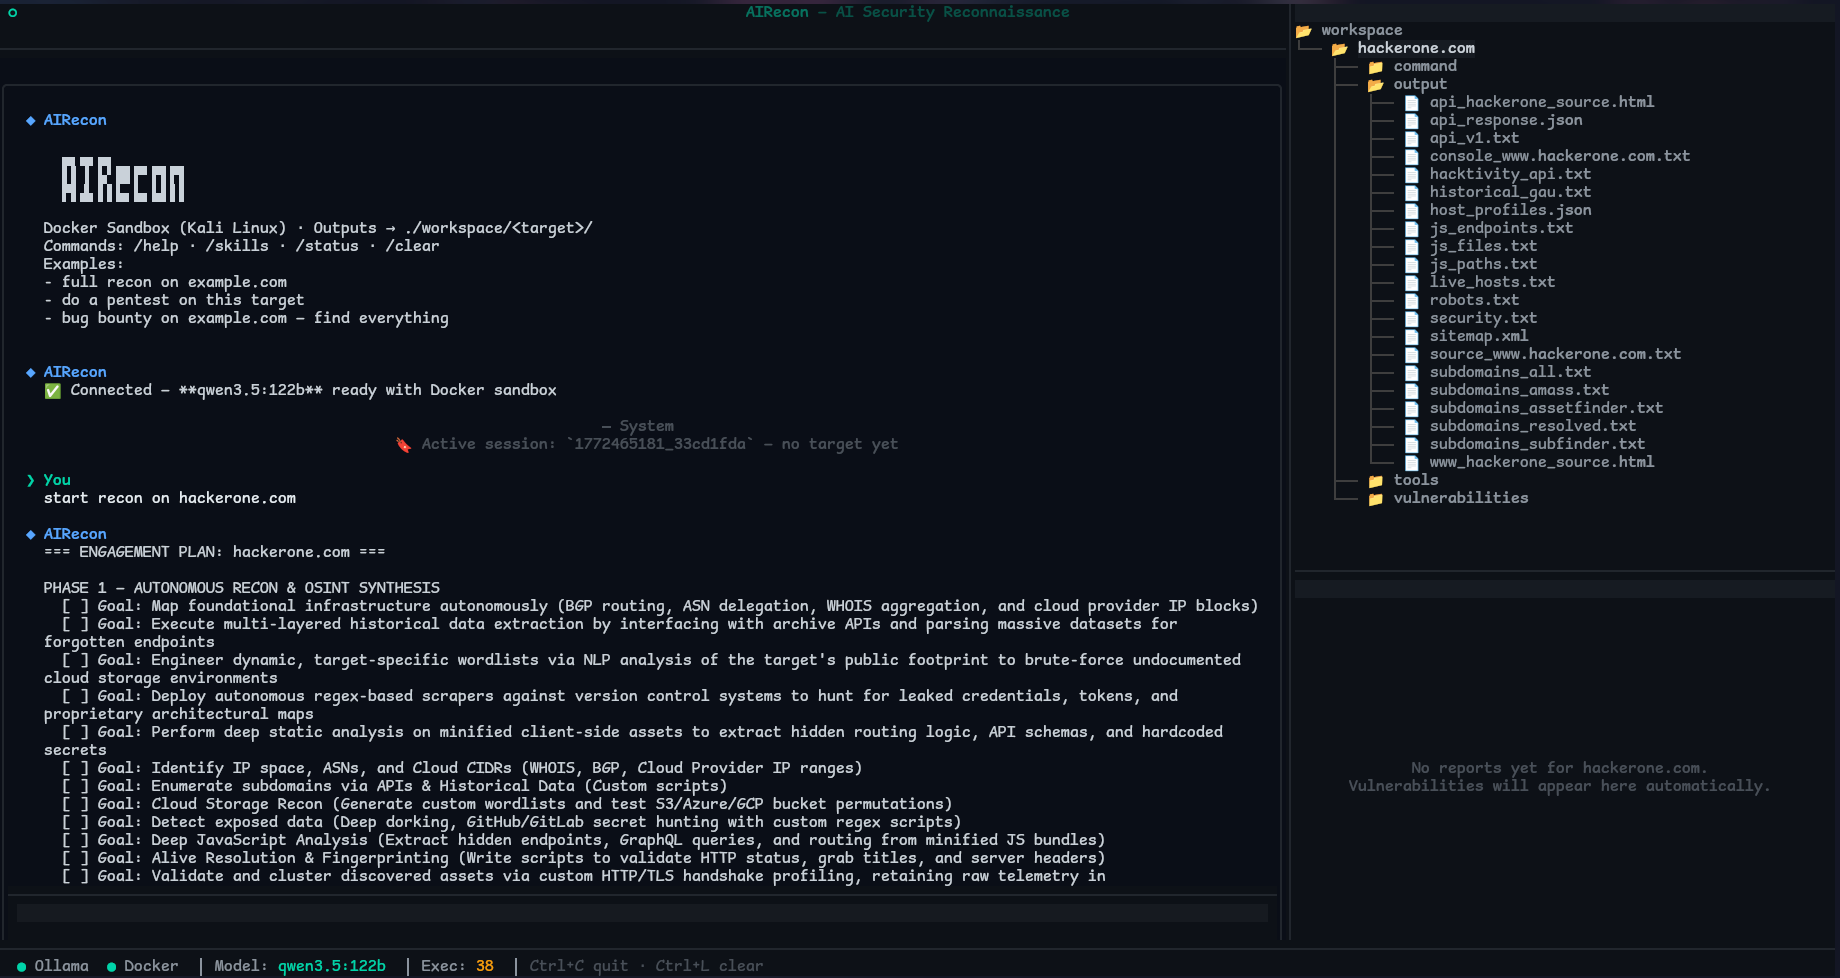

AIRecon — это автономный агент кибербезопасности, который сочетает самостоятельно размещаемую большую языковую модель (Ollama) с Docker-песочницей Kali Linux и TUI-интерфейсом Textual. Он предназначен для автоматизации оценки защищённости, тестирования на проникновение и разведки для программ bug bounty — без каких-либо API-ключей и облачной зависимости.
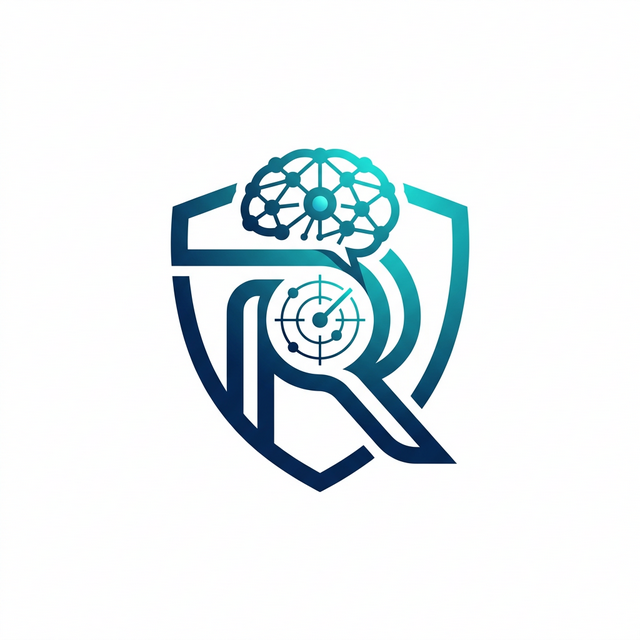


AIRecon — это автономный агент для тестирования на проникновение, который управляет любым OpenAI-совместимым шлюзом LLM (LiteLLM / vLLM / размещённой конечной точкой — или локальным шлюзом, проксирующим локальный Ollama) с помощью песочницы Kali Linux в Docker, нативной интеграции с прокси Caido, структурированного конвейера RECON → ANALYSIS → EXPLOIT → REPORT и Textual TUI в реальном времени.
Независимость от бэкенда по замыслу. Направьте AIRecon на локальный шлюз (LiteLLM / vLLM или шлюз, проксирующий локальный Ollama) для полностью офлайн / приватной работы либо на размещённую конечную точку, совместимую с OpenAI/Anthropic/Gemini, для максимального качества рассуждений. Поддержка рассуждений автоматически определяется во время выполнения — без жёсткого программирования под каждую модель.
Swiftproxy предоставляет более 90 млн чистых резидентных IP-адресов в более чем 220 локациях, поддерживая HTTP(S)/SOCKS5, ротацию IP, Sticky Sessions и точное геотаргетирование. Это помогает рабочим процессам исследований и разведки на базе ИИ надёжно получать доступ к веб-сайтам из разных локаций, что делает сервис подходящим для веб-исследований, сбора данных, скрапинга и доступа с привязкой к местоположению.
Доступно бесплатное тестирование, скидка 10% по промокоду PROXY90.
AIRecon взаимодействует с одним OpenAI-совместимым шлюзом, поэтому вы сами выбираете компромисс — запустить локальную модель для приватности и нулевых затрат на API или размещённую модель для максимального качества рассуждений. Один и тот же агент, конвейер, песочница и инструментарий работают в обоих случаях.
| Возможность | AIRecon |
|---|---|
| Бэкенд | Любой OpenAI-совместимый шлюз (LiteLLM / vLLM / размещённый) |
| Полностью офлайн / без API-ключей | Да — при использовании локального шлюза (vLLM или шлюз → локальный Ollama) |
| Определение рассуждений | Автоматически во время выполнения (без жёсткого программирования по имени модели) |
| Интеграция с Caido | Нативная |
| Контроль области действия + журнал аудита | Да — отказ от целей вне области действия, логирование каждой команды |
| Обучение только на проверенных данных | Да — база знаний накапливает подтверждённые находки, а не шум |
| Возобновление сессии (чат + вызовы инструментов) | Да |
| Локальная база знаний | ~1,09 млн записей (опционально) |
§FUZZ§), findings, scope, sitemap, intercept.dataset_search перед попыткой применения незнакомых техник — обосновывая свои решения реальными проиндексированными данными.RECON → ANALYSIS → EXPLOIT → REPORT
У каждой фазы есть конкретные цели, рекомендуемые инструменты и критерии автоматического перехода. Принудительное соблюдение фаз является мягким — агент получает рекомендации, но никогда не блокируется. Контрольные точки выполняются каждые 5 (оценка фазы), 10 (самооценка) и 15 (сжатие контекста) итераций.
AIRecon не дообучает LLM. Его «обучение» — это локальная структурированная телеметрия, которая направляет выбор инструментов и помогает избегать повторения неудачных путей.
Локальное хранение (всё на диске, без облака):
~/.airecon/memory/airecon.db, хранящая сессии, находки, паттерны, сведения о цели, использование инструментов, производительность моделей, использование навыков и обнаруженные цепочки атак.~/.airecon/learning/global_learning.json (статистика производительности инструментов, паттерны стратегий, журнал наблюдений, извлечённые выводы).~/.airecon/memory/by_target/ при сохранении, содержащие эндпоинты, уязвимости, обходы WAF, чувствительные параметры и эндпоинты аутентификации.workspace/<target>/payload_memory.json при выполнении сохранения сессии.
